Servidores MCP (Beta) no Jitterbit MCP
Introdução
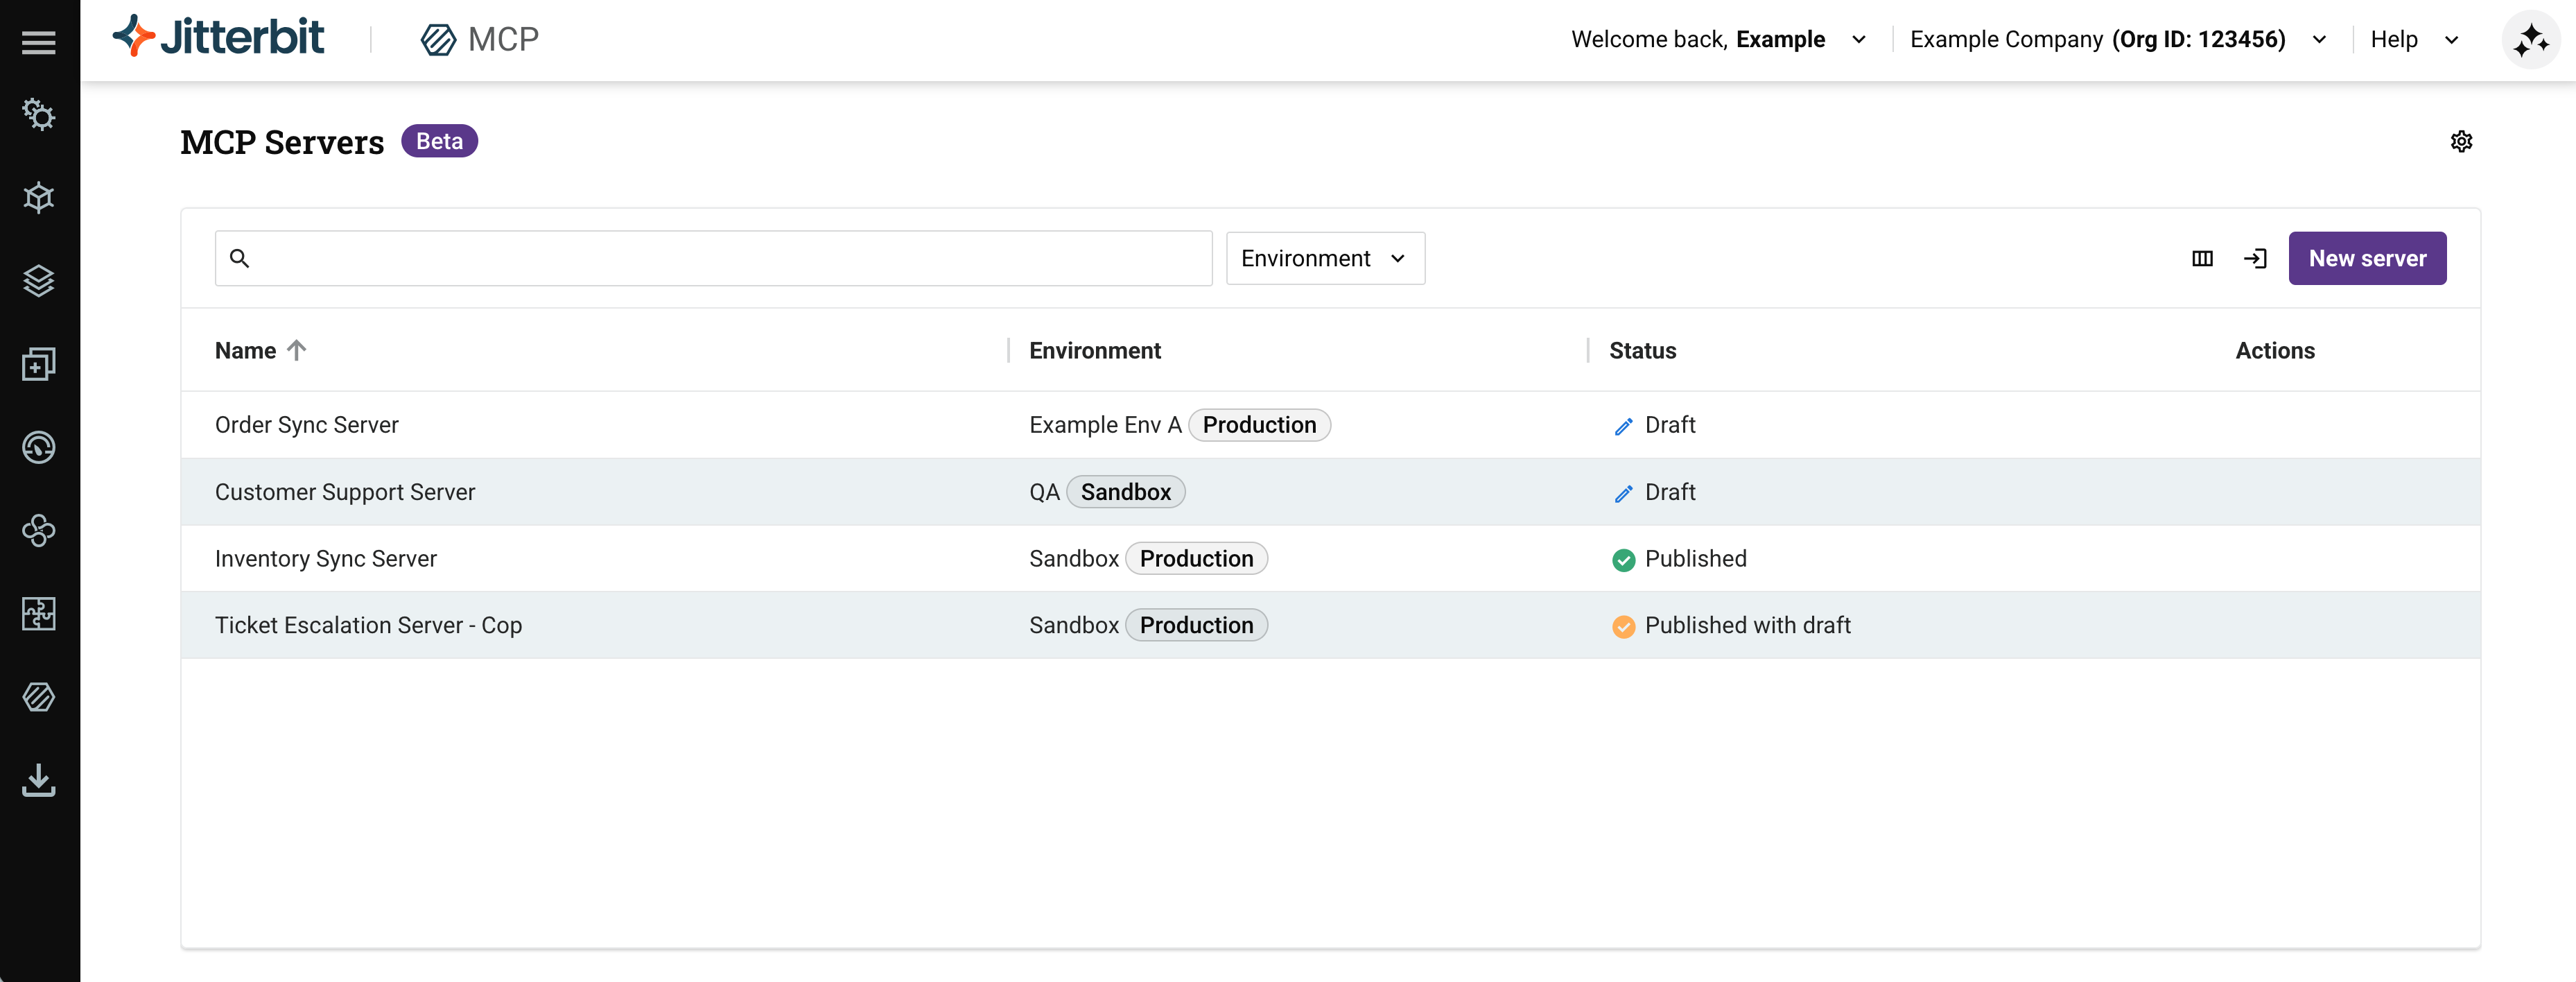
A página Servidores MCP é onde você cria, configura, publica e gerencia servidores MCP e suas capacidades.
Para acessar a página Servidores MCP, use o menu Portal Harmony para selecionar MCP > Servidores.
Nota
Usuários com permissão de função Admin ou Leitura podem acessar esta página. Usuários com apenas a permissão de Leitura também requerem acesso de ambiente de Leitura para visualizar o conteúdo de um servidor.
Pré-requisitos
Antes de criar um servidor MCP, certifique-se de ter:
-
Acesso ao Jitterbit MCP, com as permissões de função e acesso de ambiente necessários.
-
Uma API HTTP ou REST externa, ou uma API do Jitterbit criada no API Manager, para expor como uma ferramenta MCP.
Ambientes habilitados para MCP
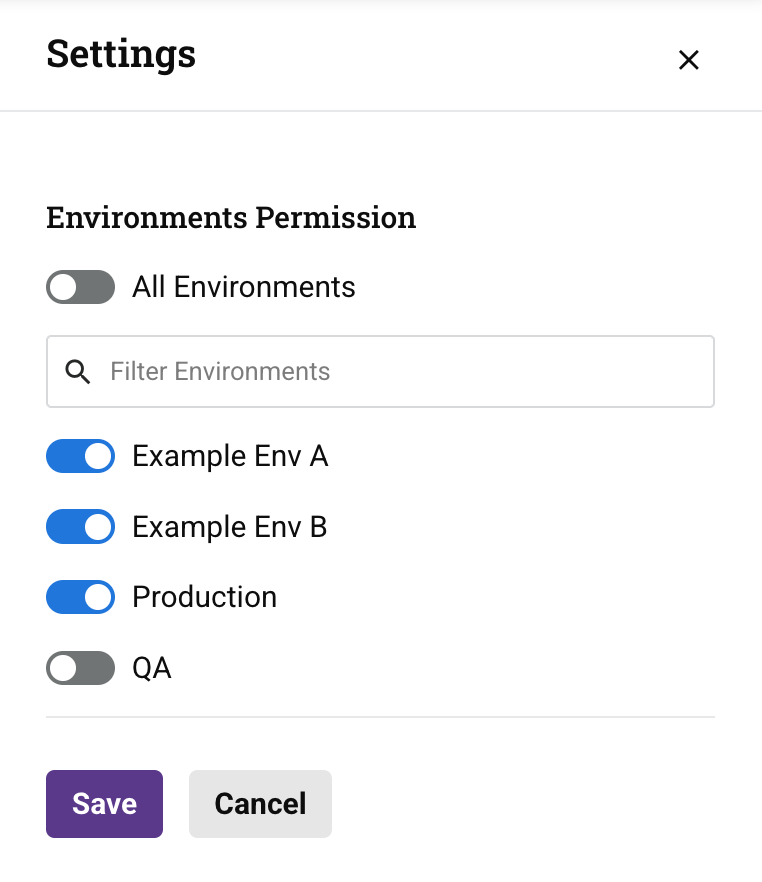
Clique no ícone de configurações no canto superior direito da página para abrir o painel Configurações. A seção Permissão de Ambientes deste painel controla quais ambientes Harmony estão habilitados para o Jitterbit MCP. Apenas ambientes habilitados podem ser usados para criar e gerenciar servidores MCP.
-
Todos os Ambientes: Ative MCP para todos os ambientes da organização. Quando esta opção está desabilitada, use as alternâncias de ambiente individual para selecionar quais ambientes podem usar MCP.
-
Filtrar Ambientes: Digite qualquer parte de um nome de ambiente para filtrar a lista.
-
Alternâncias de Ambiente: Ative ou desative MCP para ambientes individuais.
Clique em Salvar para aplicar as alterações ou Cancelar para fechar o painel sem salvar.
Cabeçalho da página Servidores
O cabeçalho na parte superior da página Servidores MCP inclui estes controles:
-
Pesquisa: Digite qualquer parte do nome do servidor para filtrar a lista de servidores. A pesquisa não diferencia maiúsculas de minúsculas.
-
Ambiente: Use o menu suspenso para filtrar a lista de servidores por ambiente.
-
Colunas: Clique para alterar a visibilidade e o arranjo das colunas na lista de servidores.
-
Importar servidor: Clique para importar um servidor MCP de um arquivo JSON.
-
Novo servidor: Clique para abrir a gaveta de Detalhes do servidor e criar um novo servidor MCP.
Lista de servidores
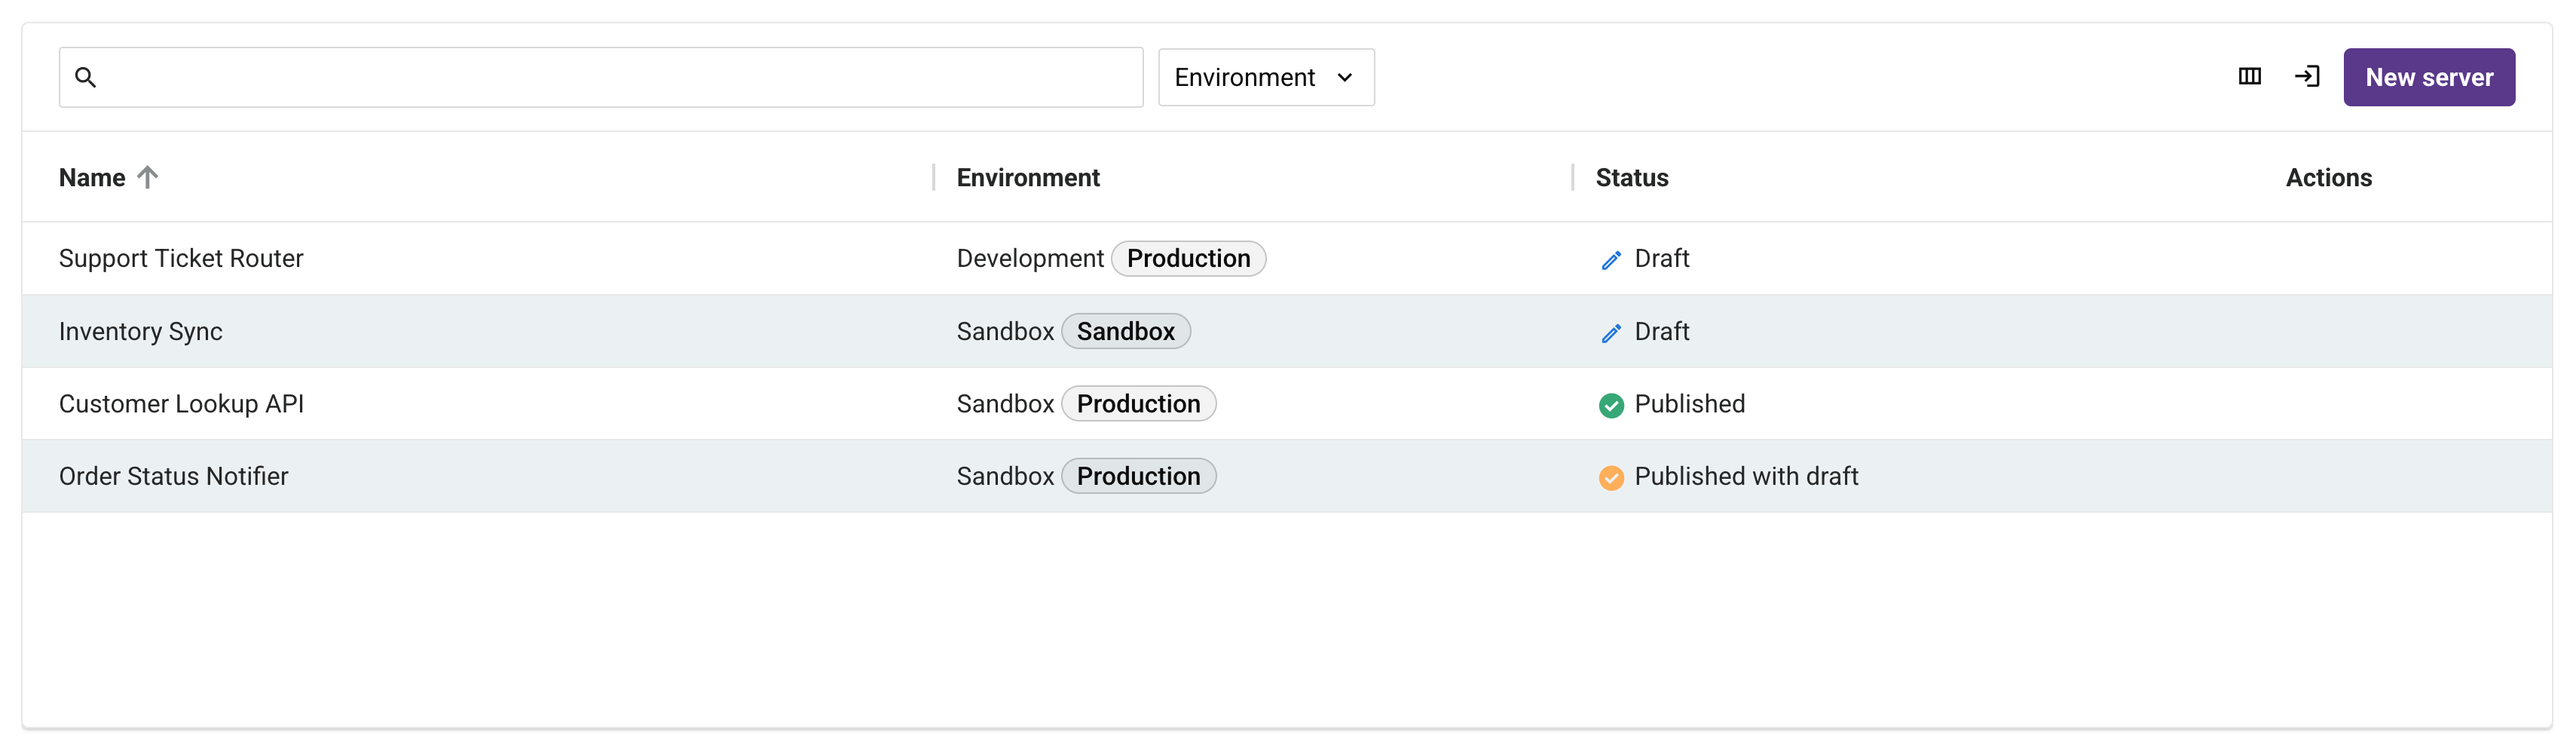
A página Servidores MCP exibe os servidores MCP nos seus ambientes habilitados para MCP em uma tabela. Quando nenhum servidor foi criado, a página exibe um estado vazio. Quando existem servidores MCP, a tabela os exibe com as seguintes colunas:
-
Nome: O nome do servidor MCP.
-
Ambiente: O ambiente onde o servidor reside, seguido pela classe do ambiente (por exemplo, Produção).
-
Status: O status do servidor, um dos seguintes:
-
Rascunho: O servidor nunca foi publicado.
-
Publicado: O servidor está publicado e disponível para clientes MCP.
-
Publicado com rascunho: A versão publicada permanece disponível para clientes MCP e o servidor também tem alterações de rascunho não publicadas.
-
-
Ações: Passe o mouse sobre uma linha de servidor para revelar estas ações:
-
Editar: Abre a gaveta de Detalhes do servidor para editar o servidor.
-
Duplicar: Cria uma cópia de rascunho independente do servidor, com Cópia acrescentada ao seu nome.
-
-
Exportar: Baixa a configuração do servidor como um arquivo JSON.
-
Excluir: Exclui permanentemente o servidor. Um diálogo de confirmação aparece antes da exclusão.
Clique em um título de coluna classificável para ordenar a tabela em ordem crescente. Clique novamente para inverter a ordem de classificação.
Clique em uma linha do servidor para abrir o drawer de Detalhes do servidor.
Drawer de detalhes do servidor
O drawer Detalhes do servidor abre na parte inferior da página quando você cria um servidor ou seleciona um existente.
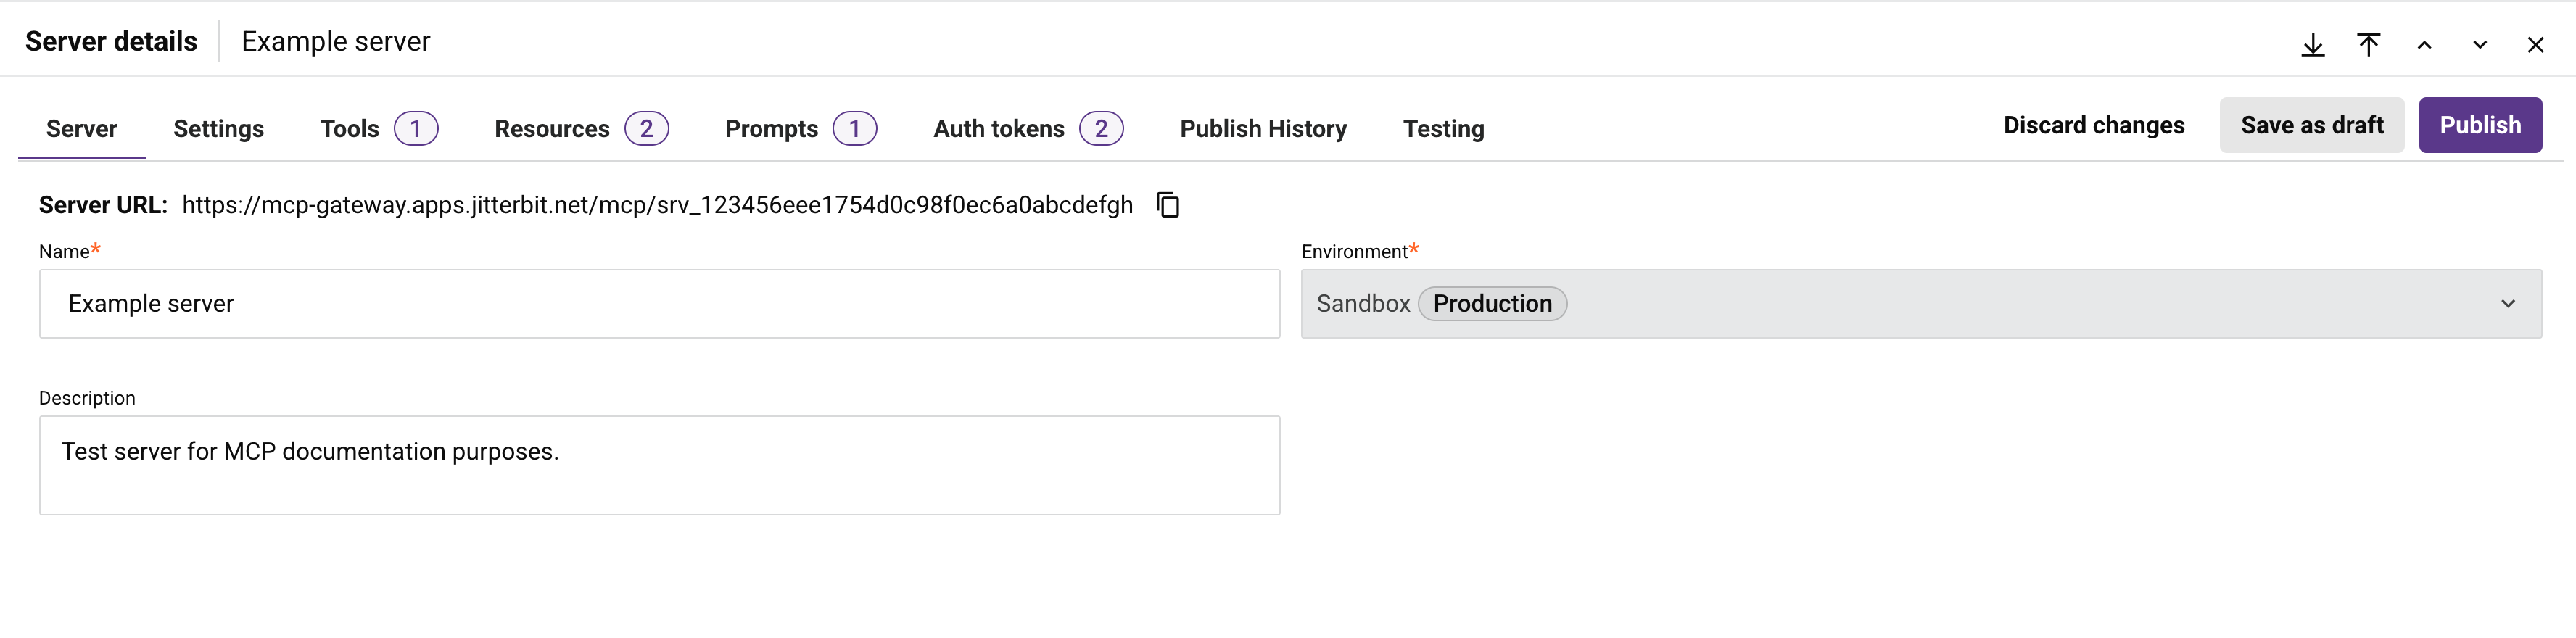
O cabeçalho do drawer inclui estes controles:
-
Baixar: Baixa a configuração do servidor como um arquivo JSON.
-
/ Expandir / Recolher: Expande o drawer para tela inteira ou o retorna à visualização padrão.
-
/ Anterior / Próximo: Navega para o servidor anterior ou próximo na lista.
-
Fechar: Fecha o drawer.
O cabeçalho do drawer também inclui estes controles de salvamento:
-
Descartar alterações: Fecha o drawer sem salvar alterações.
-
Salvar como rascunho: Salva alterações sem publicá-las:
-
Um novo servidor, ou um servidor cujo status era Rascunho, é salvo com status Rascunho.
-
Um servidor cujo status era Publicado é salvo com status Publicado com rascunho. A versão publicada permanece disponível para clientes MCP enquanto o rascunho não.
-
-
Publicar: Abre o diálogo Publicar alterações do servidor:
-
Versão: Um identificador de versão para esta publicação. Este campo é obrigatório.
-
Tag: Uma tag opcional para esta publicação. Máximo de 75 caracteres permitidos.
-
Descrição: Uma descrição opcional das alterações incluídas nesta publicação.
Clique em Publicar para salvar e publicar a configuração atual do servidor, disponibilizando-a para clientes MCP, ou Cancelar para fechar o diálogo sem publicar. Cada publicação é registrada como uma entrada na aba Histórico de publicações.
-
Se o servidor tiver alterações não salvas, navegar para longe dele usando os controles Anterior / Próximo, ou clicando em outra linha do servidor na lista de servidores, abre um diálogo Alterações não salvas exigindo um dos controles de salvamento acima antes que a navegação continue.
O drawer organiza a configuração do servidor em abas. Quando você cria um servidor, use os controles Anterior e Próximo para navegar pelas etapas de configuração Servidor, Configurações, Ferramentas e Recursos. Depois de salvar o servidor, como rascunho ou publicado, uma aba Prompts fica disponível. Depois de publicar o servidor, uma aba Auth Tokens também fica disponível. A aba Teste requer que o servidor não tenha alterações não publicadas antes de ser possível testá-lo.
Aba Servidor
A aba Servidor (mostrada na seção anterior) contém as informações básicas do servidor:
-
URL do servidor: O endpoint do gateway MCP ao qual os clientes MCP se conectam, exclusivo deste servidor. Um cliente se autentica com um token de autenticação MCP com escopo definido para o servidor. Este valor é atribuído quando o servidor é publicado. Clique no ícone copiar para copiar a URL para sua área de transferência.
-
Nome: O nome do servidor. Este campo é obrigatório.
-
Ambiente: O ambiente onde o servidor reside. Este campo é obrigatório.
-
Descrição: Uma descrição opcional do servidor.
Importante
O ambiente de um servidor não restringe quais clientes MCP podem acessá-lo. Qualquer cliente MCP com um token de autenticação MCP válido para o servidor pode se conectar a ele e invocar suas ferramentas, independentemente do próprio ambiente do cliente.
Aba Configurações
A aba Configurações contém os limites de taxa e restrições de endereço IP confiável do servidor. Estas configurações se aplicam a todas as solicitações feitas ao servidor.
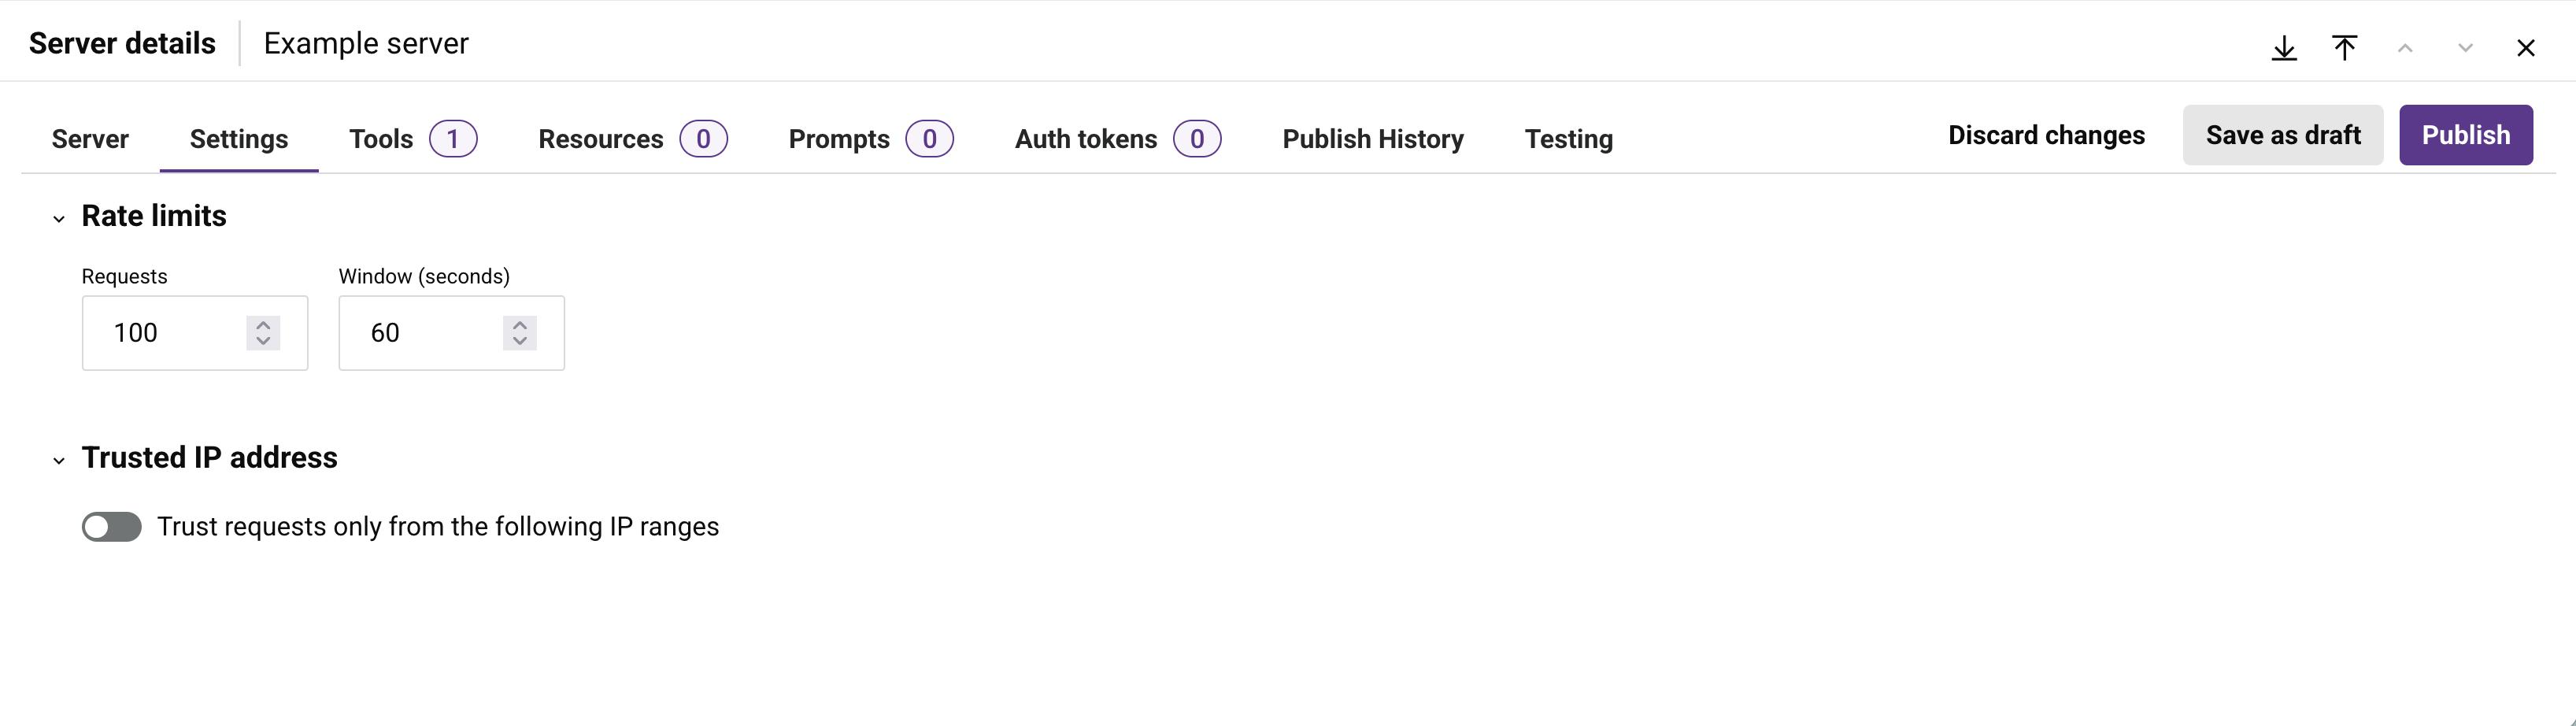
Limites de taxa
Em Limites de taxa, defina o número máximo de solicitações que o servidor aceita durante uma janela de tempo contínua:
-
Solicitações: O número máximo de solicitações permitidas dentro da janela.
-
Janela (segundos): O comprimento da janela de tempo contínua, em segundos.
Endereço IP confiável
A configuração Endereço IP confiável restringe os endereços IP a partir dos quais os clientes podem acessar o servidor. Ative Confiar apenas em solicitações dos seguintes intervalos de IP e defina um ou mais intervalos permitidos na tabela:
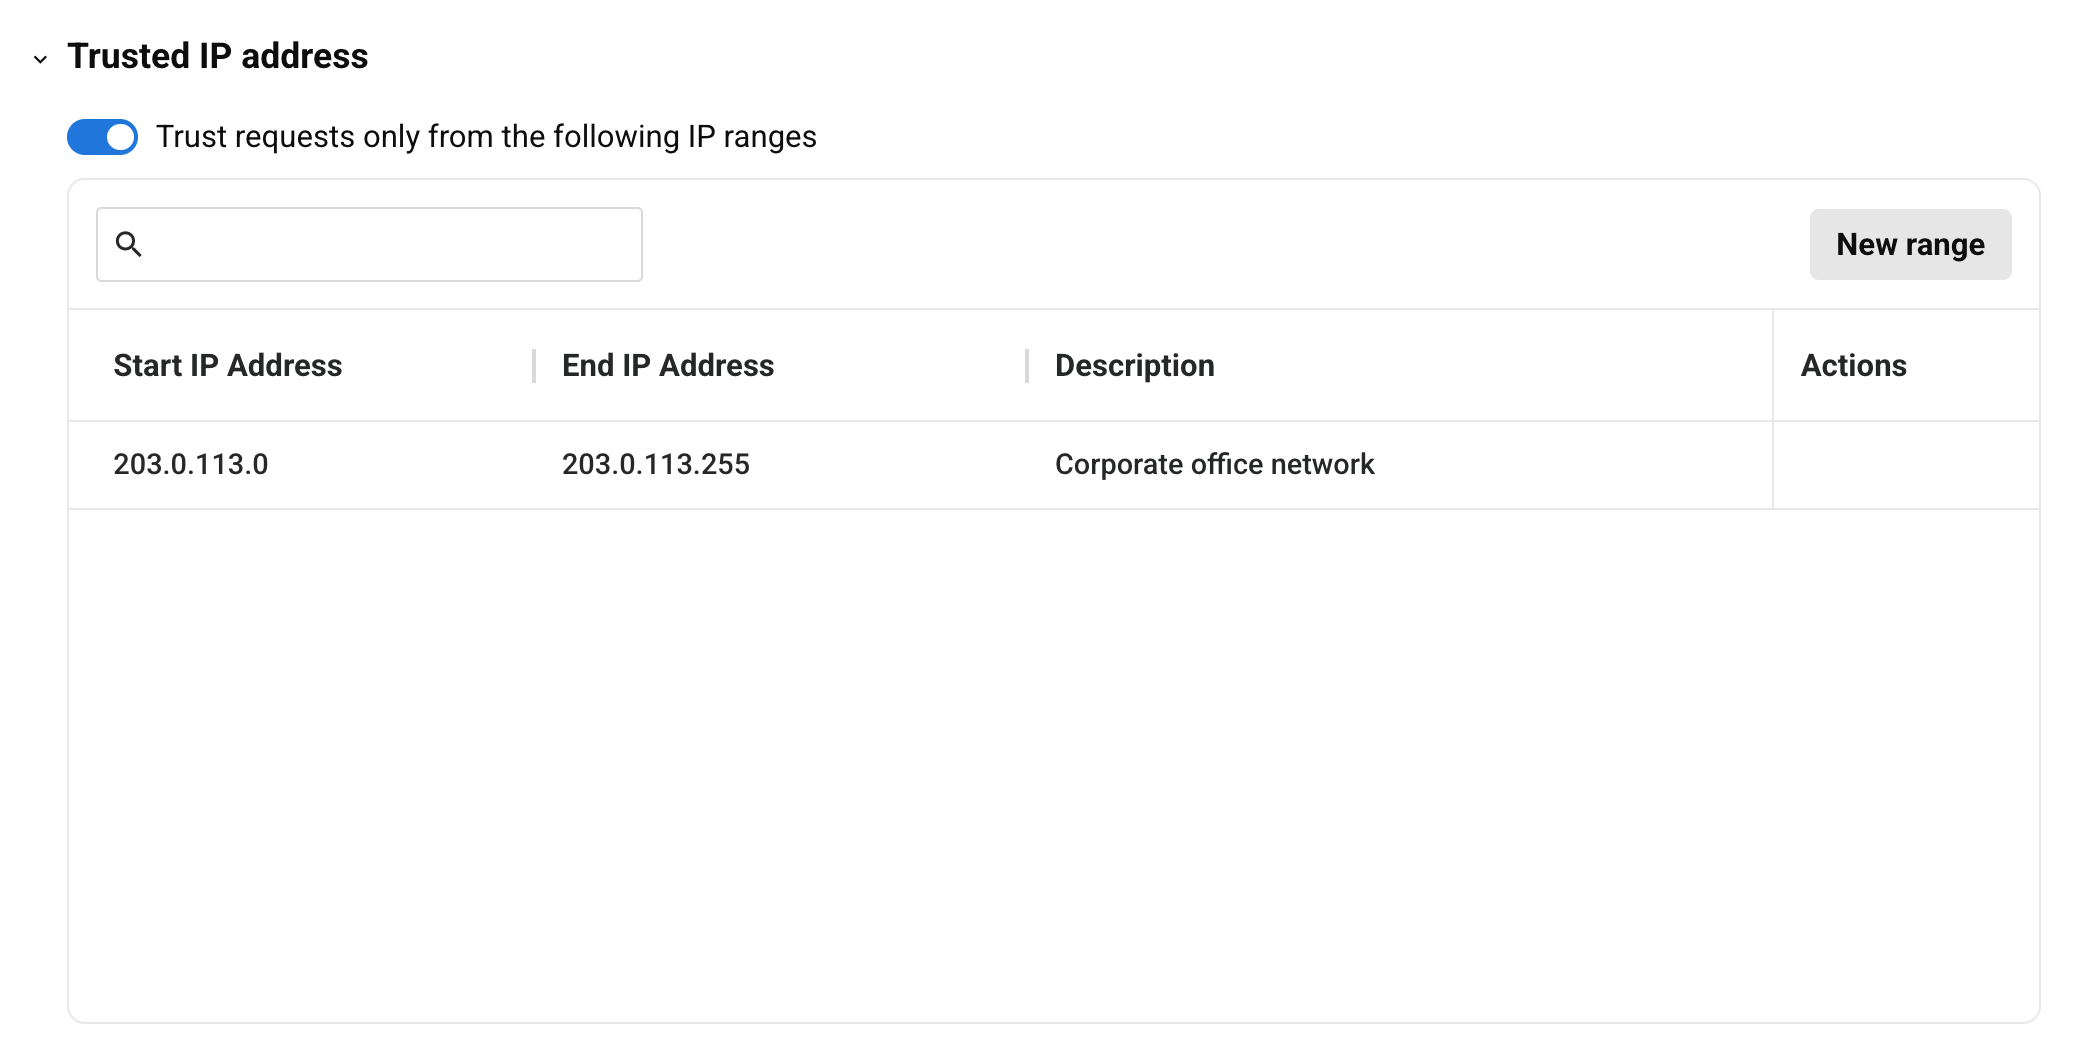
Nota
O tráfego de um cliente deve originar-se de um endereço IP de saída conhecido e estável para que um intervalo de IP confiável funcione. Esta configuração é mais adequada para um cliente em execução em um agente privado com um IP estático. Um agente em nuvem ou um agente privado sem um IP estático não possui um endereço IP de saída fixo para adicionar ao intervalo, portanto, as solicitações do cliente falham. As alterações nos intervalos de IP confiáveis de um servidor podem levar alguns minutos para entrar em vigor.
-
Novo intervalo: Adiciona uma linha à tabela. Configure o intervalo com estes campos:
-
Endereço IP inicial: O primeiro endereço IP no intervalo permitido.
-
Endereço IP final: O último endereço IP no intervalo permitido.
-
Descrição: Uma descrição opcional do intervalo.
-
-
Ações: Passe o cursor sobre uma linha de intervalo para revelar estas ações:
-
Editar: Edita os campos do intervalo.
-
Deletar: Remove o intervalo.
-
Como em outras alterações feitas na gaveta Detalhes do servidor, use Salvar como rascunho ou Publicar para manter as edições de um intervalo de IP confiável.
Guia Ferramentas
A guia Ferramentas lista as ferramentas que o servidor expõe e permite adicionar, revisar, editar, duplicar e deletar.
Lista de ferramentas
Cada ferramenta adicionada ao servidor aparece como uma linha na tabela, mostrando os valores definidos durante a configuração:
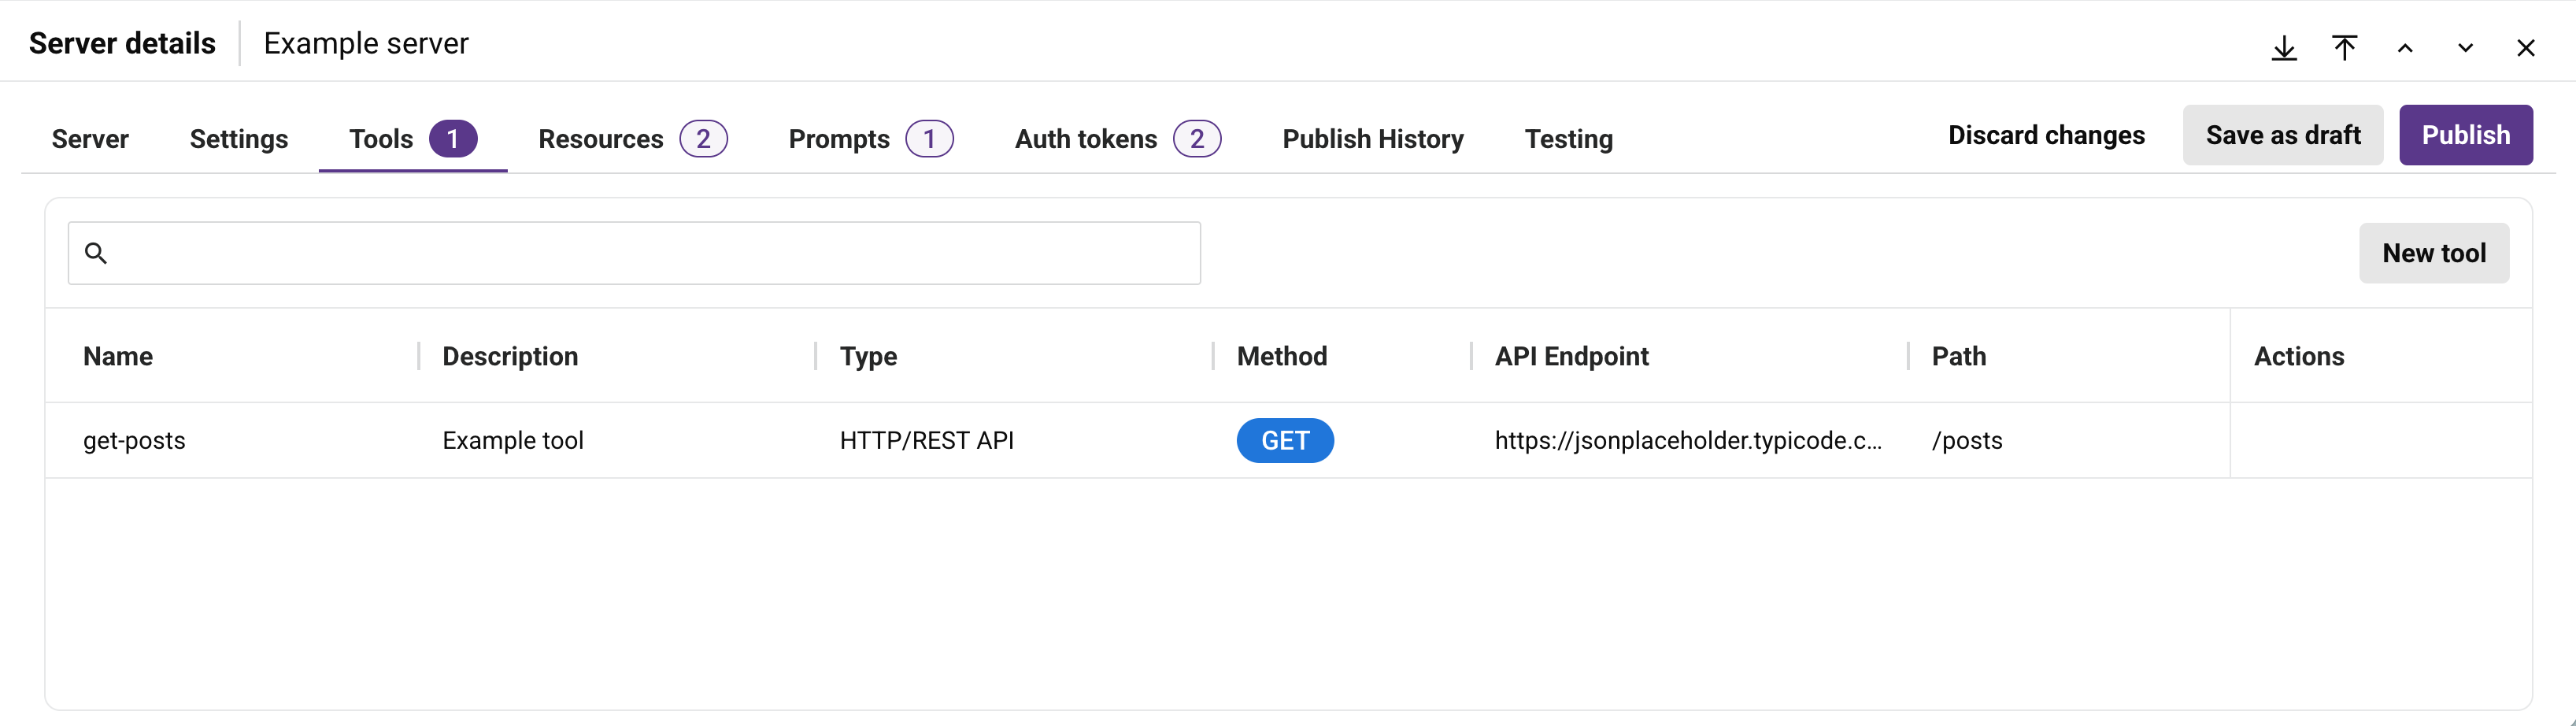
A tabela exibe o Nome, Descrição, Tipo e Contexto de cada ferramenta. A coluna Contexto mostra o Método, Endpoint da API e Caminho para uma ferramenta HTTP/REST API ou API Jitterbit, ou o Projeto e Operação para uma ferramenta Operação Jitterbit. Passe o cursor sobre o valor Endpoint da API ou Caminho para revelar um ícone copiar. Clique em uma linha de ferramenta para ver a configuração completa da ferramenta em uma visualização somente leitura. Passe o cursor sobre a coluna Nome para revelar o ícone copiar, que copia o nome sem abrir a linha. Passe o cursor sobre uma linha de ferramenta para revelar estas ações:
-
Ir para API: Disponível apenas quando o Tipo da ferramenta é API Jitterbit. Abre a guia Serviços da API associada no Gerenciador de API.
-
Ir para Operação: Disponível apenas quando o Tipo da ferramenta é Operação Jitterbit. Abre a operação associada no Studio.
-
Editar: Abre a ferramenta no modo de edição.
-
Duplicar: Cria uma cópia de rascunho independente da ferramenta, com Cópia anexado ao seu nome.
-
Deletar: Deleta a ferramenta.
Para filtrar a lista, digite qualquer parte do nome de uma ferramenta na caixa de pesquisa.
Configuração da ferramenta
Clique em Nova ferramenta para adicionar uma ferramenta, ou clique na ação Editar em uma ferramenta existente para editá-la. Uma ferramenta tem os seguintes campos de configuração:
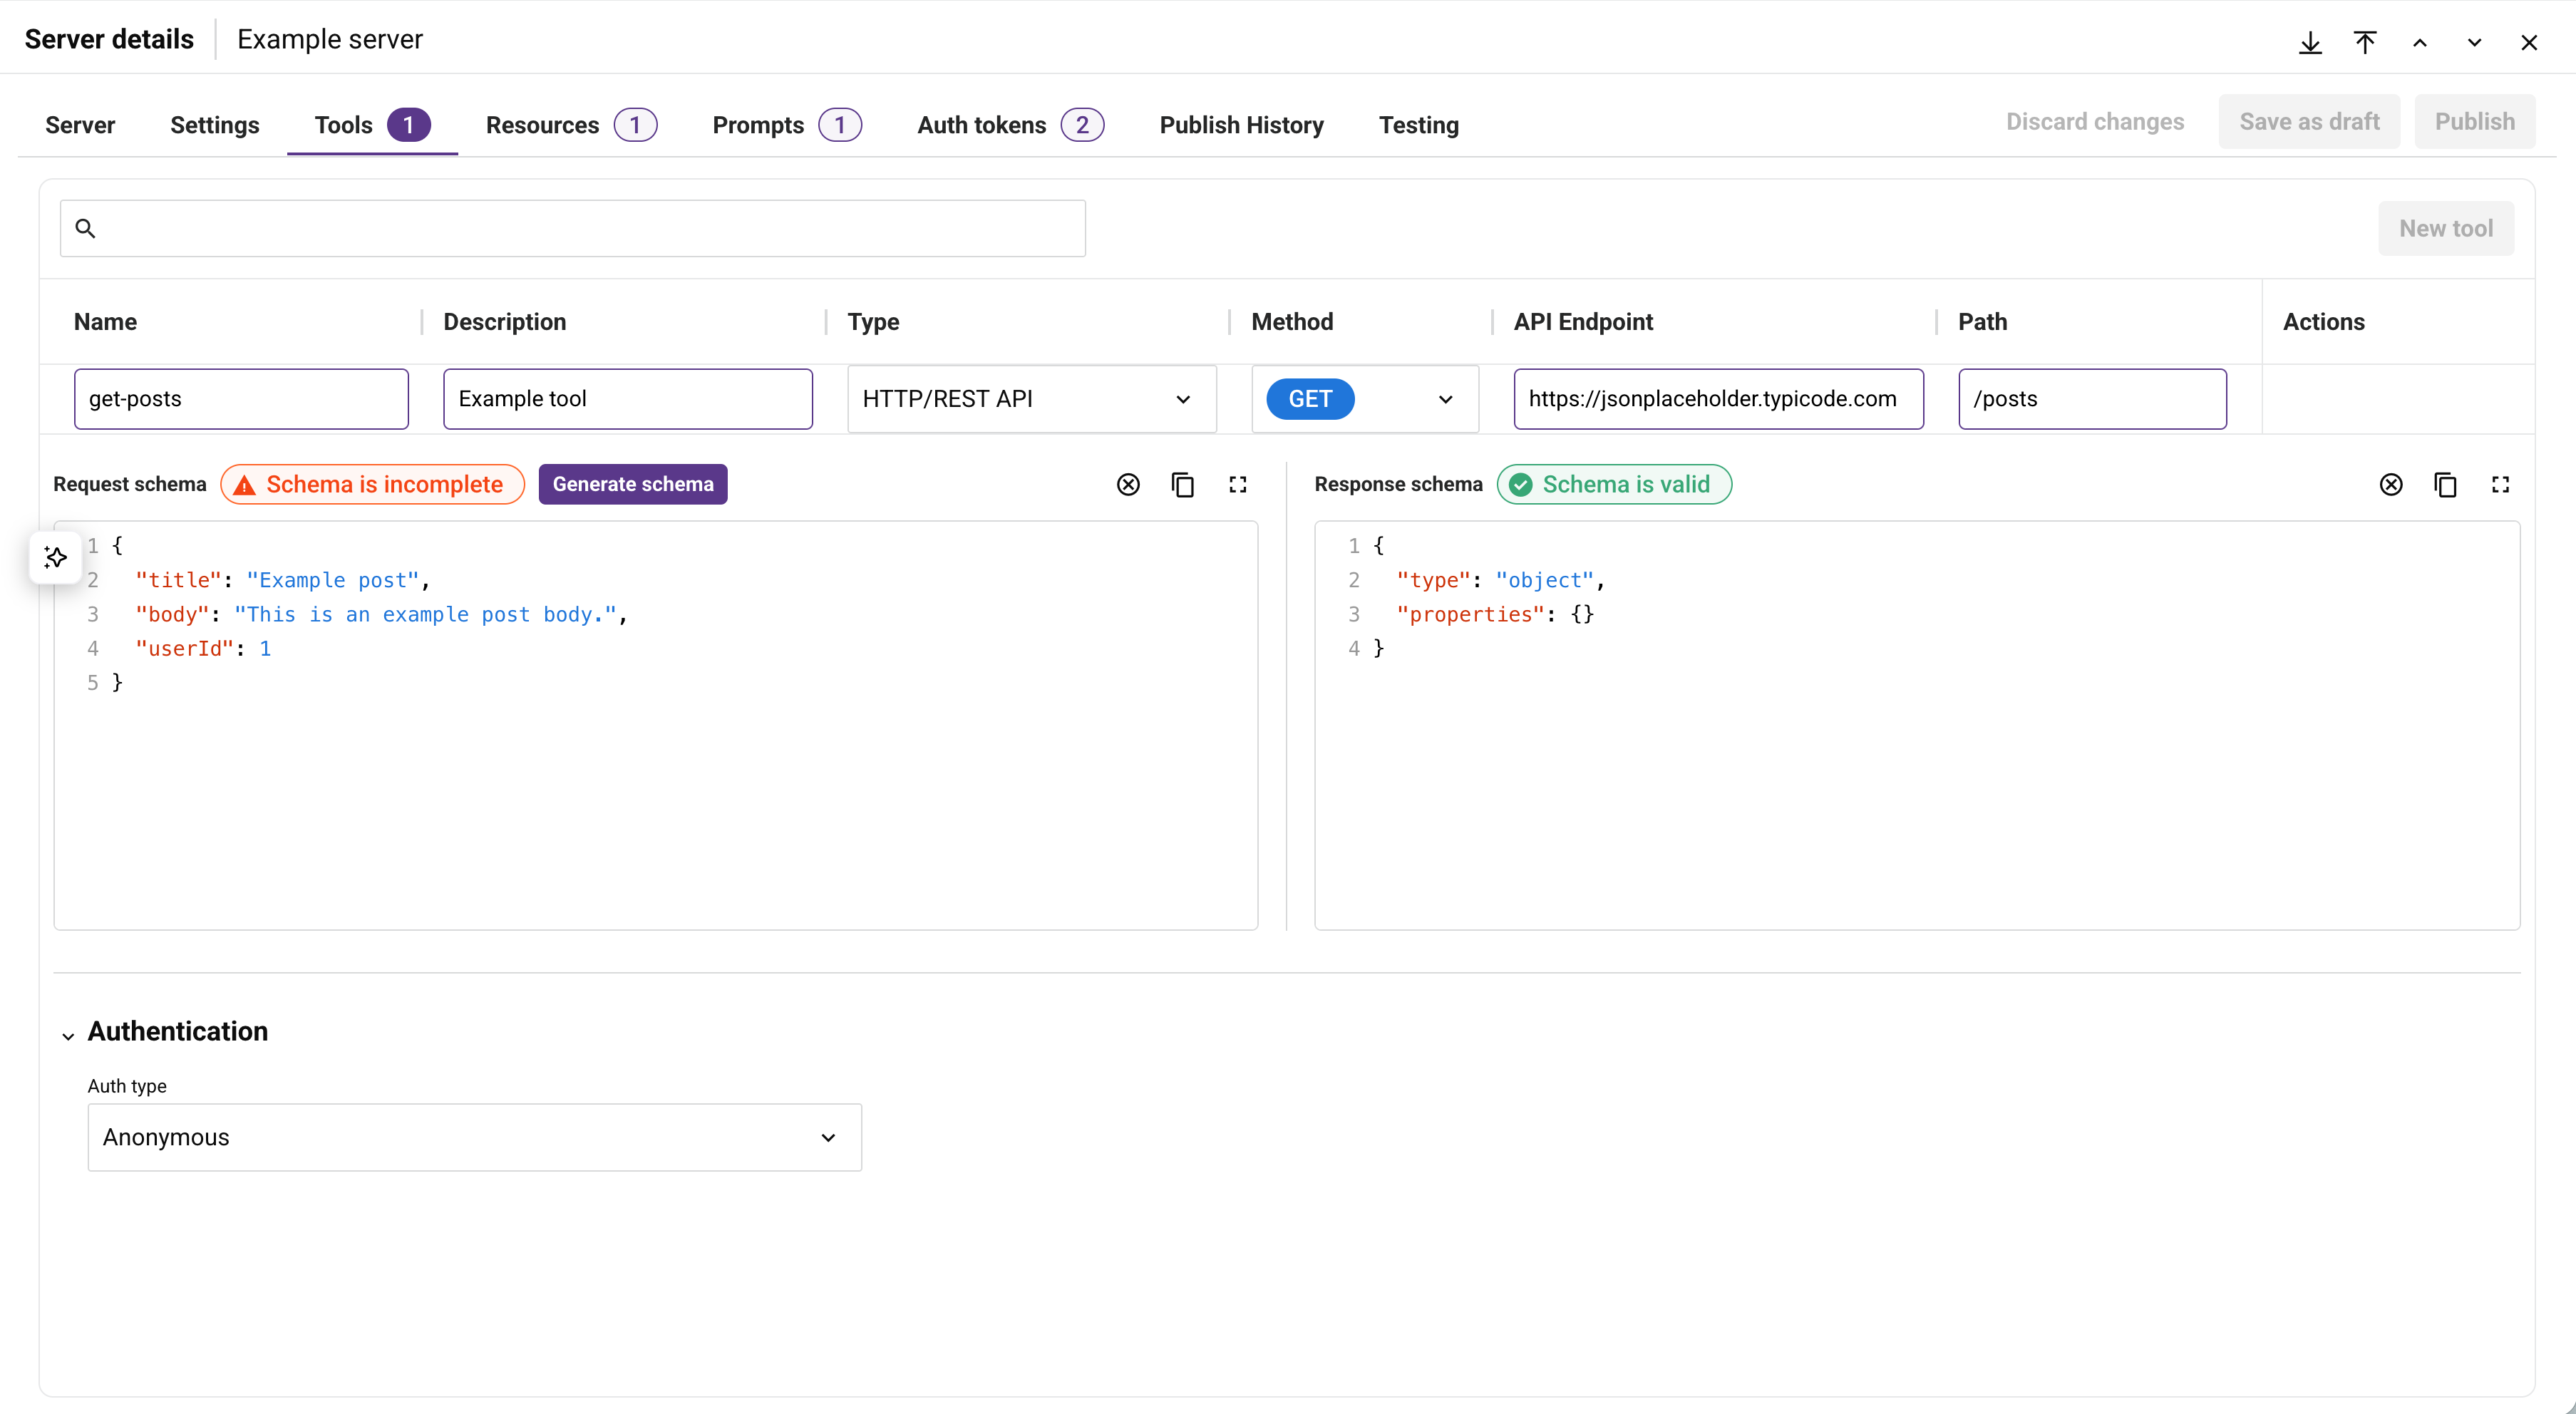
-
Nome: O nome da ferramenta. Este campo é obrigatório.
-
Descrição: Uma descrição da ferramenta. Este campo é obrigatório. Os clientes MCP usam esta descrição para determinar quando a ferramenta deve ser invocada.
-
Tipo: O tipo de ferramenta, um dos HTTP/REST API, API Jitterbit ou Operação Jitterbit. Os campos restantes dependem do tipo selecionado.
Ferramentas HTTP/REST API e API Jitterbit
Para ferramentas do tipo HTTP/REST API ou Jitterbit API, os seguintes campos estão disponíveis:
-
Method: O método de requisição HTTP que a ferramenta utiliza, como GET, POST, PUT, DELETE ou PATCH. Quando suportado, você pode inserir um método customizado.
-
API Endpoint: A URL base da API que a ferramenta chama. Pode referenciar uma API HTTP ou REST externa ou uma Jitterbit API.
-
Path: O caminho adicionado ao endpoint da API para formar a URL de requisição completa, no formato
/path. Este campo é obrigatório. -
Authentication: As credenciais que a ferramenta utiliza para invocar seu endpoint, uma de Anonymous, Basic ou API Key. Consulte Campos de autenticação.
Ferramentas Jitterbit Operation
Para o tipo de ferramenta Jitterbit Operation, os seguintes campos estão disponíveis:
-
Project: O projeto do Studio que contém a operação a ser acionada. Este campo é obrigatório.
-
Operation to trigger: A operação, dentro do projeto selecionado, que a ferramenta invoca. Este campo é obrigatório.
-
Response type: Como a ferramenta retorna o resultado da operação. Padrão: Final Target:
-
Final Target: A resposta da ferramenta é o alvo final da operação. Quando este tipo de resposta é selecionado, a operação deve ter (como alvo final da cadeia de operações) uma atividade Studio API Response. Se qualquer outro alvo final for usado, a resposta da ferramenta fica vazia.
-
System Variable: A resposta da ferramenta é definida em uma variável Jitterbit na operação. Quando este tipo de resposta é selecionado, a operação deve ter (como parte de uma cadeia de operações) um script que defina a variável Jitterbit
jitterbit.api.responseigual à resposta que você quer que a ferramenta retorne. Se esta variável não for definida, a resposta da ferramenta fica vazia. -
No Response: A resposta da ferramenta fica em branco. Se a requisição para executar a operação for aceita, a ferramenta retorna uma resposta vazia imediatamente.
-
-
Enable async mode: Esta alternância não pode ser ativada.
-
Timeout: O tempo máximo para aguardar a conclusão da operação, em milissegundos. Padrão:
120000quando deixado em branco. -
Authentication: As credenciais que a ferramenta utiliza para invocar a operação. O tipo de autenticação é fixo em Basic, e um Username e Password são obrigatórios; a ferramenta não pode ser salva sem eles. Consulte Campos de autenticação.
Nota
Insira o nome de usuário e senha do Harmony de um usuário com a permissão MCP User. A organização na qual o usuário está fazendo login não deve ter autenticação de dois fatores (TFA) ativada, porque a ferramenta faz login apenas com nome de usuário e senha e não consegue completar um desafio de TFA.
Campos comuns
Toda ferramenta, independentemente do tipo, também possui os seguintes campos:
-
Request schema: A estrutura da entrada da ferramenta, definida como esquema JSON. Para uma ferramenta Jitterbit Operation, adicione os argumentos que um cliente MCP pode passar à ferramenta como entradas
propertiesneste esquema, e liste todos os argumentos obrigatórios em um arrayrequired; esses argumentos aparecem então no payload de requisição da aba Testing. Para uma ferramenta HTTP/REST API ou Jitterbit API, adicione os parâmetros de consulta da API como entradasproperties, usando os mesmos nomes de parâmetros que o endpoint da API espera; estes também aparecem no payload de requisição da aba Testing.Por exemplo, se uma ferramenta HTTP/REST API ou Jitterbit API chama um endpoint que espera um parâmetro de consulta
queueName, o esquema poderia ser:{ "type": "object", "required": ["queueName"], "properties": { "queueName": { "type": "string", "description": "Name of the queue to retrieve messages from" } } } -
Response schema: A estrutura da saída da ferramenta, definida como esquema JSON. O esquema é opcional e descreve a forma esperada da resposta para clientes MCP. Ele não renomeia campos nem transforma a resposta, e a ferramenta retorna a saída da API ou operação subjacente como está.
O schema padrão de requisição e resposta é um objeto sem propriedades:
{
  "type": "object",
  "properties": {}
}
Cada campo de schema exibe um distintivo de status acima dele: Schema é válido quando o campo contém um schema JSON válido, ou Schema incompleto quando contém JSON que não é um schema, como um payload de exemplo.
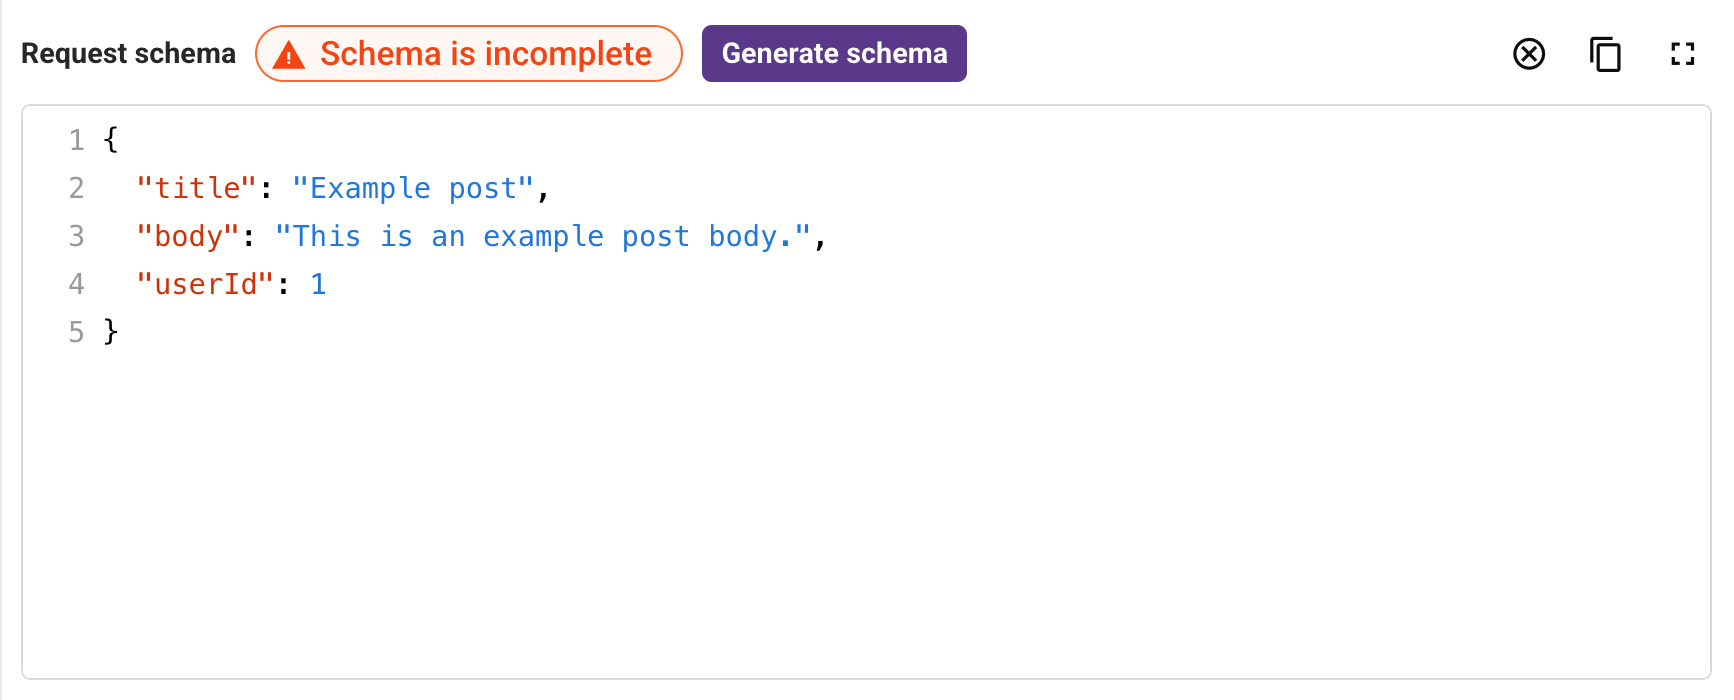
Quando um campo mostra Schema incompleto, um botão Generate schema aparece ao lado do distintivo. Clique nele para substituir o conteúdo do campo por um schema JSON gerado a partir do JSON colado, direcionando o rascunho de schema JSON 2020-12 e inferindo tipos de propriedade (por exemplo, string, integer e array) a partir dos valores de exemplo. Gerar um schema sobrescreve o conteúdo atual do campo imediatamente, sem solicitação de confirmação.
Informação
Um exemplo JSON e um schema JSON são documentos diferentes. Colar um exemplo JSON e gerar um schema a partir dele substitui o exemplo pelo schema gerado; o exemplo em si não é salvo como o schema da ferramenta.
Os schemas de ferramentas são validados quando o servidor MCP é publicado.
Campos de autenticação
Os campos de autenticação disponíveis dependem do tipo de autenticação selecionado:
-
Anônimo: Sem autenticação.
-
Básica: Autentica com um Nome de usuário e Senha.
-
Chave de API: Autentica com uma Chave e um Valor.
As credenciais usadas para invocar a API subjacente são gerenciadas com segurança pelo Jitterbit MCP e não são expostas aos clientes MCP.
Guia Recursos
A guia Recursos lista as fontes de conteúdo somente leitura que o servidor expõe e permite adicionar, editar e excluir recursos.
Lista de recursos
Cada recurso adicionado ao servidor aparece como uma linha na tabela, mostrando os valores definidos durante a configuração:
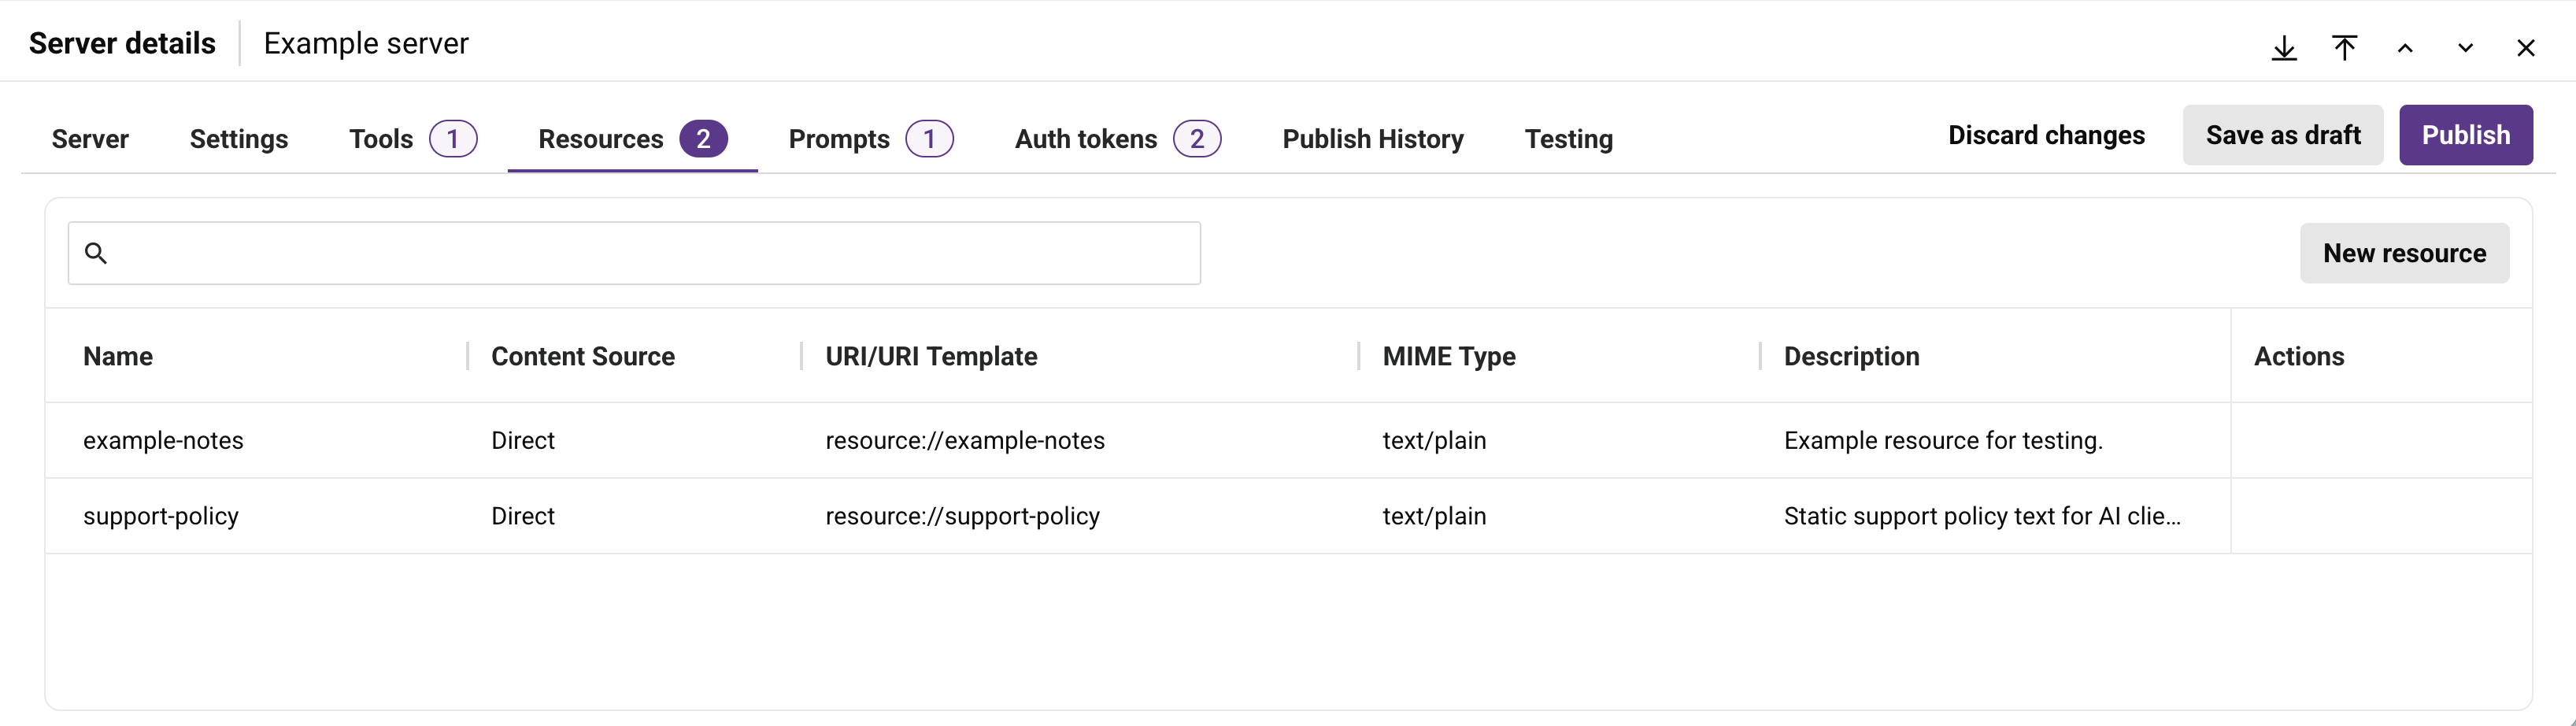
A tabela exibe o Nome, Fonte de conteúdo, URI/Modelo de URI, Tipo MIME e Descrição de cada recurso. Passe o mouse sobre a coluna Nome para revelar o ícone copiar, que copia o nome sem abrir a linha. Passe o mouse sobre uma linha de recurso para revelar estas ações:
-
Ir para API: Disponível apenas quando a Fonte de conteúdo do recurso é Jitterbit API. Abre a guia Serviços da API associada no Gerenciador de API.
-
Editar: Abre o recurso em modo de edição.
-
Excluir: Abre o diálogo Excluir recurso. Digite a palavra DELETE onde indicado, depois clique em Continuar para excluir permanentemente o recurso, ou Cancelar para fechar o diálogo sem excluir.
Para filtrar a lista, digite qualquer parte de um nome de recurso na caixa de pesquisa.
Configuração de recursos
Clique em Novo recurso para adicionar um recurso, ou clique na ação Editar em um recurso existente para editá-lo. Um recurso tem os seguintes campos de configuração:
-
Fonte de conteúdo: A fonte do conteúdo do recurso. Este campo é obrigatório. Selecione um de:
-
Direto: Digite o conteúdo diretamente no campo Conteúdo.
-
HTTP (REST): Recupere o conteúdo de uma API HTTP ou REST externa.
-
Jitterbit API: Recupere o conteúdo de uma API Jitterbit criada no Gerenciador de API.
-
Arquivo: Recupere o conteúdo de um arquivo enviado.
-
-
Nome: O nome do recurso. Este campo é obrigatório. São permitidos apenas letras, números, sublinhados (
_), hífens (-) e pontos (.). -
Tipo MIME: O tipo de mídia do conteúdo do recurso, selecionado em uma lista predefinida. Este campo é obrigatório.
-
Descrição: Uma descrição opcional do recurso.
Os campos restantes dependem da Fonte de conteúdo selecionada:
-
Para Direto:
- URI: O identificador exclusivo que os clientes MCP usam para acessar o recurso. Este campo é obrigatório.
-
Conteúdo: O conteúdo do recurso, inserido diretamente no campo. Este campo é obrigatório.
-
Para Arquivo:
- URI: O identificador único que os clientes MCP usam para acessar o recurso. Este campo é obrigatório.
-
Para HTTP (REST):
-
Método: O método de solicitação HTTP usado para recuperar o conteúdo, um dos seguintes: GET, POST, PUT ou DELETE. Quando suportado, você pode inserir um método personalizado. Este campo é obrigatório.
-
Tempo limite (s): O número de segundos a aguardar por uma resposta antes que a solicitação expire. Este campo é obrigatório.
-
Modelo de URI: O identificador único que os clientes MCP usam para acessar o recurso, no formato
resource://{parameter}. Este campo é obrigatório. -
Endpoint da API: A URL base da API a ser chamada. Este campo é obrigatório.
-
Caminho: O caminho anexado ao endpoint da API para formar a URL de solicitação completa, no formato
/resource/{parameter}. Este campo é obrigatório.
-
-
Para API Jitterbit:
-
API: A API Jitterbit a ser chamada, selecionada entre as APIs disponíveis no Gerenciador de API. Este campo é obrigatório.
-
Caminho: O caminho da API a ser chamado, selecionado entre os caminhos disponíveis na API selecionada. Este campo é obrigatório.
-
Método: O método de solicitação HTTP que o caminho selecionado usa. Este campo é definido automaticamente com base na API e no Caminho selecionados e não pode ser editado diretamente.
-
Tempo limite (s): O número de segundos a aguardar por uma resposta antes que a solicitação expire. Este campo é obrigatório.
-
Modelo de URI: O identificador único que os clientes MCP usam para acessar o recurso, no formato
resource://{parameter}. Este campo é obrigatório. -
Perfil de segurança: O perfil de segurança atribuído à API selecionada que fornece as credenciais de autenticação do recurso. As opções disponíveis dependem da API selecionada.
Selecionar um perfil de segurança exibe uma seção de Autenticação somente leitura mostrando o Tipo de autenticação e seus campos associados: Nome de usuário e Senha para um perfil de segurança Básico, ou Chave e Valor para um perfil de segurança Chave de API. Os campos Senha e Valor são mascarados e não exibem seus valores. Para outros tipos de perfil de segurança, como OAuth, o campo Tipo de autenticação não é preenchido.
-
Os recursos são publicados como parte do seu servidor MCP. Como em outras alterações feitas na gaveta Detalhes do servidor, use Salvar como rascunho ou Publicar para salvar as alterações de recurso.
Abas Prompts
A aba Prompts lista os modelos de prompt reutilizáveis que o servidor expõe e permite adicioná-los, revisá-los, editá-los, duplicá-los e excluí-los.
Lista de prompts
Cada prompt adicionado ao servidor aparece como uma linha na tabela, mostrando os valores definidos durante a configuração:
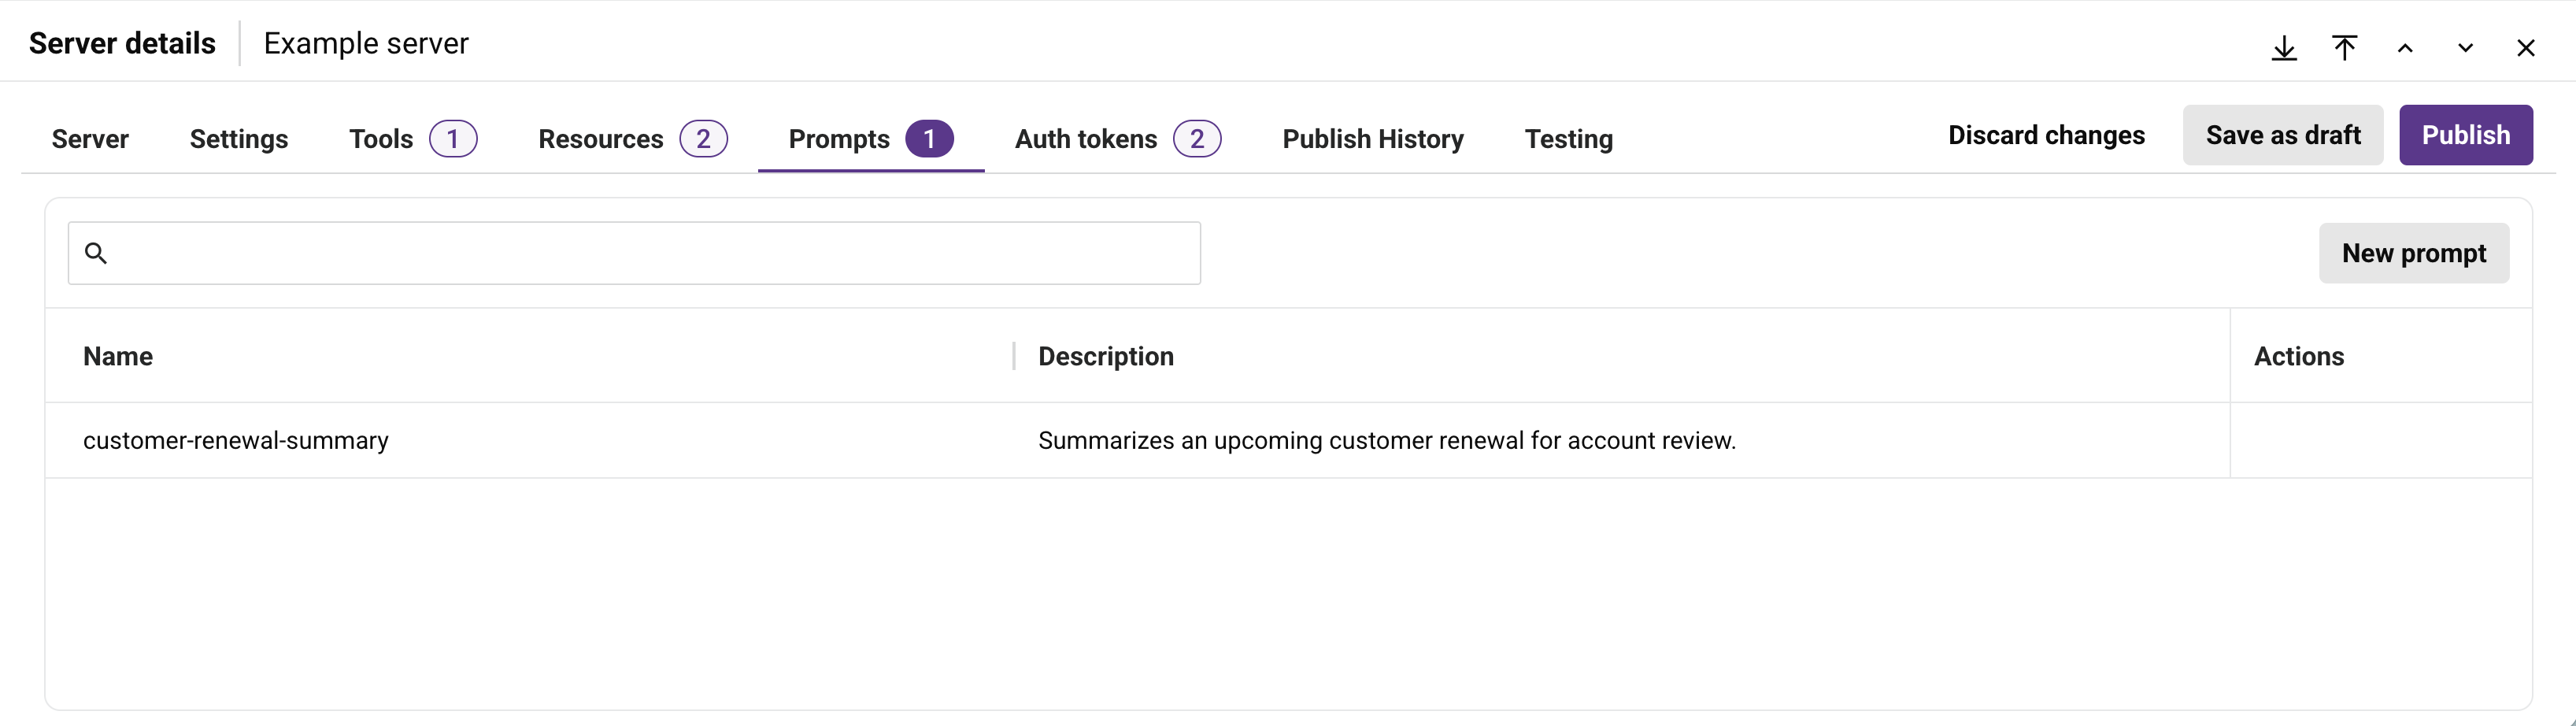
A tabela exibe o Nome e a Descrição de cada prompt. Clique em uma linha de prompt para ver a configuração completa do prompt em uma visualização somente leitura. Passe o mouse sobre a coluna Nome para revelar o ícone copiar, que copia o nome sem abrir a linha. Passe o mouse sobre uma linha de prompt para revelar estas ações:
-
Editar: Abre o prompt no modo de edição.
-
Duplicar: Cria uma cópia rascunho independente do prompt, com Cópia anexado ao seu nome.
-
Excluir: Exclui o prompt.
Para filtrar a lista, digite qualquer parte do nome de um prompt na caixa de pesquisa.
Configuração de prompt
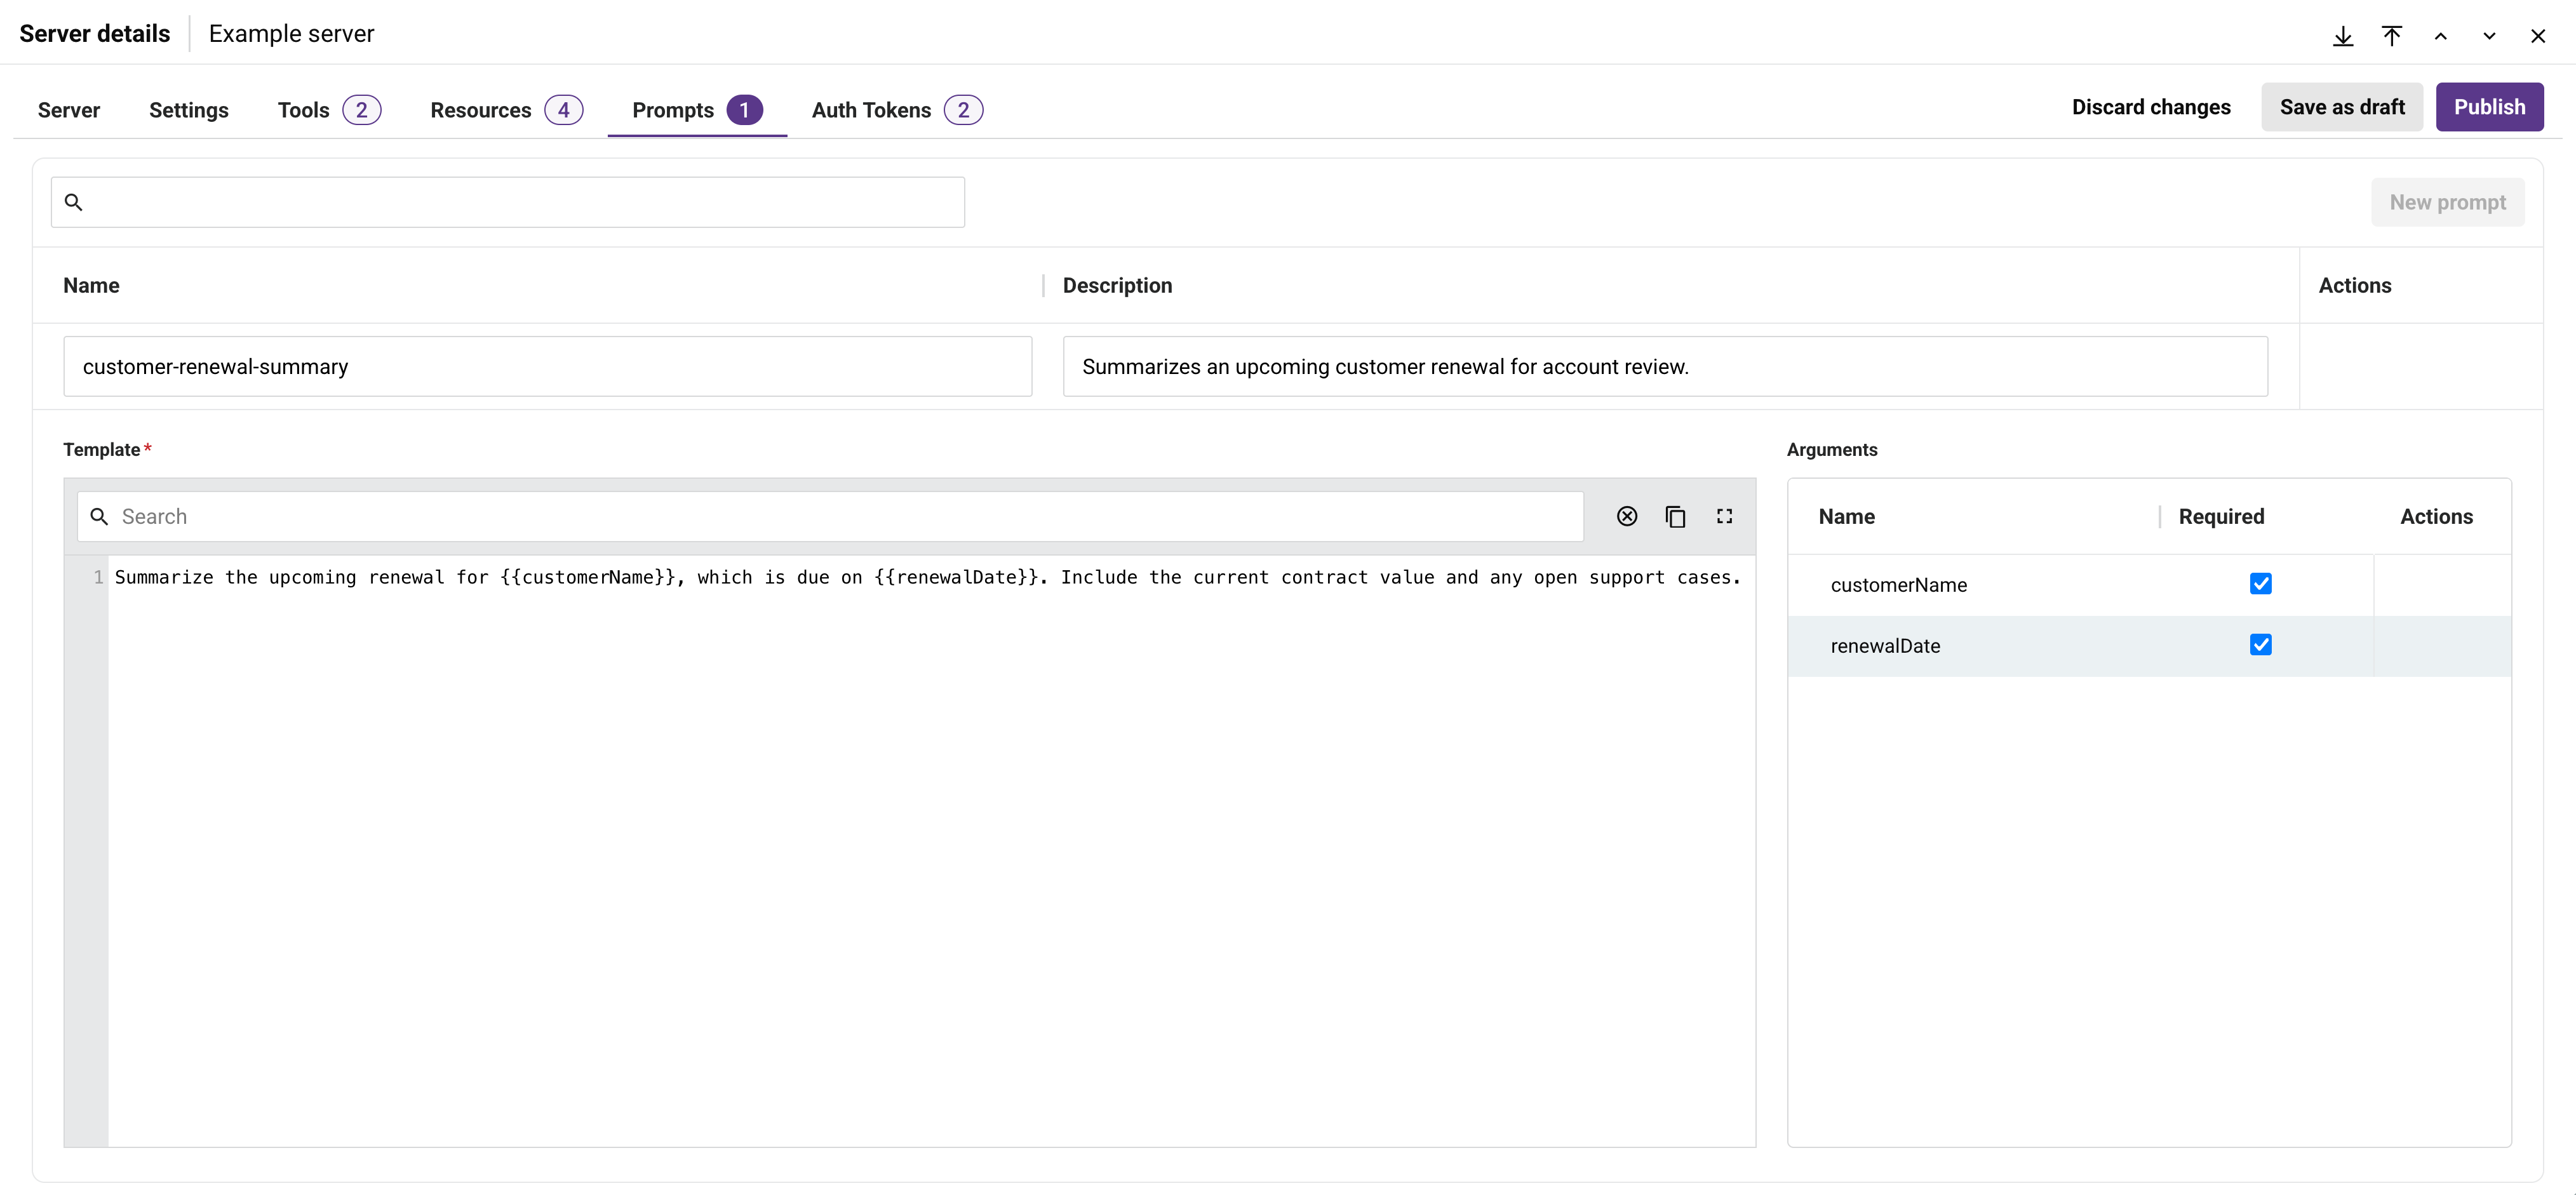
Clique em Novo prompt para adicionar um prompt, ou clique na ação Editar em um prompt existente para editá-lo. Um prompt tem os seguintes campos de configuração:
-
Nome: O nome do prompt. Apenas letras, números, sublinhados (
_), hífens (-) e pontos (.) são permitidos. -
Descrição: Uma descrição opcional do prompt.
-
Modelo: O conteúdo reutilizável do prompt. Este campo é obrigatório. O campo Modelo de um novo prompt é preenchido com um modelo de amostra, chamado Exemplo, que demonstra a sintaxe de placeholder
{{ argumentName }}; substitua ou modifique conforme necessário. Use o campo Pesquisar acima do modelo para pesquisar o texto do modelo e seus argumentos. -
Argumentos: As entradas que o template aceita. Adicione um placeholder no formato
{{ argumentName }}ao template para criar um argumento. Cada argumento aparece na tabela Argumentos com estas colunas:-
Nome: O nome do argumento, obtido do placeholder adicionado ao template.
-
Obrigatório: Se o argumento é obrigatório.
-
Ações: Passe o mouse sobre uma linha de argumento para revelar a ação Excluir, que remove o argumento.
-
Os prompts são publicados como parte do seu servidor MCP. Como outras alterações feitas na drawer Detalhes do servidor, use Salvar como rascunho ou Publicar para salvar as alterações do prompt.
Guia Auth Tokens
A guia Auth Tokens fica disponível após publicar o servidor. Ela lista os tokens de autenticação MCP que os clientes MCP, incluindo assistentes e agentes de IA, usam para se autenticar com o servidor. Cada token de autenticação MCP está vinculado ao seu servidor. Para os tokens que um runtime MCP privado ou gateway MCP privado usa para se autenticar com o plano de controle MCP, consulte a página MCP Service Tokens.
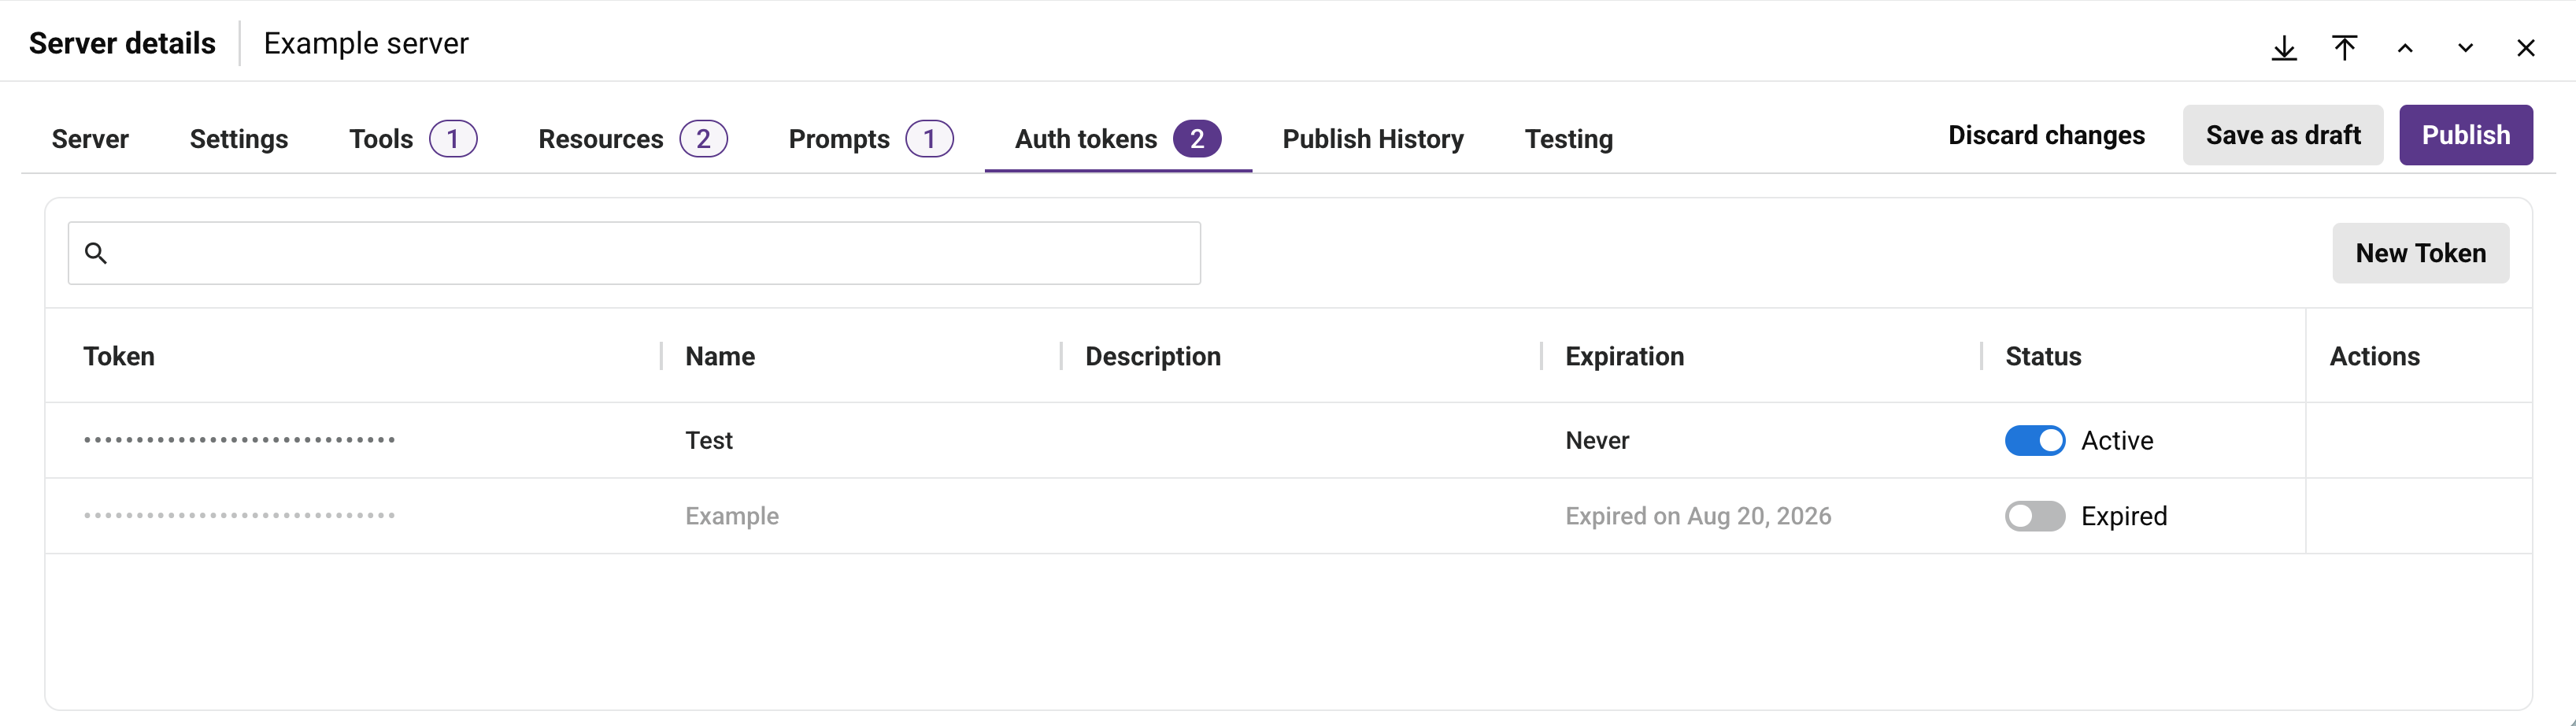
A guia inclui estes controles:
-
Pesquisar: Digite qualquer parte do nome ou descrição de um token para filtrar a lista.
-
Novo Token: Clique para adicionar uma linha de token, depois configure estes campos:
-
Nome: Um nome para o token. Este campo é obrigatório.
-
Descrição: Uma descrição opcional do token.
-
Expiração: O tempo de vida do token, um de 7 dias, 30 dias, 60 dias, 90 dias ou Nunca.
Clique no ícone confirmar para criar o token ou no ícone cancelar para descartá-lo.
Aviso
O valor completo do token é exibido apenas uma vez, imediatamente após a criação do token. Copie-o e armazene-o com segurança. Após a criação, o valor do token não pode ser visualizado, revelado ou copiado.
-
A lista de tokens exibe estas colunas:
-
Nome: O nome do token.
-
Token: O valor do token, mascarado após a criação.
-
Descrição: A descrição do token, se uma foi fornecida.
-
Expiração: O tempo de vida do token e a data de expiração.
-
Status: Use o alternador para ativar ou desativar o token. Um token de autenticação MCP desativado pode ser ativado novamente.
-
Ações: Passe o mouse sobre uma linha de token para revelar a ação Excluir, que exclui permanentemente o token.
Guia Histórico de publicação
A guia Histórico de publicação lista toda publicação anterior do servidor, com a mais recente primeiro. Digite qualquer parte de uma versão, tag ou descrição para filtrar a lista.
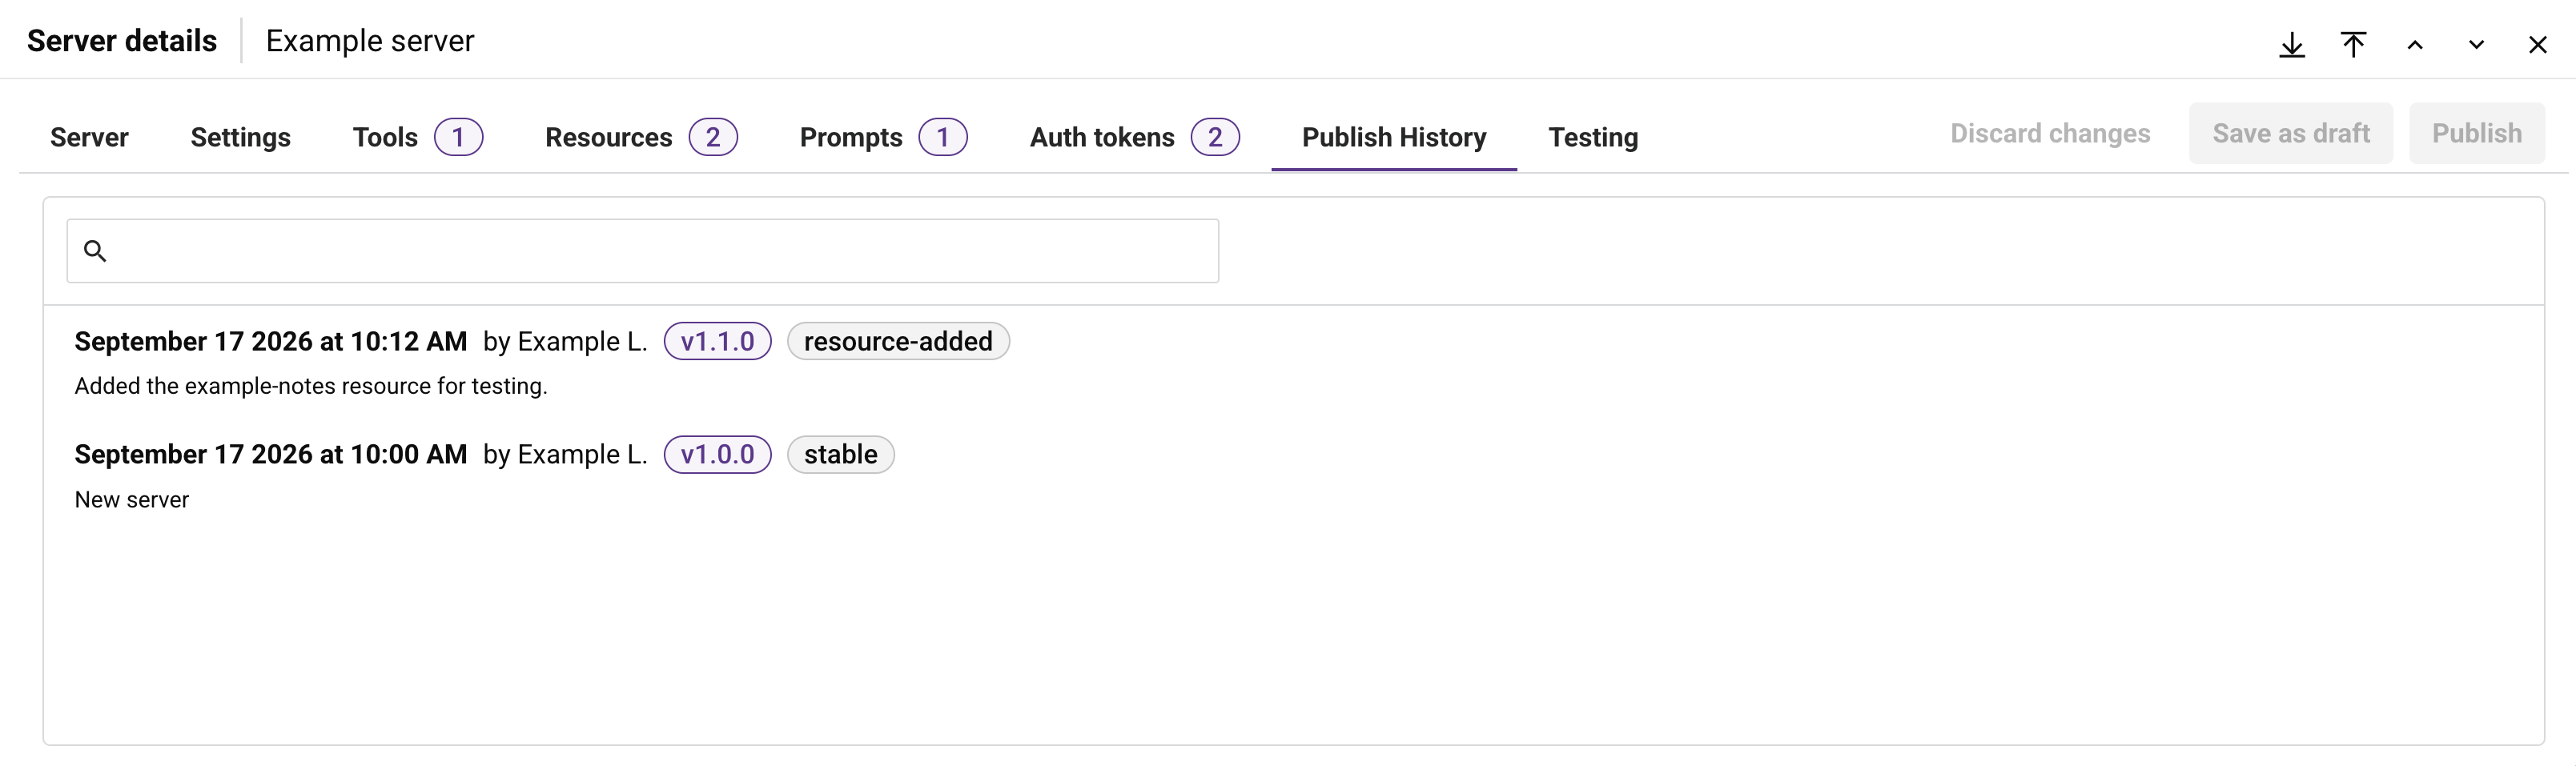
Cada entrada exibe a data e hora da publicação, o nome do usuário que a publicou, a Versão e a Tag (se uma foi definida) e a Descrição (se uma foi definida). Passe o mouse sobre uma entrada para revelar estas ações:
-
Detalhes da tag: Abre uma caixa de diálogo para editar a Tag e Descrição da entrada. Clique em Salvar para aplicar as alterações ou Cancelar para fechar a caixa de diálogo sem salvar.
-
Restaurar esta versão: Restaura a configuração do servidor para esta versão publicada.
Guia Testes
A guia Testes permite testar as ferramentas, recursos e prompts do servidor usando um token de autenticação MCP válido, sem alterar a configuração do servidor. Se o servidor tiver alterações não publicadas, a guia exibe uma mensagem e você deve publicar ou descartar essas alterações antes de poder testar.
Sua seleção e resultados de teste nesta guia são retidos por servidor. Se você navegar para outra guia ou para outro servidor e depois retornar a Testes, seu estado de teste anterior será restaurado.
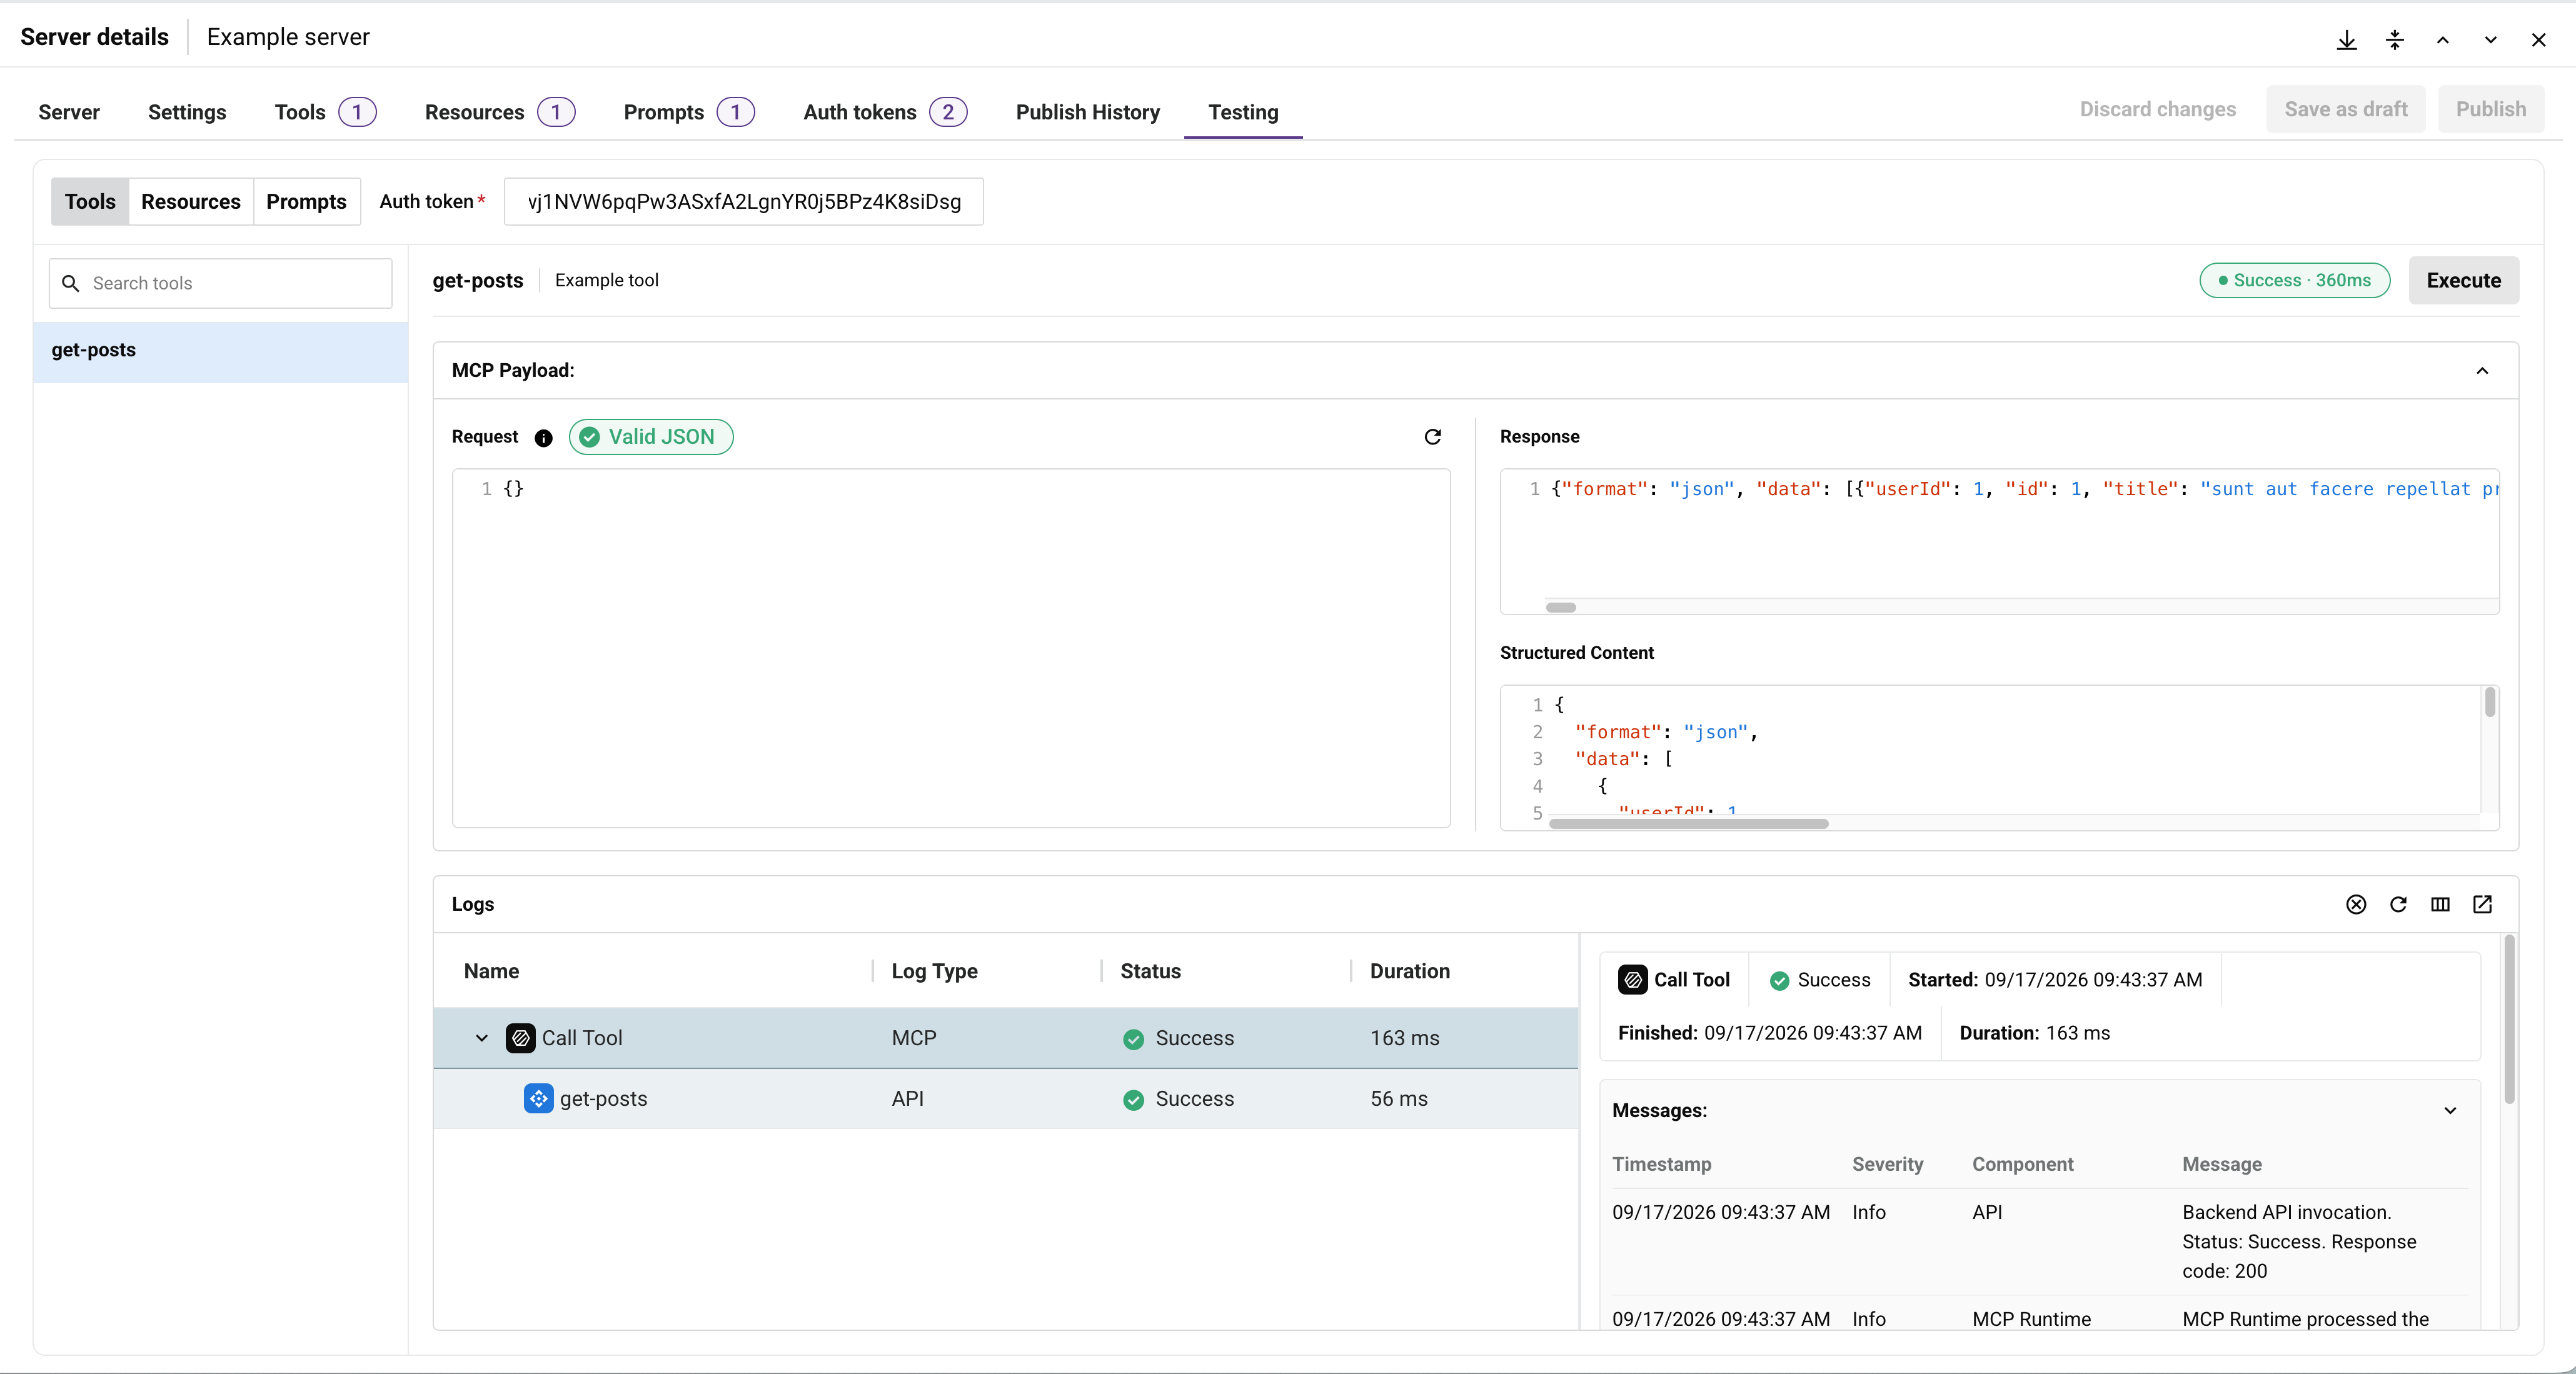
-
Ferramentas, Recursos, Prompts: Selecione qual tipo de capacidade testar. Cada tipo tem sua própria lista pesquisável das ferramentas, recursos ou prompts configurados do servidor. Cada ferramenta na lista exibe um badge indicando seu Tipo: Jitterbit API, REST API ou Operation. Cada recurso na lista exibe um badge indicando sua Fonte de conteúdo: Direto, Arquivo, Jitterbit API ou REST API.
-
Protocolo: Selecione qual versão do protocolo MCP testar: Legacy (
2025-11-25) ou Modern (2026-07-28). Modern é selecionado por padrão. -
Token de autenticação: Digite um token de autenticação MCP para o servidor. Este campo é obrigatório. Conforme você digita, o valor fica mascarado como um campo de senha.
Selecione uma ferramenta, recurso ou prompt na lista para abri-lo. O painel exibe o nome e a descrição do item, junto com seu status de teste atual (por exemplo, Não executado ou Sucesso com a duração da execução após a conclusão de um teste) e um botão Executar. Clique no ícone de expansão no canto superior direito do painel de testes para visualizá-lo em tela cheia (clique em para retornar à visualização padrão).
Carga MCP
A seção Carga MCP exibe a Solicitação e a Resposta lado a lado. Arraste o identificador entre as seções Carga MCP e Logs para redimensioná-las em relação uma à outra.
-
Solicitação: Preenchida com valores de exemplo baseados no esquema de solicitação da ferramenta, no URI do recurso ou nos argumentos do prompt. Edite ou substitua este JSON antes de clicar em Executar. Um selo JSON válido confirma que o campo contém JSON válido, ou um selo JSON inválido aparece se não contiver. Executar permanece ativado mesmo quando a solicitação contém JSON inválido. Clique no ícone de pesquisa para localizar texto dentro do campo, usando o mesmo comportamento de pesquisa do editor de scripts no Studio.
-
Resposta / Conteúdo estruturado: Clique em Resposta ou Conteúdo estruturado para alternar entre as duas visualizações deste campo compartilhado. Resposta exibe a resposta retornada pela execução da ferramenta, recurso ou prompt e é somente leitura até você clicar em Executar. Conteúdo estruturado (passe o mouse sobre o ícone de informações para obter uma descrição) exibe o conteúdo de resposta analisado e metadados, como o código de status de resposta e tipo de conteúdo. Clique no ícone de pesquisa para localizar texto dentro do campo.
Testar uma ferramenta invoca a autenticação de backend configurada da ferramenta e chama sua API subjacente ou a API Jitterbit diretamente, portanto testar uma ferramenta que cria, atualiza ou exclui dados tem o mesmo efeito real que invocá-la a partir de um cliente MCP.
Logs
A seção Logs fica recolhida por padrão e se expande automaticamente na primeira vez que você clica em Executar. Clique no cabeçalho da seção ou no ícone / para expandir ou recolher.
A seção exibe uma tabela das etapas de processamento da execução, com as colunas Nome, Tipo de Log, Status, Duração e Iniciado. Clique no ícone de expansão ao lado de uma linha para revelar sua execução filha relacionada, como a chamada de API subjacente feita por uma ferramenta.
Clique em uma linha de log para abrir seus detalhes no painel à direita, que exibe as mesmas informações de Iniciado, Finalizado, Duração e Mensagens descritas em Detalhes da entrada de log na página Logs.