Conector Microsoft Azure Key Vault no Jitterbit Studio
Resumo
O conector Microsoft Azure Key Vault estabelece acesso ao Microsoft Azure Key Vault.
O conector Microsoft Azure Key Vault fornece uma interface para criar uma conexão Microsoft Azure Key Vault, a base usada para gerar instâncias de atividades Microsoft Azure Key Vault. Essas atividades, uma vez configuradas, interagem com o Microsoft Azure Key Vault através da conexão.
O conector Microsoft Azure Key Vault é acessado pela aba Endpoints e conectores do projeto da paleta de componentes de design (consulte Paleta de componentes de design).
Visão geral do conector
Este conector é usado para configurar primeiro uma conexão Microsoft Azure Key Vault. Os tipos de atividade associados a essa conexão são então usados para criar instâncias de atividades destinadas a serem usadas como fontes (para fornecer dados em uma operação) ou destinos (para consumir dados em uma operação).
Em conjunto, uma conexão Microsoft Azure Key Vault específica e suas atividades são chamadas de endpoint Microsoft Azure Key Vault:
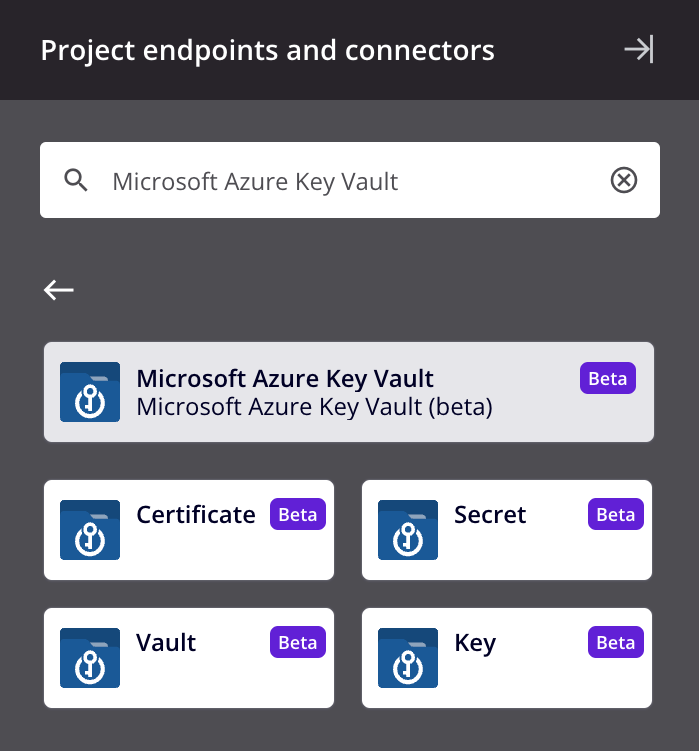
-
Atualizar Cofre: Atualiza um cofre no Microsoft Azure Key Vault e é destinado a ser usado como um destino para consumir dados em uma operação.
-
Criar Objetos do Cofre: Cria um certificado, chave ou segredo no Microsoft Azure Key Vault e é destinado a ser usado como um destino para consumir dados em uma operação.
-
Consultar Cofre: Recupera um cofre do Microsoft Azure Key Vault e é destinado a ser usado como uma fonte para fornecer dados em uma operação.
-
Excluir Objetos do Cofre: Exclui um certificado, chave ou segredo do Microsoft Azure Key Vault e é destinado a ser usado como um destino para consumir dados em uma operação.
-
Criar Cofre: Cria um cofre no Microsoft Azure Key Vault e é destinado a ser usado como um destino para consumir dados em uma operação.
-
Consultar Objetos do Cofre: Recupera um certificado, chave ou segredo do Microsoft Azure Key Vault e é destinado a ser usado como uma fonte para fornecer dados em uma operação.
-
Excluir Cofre: Exclui um cofre no Microsoft Azure Key Vault e é destinado a ser usado como um destino para consumir dados em uma operação.
-
Atualizar Objetos do Cofre: Atualiza um certificado, chave ou segredo no Microsoft Azure Key Vault e é destinado a ser usado como um destino para consumir dados em uma operação.
Os endpoints criados com este conector são incluídos no relatório de uso de endpoints e contam para sua licença.
Pré-requisitos e versões de API suportadas
Este conector pode ser usado com agentes em nuvem e agentes privados.
Os agentes baixam automaticamente a versão mais recente deste conector quando necessário. Em agentes privados, você pode suspender essas atualizações com a política de organização Desabilitar Atualização Automática de Conector.
O conector do Microsoft Azure Key Vault usa a API REST do Microsoft Azure Key Vault. Consulte a documentação da API para obter informações sobre os nós de esquema e campos.
Estes recursos do Microsoft Azure são necessários para uma conexão bem-sucedida:
- Um locatário do Microsoft Entra ID ativo associado ao cofre.
- Um registro de aplicativo associado ao locatário e ao cofre.
Solução de problemas
Se você tiver problemas com o conector do Microsoft Azure Key Vault, recomenda-se seguir estas etapas de solução de problemas:
-
Clique no botão Testar na configuração de conexão para garantir que a conexão seja bem-sucedida e para garantir que a versão mais recente do conector seja baixada para o agente (a menos que esteja usando a política de organização Desabilitar atualização automática do conector).
-
Certifique-se de que todos os registros de aplicativo do Microsoft Entra ID associados à conexão não estão usando o Azure AD Graph descontinuado.
-
Verifique os logs de operação para obter informações registradas durante a execução da operação.
-
Ative o log de depuração de operação (para agentes em nuvem ou para agentes privados) para gerar arquivos de log e dados adicionais.
-
Se estiver usando agentes privados, você pode ativar o log detalhado do conector para este conector adicionando esta entrada de configuração de logger ao arquivo
logback.xmldo seu agente privado:<logger name="org.jitterbit.connector.microsoft.azurekeyvault" level="DEBUG"/>Para obter mais informações sobre o log detalhado do conector, consulte Log detalhado para conectores usando agentes privados do Jitterbit.
-
Se estiver usando agentes privados, você pode verificar os logs do agente para obter mais informações.
-
Para considerações adicionais de solução de problemas, consulte Solução de problemas de operação.