Comunicações AS2 no Jitterbit EDI
Introdução
AS2 (Applicability Statement 2) é um protocolo para trocar dados de forma segura e confiável pela internet, e uma forma popular para empresas trocarem documentos EDI com seus parceiros comerciais.
Se seu parceiro oferece um endpoint AS2, você pode usá-lo para enviar e receber documentos configurando uma conexão AS2 e atribuindo-a a ele. Esta página mostra como fazer isso.
As conexões AS2 aceitam valores binary e base64 para o cabeçalho Content-Transfer-Encoding em mensagens recebidas, então funcionam com parceiros comerciais independentemente de qual codificação seu endpoint AS2 usa.
Criar uma conexão AS2
Importante
Para ativar a comunicação AS2, seu parceiro deve configurar o firewall dele (adicionar à lista de permissões) o endereço IP 40.71.22.62 (para contas Harmony na América do Norte) ou 20.166.31.85 (para EMEA e APAC) para comunicações de entrada e saída.
Para criar uma conexão AS2, siga estas etapas:
-
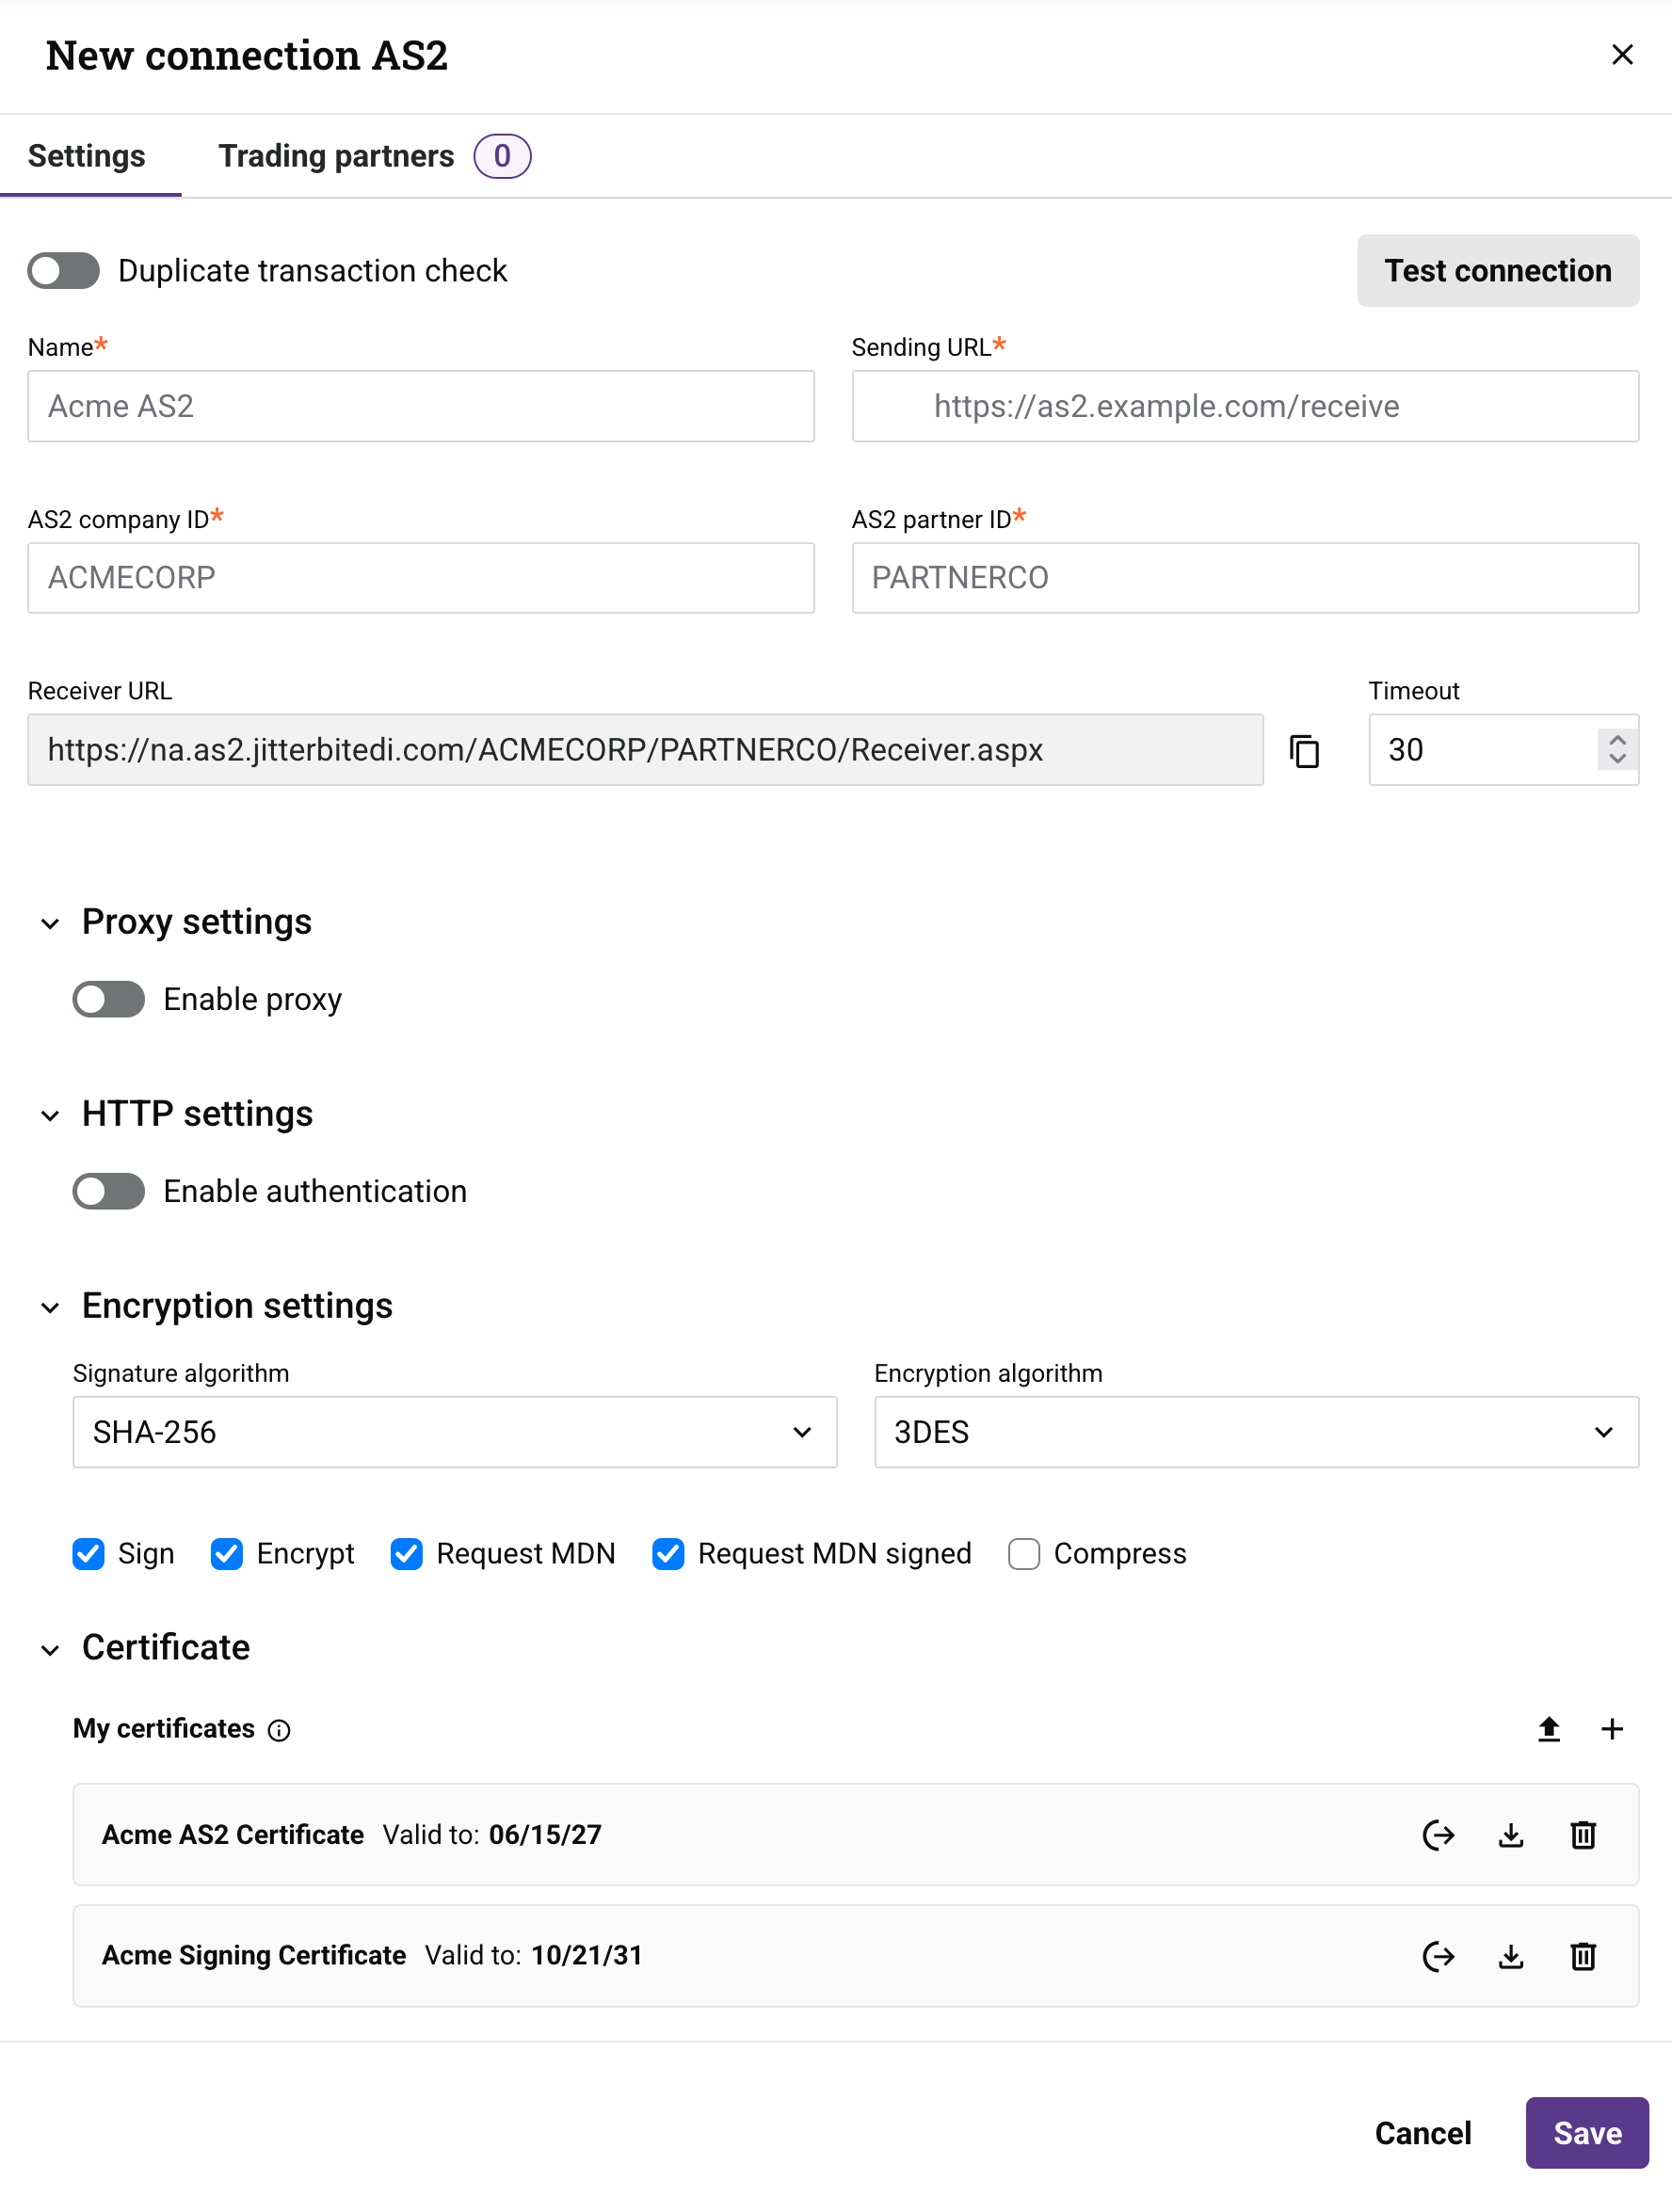
Na página Comunicações, clique em Novo > Conexão AS2. A gaveta Nova conexão AS2 abre com a guia Configurações selecionada:
-
Defina o seguinte botão de alternância:
-
Verificação de transação duplicada: Ative para verificar transações duplicadas transmitidas por essa conexão.
Nota
Isso se aplica apenas a EDI e não a documentos EDIXml ou XCBL.
-
-
Defina valores para os campos a seguir. Os campos marcados com um asterisco são obrigatórios.
-
Nome: O nome da conexão.
-
URL de envio: A URL fornecida pelo parceiro comercial para enviar documentos através da conexão AS2. Deve ser incluída como parte da configuração AS2.
URLs de recebimento com endereços IP para listas de permissões de firewall
Certifique-se de que o endereço IP correspondente à região da sua conta Harmony está na lista de permissões do firewall do seu parceiro comercial para comunicações de entrada e saída:
Região URL de recebimento Endereço IP América do Norte https://na.as2.jitterbitedi.com/CompanyAS2/PartnerAS2/Receiver.aspx40.71.22.62 EMEA https://emea.as2.jitterbitedi.com/CompanyAS2/PartnerAS2/Receiver.aspx20.166.31.85 APAC https://emea.as2.jitterbitedi.com/CompanyAS2/PartnerAS2/Receiver.aspx(APAC usa a URL da EMEA.)20.166.31.85 -
URL de recebimento: A URL de recebimento específica do parceiro para essa conexão, gerada a partir da região da sua conta e dos valores de ID da empresa AS2 e ID do parceiro AS2 configurados. Este campo é somente leitura e atualiza dinamicamente conforme você insere valores nos campos ID da empresa AS2 e ID do parceiro AS2. Clique no ícone Copiar URL de recebimento adjacente para copiar a URL e compartilhá-la com seu parceiro comercial.
-
Tempo limite: O tempo limite de conexão inicial. Máximo 3 caracteres.
-
ID da empresa AS2: O identificador da empresa AS2.
-
ID do parceiro AS2: O identificador do parceiro AS2.
-
-
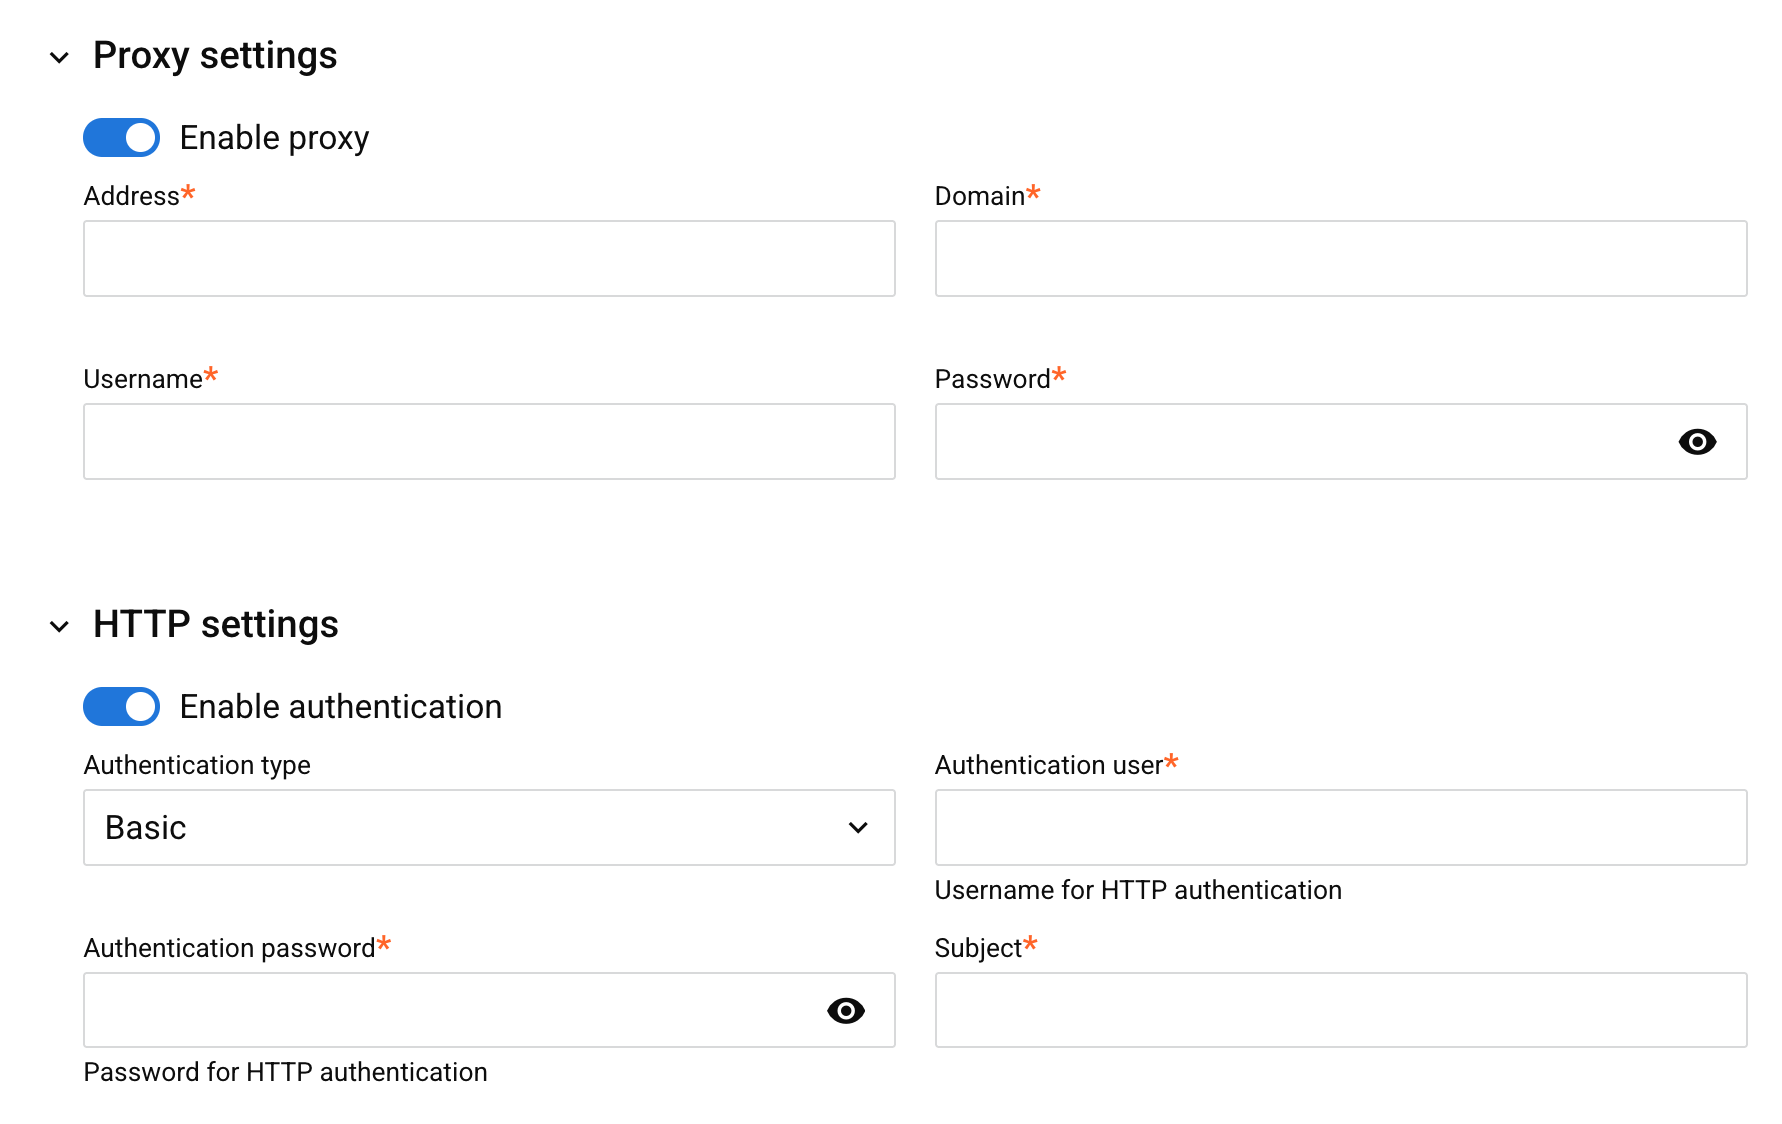
(Opcional) Na seção Configurações de proxy, ative o botão de alternância Ativar proxy e defina valores para os campos obrigatórios a seguir:
-
Endereço: O endereço do servidor proxy.
-
Domínio: O domínio do servidor proxy.
-
Nome de usuário: O nome de usuário do servidor proxy.
-
Senha: A senha do servidor proxy.
-
-
(Opcional) Na seção Configurações HTTP, ative o botão de alternância Ativar autenticação e defina valores para os campos a seguir. Usuário de autenticação, Senha de autenticação e Assunto são obrigatórios.
-
Tipo de autenticação: O tipo de autenticação HTTP. Selecione uma das seguintes opções:
-
Usuário de autenticação: O nome de usuário para autenticação HTTP.
-
Senha de autenticação: A senha para autenticação HTTP. Clique no ícone para mostrar ou ocultar a senha.
-
Assunto: O assunto descrevendo o propósito do endpoint.
-
(Opcional) Na seção Configurações de criptografia, defina valores para os seguintes campos e caixas de seleção:
-
Algoritmo de assinatura: O algoritmo usado para assinar mensagens. Selecione uma das seguintes opções:
- MD5
- SHA1
- SHA-224
- SHA-256 (padrão)
- SHA-384
- SHA-512
- SHA-512/224
- SHA-512/256
-
Algoritmo de criptografia: O algoritmo usado para criptografar mensagens. Selecione uma das seguintes opções:
- 3DES (padrão)
- AES-128
- AES-192
- AES-256
- RC2
-
Assinar: (Selecionado por padrão.) Selecione para rejeitar mensagens recebidas não assinadas.
-
Criptografar: (Selecionado por padrão.) Selecione para rejeitar mensagens recebidas não criptografadas.
-
Solicitar MDN: (Selecionado por padrão.) Solicite uma notificação de disposição de mensagem (MDN).
-
Solicitar MDN assinado: (Selecionado por padrão.) Solicite uma MDN assinada.
-
Compactar: Selecione para usar compressão ZLIB.
-
-
(Opcional) Configure certificados na seção Certificado. A seção possui duas regiões:
-
Meus certificados: Certificados da sua organização. Estes são certificados privados, que devem estar no formato
pfx, e contêm apenas chaves privadas. -
Certificados do parceiro: Certificados do parceiro comercial. Estes são certificados públicos, que devem estar no formato
.cer, e contêm apenas chaves públicas.
Os certificados enviados ou criados aparecem como uma linha, mostrando o nome, a data de expiração Válido até, e os seguintes ícones:
-
Atribuir: Atribua o certificado à conexão.
-
Fazer download: Faça download do certificado como um arquivo
.cer. (Disponível apenas para Meus certificados.) -
Deletar: Delete o certificado. Para confirmar a ação, digite a palavra DELETE no campo de texto do diálogo e clique no botão Deletar.
Para fazer upload de um certificado, siga estas etapas:
-
Clique no ícone Upload para qualquer uma das partes.
-
No formulário Upload de certificado que se abre, clique no botão Upload do arquivo e selecione o arquivo de certificado. (Os tipos de arquivo aceitos são
.cere.pfx.)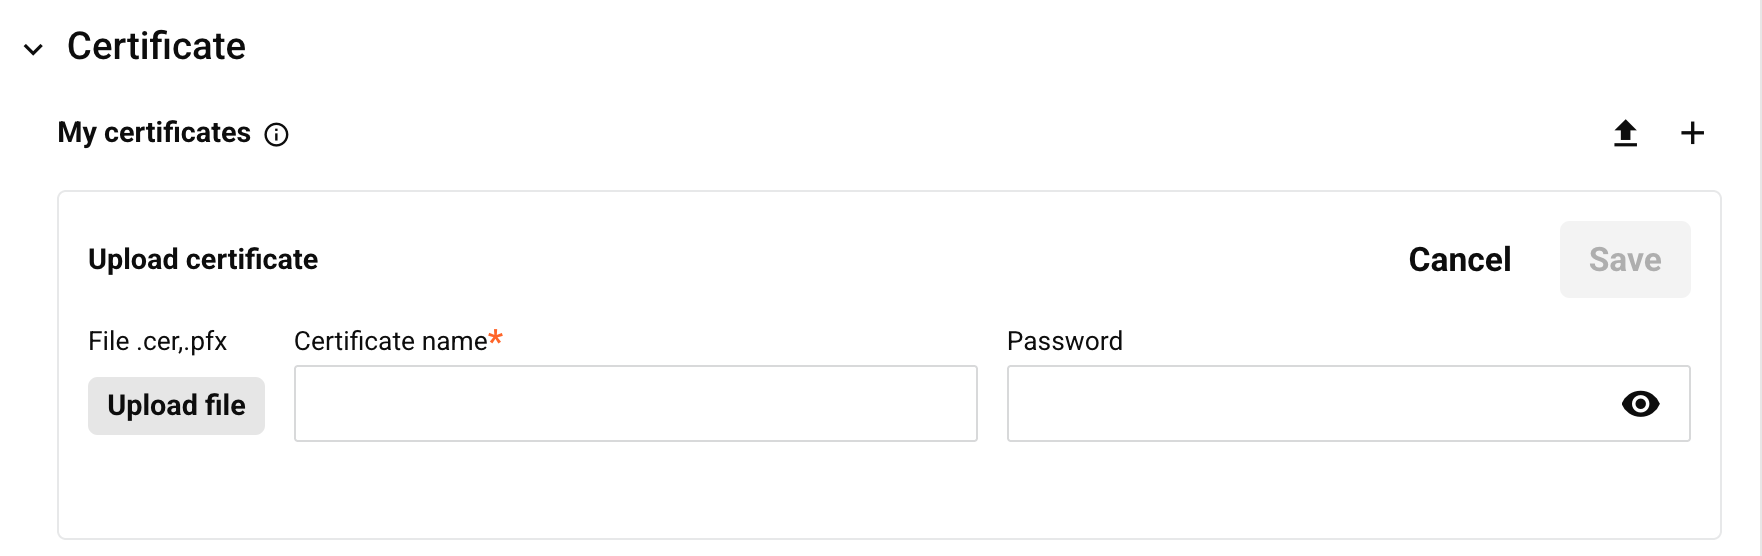
-
Digite um valor para Nome do certificado. (Opcional) Digite uma Senha para o arquivo de certificado.
-
No formulário Upload de certificado, clique no botão Salvar. Para descartar suas alterações, clique em Cancelar.
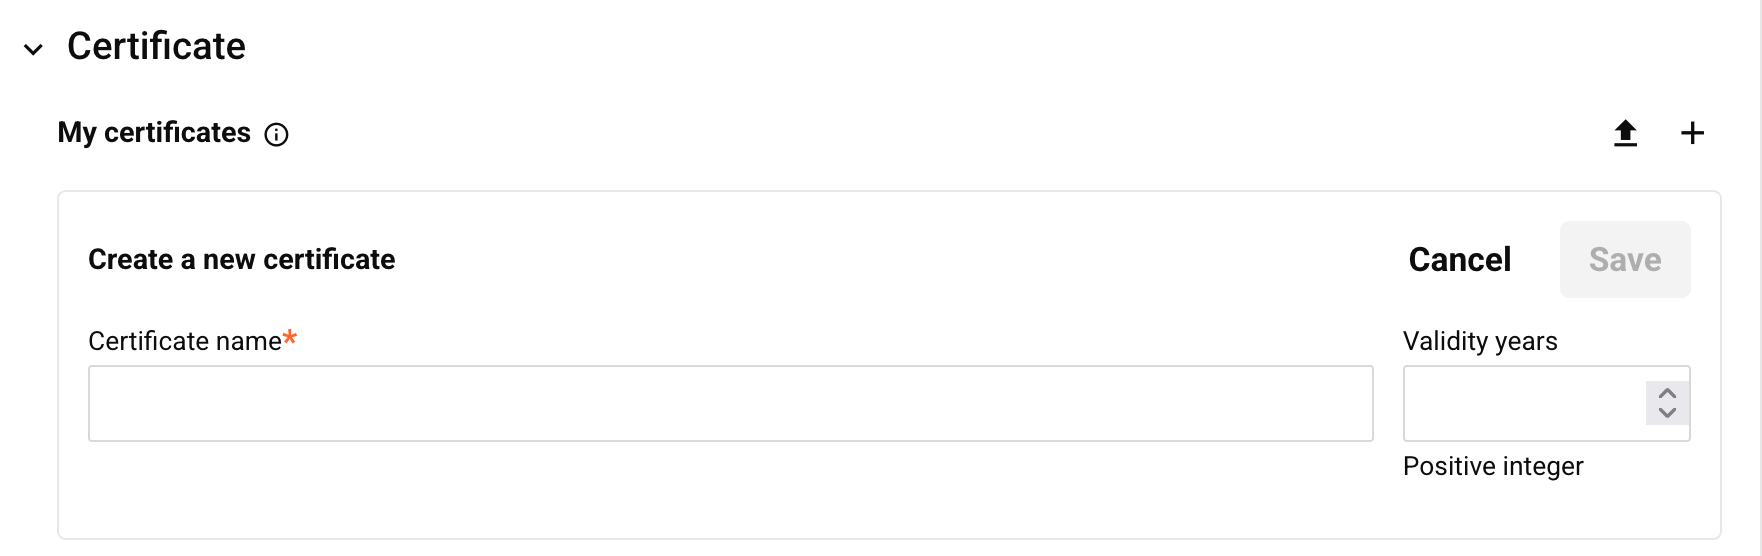
Para criar um certificado para sua organização, siga estas etapas:
-
Clique no ícone Criar.
-
No formulário Criar um novo certificado que se abre, digite um valor para Nome do certificado e, opcionalmente, Anos de validade como um número inteiro positivo.
-
No formulário Criar um novo certificado, clique no botão Salvar. Para descartar suas alterações, clique em Cancelar.
-
-
(Opcional) Clique no botão Testar conexão no canto superior direito da aba Configurações, próximo ao botão de alternância Verificação de transação duplicada, para confirmar a conectividade AS2 do parceiro, presença do certificado e transferência bem-sucedida de mensagens com recebimento de MDN.
-
Clique no botão Salvar. Para descartar suas alterações, clique em Cancelar. A nova conexão agora está pronta para você atribuí-la a um parceiro comercial.
Novas conexões ficam ativas quando você as salva. Para desativar ou ativar uma conexão, use o botão de alternância na coluna Ativa da página Comunicações.
Notificações de expiração de certificado
Quando um documento é enviado ou recebido através de uma conexão AS2, verificam-se as datas de expiração dos certificados em uso. Se um certificado está a menos de 30 dias de expirar ou já expirou, ocorre o seguinte:
-
Uma mensagem de erro é registrada uma vez por dia para cada certificado que está expirando ou expirado. É visível na página Mensagens e apresenta o seguinte texto, onde
[TP Name]é o nome do parceiro comercial e[Expiry Date]é a data de expiração do certificado:AS2 certificate for [TP Name] is set to expire on [Expiry Date]. To ensure that your communications are not interrupted, please update the certificate. -
Uma notificação em banner é exibida em todas as páginas de EDI até que você a dispense. Reaparece na próxima vez que você fizer login, enquanto um certificado estiver expirando ou expirado. O banner inclui um link para a página Comunicações, onde você pode abrir a conexão para substituir o certificado.
Para evitar uma interrupção nas comunicações com seu parceiro comercial, carregue ou crie um certificado de substituição antes da data de expiração (consulte a seção Certificado em Criar uma conexão AS2, onde a linha de cada certificado mostra sua data de expiração).
Solução de problemas
Para solução de problemas relacionados, consulte o seguinte no guia de solução de problemas de EDI: