Privilégios e permissões no Jitterbit App Builder
Visão geral
O modelo de autorização do App Builder se baseia em dois conceitos relacionados, mas distintos. Um privilégio determina se um grupo pode acessar um aplicativo ou fonte de dados, enquanto uma permissão determina o que os membros desse grupo podem realmente fazer com os dados uma vez dentro. O acesso de cada usuário é realmente apenas a soma dos privilégios e permissões concedidos aos grupos aos quais pertencem.
Esta página explica ambas as partes do modelo:
- Privilégios: Saiba como os administradores concedem a um grupo acesso a um aplicativo ou fonte de dados, e como esse acesso se relaciona entre os dois.
- Permissões: Saiba como as funções concedem ações específicas em dados e como isso, por sua vez, determina quais páginas, links de menu e controles de página um usuário pode ver.
Privilégios
Um privilégio é uma concessão sim-ou-não que controla se um grupo tem acesso a um determinado aplicativo ou fonte de dados. Os administradores concedem privilégios diretamente a grupos, nunca a usuários individuais, portanto cada membro de um grupo compartilha os privilégios que o grupo possui. Esta seção aborda como os privilégios funcionam para grupos em geral e a relação específica entre o privilégio de um aplicativo e os privilégios das fontes de dados que ele usa.
Grupos e privilégios
Grupos organizam usuários para que os administradores possam gerenciar seu acesso coletivamente, em vez de um usuário por vez. Para dar a um grupo acesso a parte do App Builder, um administrador de segurança concede a ele privilégio a um aplicativo ou fonte de dados específica, usando as etapas em Conceder a um grupo acesso a um aplicativo ou fonte de dados.
Conceder a um grupo privilégio a um aplicativo normalmente estende esse privilégio às fontes de dados que o aplicativo usa. Essa extensão flui em apenas uma direção. Consulte Autorização de aplicativo para as exceções a essa regra.
Autorização de aplicativo
Um aplicativo normalmente usa uma ou mais fontes de dados para armazenar e recuperar seus registros. Quando um administrador de segurança concede a um grupo privilégio a um aplicativo, o App Builder estende automaticamente esse privilégio a cada fonte de dados que o aplicativo referencia, para que o grupo não precise de uma segunda concessão separada para usar o aplicativo normalmente.
Nota
Alguns recursos são uma exceção a essa extensão, exigindo que um grupo tenha privilégio explícito a uma fonte de dados mesmo que já tenha privilégio a um aplicativo que a usa. Por exemplo, Conversational AI requer privilégio explícito a uma fonte de dados do agente registrado antes que os membros de um grupo possam conversar com esse agente.
O inverso não é verdadeiro: conceder a um grupo privilégio a uma fonte de dados não concede a ele privilégio a nenhum aplicativo que use essa fonte de dados. Privilégio a uma fonte de dados apenas permite que um grupo trabalhe com essa fonte de dados diretamente, por exemplo através de um relatório ou uma integração, não através de nenhum aplicativo específico.
Por exemplo, suponha que uma fonte de dados customer seja usada por dois aplicativos diferentes, Customer Reports e Customer Lookup. Um grupo com privilégio concedido a Customer Reports pode usar a fonte de dados customer através desse aplicativo, mas o mesmo grupo não pode abrir Customer Lookup a menos que tenha privilégio concedido a esse aplicativo separadamente, mesmo que ambos os aplicativos dependam dos mesmos dados.
Nota
Ter privilégio a uma fonte de dados é necessário para usá-la, mas nem sempre é suficiente. Se a fonte de dados define funções, o grupo também precisa ser membro de uma ou mais dessas funções; consulte Autorização de fonte de dados para detalhes.
Permissões
Depois que um grupo tem privilégio em uma fonte de dados, as permissões determinam exatamente o que seus membros podem fazer com os objetos de dados nela, como consultar, inserir, atualizar ou excluir registros. As permissões são concedidas através de funções, e o App Builder também as utiliza para decidir quais páginas, links de menu e controles de página um usuário pode realmente ver. Esta seção aborda como as funções e permissões funcionam e como elas moldam a experiência de um usuário nas páginas de uma aplicação.
Autorização de fonte de dados
Nem toda fonte de dados precisa do mesmo nível de granularidade. Uma fonte de dados é protegida usando um de dois modelos de autorização, dependendo de se ela define alguma função:
| Modelo | Descrição |
|---|---|
| Autorização de fonte de dados | Se uma fonte de dados não define nenhuma função, o privilégio sozinho é suficiente: qualquer grupo com privilégio na fonte de dados tem permissão total para todos os seus objetos de dados. |
| Autorização baseada em funções | Se uma fonte de dados define uma ou mais funções, o privilégio na fonte de dados não é suficiente por si só. Um administrador de segurança também deve adicionar o grupo a uma ou mais das funções da fonte de dados, conforme descrito em Funções e permissões, para determinar exatamente quais ações seus membros podem executar. |
Funções e permissões
Uma função é uma combinação de permissões definidas em uma fonte de dados, como Contributor ou Viewer. Para fontes de dados que usam autorização baseada em funções, uma função é como as permissões são realmente concedidas: um administrador de segurança adiciona um grupo a uma ou mais funções, e cada membro desse grupo recebe todas as permissões que essas funções incluem.
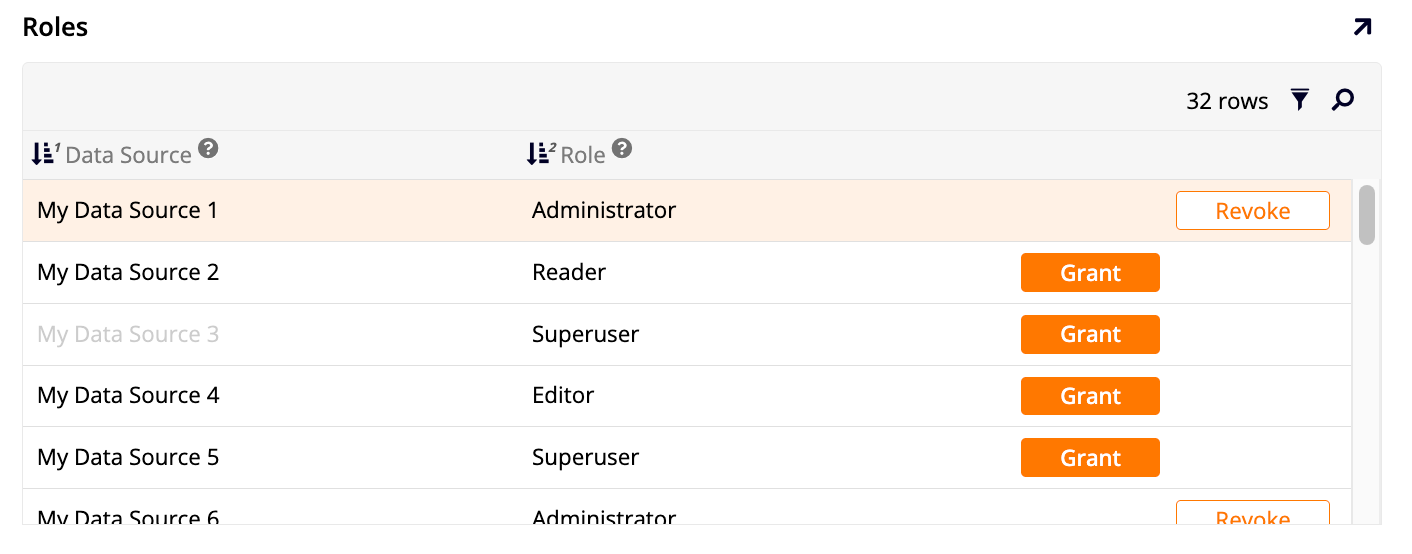
As permissões em si são a unidade mais específica de controle de acesso no App Builder. Cada uma concede um único tipo de ação em um objeto de dados:
| Permissão | Descrição |
|---|---|
| Read | Permite que os usuários consultem o objeto de dados. |
| Insert | Permite que os usuários insiram registros no objeto de dados. |
| Update | Permite que os usuários atualizem registros no objeto de dados e executem eventos definidos pelo usuário. |
| Delete | Permite que os usuários excluam registros do objeto de dados. |
Uma única função pode combinar várias dessas permissões para corresponder a como um grupo de usuários deve trabalhar com os dados. Por exemplo, uma função Contributor pode conceder permissões Insert e Update para que seus membros possam adicionar e editar registros, enquanto uma função Viewer pode conceder apenas permissão Read para que seus membros possam visualizar, mas não modificar.
Nota
Se as alterações de função não parecerem se aplicar aos usuários, tente limpar o cache nas opções de Manutenção do Sistema:
- Vá para IDE > Configurações Adicionais.
- Selecione Manutenção do Sistema no painel Gerenciar.
- Clique em Limpar Cache.
Autorização de página
Os usuários são autorizados a ver e interagir com páginas específicas com base em seu acesso aos objetos de dados. Isso ocorre porque o App Builder não protege as páginas diretamente; em vez disso, ele protege os objetos de dados nos quais uma página é construída e deriva o acesso do usuário à página a partir de suas permissões para esses objetos. Existem tipos de painéis (como Grid, Form e Chart) e controles (como List) que estão vinculados a objetos de dados e, portanto, estão sujeitos a essa verificação de permissão subjacente.
Um usuário tem permissão para uma página se e somente se tiver acesso Read para cada objeto de dados que a página usa. Esta regra se aplica até mesmo a uma página construída diretamente em uma fonte de dados, como uma página de upload de arquivo construída em um sistema de arquivos local: o grupo do usuário precisa de privilégio explícito nessa fonte de dados, separado de qualquer privilégio que tenha através de uma aplicação, antes que a página se torne acessível.
Se um usuário solicita uma página para a qual não tem permissão, recebe um erro "Acesso Negado". Na prática, isso é incomum, já que o App Builder oculta ou desativa links e entradas de menu para páginas que o usuário não consegue acessar em primeiro lugar; ocorre principalmente se a segurança estiver mal configurada ou se um usuário navegar diretamente para a URL de uma página, por exemplo, clicando em um link desatualizado em um email.
O App Builder ajusta links de menu, links de página e controles de página com base nas permissões do usuário.
Links de menu
Ao construir links de menu, o App Builder verifica se o usuário tem acesso de Leitura à página de destino de cada link. Se tiver, o link aparece no menu; caso contrário, o App Builder o oculta, para que os usuários nunca vejam entradas de menu para páginas que não conseguem abrir.
Links de página
Da mesma forma, ao renderizar uma página, o App Builder verifica se o usuário tem acesso de Leitura à página de destino de cada link de página incorporado. Se tiver, a página é renderizada conforme projetado. Caso contrário, o App Builder ajusta a página da seguinte forma:
- Oculta o ícone de link do painel Grid (chevron ou popup) e desativa sua ação de clique duplo.
- Oculta colunas do painel Grid definidas por controles que não estão vinculados a dados (como Botões).
- Renderiza controles vinculados a dados dentro de painéis Grid ou Form (como controles Text ou List) como não clicáveis.
Controles de página
Além de simplesmente ocultar um link, o App Builder também oculta ou desativa os controles específicos que uma página oferece, com base nas permissões que o grupo do usuário tem para o objeto de dados subjacente:
| Direito de Acesso | Afeta |
|---|---|
| Insert | Oculta o botão Adicionar do painel Grid. |
| Update |
|
| Delete |
|