Instalando o Jitterbit App Builder na AWS (Windows)
Introdução
Este manual abordará vários métodos sugeridos para instalação do App Builder na AWS usando Windows e SQL Server. Existem muitas formas de configurar a arquitetura subjacente para hospedagem na web, e os aspectos de rede e segurança abaixo podem ser adaptados conforme necessário.
Este guia é principalmente destinado a ajudar com uma nova conta AWS em branco ou uma existente que possa ser adaptada para atender aos requisitos básicos.
Dois métodos gerais de uso da AWS para hospedar o App Builder no Windows são:
- PaaS: ElasticBeanstalk - .NET como plataforma (Com e sem Alta Disponibilidade)
- IaaS: Instâncias VMs Ec2 - (Semelhante ao local)
Este documento se concentra no uso do ElasticBeanstalk (EB), pois este é o método mais fácil na AWS para gerenciamento de longo prazo e facilidade de atualizações. Para apenas Ec2, consulte nossa documentação de VM/local. Além disso, este documento também se concentrará no uso do RDS (Relational Database Service) para o banco de dados.
Nota
Você pode economizar custos e aumentar a simplicidade colocando todos os objetos em Sub-redes públicas (Sub-redes que estão em uma Tabela de Rotas onde o gateway padrão (0.0.0.0/0) é um Internet Gateway.); Eliminando a necessidade de um NAT Gateway e host Bastion. Apenas observe que os Grupos de Segurança serão então a única barreira contra acesso externo e você não poderá ter um IP de saída confiável do App Builder para colocar na lista de permissões em sistemas externos. (Os NAT Gateways têm um eIP estático que será o IP de saída).
Dica
Para orientação sobre planejamento de uma atualização em ambientes de desenvolvimento, QA e produção, incluindo janelas de manutenção e estratégia de reversão, consulte Estratégias de atualização de produção.
Elementos da AWS
- VPC com 4 ou mais sub-redes; Duas ou mais associadas a uma tabela de rotas contendo um Internet Gateway como rota padrão (pública) – Duas ou mais associadas a uma tabela de rotas usando um NAT gateway como rota padrão (Privada). As zonas de disponibilidade devem espelhar entre Tabelas de Rotas (por exemplo: Pública: 1a,1b - Privada: 1a,1b)
- Certificado – Você precisará criar ou importar um certificado para usar SSL
- IAM: Usuários, Funções*, Políticas* – Concedendo permissões de serviço
- Grupos de Segurança* – Concedendo permissões de entrada e entre servidores
- Ec2, host Bastion – Servidor de salto para acesso ao servidor de aplicativos e administração de banco de dados
- Bucket S3* - configurado para permitir acesso de leitura/escrita do App Builder para fins de criação e compartilhamento de chaves de segurança
- Banco de dados* - Pode ser executado usando RDS ou instalado em instâncias EC2
- Elastic Beanstalk* - Gerencia instâncias Ec2 do App Builder
*Um por instância
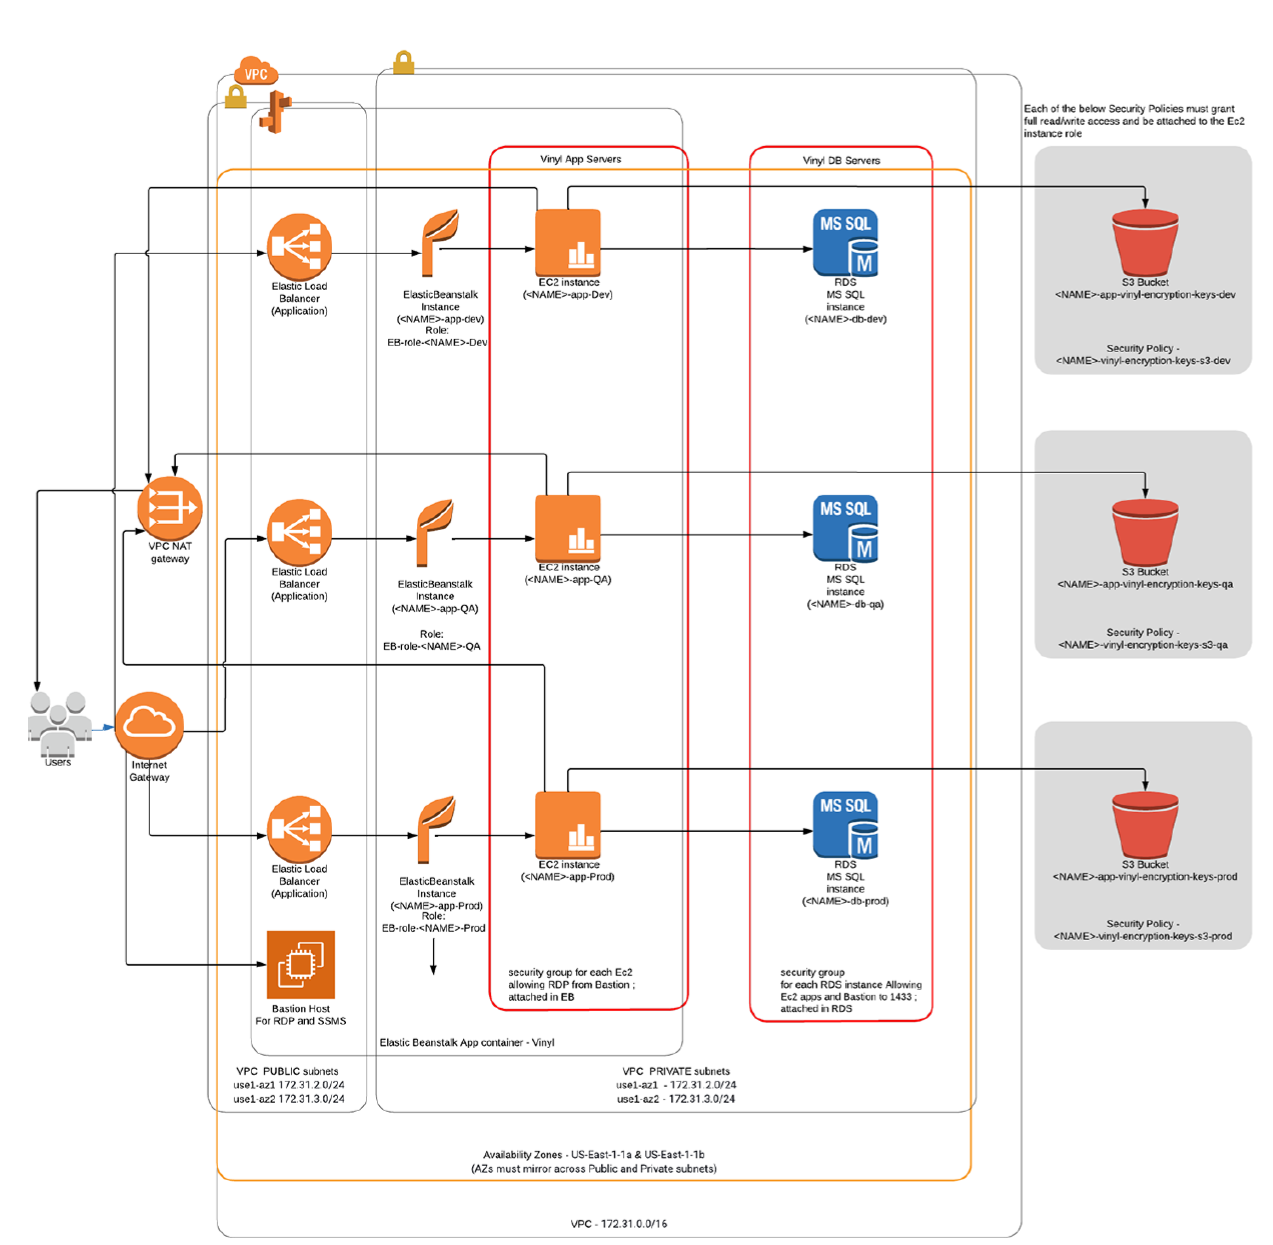
Rede básica
Exemplo de VPC:
VPC padrão: 172.31.0.0/16
NAT Gateway (Opcional): Sub-rede como pública, Conectividade como Pública, alocar eIP.
Sub-redes:
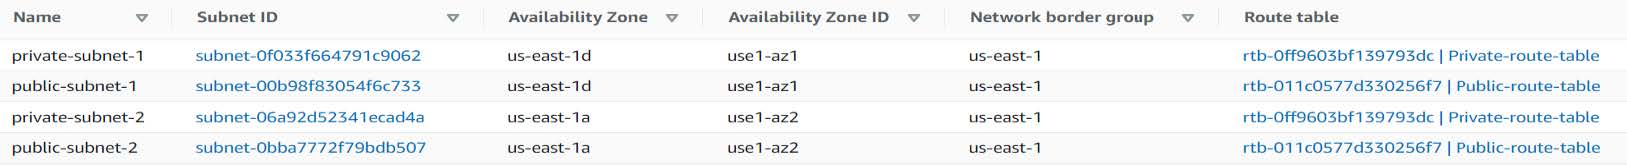
Tabela de Rotas Pública:
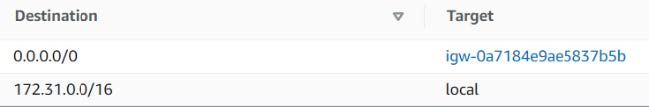
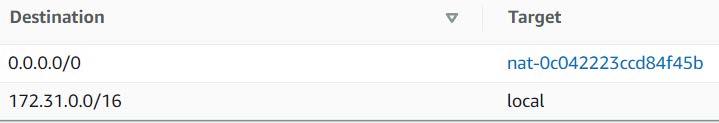
Tabela de Rotas Privada:
Configuração do S3 para chaves de criptografia de dados
Crie um bucket S3 na região desejada; este será usado para armazenar metadados de estado de sessão e criptografia de coluna do App Builder:
Nome de exemplo: *nomedaempresa*-vinyl-encryption-keys-*dev*
*Negar acesso público
IAM
Políticas
Política de Acesso S3:
Crie uma nova Política com este JSON, edite Resource com o nome acima:
{
  "Version": "2012-10-17",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": "s3:*",
      "Resource":
        "arn:aws:s3:::companyname-vinyl-encryption-keys-dev/*"
    },
    {
      "Effect": "Allow",
      "Action": [
        "s3:ListAllMyBuckets",
        "s3:GetBucketLocation",
        "s3:ListBucket"
    ],
    "Resource": "*"
    }
    ]
}
Nome de exemplo: *nomedaempresa*-vinyl-encryption-keys-s3-*dev*
Descrição de exemplo: Concede acesso EC2 ao Bucket S3
Funções
Criar nova Função: Tipo=EC2 -> Adicionar políticas:
<Política S3 Acima>AWSElasticBeanstalkMulticontainerDockerAWSElasticBeanstalkWebTierAWSElasticBeanstalkWorkerTier
Nome: *companyname*-eb-*dev*
EC2
No serviço EC2, acesse cada uma das seções abaixo e crie o seguinte:
Grupos de Segurança:
Crie pelo menos dois grupos, um para EC2/EB (Aplicado em EB) e outro para RDS. O grupo EB será adicionado como origem no grupo RDS, conforme visto abaixo. Estes concedem permissões para RDP na instância EC2 e para a instância EC2 acessar a instância RDS:
| Configuração do Grupo de Segurança | ||||
|---|---|---|---|---|
| Nome: EB-DEV (Permite portas para EC2) | ||||
| RDP | TCP | 3389 | <VPN Endpoint> |
Company VPN |
| RDP | TCP | 3389 | <Yourself> |
RDP |
| RDP | TCP | 3389 | sgr-091a912ec59ae4184 |
Bastion |
| Nome: RDS-DEV (Permite portas para RDS) | ||||
| MSSQL | TCP | 1433 | <VPN Endpoint> |
Company VPN |
| MSSQL | TCP | 1433 | sgr-082d6e34327ee6b9c8 |
(EB-DEV) |
| MSSQL | TCP | 1433 | <Yourself> |
RDS |
| MSSQL | TCP | 1433 | sgr-091a912ec59ae4184 |
Bastion |
| Nome: Bastion (Opcional) (É adicionado acima para permitir acesso a instâncias em Sub-redes Privadas) | ||||
| MSSQL | TCP | 1433 | <VPN Endpoint> |
Company VPN |
Pares de Chaves:
Criar par de chaves -> <companyname-%dev%> -> PEM -> Criar
Instâncias: Criar um host Bastion (Opcional)
Inicie uma instância básica do Windows 2019 para usar como jump-host RDP se estiver usando sub-redes privadas para instâncias do App Builder.
Criar um banco de dados usando RDS
- Abra o serviço RDS no console AWS
- Escolha Grupos de sub-redes > Criar grupo de sub-redes de banco de dados > Rotule como privado ou público, dependendo se deseja a capacidade de acesso externo (permissões de grupos de segurança) > Escolha sua VPC e adicione selecione o par de Zona de Disponibilidade que usou ao configurar as sub-redes para a VPC acima > Agora selecione as duas sub-redes corretas que são ambas do conjunto privado ou público. > Criar
-
Escolha Criar Banco de Dados > Microsoft SQL Server > Escolher licença:
- SQL Server Express Edition *(Aceitável para bancos de dados pequenos menores que 10GB e instâncias de tamanho 'large' ou menor.)
- SQL Web Edition (Para bancos de dados > 10GB; para tamanhos de instância > 'large')
- SQL Standard Edition (Para Multi-AZ; Muito caro)
-
Identificador da instância de banco de dados: Ex: companyname-db-dev
- Nome de usuário mestre: App Builder
- Senha mestre: Gere uma senha aleatória forte que exclua símbolos (Ex: zpZvLtLmRmrrE68T)
- Tamanho da instância: T3.Medium ou maior, dependendo da carga de trabalho (M5.Large ou > para CPU alta sustentada.)
- Armazenamento alocado: 20GB para começar em dev; recomenda-se 200GB ou mais para Prod devido à maior alocação de IOPS
-
Grupo de sub-redes: Escolha o que criou acima.
-
Acesso público: Sim se o grupo acima usar Subnets públicas; caso contrário, não.
- Grupos de segurança VPC existentes: Escolha o grupo RDS criado anteriormente.
Defina os valores restantes conforme desejado (Mantenha 1433 como a porta do banco de dados).
Nota
Se hospedar o App Builder com Jitterbit, SQL Server Express não é uma opção de banco de dados suportada.
Configuração do Elastic Beanstalk (EB)
- Nome do aplicativo:
App Builder - Nome do ambiente:
*companyname*-app-*dev* - Plataforma: .NET no Windows; IIS 10 Windows 2019, plataforma mais recente
- Faça upload do pacote .zip do App Builder com terminação de nome de arquivo '-eb'. Por exemplo:
vinyl-3.3.12345-win-eb.zip -
Selecione Configurar mais opções - Role até o topo da página Selecione: Configuração personalizada Para o abaixo, clique em Editar em cada seção e salve na seguinte ordem:
Configuração do Elastic Beanstalk Capacidade: Com balanceamento de carga; mín 1/máx 1 (Consulte o manual de Alta Disponibilidade para valores maiores);
Tipo de instância: T3.medium ou superior (Dependendo da carga);
ID da AMI: Use a ID da AMI padrãoRede: Selecione a VPC criada
Subnets do balanceador de carga: Selecione 2 Subnets públicas
Subnets de instância: Selecione 2 Subnets privadas
Subnets de banco de dados: Não utilizadoInstâncias: Tamanho: 150GB; Grupos: Grupo EB criado na seção EC2. Balanceador de carga: Tipo: Aplicativo -> Processos; Edite padrão;
Código HTTP: 200; Caminho /ping
Para SSL: (Consulte Configurando HTTPS) Adicione listener - 443/HTTPS - Seu certificado - TLS-1-2-Ext-2018-06Segurança: <Par de chaves EC2 acima>; Perfil de instância do IAM conforme criado acima. Deixe a função de serviço como está (gerada automaticamente) -
Criar!
Pós-configuração do EB
O ambiente levará aproximadamente 15 a 20 minutos para ficar pronto.
Após o EB concluir a configuração dos componentes, é normal que o status fique vermelho nesta fase, pois é necessário atualizar as propriedades padrão do ambiente EB.
No ambiente do ElasticBeanstalk: Acesse: Configuração -> Software -> Editar:
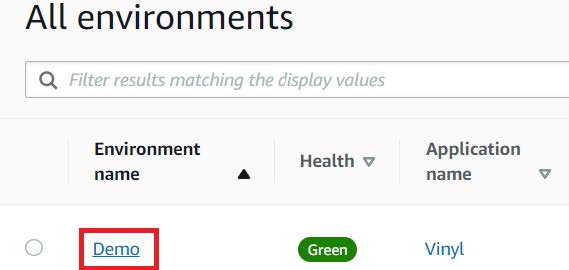
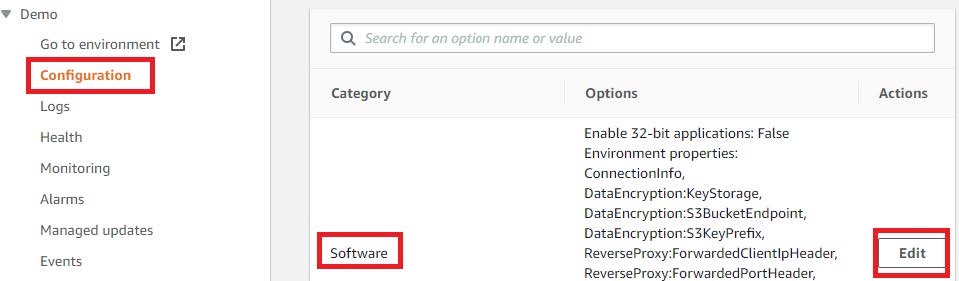
Role para baixo até as propriedades do ambiente:
| Nome da propriedade | Padrão | Exemplo |
|---|---|---|
| ConnectionInfo | DatabaseType=SQLServer;HostName=;DatabaseName=App Builder;UserName=vinyl;Password=password |
DatabaseType=SQLServer;HostName=example-db-dev.cmpgei1x4tzz.us-east-1.rds.amazonaws.com;DatabaseName=App Builder;UserName=vinyl;Password=P@SSW**RD~!! |
| DataEncryption:S3BucketEndpoint | https://{bucket}s3{-aws-region}.amazonaws.com |
https://companyname-vinyl-encryption-keys-dev |
| DataEncryption:S3KeyPrefix | {elastic-beanstalk-environment-name} |
Companyname-app-Dev |
ConnectionInfo: Edite as porções de string para corresponder ao hostname, nome de usuário e senha do seu banco de dados.DataEncryptionKeyS3BucketEndpoint: Defina como o nome do bucket criado anteriormente.DataEncryptionKeyS3KeyPrefix: Defina como o nome do ambiente do Elastic Beanstalk.
Após aplicar essas etapas e concluir as atualizações, acesse a URL do site do App Builder no EB. Isso acionará uma instalação ou atualização do banco de dados, se necessário.
Configurando HTTPS
Por padrão, novos ambientes do Elastic Beanstalk não são configurados para HTTPS. Conforme observado na documentação do App Builder, HTTPS é fortemente recomendado para todos os novos ambientes do Elastic Beanstalk.
Os ambientes do Elastic Beanstalk encerram a conexão HTTPS no Elastic Load Balancer.
Nota
Para o processo abaixo, você deve ter criado ou importado um certificado no serviço Certificate Manager.
Configurando o Elastic Beanstalk para aceitar solicitações HTTPS
- Faça login no Console de Serviços Web da Amazon
- Em Services, escolha Elastic Beanstalk
- Selecione o ambiente que está atualizando
- Selecione Configuration no menu esquerdo
- Em Load Balancer escolha Edit
-
Se não estiver presente, adicione Listener Port 443, HTTPS:
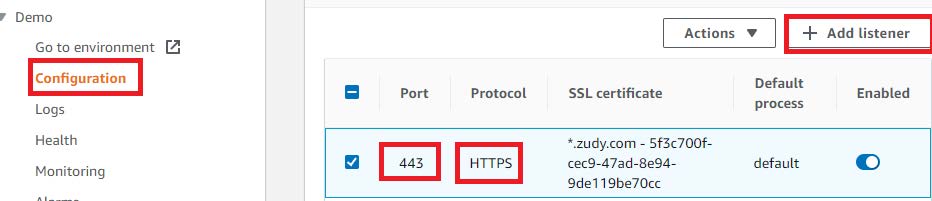
-
Selecione o SSL Certificate ID aplicável *Para a 'SSL policy'; Quanto ao Windows 2019, TLS 1.2 deve ser usado
-
Clique no botão Save e depois em Apply na página do Load Balancer:
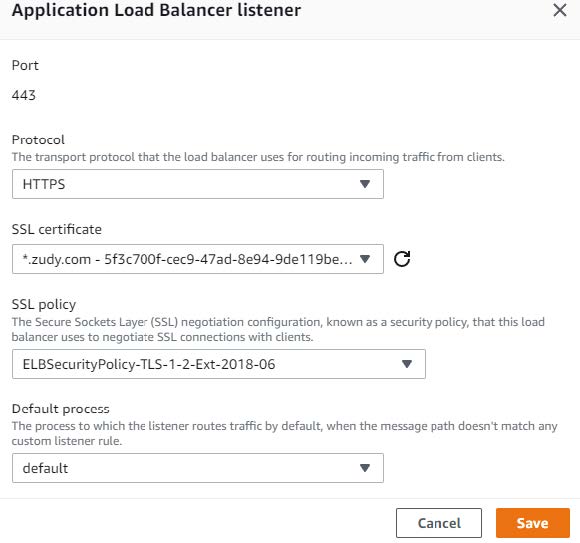
Forçar redirecionamento de HTTPS e FQDN
Certifique-se de ter criado e testado uma entrada DNS CNAME para seu domínio com seu registrador ou servidores de nomes atuais antes de configurar o abaixo. O URI do ElasticBeanstalk será o valor de destino que sua entrada DNS deve usar. Também deve corresponder ao certificado SSL que você está usando.
Exemplo
- Host/Name:
demo1.companydomain.com - Type:
CNAME - Target/Value:
demo1.us-east-1.elasticbeanstalk.com
- No App Builder, acesse IDE > Security Providers
-
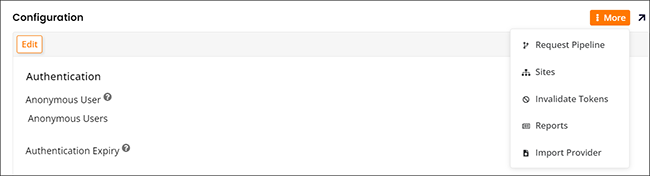
No painel Configuration, clique no botão More e selecione Sites:
-
Clique duas vezes na entrada padrão
- Clique no botão Edit
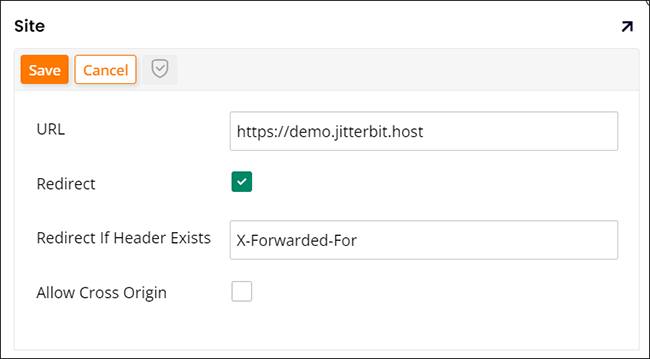
- Digite sua URL FQDN com https no campo URL
- Marque para ativar Redirect
-
No campo Redirect If Header Exists, digite X-Forwarded-For:
-
Clique em Save