Página Security Profiles no Jitterbit API Manager
Introdução
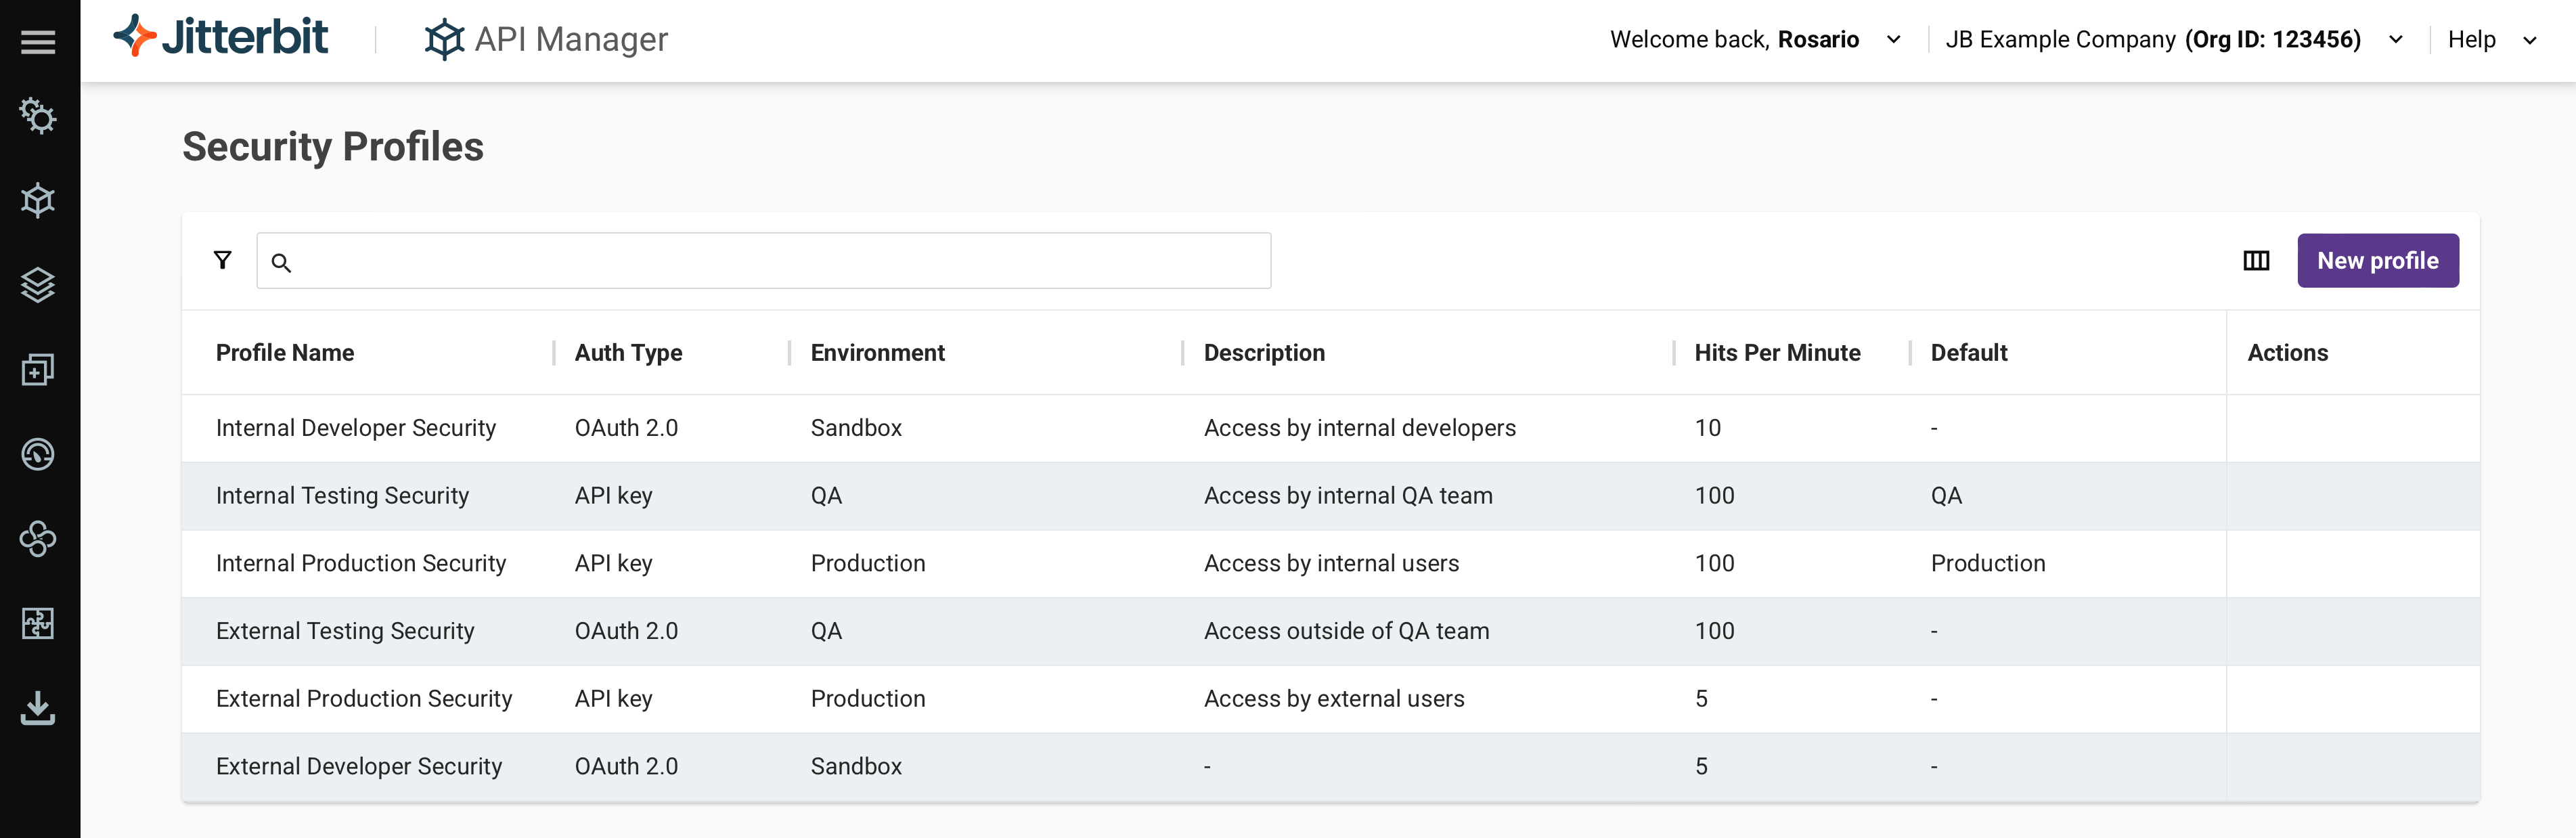
Use a página Security Profiles no API Manager para configurar e gerenciar perfis de segurança. Os perfis de segurança controlam o acesso dos usuários às APIs do API Manager.
Como alternativa, crie e gerencie perfis de segurança usando o APIM AI Assistant.
Para executar ações ou fazer edições na página Security Profiles, é necessário ter uma função com permissão Admin. Usuários em funções não-admin com acesso ao ambiente Read ou superior têm acesso somente leitura.
Para obter informações sobre perfis de segurança, consulte Security profiles em Key concepts.
Acesse a página Security Profiles
Para acessar a página Security Profiles, use o Harmony portal menu para selecionar API Manager > Security Profiles.
Cabeçalho da página Security Profiles
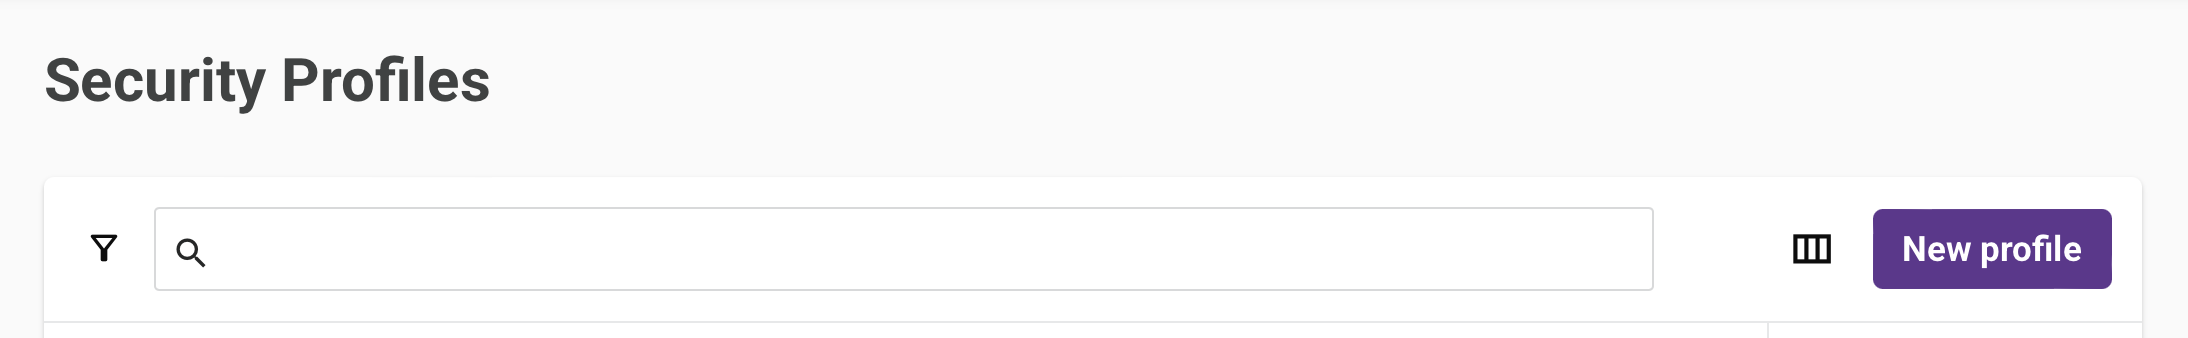
O cabeçalho na parte superior da página Security Profiles inclui uma caixa de pesquisa, filtros e um botão para criar um novo perfil de segurança:
-
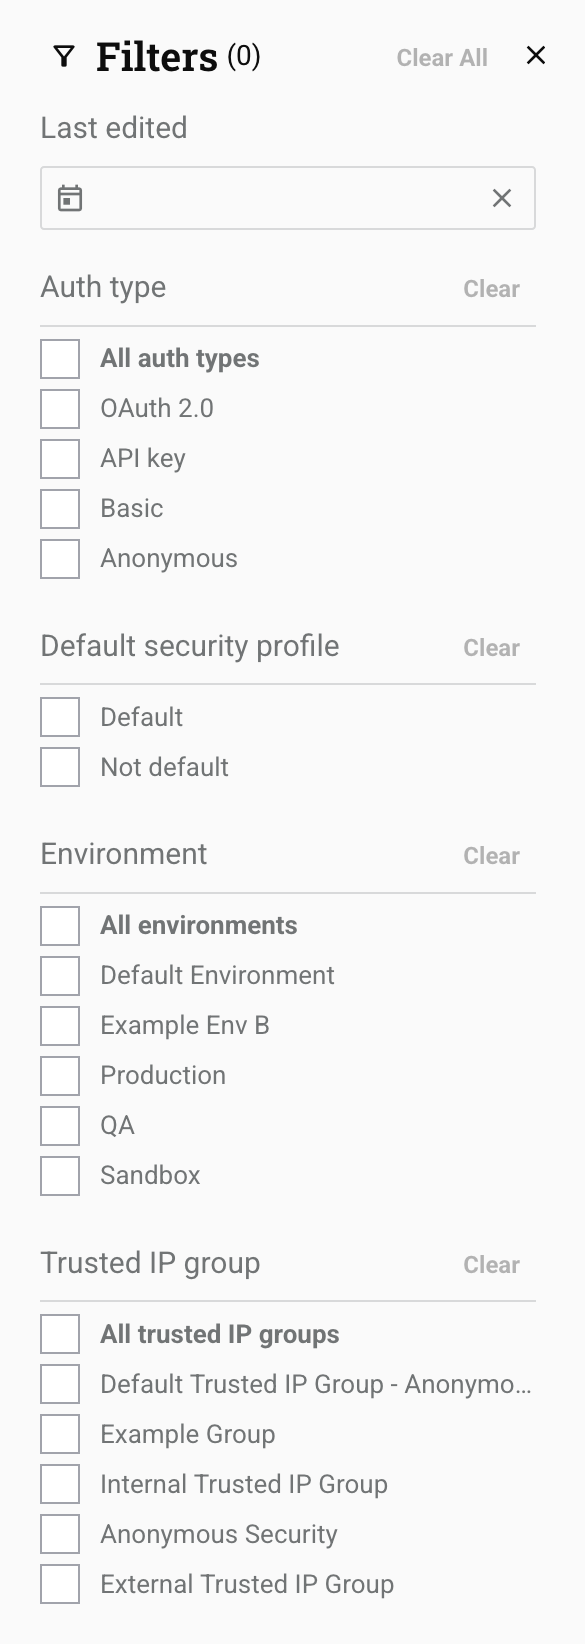
Filtros: Você pode filtrar os perfis de segurança por qualquer uma das seguintes opções:
-
Auth type: Selecione os tipos de autenticação para os perfis de segurança. As opções incluem Anonymous, API Key, Basic, Custom ou OAuth 2.0. Quando todos os filtros estão desmarcados, aparecem perfis de segurança com qualquer tipo de autenticação.
-
Default security profile: Selecione para mostrar perfis padrão ou não-padrão.
-
Environment: Selecione ambientes onde os perfis de segurança estão localizados. Quando todos os filtros estão desmarcados, aparecem perfis de segurança para todos os ambientes da sua organização (limitado aos ambientes que você pode acessar).
-
Expiry status: Selecione um status de expiração de chave de API (Active, Expiring soon ou Expired) para filtrar perfis de segurança que usam o tipo de autenticação de chave de API. Quando nenhum status está selecionado, aparecem perfis de segurança com qualquer status de expiração.
-
Trusted IP group: Selecione os grupos de IP confiáveis incluídos nos perfis de segurança.
-
-
Pesquisa: Insira qualquer parte do nome de um perfil de segurança para filtrar perfis de segurança por nome. A pesquisa não diferencia maiúsculas de minúsculas.
-
Filtrar colunas: Clique para alterar a organização e a visibilidade das colunas. A gaveta Columns abre:
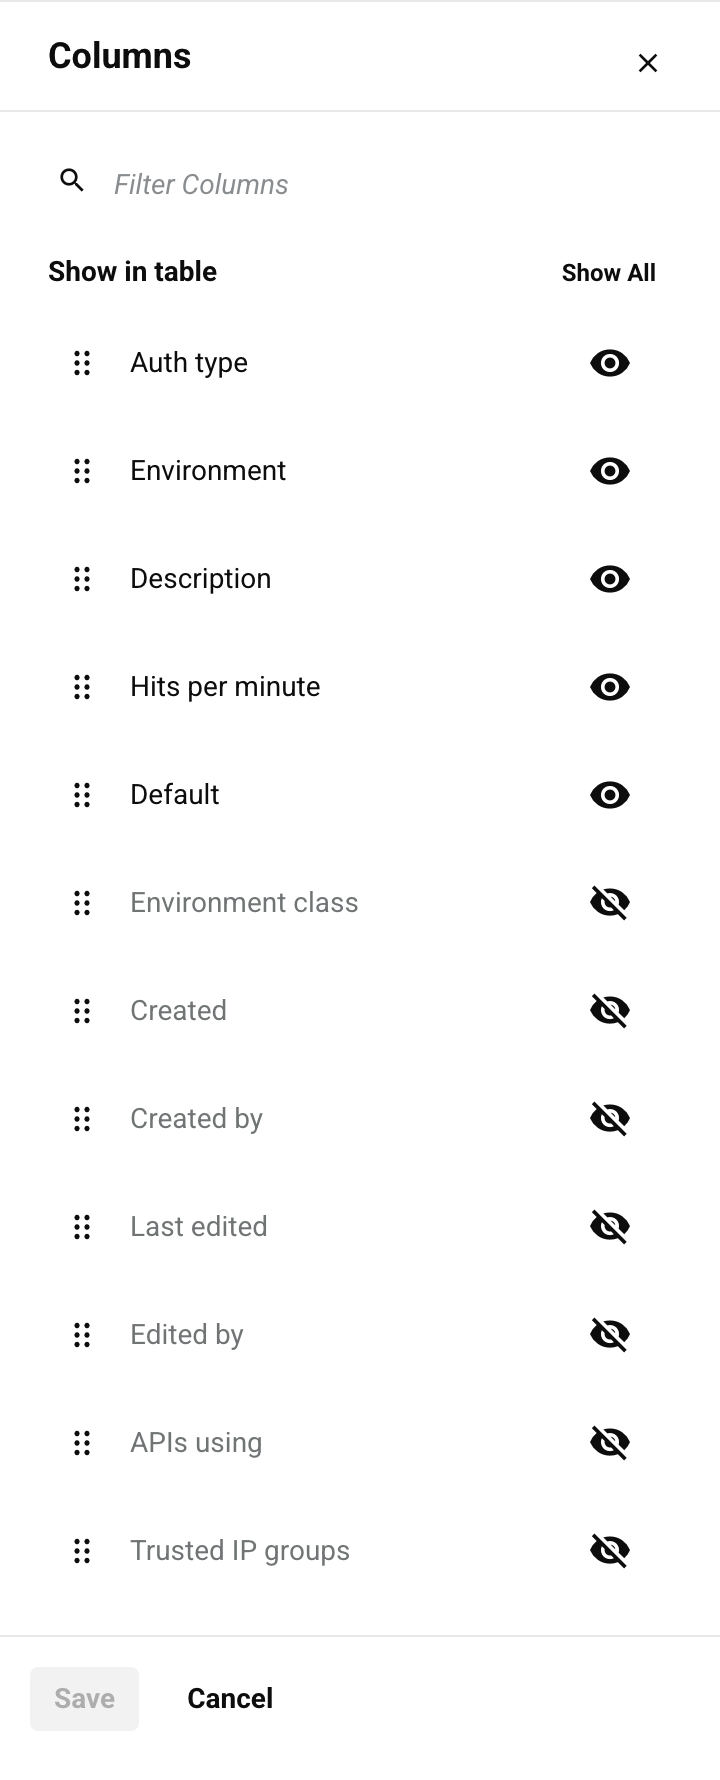
A gaveta inclui estes controles:
- Show All: Torna todas as colunas visíveis.
- Move: Arraste e solte para alterar a posição da coluna em relação às outras.
- Hide: A coluna é visível. Clique para ocultá-la.
- Show: A coluna está oculta. Clique para mostrá-la.
- Save: Salve as alterações de coluna.
- Cancel: Feche a gaveta de colunas sem salvar as alterações.
-
New: Clique para selecionar uma das seguintes opções:
-
Build with AI: Abre o APIM Assistant para criar um perfil de segurança usando prompts de linguagem natural. Para obter mais informações, consulte Usar o Assistente de IA.
Nota
Para usar o APIM AI Assistant, sua licença Harmony deve incluir a opção APIM AI Assistant. Entre em contato com seu Customer Success Manager (CSM) para adicionar essa opção à sua licença.
-
Security Profile: Abre a gaveta de configuração do perfil de segurança para criar manualmente um novo perfil de segurança.
-
Configure um perfil de segurança
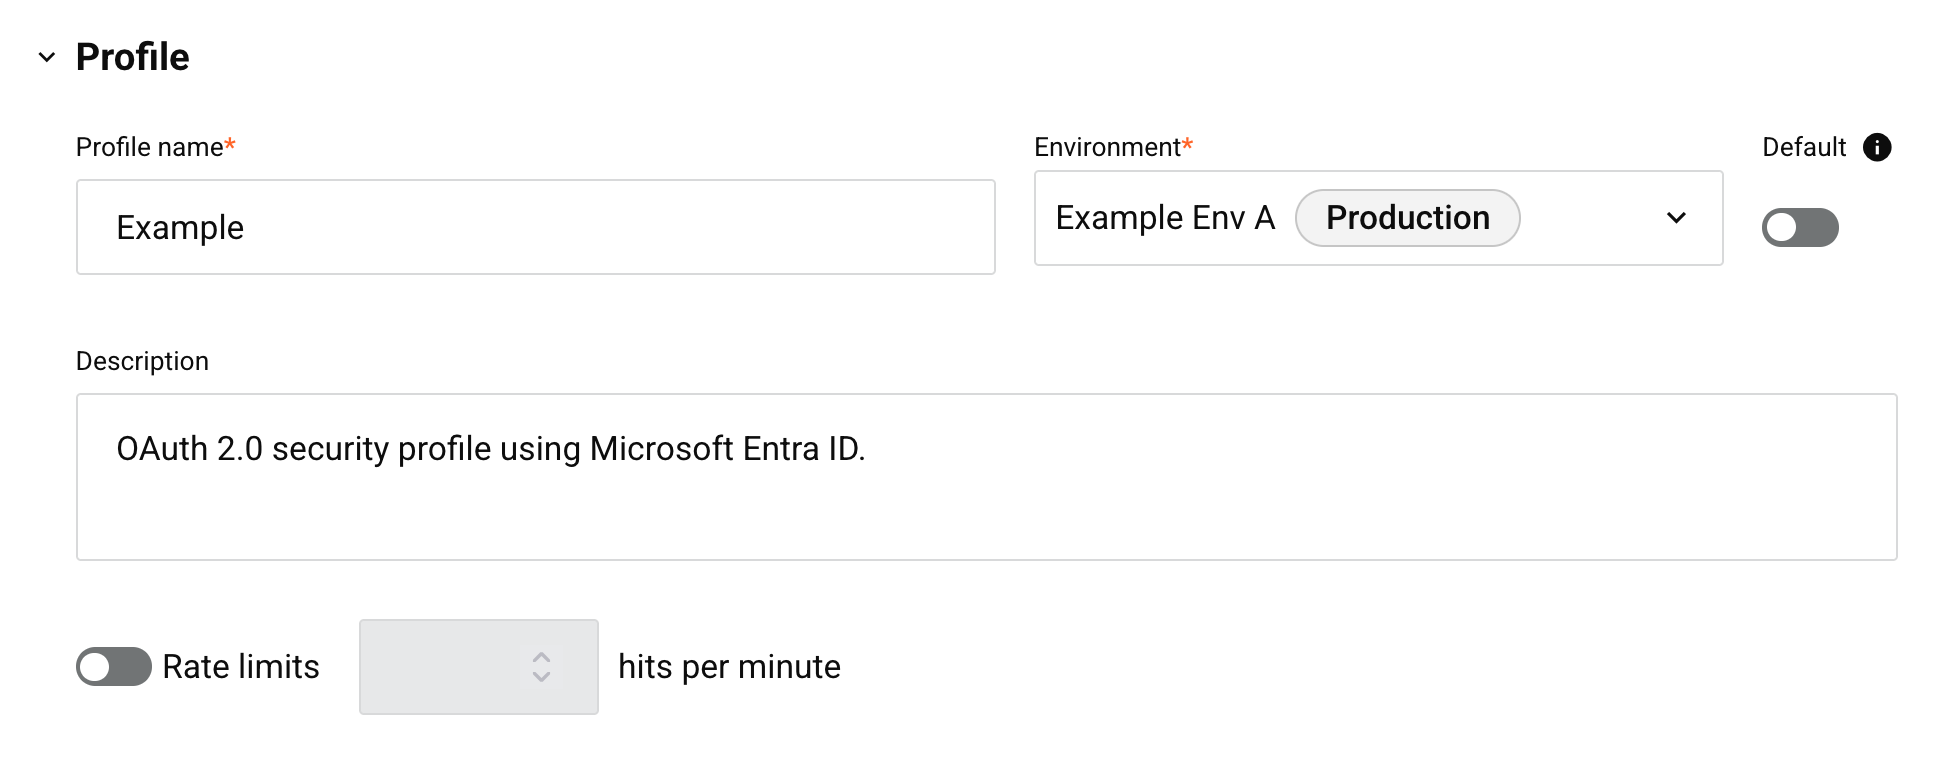
A gaveta de configuração do perfil de segurança é organizada em seções recolhíveis Profile, Authentication, Logging e Trusted IP address. Configure os campos em cada seção conforme descrito abaixo, depois clique em Save para salvar e fechar a configuração ou Cancel para fechá-la sem salvar.
Perfil
-
Nome do perfil: Digite um nome para identificar o perfil de segurança. O nome não deve começar ou terminar com um espaço. É permitido um máximo de 50 caracteres.
Atenção
Se você configurar o perfil de segurança com OAuth 2.0 e usar Microsoft Entra ID ou Google como provedor de identidade OAuth 2.0 (configurado abaixo), o Nome do perfil não deve conter espaços. Se o Nome do perfil contiver espaços, você receberá um erro ao tentar acessar uma API à qual o perfil de segurança está atribuído.
-
Ambiente: Use o menu suspenso para selecionar um ambiente existente onde o perfil de segurança pode ser atribuído. Você pode digitar qualquer parte do nome do ambiente no menu para filtrar a lista de ambientes. Os resultados do menu são filtrados em tempo real a cada digitação. Para saber mais sobre a relação entre ambientes e perfis de segurança, consulte Múltiplos perfis de segurança em Conceitos-chave.
-
Padrão: Selecione para tornar este perfil de segurança o padrão para o ambiente selecionado. O perfil de segurança padrão será pré-selecionado quando uma nova API for criada. Apenas um perfil de segurança padrão pode ser selecionado em cada ambiente. Após um perfil de segurança padrão ter sido especificado para um ambiente, selecionar um perfil de segurança diferente como padrão substituirá a seleção de perfil de segurança padrão existente. Selecionar ou alterar o perfil de segurança padrão não afetará o perfil de segurança atribuído às APIs existentes.
-
Descrição: Digite uma descrição opcional do perfil de segurança.
-
Limites de taxa e acessos por minuto: Ative Limites de taxa para aplicar um número máximo compartilhado de acessos à API por minuto que pode ser feito em todas as APIs às quais este perfil de segurança está atribuído. Quando esta opção é selecionada, você deve inserir um número máximo de acessos por minuto.
Quando ativado, as chamadas acima do máximo definido são rejeitadas. Dessa forma, as chamadas para APIs atribuídas a este perfil de segurança podem ter um número aumentado de rejeições. Para mais informações, consulte Limites de taxa em Conceitos-chave.
Autenticação
Use o menu Tipo de autenticação para selecionar um tipo de autenticação para o perfil de segurança. Após selecionar o tipo, campos adicionais ficam disponíveis para configuração. Esta seção descreve os campos para cada tipo:
Anônima
Selecione o tipo de autenticação Anônima se nenhuma autenticação for necessária.
Nota
Se você não atribuir um perfil de segurança a uma API, a autenticação anônima também será usada. No entanto, você pode querer usar um perfil de segurança anônimo (em vez de nenhum perfil de segurança) para conseguir definir opções de segurança adicionais para Registro, Intervalos de IP confiáveis ou Limites de taxa, conforme descrito em Configurar um perfil de segurança.
Chave de API
Selecione o tipo de autenticação Chave de API para usar um par de chave e valor de API para acessar uma API atribuída a este perfil de segurança. Quando este tipo é selecionado, esses campos são usados para criar as credenciais necessárias:
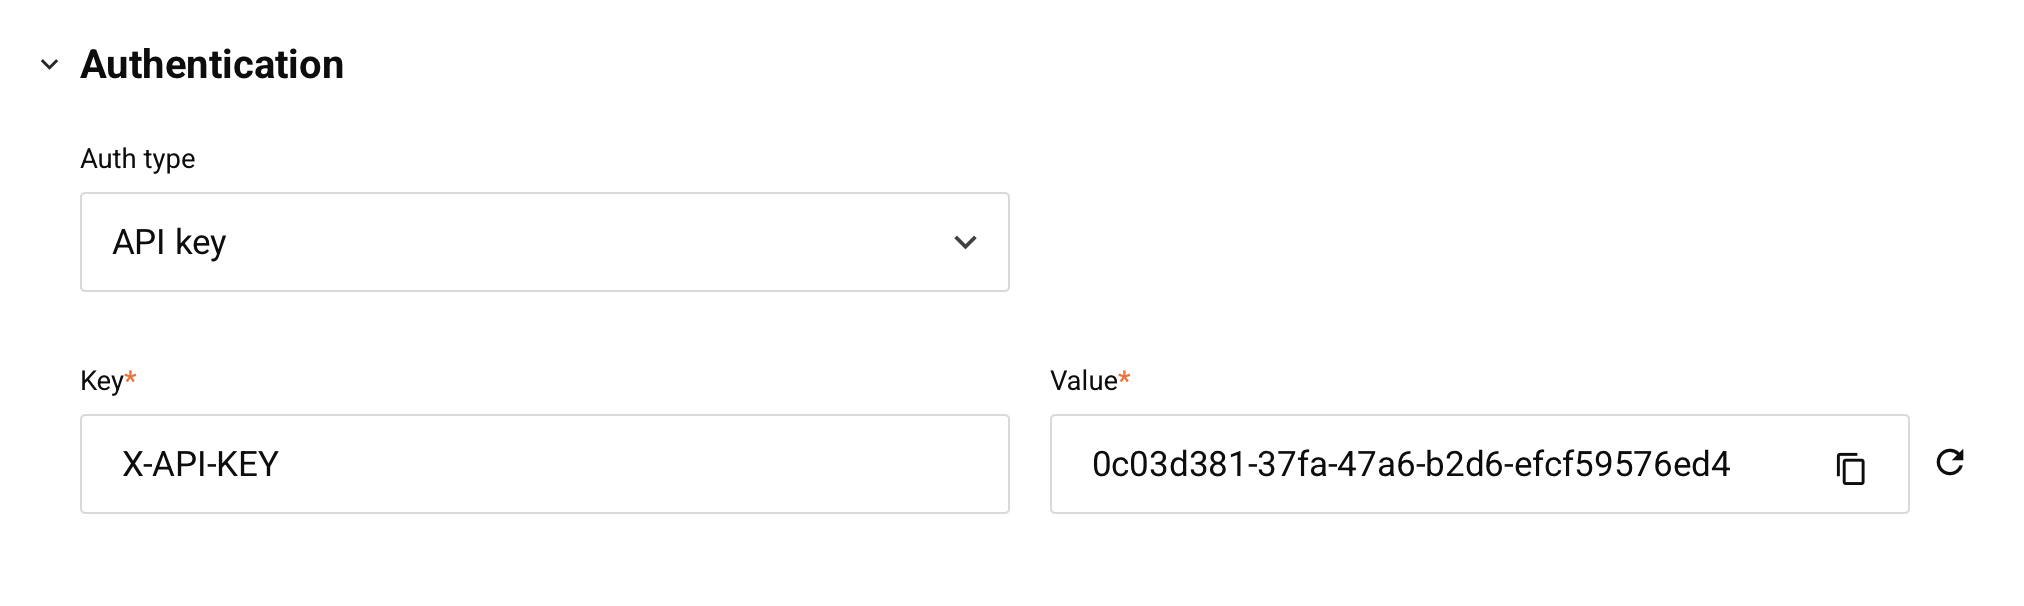
- Chave: Digite o nome do cabeçalho que você deseja usar, como Authorization ou X-API-KEY. É permitido um máximo de 256 caracteres.
- Valor: Um valor é gerado automaticamente para uso com o nome do cabeçalho Chave. Você pode editar o valor ou usar o ícone atualizar para gerar um novo valor. É permitido um máximo de 256 caracteres.
- Copiar: Copia o Valor para sua área de transferência.
- Expiração da chave de API e Duração da expiração (dias): Esta opção está desativada por padrão, caso em que o valor da chave de API nunca expira. Ative Expiração da chave de API para definir um período de expiração para o valor da chave de API. Quando ativado, digite o número de dias após o qual a chave de API expira no campo Duração da expiração (dias). O valor padrão é 180.
Antes de uma chave de API expirar, a Jitterbit envia um email de lembrete aos administradores da sua organização. Depois que uma chave de API expira, as solicitações de API que usam essa chave são rejeitadas com um erro HTTP 401 Unauthorized.
Cuidado
Em gateways de API privados, a expiração da chave de API é aplicada apenas quando a API é acessada através da versão 12.9 do gateway ou posterior; versões anteriores do gateway aceitam chaves expiradas. O gateway de API em nuvem sempre aplica a expiração da chave de API.
Nota
O par de chave e valor inserido é aceito tanto como um cabeçalho quanto como um parâmetro de consulta. Por exemplo, uma Chave de X-API-KEY com um Valor de abc123 é passada em um cabeçalho como X-API-KEY:abc123 e em um parâmetro de consulta como ?X-API-KEY=abc123.
Básico
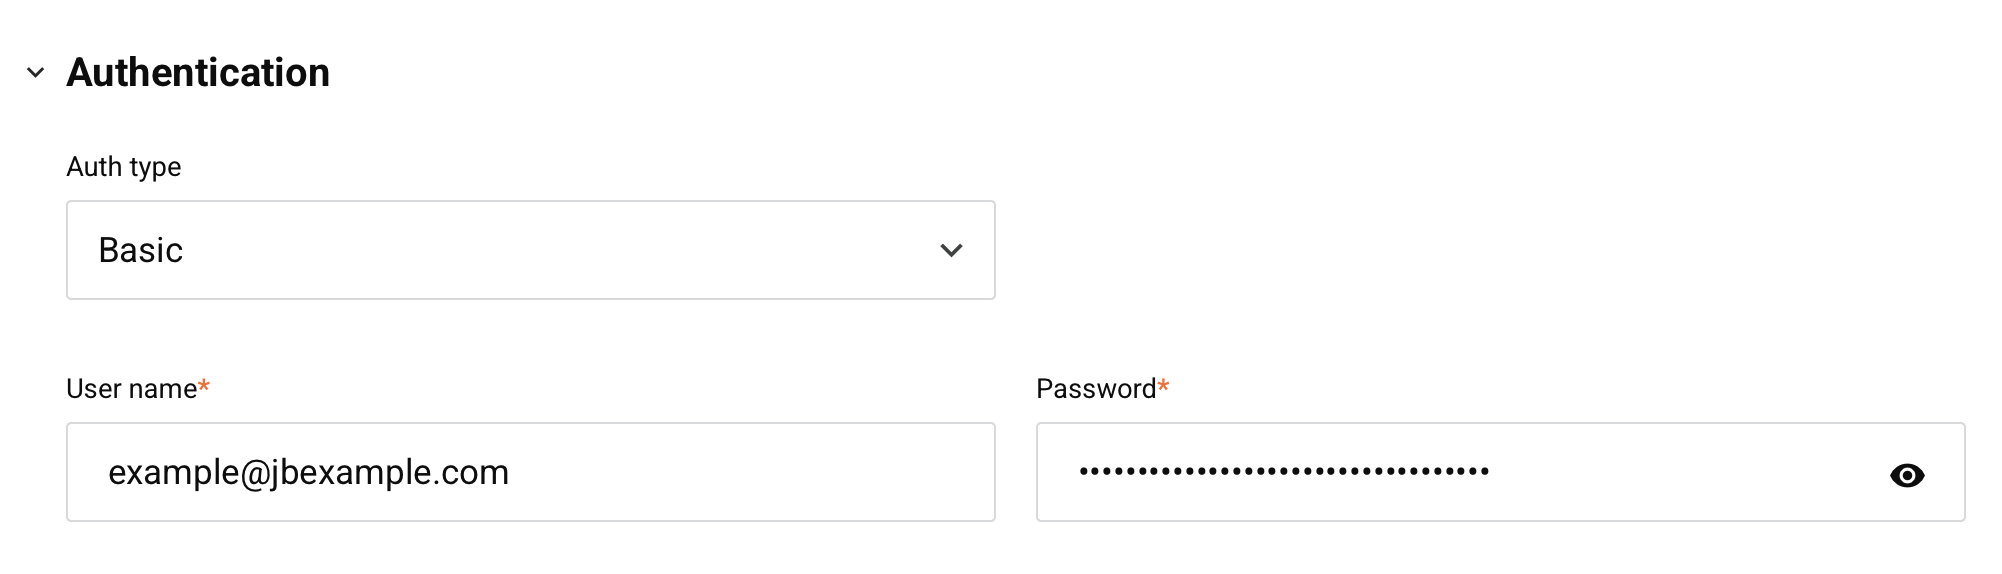
Selecione o tipo de autenticação Básico para usar autenticação HTTP básica e acessar uma API atribuída a este perfil de segurança. Quando este tipo é selecionado, estes campos são usados para criar as credenciais necessárias:
-
Nome de usuário: Digite o nome de usuário que os consumidores de API fornecem para acessar uma API atribuída a este perfil de segurança. O nome de usuário diferencia maiúsculas de minúsculas e não deve conter
<,>,',",;,\,%, um acento grave (`),(,),{,}, uma sequência--, um comentário/* */ou uma sequência de retorno de carro/alimentação de linha (CRLF). Se o nome de usuário contiver qualquer um desses caracteres, um erro de validação aparece e você deve removê-los antes de salvar o perfil de segurança. Se pretender usar as credenciais em um cabeçalho HTTP ao chamar a API, o nome de usuário também não deve conter dois-pontos (:). -
Senha: Digite a senha que os consumidores de API fornecem com o nome de usuário.
Cuidado
Um perfil de segurança salvo antes da versão 12.12 do Harmony pode ter um Nome de usuário que contém caracteres ou sequências que não são mais permitidas (consulte a descrição do campo Nome de usuário). Se a configuração de Log desse perfil de segurança usar o identificador padrão, uma solicitação de API que usa o perfil de segurança falha com um erro INVALID_TRIGGER_USER. Para resolver isso, edite o Nome de usuário para removê-los e depois atualize as credenciais em qualquer aplicativo chamador que referencia o nome de usuário anterior.
O campo Nome de usuário aceita mais de 256 caracteres. Porém, se a configuração de Log do perfil de segurança usar o identificador padrão, uma solicitação de API que usa o perfil de segurança falha com um erro TRIGGER_USER_TOO_LONG quando o nome de usuário excede 256 caracteres.
Dica
Para usar as credenciais em um cabeçalho HTTP ao chamar uma API atribuída a este perfil de segurança, forneça uma sequência codificada em Base64 do nome de usuário e da senha combinados com dois-pontos único. Por exemplo, usando a função Jitterbit Base64Encode:
Base64Encode("exampleuser"+":"+"examplepassword")
Personalizado
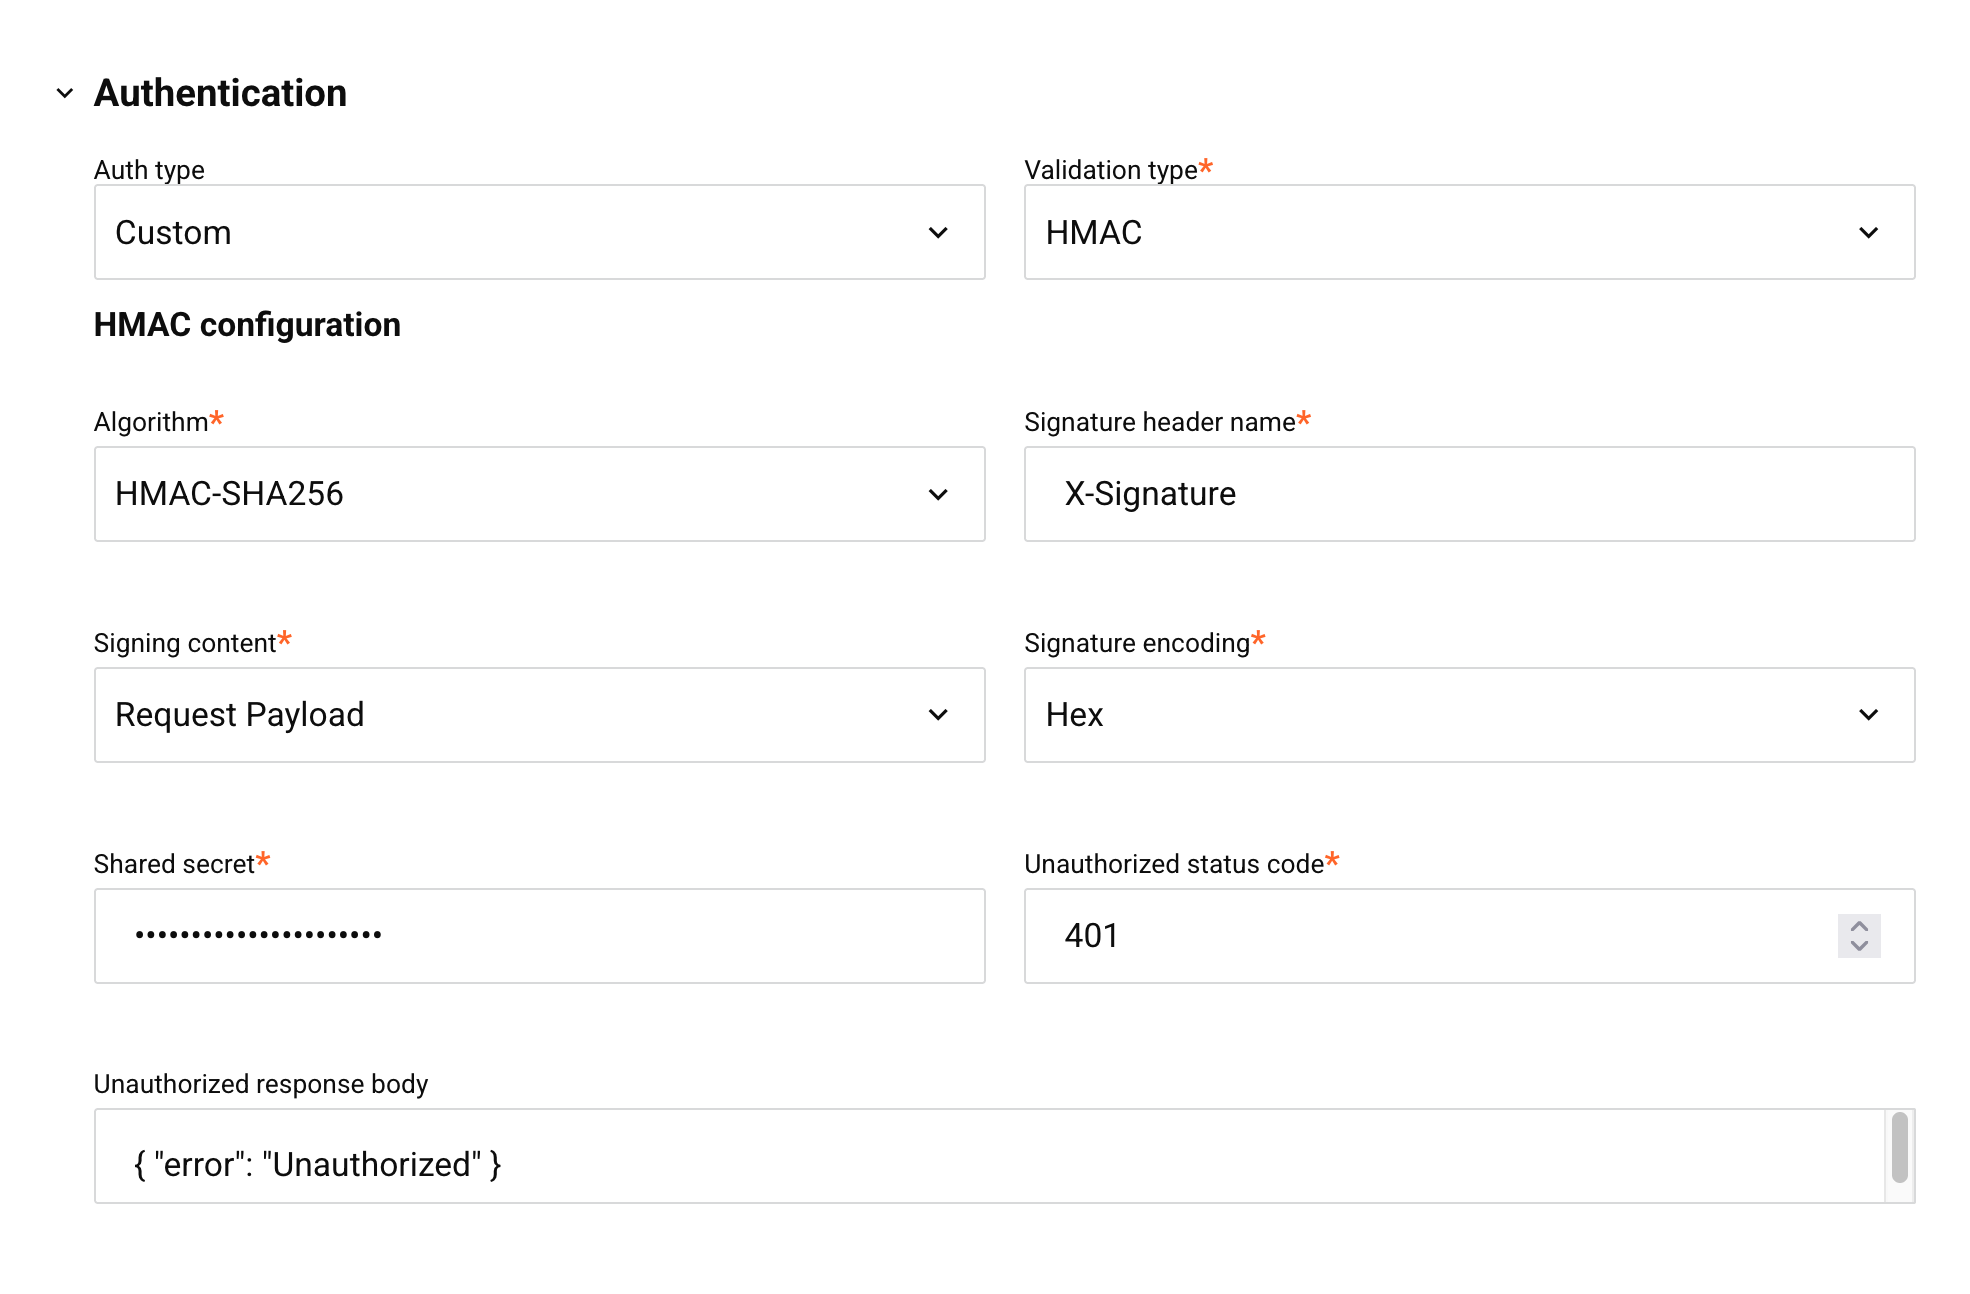
Selecione o tipo de autenticação Personalizado para validar uma assinatura que o aplicativo chamador inclui em cada solicitação para uma API atribuída a este perfil de segurança. Quando este tipo é selecionado, estes campos são usados para criar as credenciais necessárias:
-
Tipo de validação: Use a lista suspensa para selecionar o esquema de assinatura a validar. A única opção suportada é HMAC. Quando HMAC é selecionado, os seguintes campos de Configuração HMAC ficam disponíveis.
-
Algoritmo: Use a lista suspensa para selecionar o algoritmo de hash usado para gerar a assinatura. Escolha HMAC-SHA256 ou HMAC-SHA512.
-
Nome do cabeçalho de assinatura: Digite o nome do cabeçalho HTTP no qual o aplicativo chamador inclui a assinatura, como X-Signature. Este campo é obrigatório e não pode conter espaços, tabulações ou quebras de linha.
-
Conteúdo de assinatura: Use a lista suspensa para selecionar o conteúdo usado para gerar a assinatura. A única opção suportada é Request Payload, o que significa que o corpo completo da solicitação bruta é assinado.
-
Codificação de assinatura: Use a lista suspensa para selecionar a codificação do valor de assinatura. A única opção suportada é Hex.
-
Segredo compartilhado: insira a chave secreta que a aplicação chamadora usa para gerar a assinatura. Este campo é obrigatório.
Aviso
Após salvar o perfil de segurança, o valor de Segredo compartilhado não poderá ser visualizado novamente. Para alterá-lo, insira um novo valor. Para manter o segredo existente inalterado ao editar o perfil de segurança, deixe este campo em branco.
-
Código de status não autorizado: insira o código de status HTTP retornado à aplicação chamadora quando a validação de assinatura falha. O valor padrão é
401. -
Corpo da resposta não autorizada: insira um corpo de resposta opcional a ser retornado à aplicação chamadora quando a validação de assinatura falha. O valor padrão é
{"error": "Unauthorized"}. Se deixar este campo em branco, o valor padrão será usado.
Se HMAC-SHA256 estiver selecionado para Algoritmo, consulte Gerar uma assinatura HMAC-SHA256 no Jitterbit Studio para ver as etapas que a aplicação chamadora pode usar para gerar uma assinatura correspondente.
OAuth 2.0
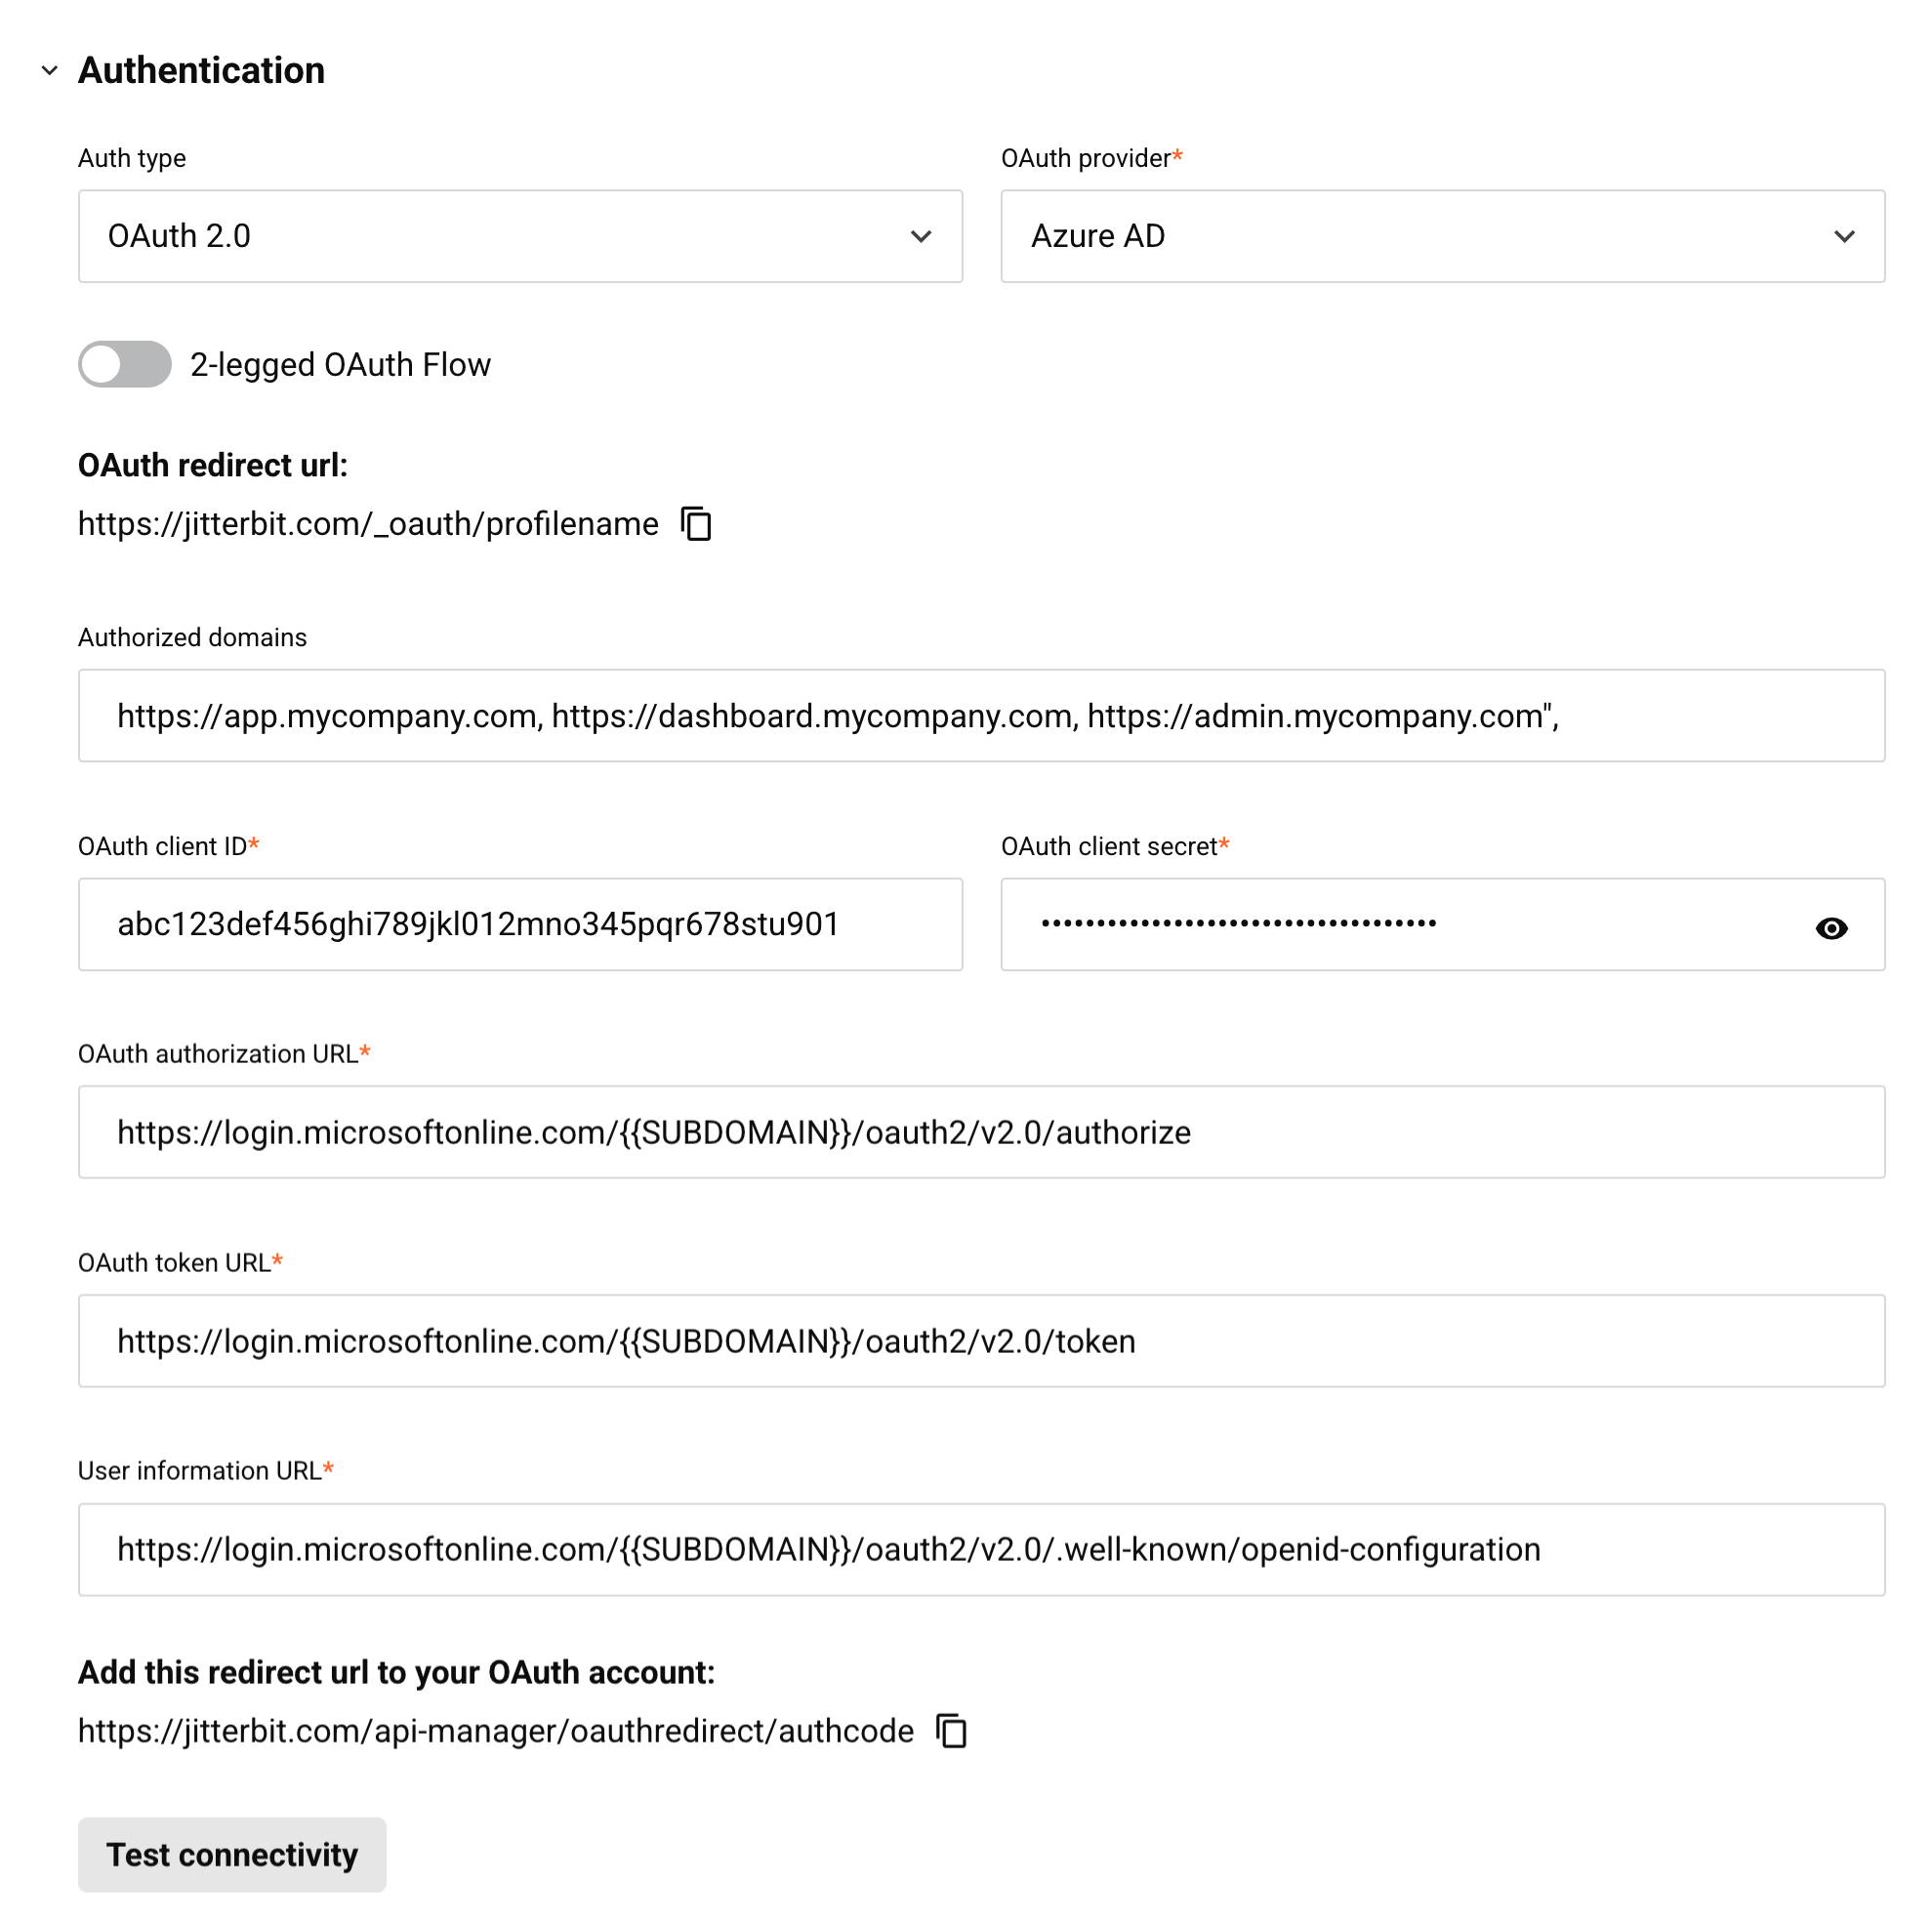
Selecione o tipo de autenticação OAuth 2.0 para usar um token de autorização OAuth 2.0 a fim de acessar uma API designada com este perfil de segurança. OAuth 2.0 é um padrão aberto para delegação de acesso. Quando esse tipo é selecionado, estes campos são usados para criar as credenciais necessárias:
-
Provedor OAuth: use o menu suspenso para selecionar um provedor de identidade compatível. Escolha um de Azure AD (Microsoft Entra ID), Google, Okta ou Salesforce.
-
Fluxo OAuth de 2 etapas: por padrão, o OAuth de 3 etapas é usado para todos os provedores de identidade. Este processo requer interação manual para autenticar ao acessar uma API designada com este perfil de segurança. A opção Fluxo OAuth de 2 etapas está disponível apenas para Microsoft Entra ID (Microsoft Entra ID) e Okta. Esta opção permite configurar um escopo e um público para remover a etapa manual.
Nota
Se você usar um gateway de API privada, deve usar a versão 10.48 ou posterior do gateway para que esta opção funcione. Se o gateway não for versão 10.48 ou posterior, o OAuth de 3 etapas será usado mesmo se o OAuth de 2 etapas estiver configurado. Se não estiver usando um gateway de API privada, esta opção não possui requisitos de versão.
-
Domínios autorizados: insira nomes de domínio separados por vírgulas para limitar o acesso aos domínios na lista de permissões. Deixe em branco para acesso irrestrito.
-
Credenciais do cliente: adicione pares de credenciais do cliente (uma ID do cliente e um segredo do cliente) ao perfil de segurança para que os consumidores possam se autenticar na API. Quando o Fluxo OAuth de 2 etapas está habilitado, você pode adicionar várias credenciais do cliente, permitindo que consumidores distintos se autentiquem na mesma API usando credenciais exclusivas. Quando o Fluxo OAuth de 2 etapas está desabilitado (3 etapas), você pode adicionar uma única credencial do cliente. Os seguintes controles estão disponíveis:
-
Pesquisar: insira qualquer parte do nome de um consumidor para filtrar a lista de credenciais do cliente.
-
Adicionar credencial do cliente: clique para adicionar uma linha editável à tabela. Preencha estes campos (todos são obrigatórios) e clique na marca de seleção na coluna Ações para salvar a credencial ou no ícone de fechamento para descartá-la:
-
Nome do consumidor: insira um nome para identificar o consumidor que usa este par de credenciais.
-
ID do cliente: insira a ID do cliente que você recebeu do provedor de identidade.
-
Segredo do cliente: insira o segredo do cliente que você recebeu do provedor de identidade. Use o ícone mostrar para revelar o valor.
-
Status: defina a credencial como Ativa ou Inativa. Apenas credenciais Ativas podem ser usadas para se autenticar na API.
-
Cada credencial do cliente salvo aparece como uma linha na tabela, mostrando seu Nome do consumidor, ID do cliente, Segredo do cliente e Status. Passe o mouse sobre uma linha para revelar estas ações na coluna Ações:
-
-
Editar: Clique para editar a credencial do cliente em uma linha editável.
-
Excluir: Clique para excluir a credencial do cliente.
Consulte as instruções para obter a ID do cliente e o segredo do cliente para Microsoft Entra ID, Google, Okta ou Salesforce.
-
Os campos OAuth 2.0 restantes (URL de redirecionamento OAuth, Escopo OAuth, URL de descoberta OpenID, Público, URL de autorização OAuth, URL de token OAuth, URL de informações do usuário e Adicione este URL de redirecionamento à sua conta OAuth) vêm pré-preenchidos com valores padrão e contêm configurações específicas do seu provedor de identidade. Alguns desses campos aparecem apenas quando Fluxo OAuth com 2 pernas está ativado. Configure-os de acordo com as instruções do seu provedor de identidade: Microsoft Entra ID (2 pernas, 3 pernas), Google, Okta (2 pernas, 3 pernas) ou Salesforce.
-
Testar conectividade: Clique para verificar a conectividade com o provedor de identidade usando a configuração fornecida. O comportamento resultante depende se a opção Fluxo OAuth com 2 pernas está sendo usada:
-
OAuth com 2 pernas: Para Microsoft Entra ID e Okta quando Fluxo OAuth com 2 pernas está sendo usado, o gateway de API obtém o token de acesso e a autenticação acontece automaticamente. Você é então redirecionado para o API Manager com uma mensagem que mostra os resultados do teste.
-
OAuth com 3 pernas: Para Google e Salesforce, e para Microsoft Entra ID e Okta quando Fluxo OAuth com 2 pernas não está sendo usado, uma nova aba do navegador exibe a interface de login nativa do provedor de identidade. Após fornecer suas credenciais para o provedor de identidade, você é redirecionado para o API Manager com uma mensagem que mostra os resultados do teste.
-
Logging
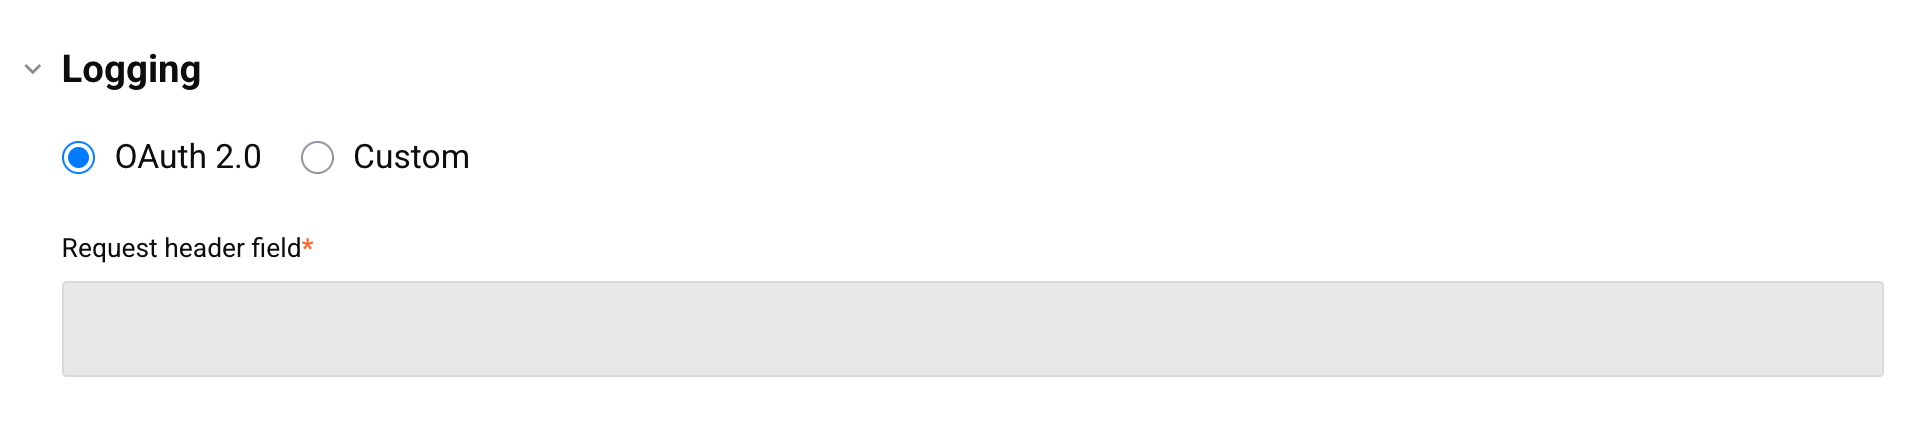
Selecione o identificador que será incluído nos cabeçalhos das solicitações de API para rastrear qual método de autorização foi usado para acessar este perfil de segurança. Este valor aparece no campo Usuário definido como nos logs de API para cada solicitação de API, permitindo monitorar e auditar diferentes métodos de acesso.
O rótulo do primeiro botão de opção corresponde ao Tipo de autenticação configurado para o perfil de segurança:
-
Anônimo: Envia o valor Anonymous.
-
Básico: Envia o valor do campo Nome de usuário (conforme definido em Autenticação básica).
-
OAuth: Envia o valor OAuth2.0.
-
Chave de API: Envia o valor APIKEY.
Se o perfil de segurança usa autenticação Personalizada (HMAC-SHA256 ou HMAC-SHA512), este botão de opção é rotulado como Anônimo e envia o valor Anonymous.
Quando Personalizado é selecionado para Logging, este campo fica disponível:
- Campo de cabeçalho da solicitação: Envia o valor digitado na caixa de texto, por exemplo,
X-API-Key.
Aviso
O valor que o aplicativo de chamada envia neste cabeçalho não deve conter <, >, ', ", ;, \, %, um acento grave (`), (, ), {, }, uma sequência --, um comentário /* */ ou uma sequência de retorno de carro/alimentação de linha (CRLF). Uma solicitação de API falha com um erro INVALID_TRIGGER_USER se o valor deste cabeçalho contiver um desses caracteres. Este valor também é limitado a 256 caracteres; uma solicitação de API falha com um erro TRIGGER_USER_TOO_LONG se exceder este comprimento.
Endereço IP confiável
Você pode selecionar se deseja limitar o acesso às APIs dentro do perfil de segurança a consumidores de um único endereço IP ou de um intervalo de endereços IP:
-
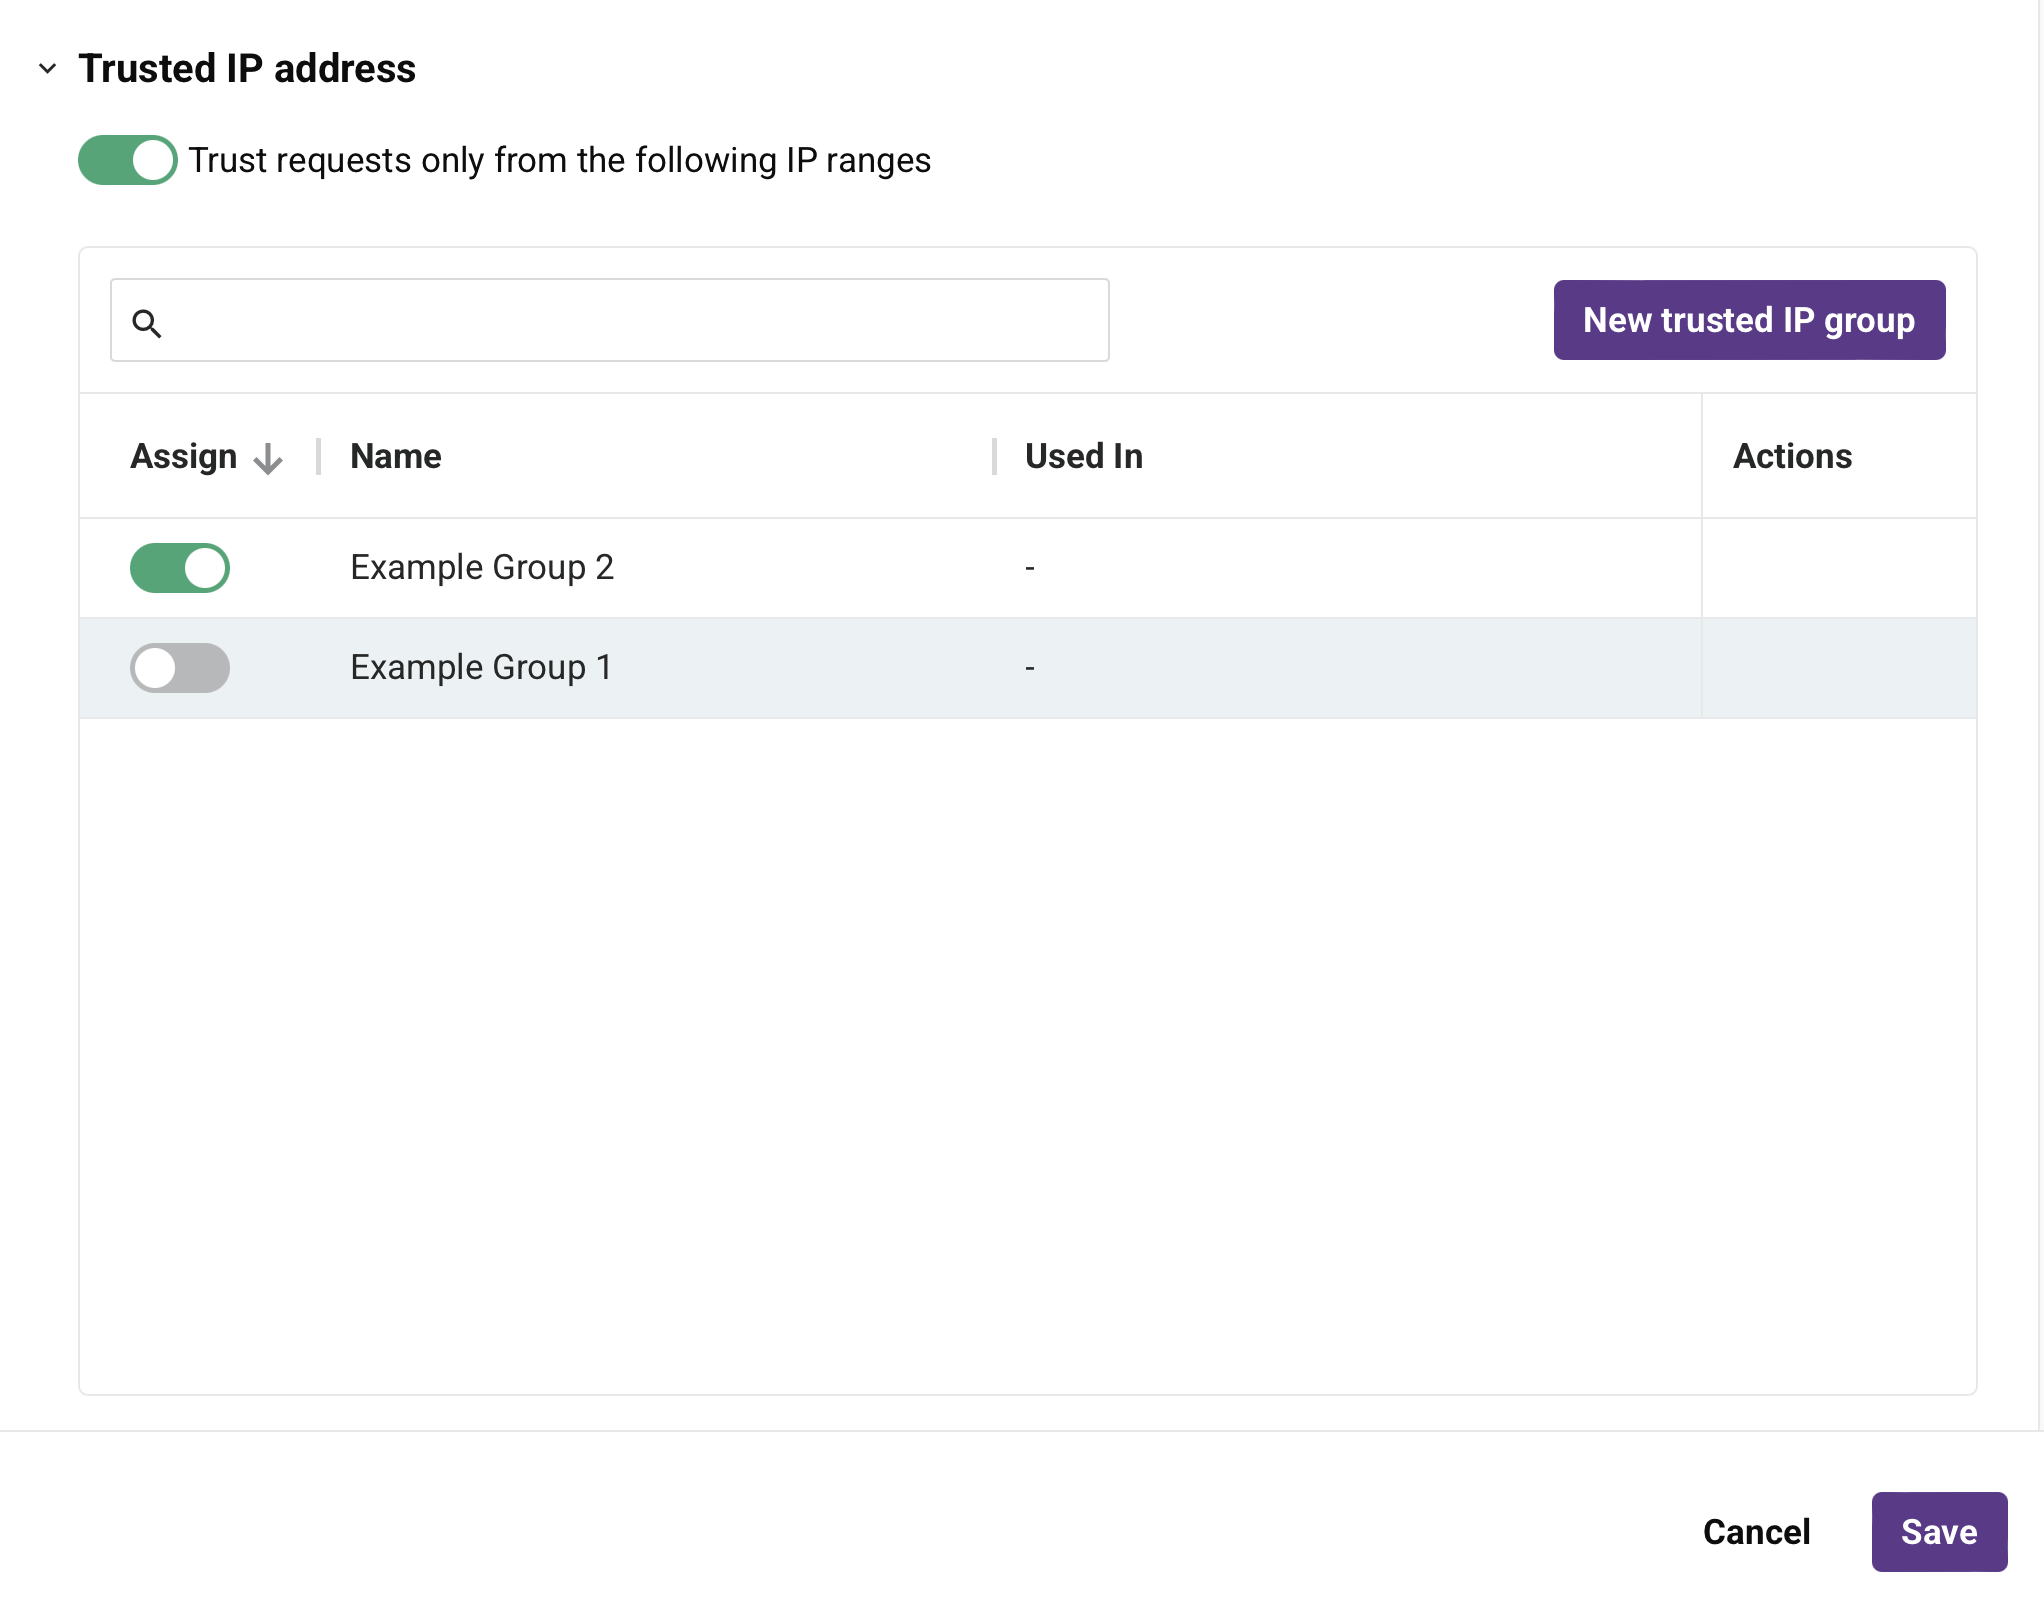
Confiar apenas em solicitações dos seguintes intervalos de IP: Ative para limitar o acesso às APIs dentro de um perfil de segurança a consumidores de determinados endereços IP. Apenas os endereços IP incluídos nos intervalos especificados podem acessar as APIs usando este perfil de segurança. Quando ativado, uma tabela de grupos de IP confiáveis existentes aparece:
-
Pesquisar: Digite o nome de um grupo de IP confiável existente. Ao clicar na caixa de pesquisa, uma lista de grupos de IP confiáveis existentes é preenchida. A lista é filtrada em tempo real a cada digitação na caixa de pesquisa. Clique no nome do grupo de IP confiável para adicioná-lo ao perfil de segurança.
-
Atribuir: Ative para atribuir o grupo de IP confiável ao perfil de segurança.
-
Nome: O nome do grupo de IP confiável.
-
Usado em: Os nomes dos perfis de segurança onde o grupo de IP confiável está sendo usado no momento.
-
Ações: Passe o mouse sobre uma linha de grupo de IP confiável para revelar uma ação adicional:
- Editar: Clique para editar os intervalos de IP da linha do grupo de IP confiável.
-
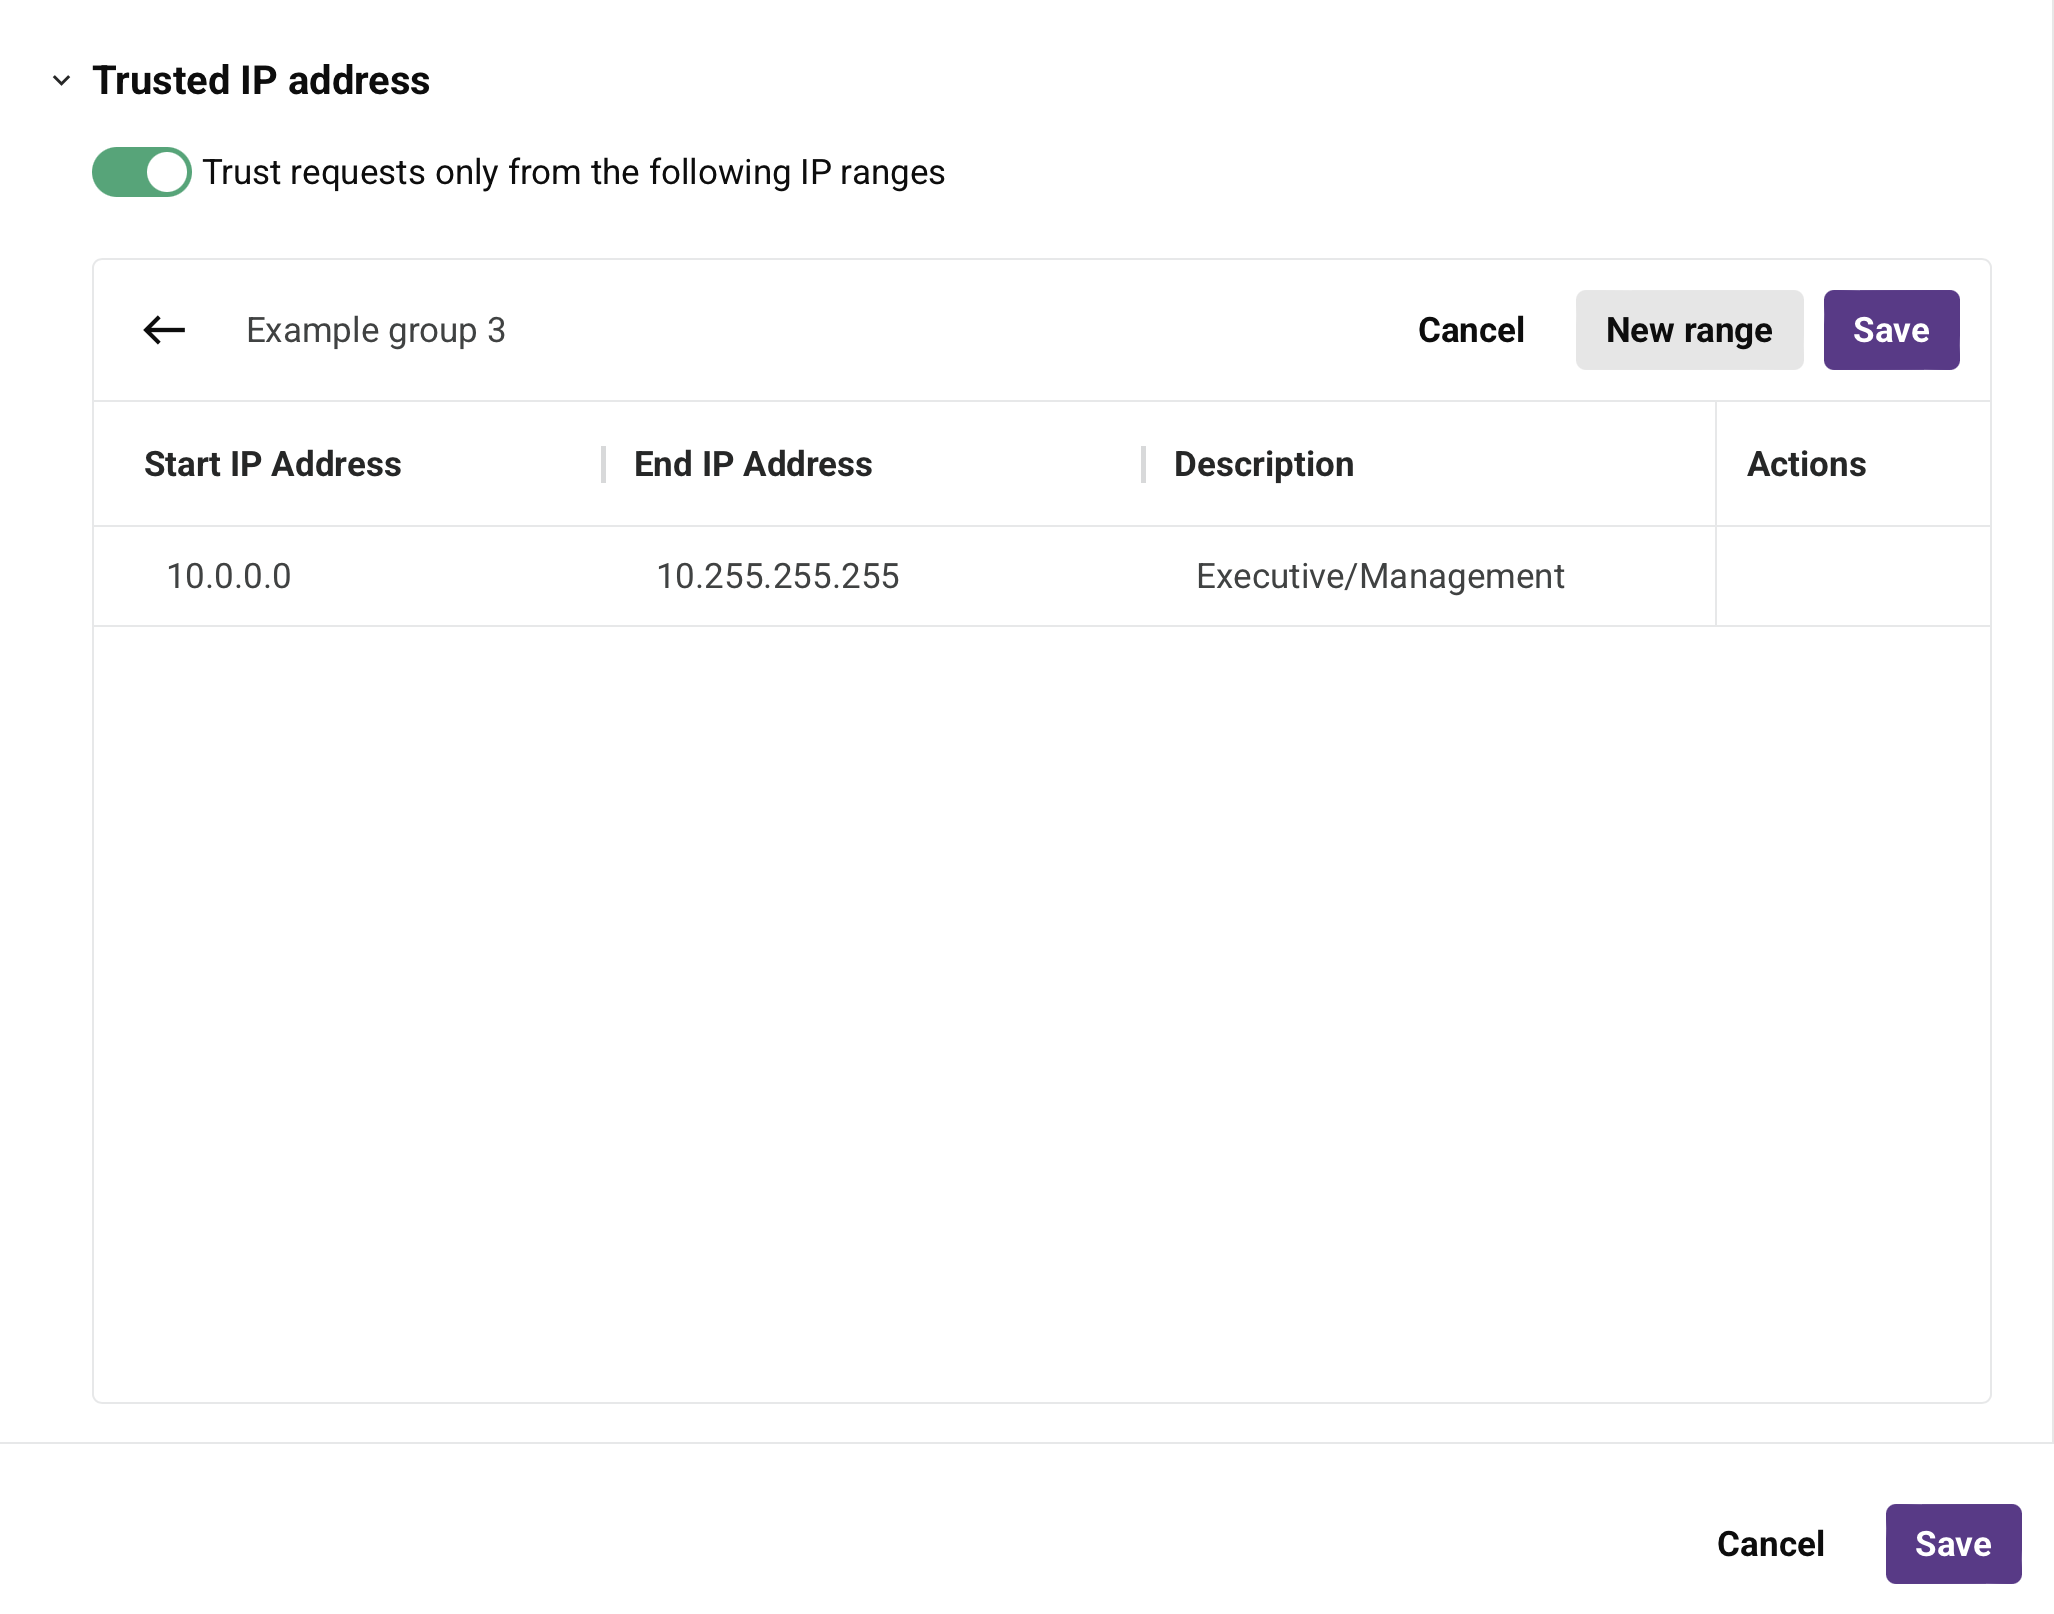
Novo grupo de IP confiável: Clique para adicionar um novo grupo de IP confiável. Ao clicar, esta tela de configuração é exibida:
-
Nome: Digite um nome para identificar o grupo de IP confiável. Para grupos de IP confiáveis existentes, clique no nome de um grupo de IP confiável para renomeá-lo.
-
Novo intervalo: Clique para adicionar um intervalo de endereços IP.
-
Endereço IP inicial: Digite o primeiro endereço IP a incluir no intervalo. Apenas endereços IP inseridos no formato IPv4 são suportados.
-
Endereço IP final: Digite o último endereço IP a incluir no intervalo. Apenas endereços IP inseridos no formato IPv4 são suportados.
-
Descrição: Digite uma descrição do intervalo de endereços IP (opcional).
-
Ações: Passe o mouse sobre um intervalo de endereços IP para revelar uma ação adicional:
- Excluir: Exclui a linha do intervalo de endereços IP do perfil de segurança.
-
Cancelar: Clique para descartar o grupo de IP confiável e voltar para a configuração do perfil de segurança.
-
Salvar: Clique para salvar o grupo de IP confiável. Após o perfil de segurança ter sido salvo, este grupo de IP confiável estará disponível para uso em outros perfis de segurança conforme necessário.
-
-
Visualizar perfis de segurança existentes
A página Perfis de Segurança exibe todos os perfis de segurança existentes na organização Harmony selecionada, agrupados por ambiente. Cada coluna da tabela é descrita abaixo:
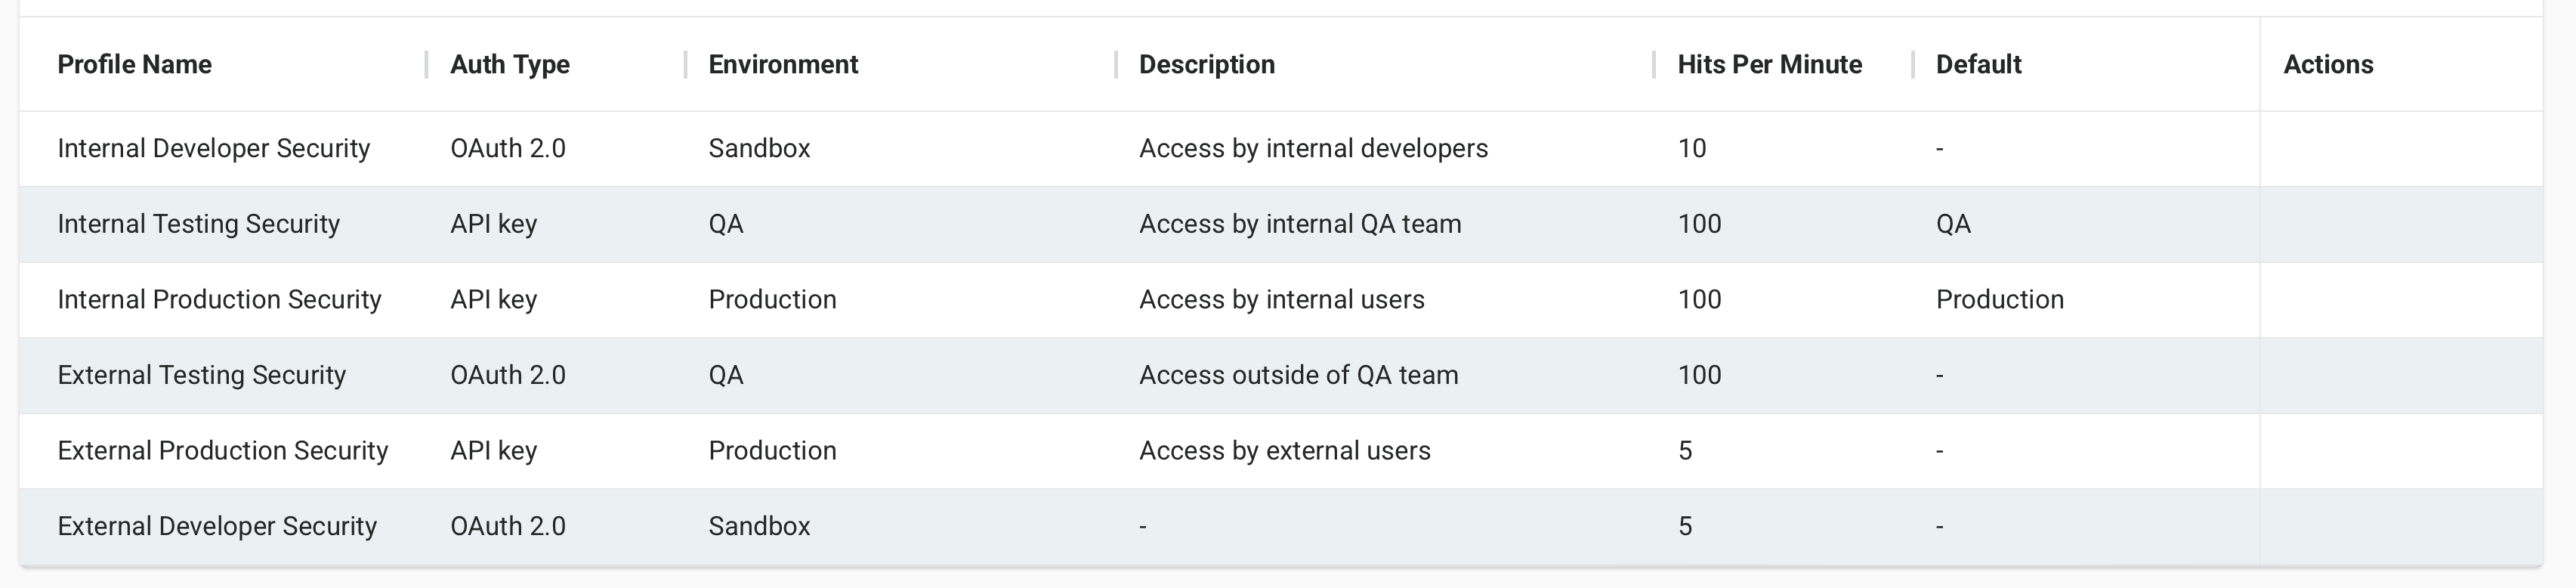
-
Nome do Perfil: O nome do perfil de segurança. Para alternar a ordem de classificação de cada tabela entre ordem alfabética descendente e ascendente, clique na seta para cima ou para baixo.
-
Expiração: Para perfis de segurança que usam o tipo de autenticação de chave de API com expiração de chave de API ativada, a data em que a chave de API expira, junto com um rótulo de status mostrando Expiração em breve quando a chave está dentro de 7 dias da data de expiração. Esta coluna fica em branco para perfis de segurança que não têm expiração de chave de API ativada.
-
Tipo de Autenticação: O tipo de autenticação usado para autenticar e acessar as APIs atribuídas a este perfil de segurança.
-
Descrição: Uma descrição do perfil de segurança, se fornecida.
-
APIs em uso: As APIs às quais o perfil de segurança está atribuído.
-
Ocorrências por minuto: O número máximo de solicitações de API permitidas por minuto usando este perfil, se configurado.
-
Ambiente: O ambiente ao qual o perfil de segurança se aplica.
-
Classe do ambiente: A classe do ambiente. Essa informação é usada apenas para fins de relatório.
-
Padrão: O nome do ambiente padrão do perfil de segurança, se configurado.
-
Criado: A data e a hora local do navegador quando o perfil de segurança foi criado.
-
Criado por: O endereço de e-mail do usuário que criou o perfil de segurança.
-
Última edição: A data e a hora local do navegador quando o perfil de segurança foi modificado pela última vez.
-
Editado por: O endereço de e-mail do usuário que editou o perfil de segurança mais recentemente.
-
Grupos de IP confiáveis: Qualquer grupo de IP confiável atribuído ao perfil de segurança. Para mais informações, consulte Endereços IP confiáveis.
-
Ações: Passe o cursor sobre um perfil de segurança para revelar esses ícones de ação:
-
Editar: Clique para abrir a tela de configuração do perfil de segurança.
-
Excluir: Clique para excluir permanentemente o perfil de segurança. Uma mensagem solicita que você confirme a exclusão. Se o perfil de segurança estiver atribuído a qualquer API, desatribua-o ou substitua-o antes de excluir.
Importante
Depois de desatribuir um perfil de segurança de uma API, salve e publique a API para que a alteração tenha efeito. Até que a API seja publicada, o perfil de segurança ainda é considerado "em uso" e não pode ser excluído até que todas as APIs que o usaram anteriormente sejam publicadas com a configuração atualizada. Isso se aplica mesmo que a API esteja em status de rascunho com o perfil desatribuído.
-
URL de exibição do OAuth: Quando um perfil de segurança OAuth de 2 estágios é configurado, clique para copiar a URL necessária para gerar um token OAuth. Para instruções, consulte 2-legged Microsoft Entra ID ou 2-legged Okta.
-
Próximas etapas
Para mais informações sobre como atribuir perfis de segurança a uma API, consulte esses recursos:
Solução de problemas
Para a solução de problemas relacionados, consulte o seguinte no guia de solução de problemas do API Manager:
-
Microsoft Entra ID OAuth: O nome do perfil de segurança não pode conter espaços
-
Microsoft Entra ID OAuth de 2 estágios: erro
OAUTH_INVALID_TOKEN_CODE -
Provedor de identidade do Google ou Salesforce: OAuth de 2 estágios não é suportado
-
CORS ativado: solicitações de
OPTIONSsão executadas sem autenticação -
As alterações do perfil de segurança levam vários minutos para entrar em vigor
-
O perfil de segurança não pode ser excluído enquanto ainda estiver atribuído a uma API publicada