Servidores MCP (Beta) en Jitterbit MCP
Introducción
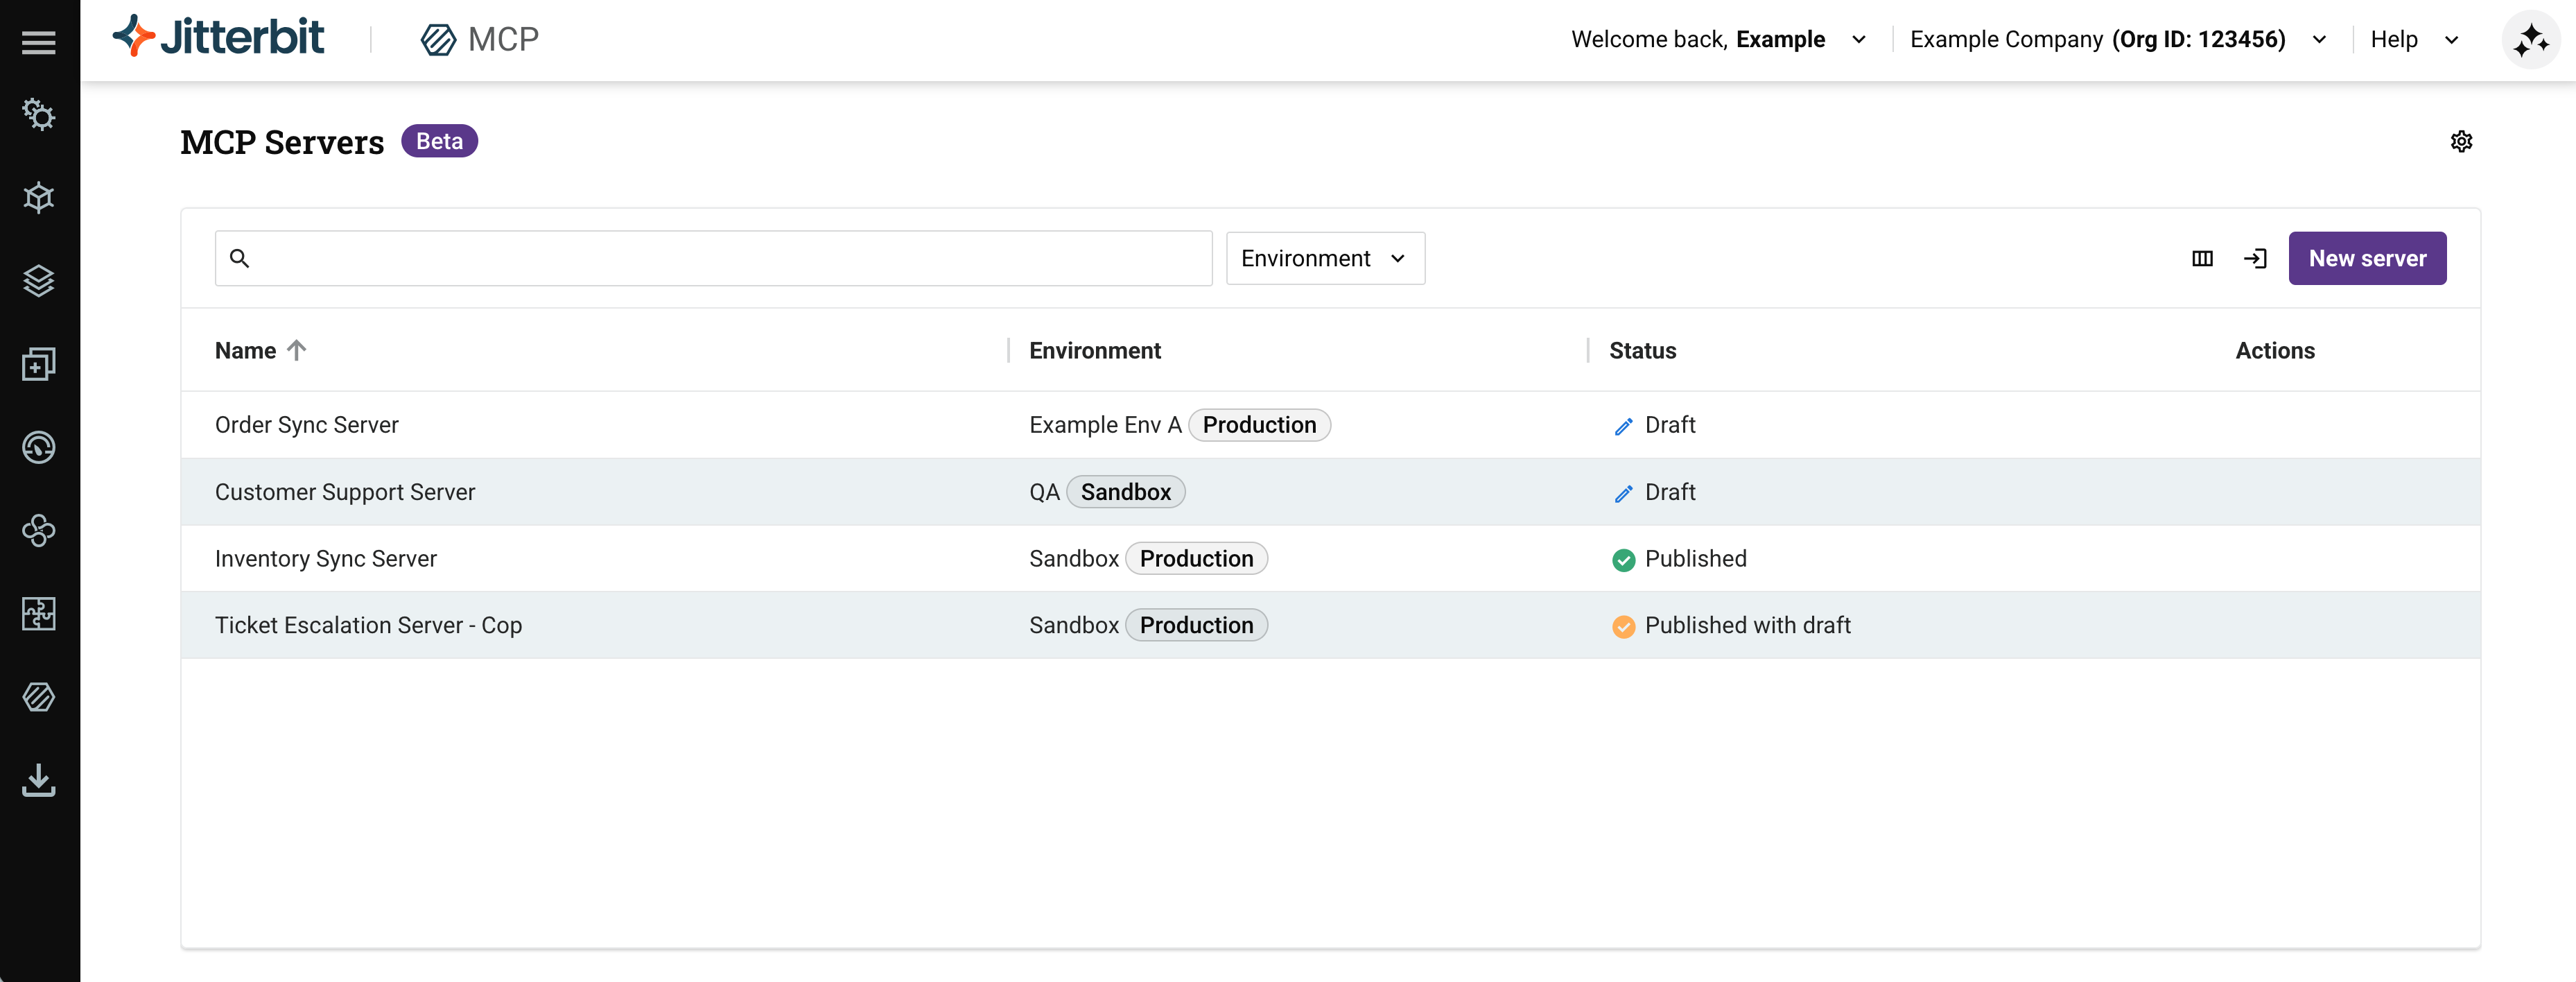
La página Servidores MCP es donde se crean, configuran, publican y administran los servidores MCP y sus capacidades.
Para acceder a la página Servidores MCP, usa el menú del portal Harmony para seleccionar MCP > Servidores.
Nota
Los usuarios con permisos de rol Admin o Read permisos de rol pueden acceder a esta página. Los usuarios solo con permiso Read también requieren acceso de entorno Read para ver el contenido de un servidor.
Requisitos previos
Antes de crear un servidor MCP, asegúrate de que tengas:
-
Acceso a Jitterbit MCP, con los permisos de rol y acceso de entorno requeridos.
-
Una API HTTP o REST externa, o una API de Jitterbit creada en API Manager, para exponer como herramienta MCP.
Entornos habilitados para MCP
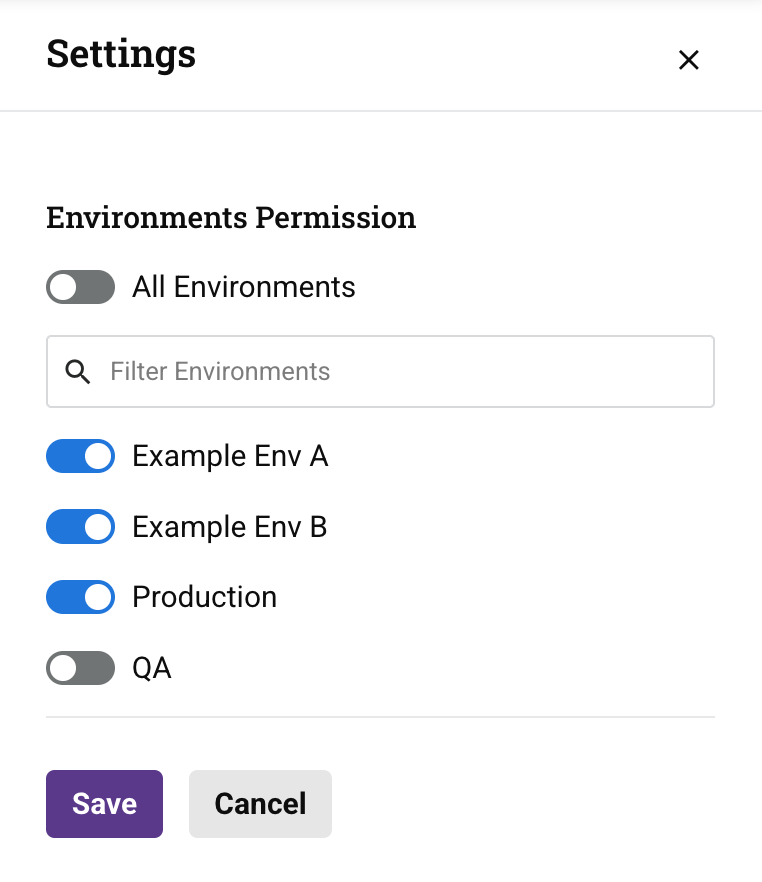
Haz clic en el icono de configuración en la esquina superior derecha de la página para abrir el panel Configuración. La sección Permisos de entornos de este panel controla qué entornos de Harmony están habilitados para Jitterbit MCP. Solo se pueden usar los entornos habilitados para crear y administrar servidores MCP.
-
Todos los entornos: Habilita MCP para todos los entornos en la organización. Cuando se deshabilita esta opción, usa los controles de entorno individual para seleccionar qué entornos pueden usar MCP.
-
Filtrar entornos: Ingresa cualquier parte del nombre de un entorno para filtrar la lista.
-
Controles de entorno: Habilita o deshabilita MCP para entornos individuales.
Haz clic en Guardar para aplicar los cambios, o en Cancelar para cerrar el panel sin guardar.
Encabezado de la página Servidores
El encabezado en la parte superior de la página Servidores MCP incluye estos controles:
-
Buscar: Ingresa cualquier parte del nombre del servidor para filtrar la lista de servidores. La búsqueda no distingue mayúsculas de minúsculas.
-
Entorno: Usa la lista desplegable para filtrar la lista de servidores por entorno.
-
Columnas: Haz clic para cambiar la visibilidad y el orden de las columnas en la lista de servidores.
-
Importar servidor: Haz clic para importar un servidor MCP desde un archivo JSON.
-
Nuevo servidor: Haz clic para abrir el panel Detalles del servidor y crear un nuevo servidor MCP.
Lista de servidores
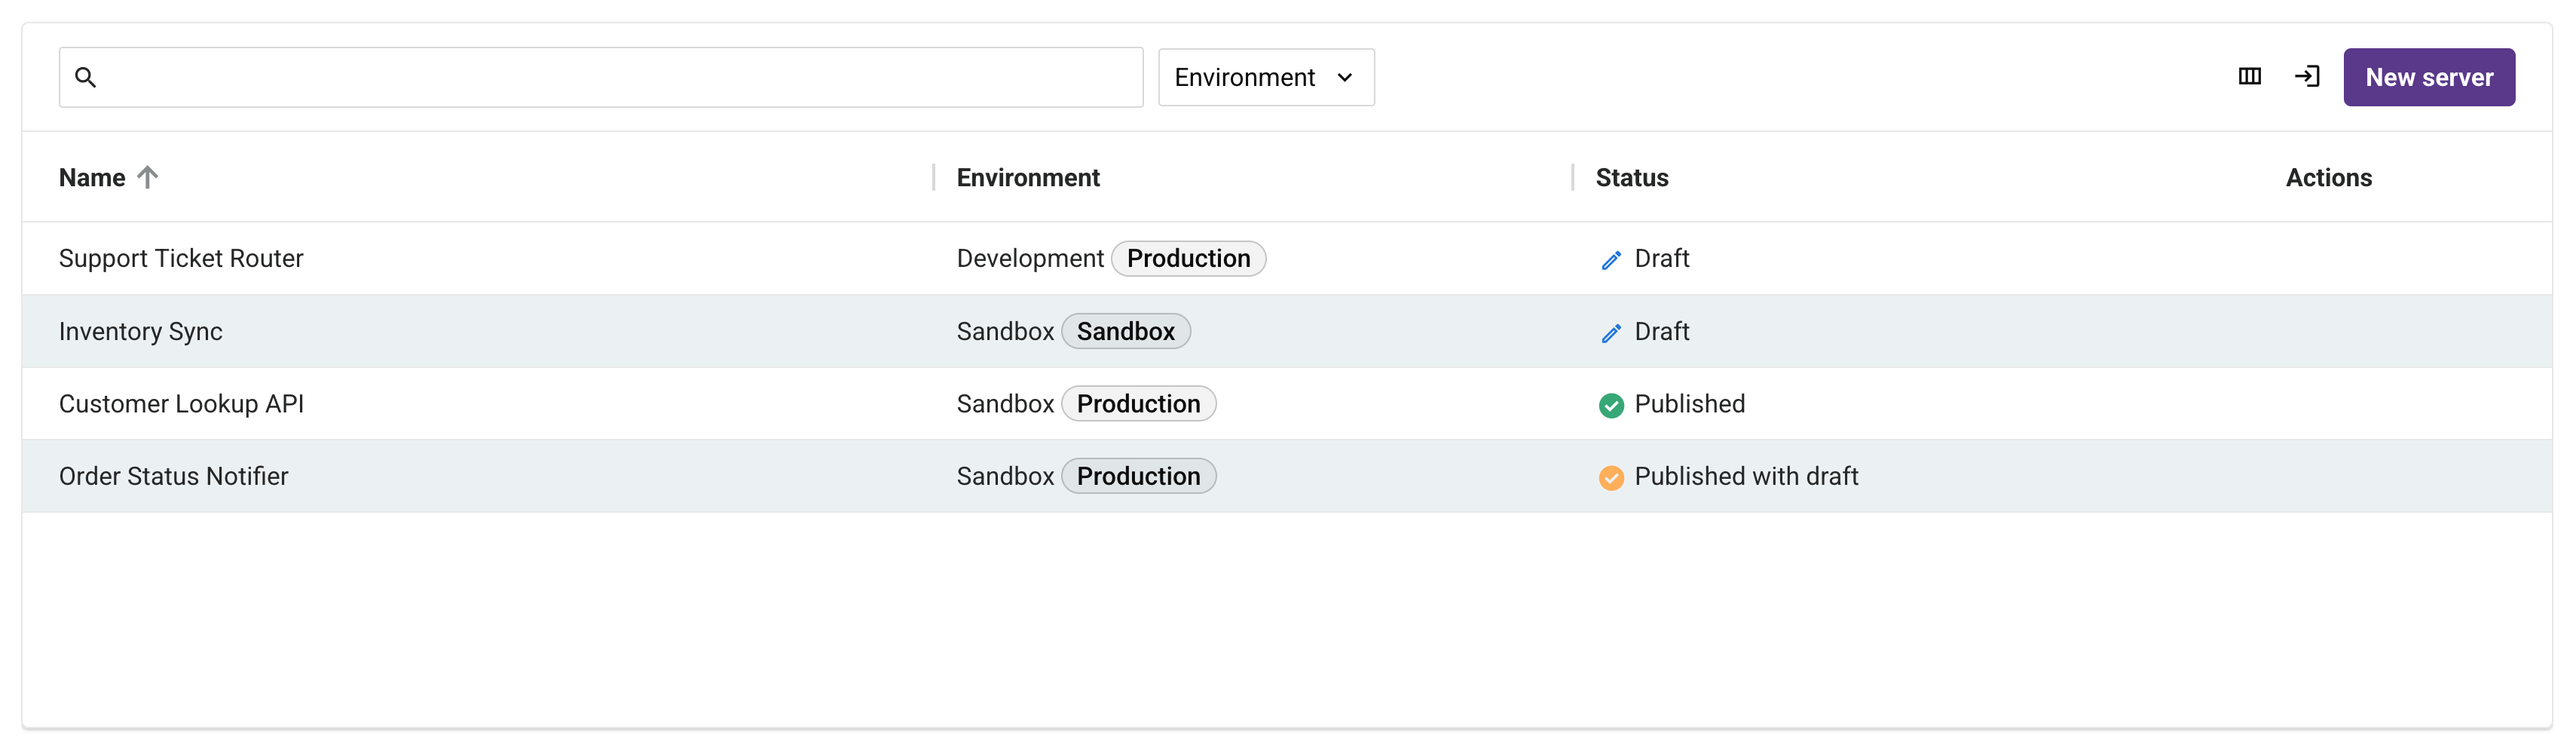
La página Servidores MCP muestra los servidores MCP en tus entornos habilitados para MCP en una tabla. Cuando no se han creado servidores, la página muestra un estado vacío. Cuando existen servidores MCP, la tabla los muestra con las siguientes columnas:
-
Nombre: El nombre del servidor MCP.
-
Entorno: El entorno donde reside el servidor, seguido de la clase del entorno (por ejemplo, Production).
-
Estado: El estado del servidor, uno de los siguientes:
-
Borrador: El servidor nunca ha sido publicado.
-
Publicado: El servidor está publicado y disponible para clientes MCP.
-
Publicado con borrador: La versión publicada permanece disponible para clientes MCP, y el servidor también tiene cambios de borrador sin publicar.
-
-
Acciones: Pasa el cursor sobre una fila de servidor para revelar estas acciones:
-
Editar: Abre el panel Detalles del servidor para editar el servidor.
-
Duplicar: Crea una copia de borrador independiente del servidor, con Copia agregado a su nombre.
-
-
Exportar: Descarga la configuración del servidor como un archivo JSON.
-
Eliminar: Elimina permanentemente el servidor. Aparece un diálogo de confirmación antes de eliminar el servidor.
Haz clic en un encabezado de columna ordenable para ordenar la tabla en orden ascendente. Haz clic de nuevo para invertir el orden de clasificación.
Haz clic en una fila de servidor para abrir el cajón Detalles del servidor.
Cajón de detalles del servidor
El cajón Detalles del servidor se abre en la parte inferior de la página cuando creas un servidor o seleccionas uno existente.
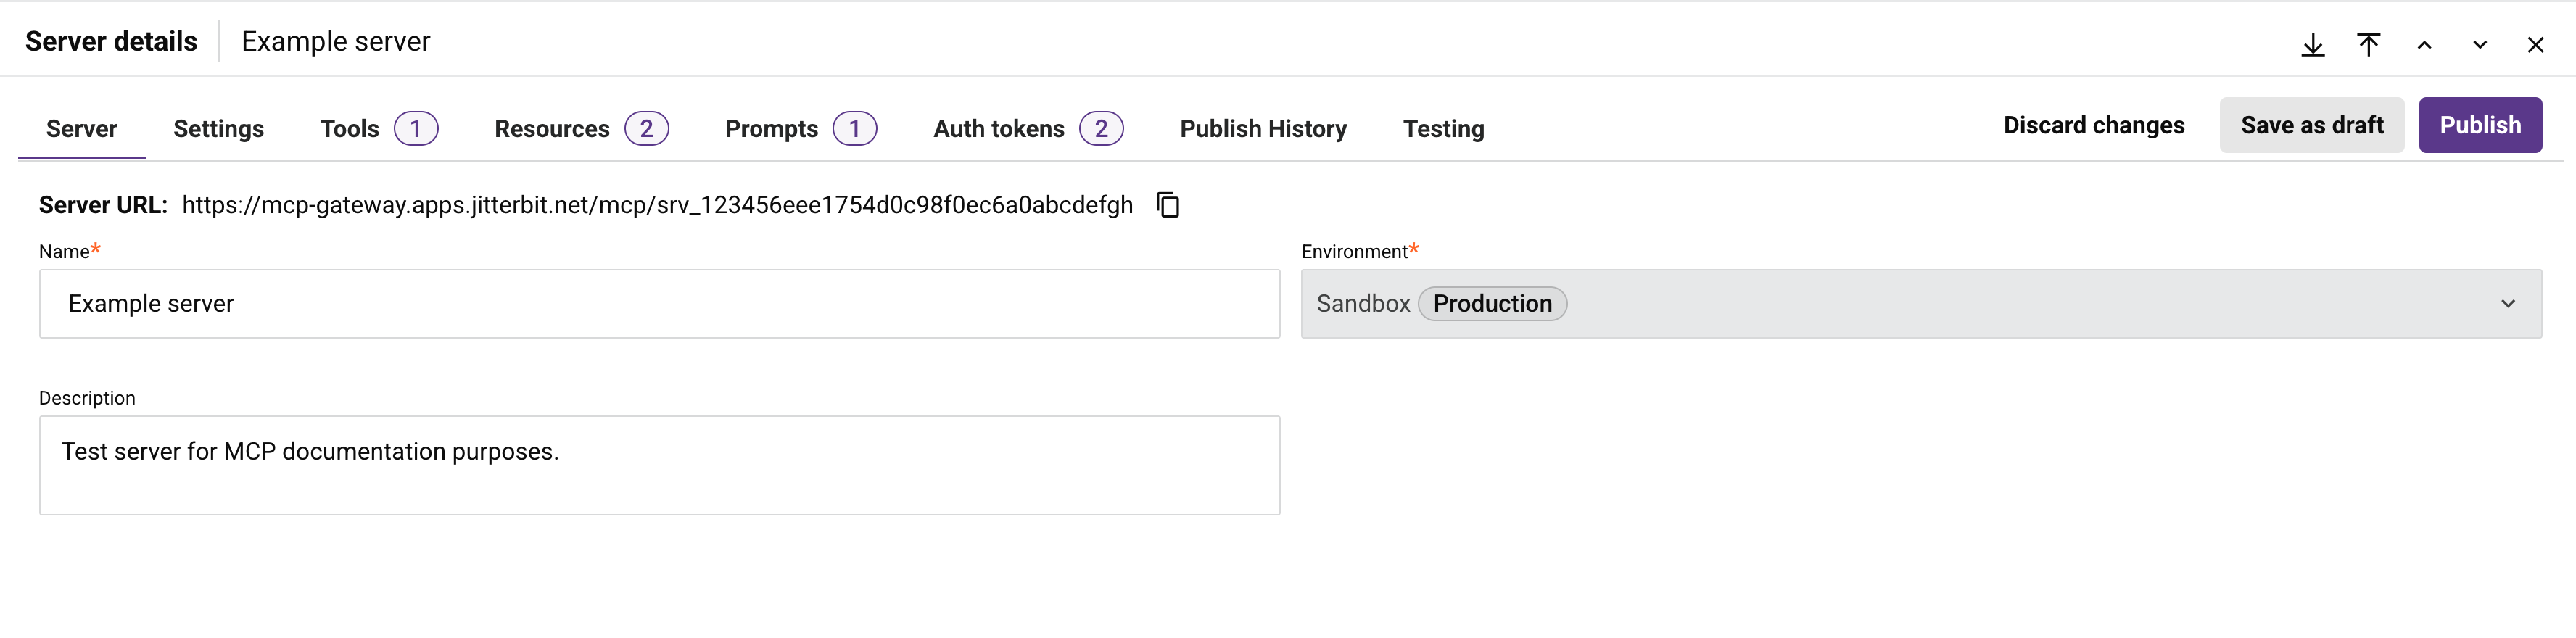
El encabezado del cajón incluye estos controles:
-
Descargar: Descarga la configuración del servidor como un archivo JSON.
-
/ Expandir / Contraer: Expande el cajón a pantalla completa o lo devuelve a la vista predeterminada.
-
/ Anterior / Siguiente: Navega al servidor anterior o siguiente en la lista.
-
Cerrar: Cierra el cajón.
El encabezado del cajón también incluye estos controles de guardado:
-
Descartar cambios: Cierra el cajón sin guardar los cambios.
-
Guardar como borrador: Guarda los cambios sin publicarlos:
-
Un servidor nuevo, o un servidor cuyo estado era Borrador, se guarda con estado Borrador.
-
Un servidor cuyo estado era Publicado se guarda con estado Publicado con borrador. La versión publicada permanece disponible para los clientes MCP mientras que el borrador no.
-
-
Publicar: Abre el diálogo Publicar cambios del servidor:
-
Versión: Un identificador de versión para esta publicación. Este campo es obligatorio.
-
Etiqueta: Una etiqueta opcional para esta publicación. Se permite un máximo de 75 caracteres.
-
Descripción: Una descripción opcional de los cambios incluidos en esta publicación.
Haz clic en Publicar para guardar y publicar la configuración del servidor actual, haciéndola disponible para los clientes MCP, o Cancelar para cerrar el diálogo sin publicar. Cada publicación se registra como una entrada en la pestaña Historial de publicaciones.
-
Si el servidor tiene cambios sin guardar, al alejarte de él usando los controles Anterior / Siguiente, o haciendo clic en otra fila de servidor en la lista de servidores, se abre un diálogo Cambios sin guardar que requiere uno de los controles de guardado anteriores antes de continuar la navegación.
El cajón organiza la configuración del servidor en pestañas. Cuando creas un servidor, utiliza los controles Anterior y Siguiente para desplazarte por los pasos de configuración Servidor, Configuración, Herramientas y Recursos. Después de guardar el servidor, ya sea como borrador o publicado, se vuelve disponible una pestaña Solicitudes. Después de publicar el servidor, también se vuelve disponible una pestaña Tokens de autenticación. La pestaña Pruebas requiere que el servidor no tenga cambios sin publicar antes de poder realizar pruebas.
Pestaña Servidor
La pestaña Servidor (mostrada en la sección anterior) contiene la información básica del servidor:
-
URL del servidor: El punto de conexión de la puerta de enlace MCP al que se conectan los clientes MCP, único para este servidor. Un cliente se autentica con un token de autenticación MCP limitado al servidor. Este valor se asigna cuando se publica el servidor. Haz clic en el icono de copiar para copiar la URL al portapapeles.
-
Nombre: El nombre del servidor. Este campo es obligatorio.
-
Entorno: El entorno donde reside el servidor. Este campo es obligatorio.
-
Descripción: Una descripción opcional del servidor.
Importante
El entorno de un servidor no restringe qué clientes MCP pueden acceder a él. Cualquier cliente MCP con un token de autenticación MCP válido para el servidor puede conectarse a él e invocar sus herramientas, independientemente del entorno del cliente.
Pestaña Configuración
La pestaña Configuración contiene los límites de velocidad del servidor y las restricciones de direcciones IP de confianza. Estas configuraciones se aplican a todas las solicitudes realizadas al servidor.
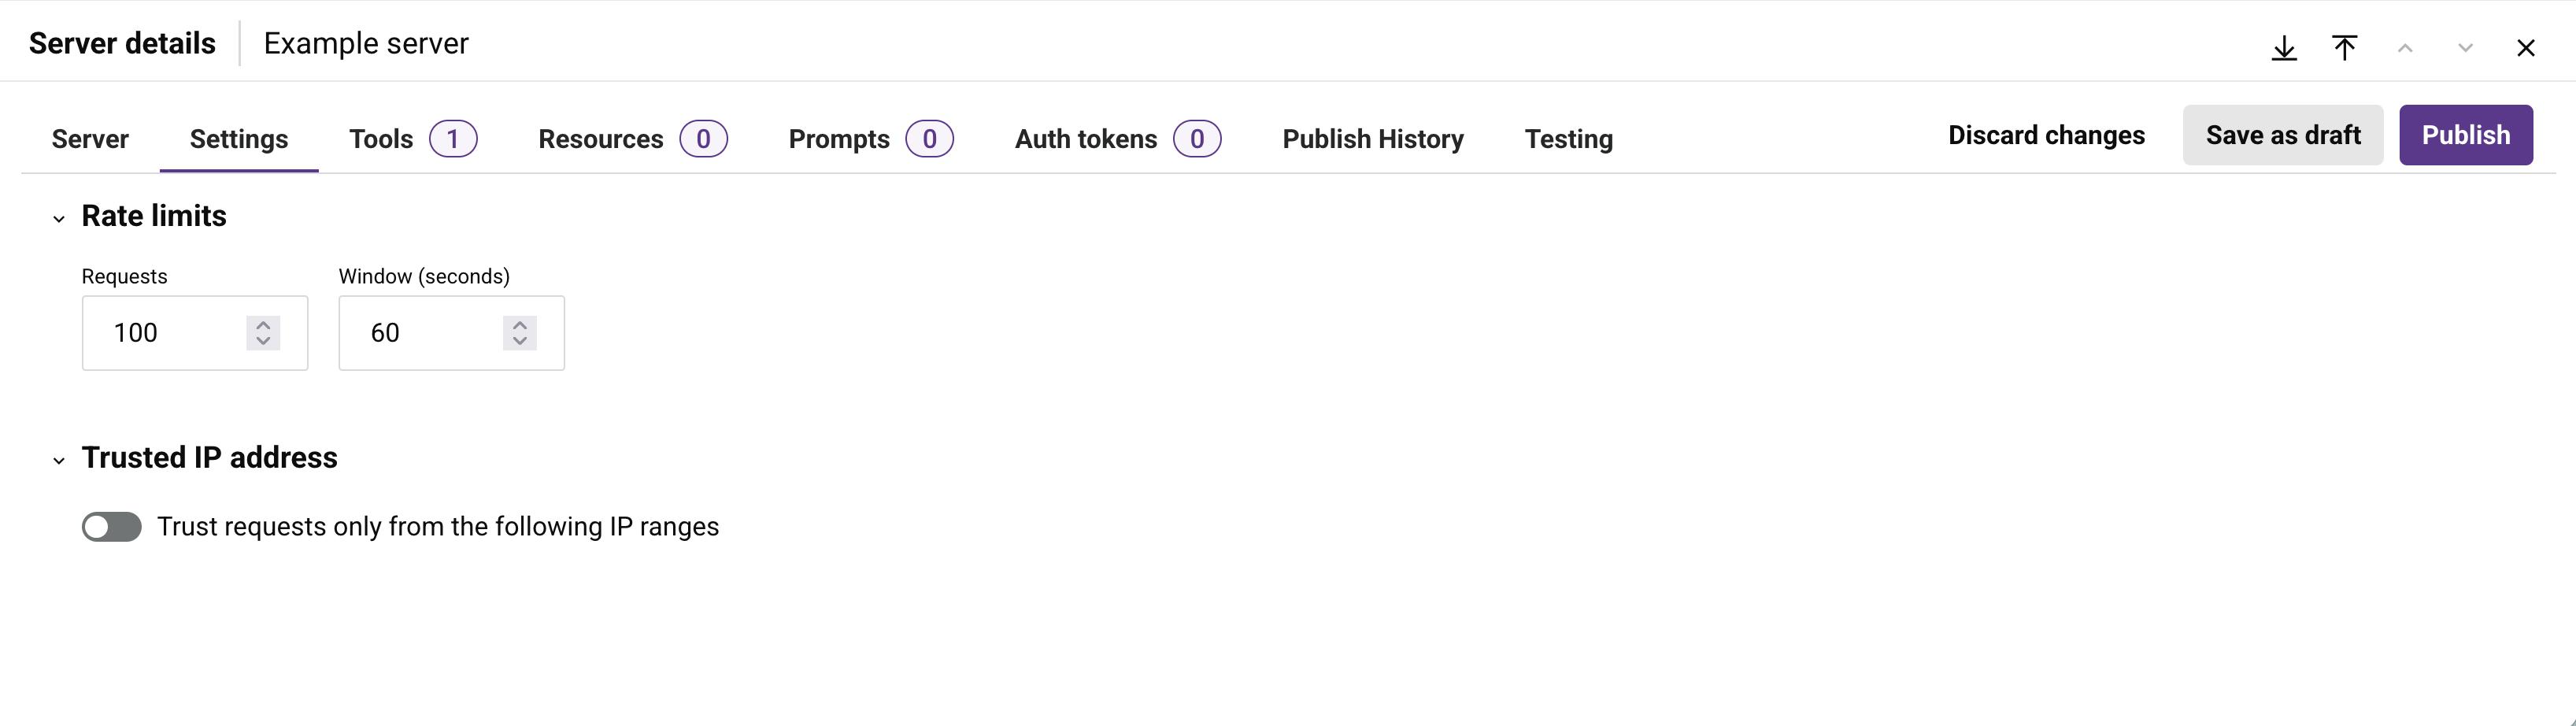
Límites de velocidad
En Límites de velocidad, establece el número máximo de solicitudes que el servidor acepta durante una ventana de tiempo variable:
-
Solicitudes: El número máximo de solicitudes permitidas dentro de la ventana.
-
Ventana (segundos): La duración de la ventana de tiempo variable, en segundos.
Dirección IP de confianza
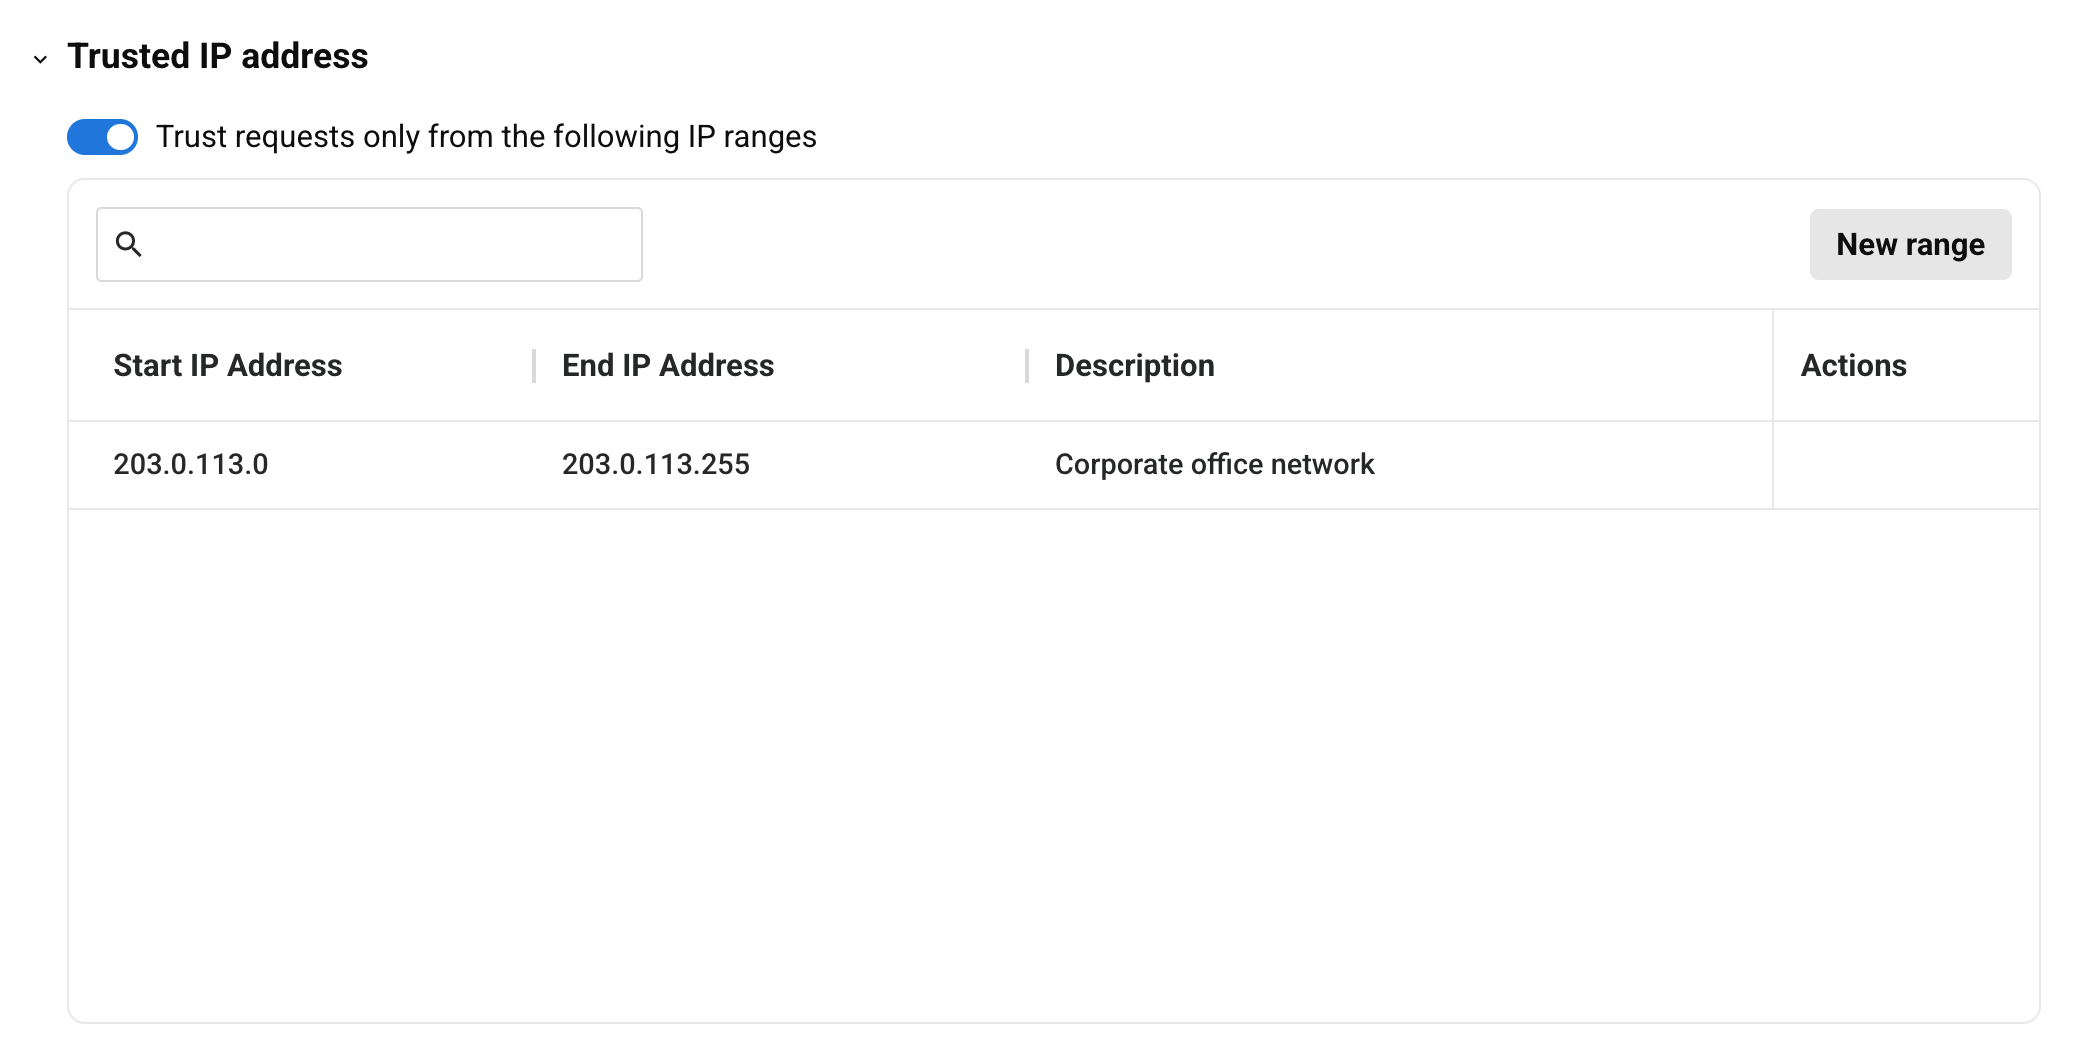
La configuración Dirección IP de confianza restringe las direcciones IP desde las cuales los clientes pueden acceder al servidor. Habilita Confiar solo en los siguientes rangos de IP y luego define uno o más rangos permitidos en la tabla:
Nota
Para que un rango de IP de confianza funcione, el tráfico de un cliente debe originarse desde una dirección IP de salida conocida y estable. Esta configuración es más adecuada para un cliente que se ejecuta en un agente privado con una IP estática. Un agente en la nube o un agente privado sin una IP estática no tiene una dirección IP de salida fija para agregar al rango, por lo que las solicitudes del cliente fallan. Los cambios en los rangos de IP de confianza de un servidor pueden tardar unos minutos en surtir efecto.
-
Nuevo rango: Agrega una fila a la tabla. Configura el rango con estos campos:
-
Dirección IP inicial: La primera dirección IP en el rango permitido.
-
Dirección IP final: La última dirección IP en el rango permitido.
-
Descripción: Una descripción opcional del rango.
-
-
Acciones: Pasa el cursor sobre una fila de rango para revelar estas acciones:
-
Editar: Edita los campos del rango.
-
Eliminar: Elimina el rango.
-
Como con otros cambios realizados en el cajón Detalles del servidor, usa Guardar como borrador o Publicar para conservar las ediciones de un rango de IP de confianza.
Pestaña Herramientas
La pestaña Herramientas enumera las herramientas que expone el servidor y te permite agregarlas, revisarlas, editarlas, duplicarlas y eliminarlas.
Lista de herramientas
Cada herramienta agregada al servidor aparece como una fila en la tabla, mostrando los valores establecidos durante la configuración:
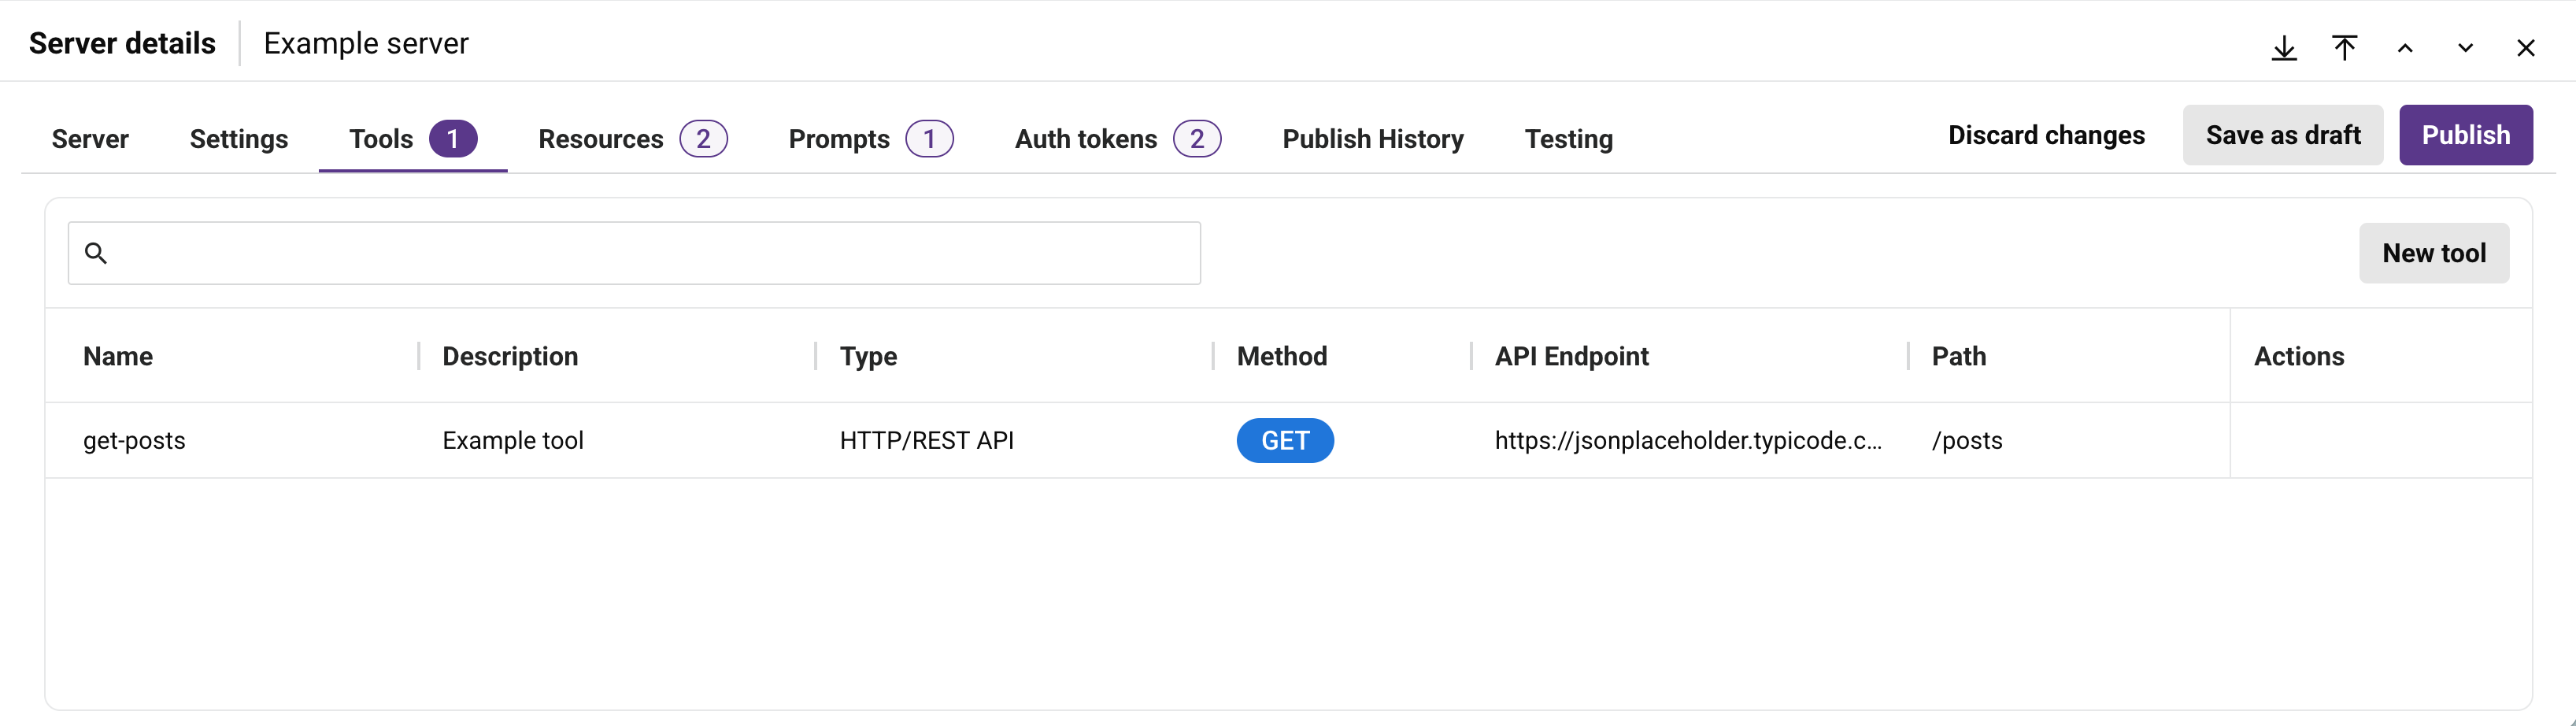
La tabla muestra el Nombre, Descripción, Tipo, Método, Punto final de API y Ruta de cada herramienta. Las columnas Método, Punto final de API y Ruta muestran -- para una herramienta cuyo Tipo es Operación de Jitterbit, ya que ese tipo de herramienta no llama directamente a un punto final de API. Haz clic en una fila de herramienta para ver la configuración completa de la herramienta en una vista de solo lectura. Pasa el cursor sobre la columna Nombre para revelar el icono de copia , que copia el nombre sin abrir la fila. Pasa el cursor sobre una fila de herramienta para revelar estas acciones:
-
Ir a API: Disponible solo cuando el Tipo de la herramienta es API de Jitterbit. Abre los detalles de la API asociada en Gestor de API.
-
Editar: Abre la herramienta en modo edición.
-
Duplicar: Crea una copia de borrador independiente de la herramienta, con Copia agregado a su nombre.
-
Eliminar: Elimina la herramienta.
Para filtrar la lista, ingresa cualquier parte del nombre de una herramienta en el cuadro de búsqueda.
Configuración de herramienta
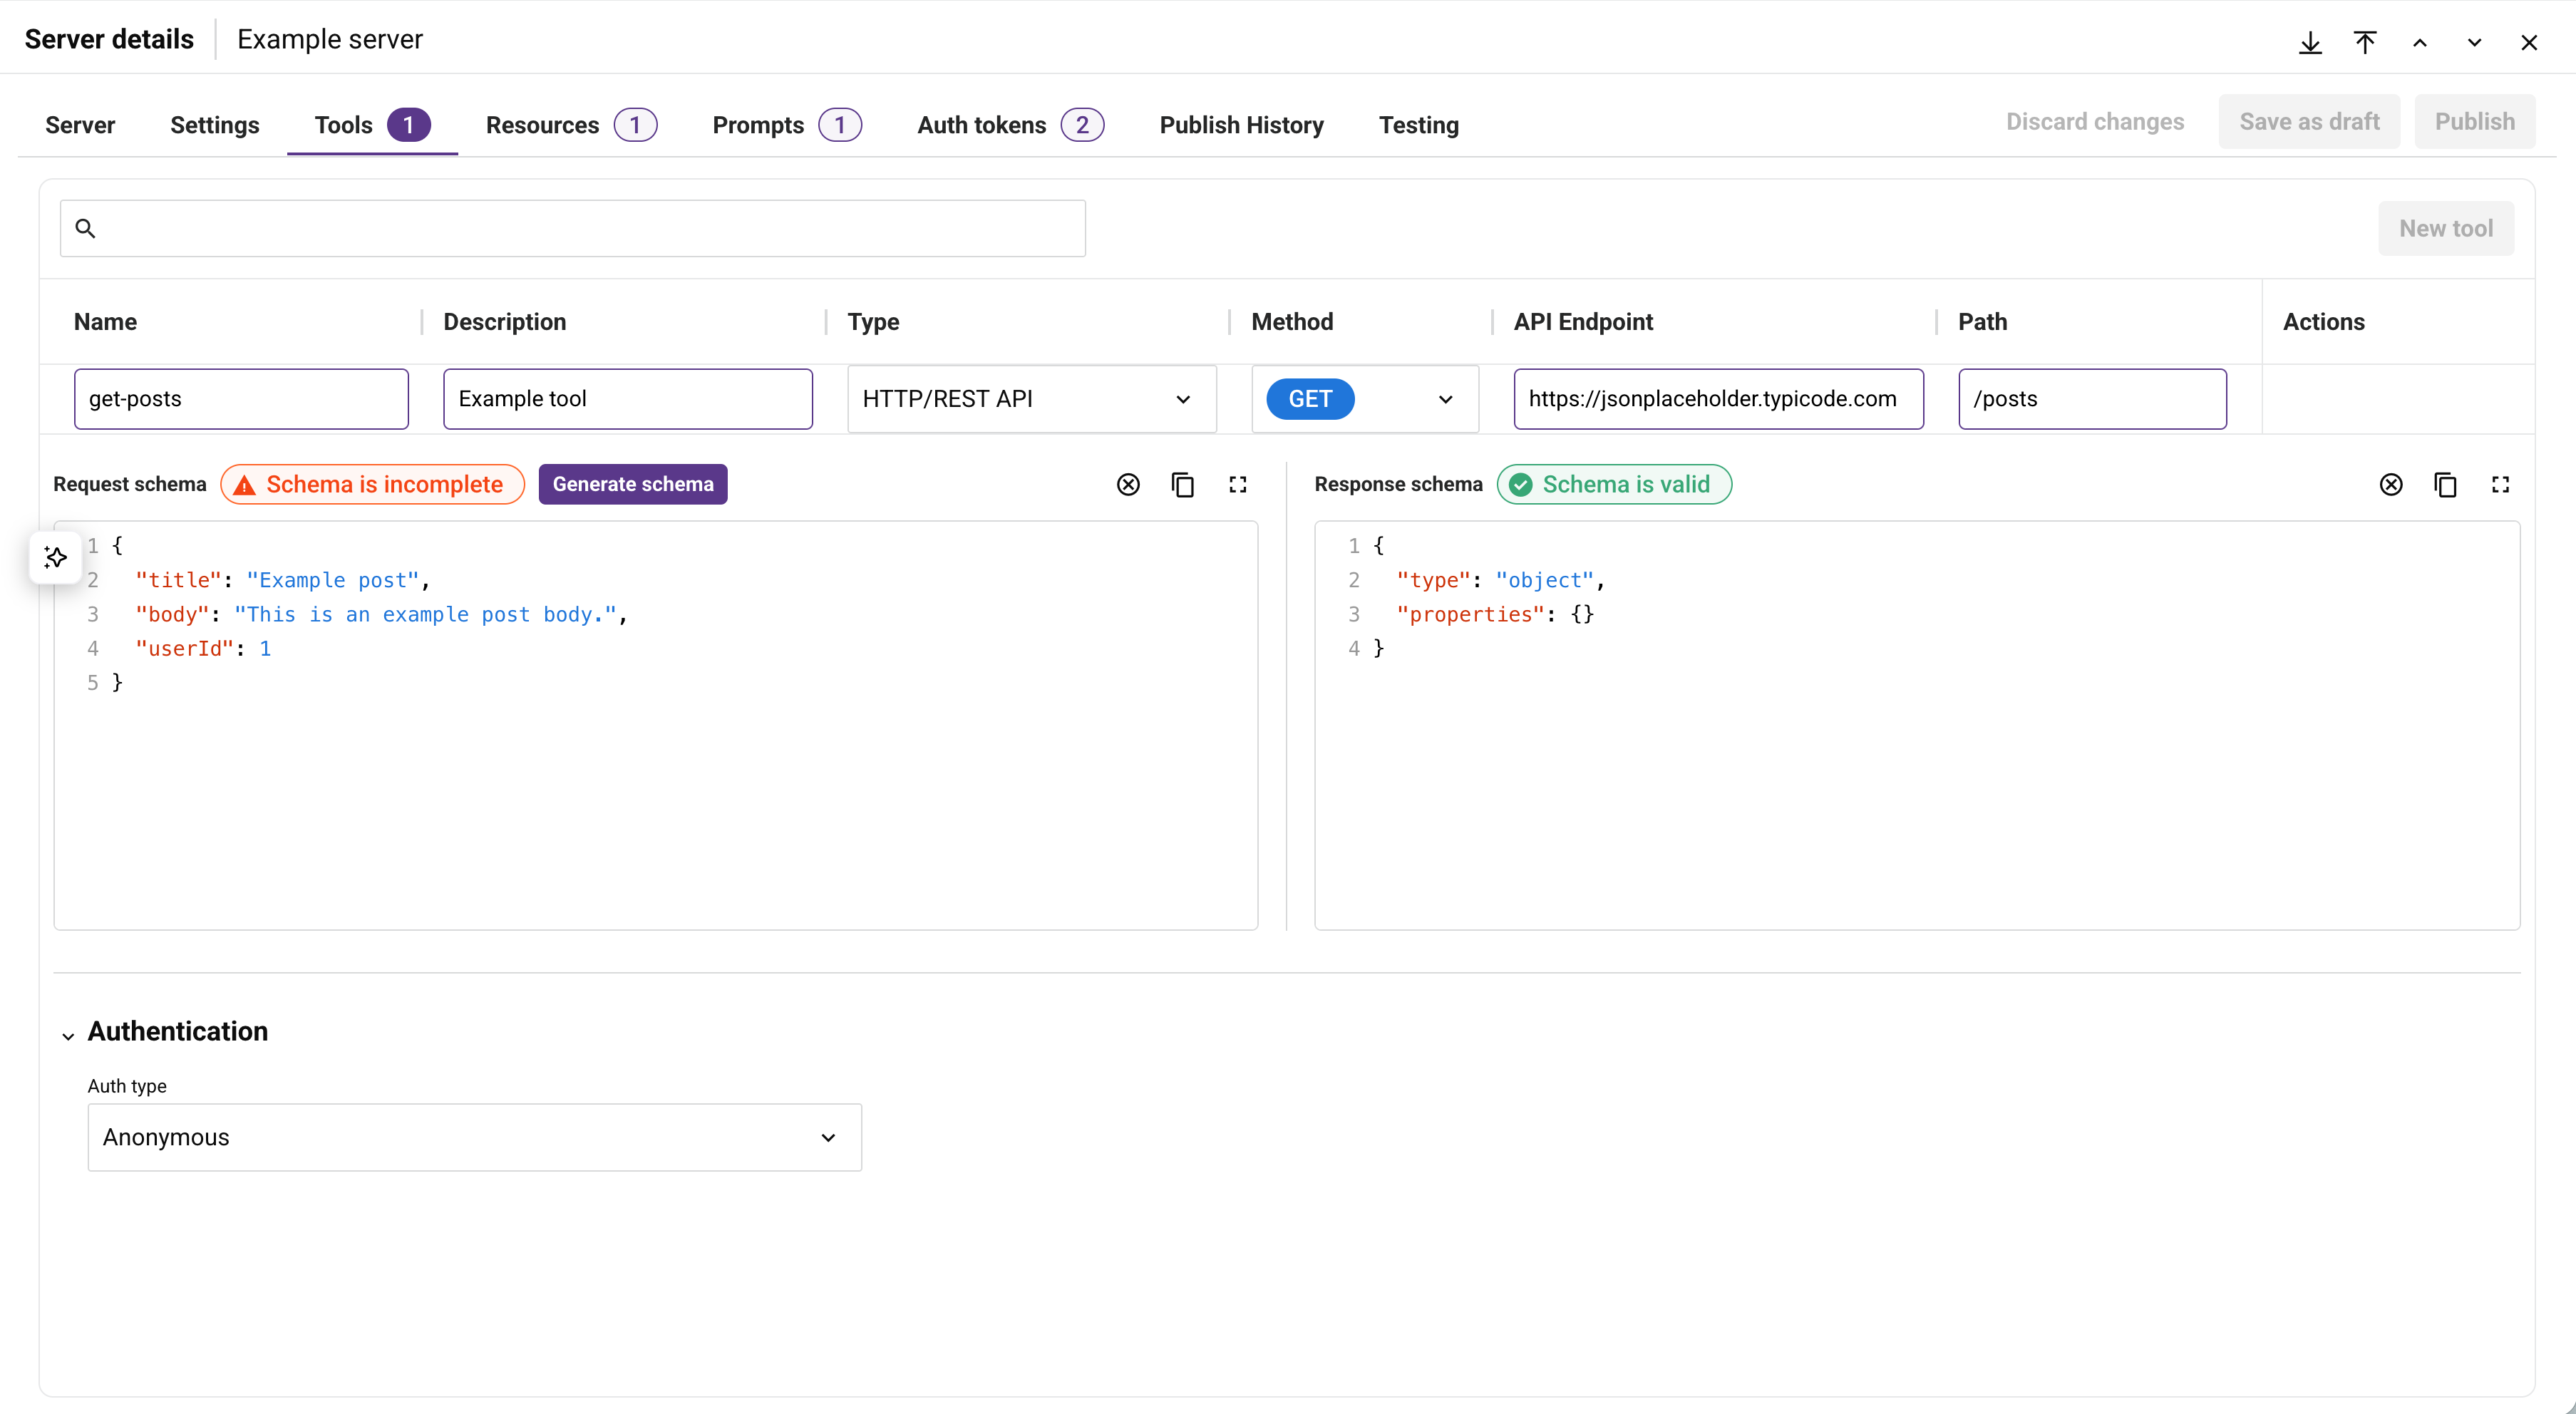
Haz clic en Nueva herramienta para agregar una herramienta, o haz clic en la acción Editar en una herramienta existente para editarla. Una herramienta tiene los siguientes campos de configuración:
-
Nombre: El nombre de la herramienta. Este campo es obligatorio.
-
Descripción: Una descripción de la herramienta. Este campo es obligatorio. Los clientes MCP utilizan esta descripción para determinar cuándo se debe invocar la herramienta.
-
Tipo: El tipo de herramienta, uno de API HTTP/REST, API de Jitterbit u Operación de Jitterbit. Los campos restantes dependen del tipo seleccionado.
Herramientas de API HTTP/REST y API de Jitterbit
Para los tipos de herramienta API HTTP/REST o API de Jitterbit, están disponibles los siguientes campos:
-
Método: El método de solicitud HTTP que utiliza la herramienta, como GET, POST, PUT, DELETE o PATCH. Donde sea compatible, puedes ingresar un método personalizado.
-
Punto de acceso de API: La URL base de la API que llama la herramienta. Puede hacer referencia a una API HTTP, REST externa o a una API de Jitterbit.
-
Ruta: La ruta que se añade al punto de acceso de API para formar la URL de solicitud completa, en formato
/path. Este campo es obligatorio. -
Autenticación: Las credenciales que usa la herramienta para invocar su punto de acceso, una de Anónimo, Básico o Clave de API. Consulta Campos de autenticación.
Herramientas de operación de Jitterbit
Para el tipo de herramienta Jitterbit Operation, están disponibles los siguientes campos:
-
Proyecto: El proyecto de Studio que contiene la operación que se desencadenará. Este campo es obligatorio.
-
Operación a desencadenar: La operación, dentro del proyecto seleccionado, que invoca la herramienta. Este campo es obligatorio.
-
Tipo de respuesta: Cómo devuelve la herramienta el resultado de la operación. El valor predeterminado es Final Target:
-
Final Target: La respuesta de la herramienta es el destino final de la operación. Cuando se selecciona este tipo de respuesta, la operación debe tener (como destino final de la cadena de operaciones) una actividad de Studio API Response. Si se usa cualquier otro destino final, la respuesta de la herramienta está vacía.
-
System Variable: La respuesta de la herramienta se establece en una variable de Jitterbit en la operación. Cuando se selecciona este tipo de respuesta, la operación debe tener (como parte de una cadena de operaciones) un script que establezca la variable de Jitterbit
jitterbit.api.responseigual a la respuesta que deseas que devuelva la herramienta. Si esta variable no se establece, la respuesta de la herramienta está vacía. -
No Response: La respuesta de la herramienta está en blanco. Si se acepta la solicitud de ejecutar la operación, la herramienta devuelve una respuesta vacía inmediata.
-
-
Habilitar modo asincrónico: Este botón no puede habilitarse.
-
Tiempo de espera: El tiempo máximo para esperar a que la operación se complete, en milisegundos. El valor predeterminado es
120000si se deja en blanco. -
Autenticación: Las credenciales que usa la herramienta para invocar la operación. El tipo de autenticación es fijo en Básico, y se requieren un Nombre de usuario y una Contraseña; la herramienta no se puede guardar sin ellos. Consulta Campos de autenticación.
Nota
Introduce el nombre de usuario y la contraseña de Harmony de un usuario con el permiso MCP User.
Campos comunes
Todas las herramientas, independientemente del tipo, también tienen los siguientes campos:
-
Esquema de solicitud: La estructura de la entrada de la herramienta, definida como esquema JSON. Para una herramienta Jitterbit Operation, añade los argumentos que un cliente de MCP puede pasar a la herramienta como entradas de
propertiesen este esquema, y enumera cualquier argumento obligatorio en un arrayrequired; estos argumentos aparecen entonces en la carga útil de solicitud de la pestaña Testing. -
Esquema de respuesta: La estructura de la salida de la herramienta, definida como esquema JSON.
El esquema de solicitud y respuesta predeterminado es un objeto sin propiedades:
{
  "type": "object",
  "properties": {}
}
Cada campo de esquema muestra una insignia de estado encima: Schema is valid cuando el campo contiene un esquema JSON válido, o Schema is incomplete cuando contiene JSON que no es un esquema, como una carga útil de ejemplo.
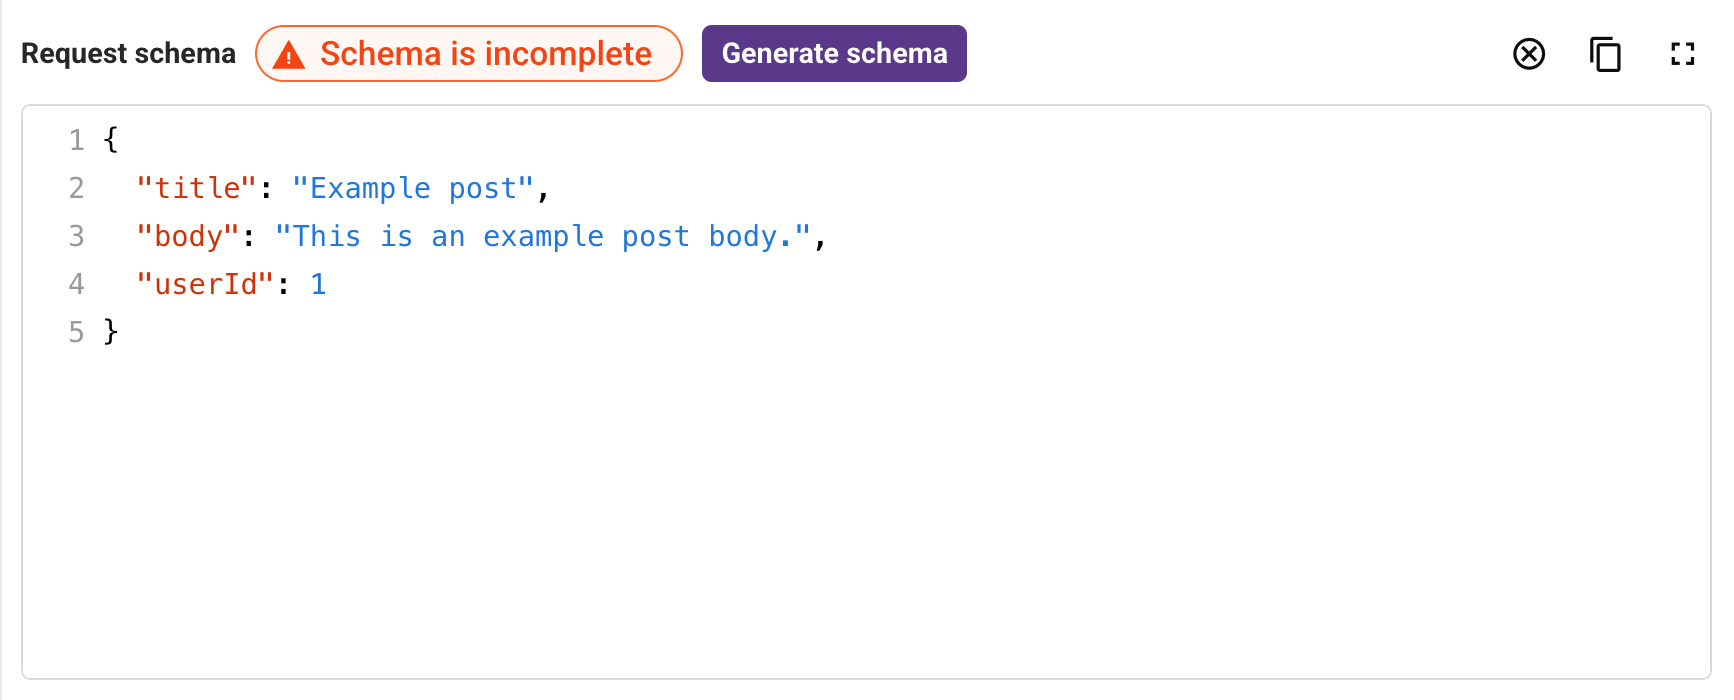
Cuando un campo muestra Schema is incomplete, aparece un botón Generate schema junto a la insignia. Haz clic en él para reemplazar el contenido del campo con un esquema JSON generado a partir del JSON pegado, dirigido al borrador 2020-12 del esquema JSON e infiriendo tipos de propiedades (por ejemplo, string, integer y array) a partir de los valores de ejemplo. Generar un esquema sobrescribe el contenido actual del campo de inmediato, sin solicitud de confirmación.
Información
Un ejemplo de JSON y un esquema de JSON son documentos diferentes. Al pegar un ejemplo de JSON y generar un esquema a partir de él, se reemplaza el ejemplo con el esquema generado; el ejemplo en sí no se guarda como esquema de la herramienta.
Los esquemas de herramienta se validan cuando se publica el servidor MCP.
Campos de autenticación
Los campos de autenticación disponibles dependen del tipo de autenticación seleccionado:
-
Anónimo: Sin autenticación.
-
Básica: Se autentica con un Nombre de usuario y una Contraseña.
-
Clave de API: Se autentica con una Clave y un Valor.
Las credenciales utilizadas para invocar la API subyacente se administran de forma segura mediante Jitterbit MCP y no se exponen a los clientes MCP.
Pestaña Recursos
La pestaña Recursos enumera las fuentes de contenido de solo lectura que expone el servidor y permite agregar, editar y eliminar recursos.
Lista de recursos
Cada recurso agregado al servidor aparece como una fila en la tabla, mostrando los valores configurados durante la configuración:
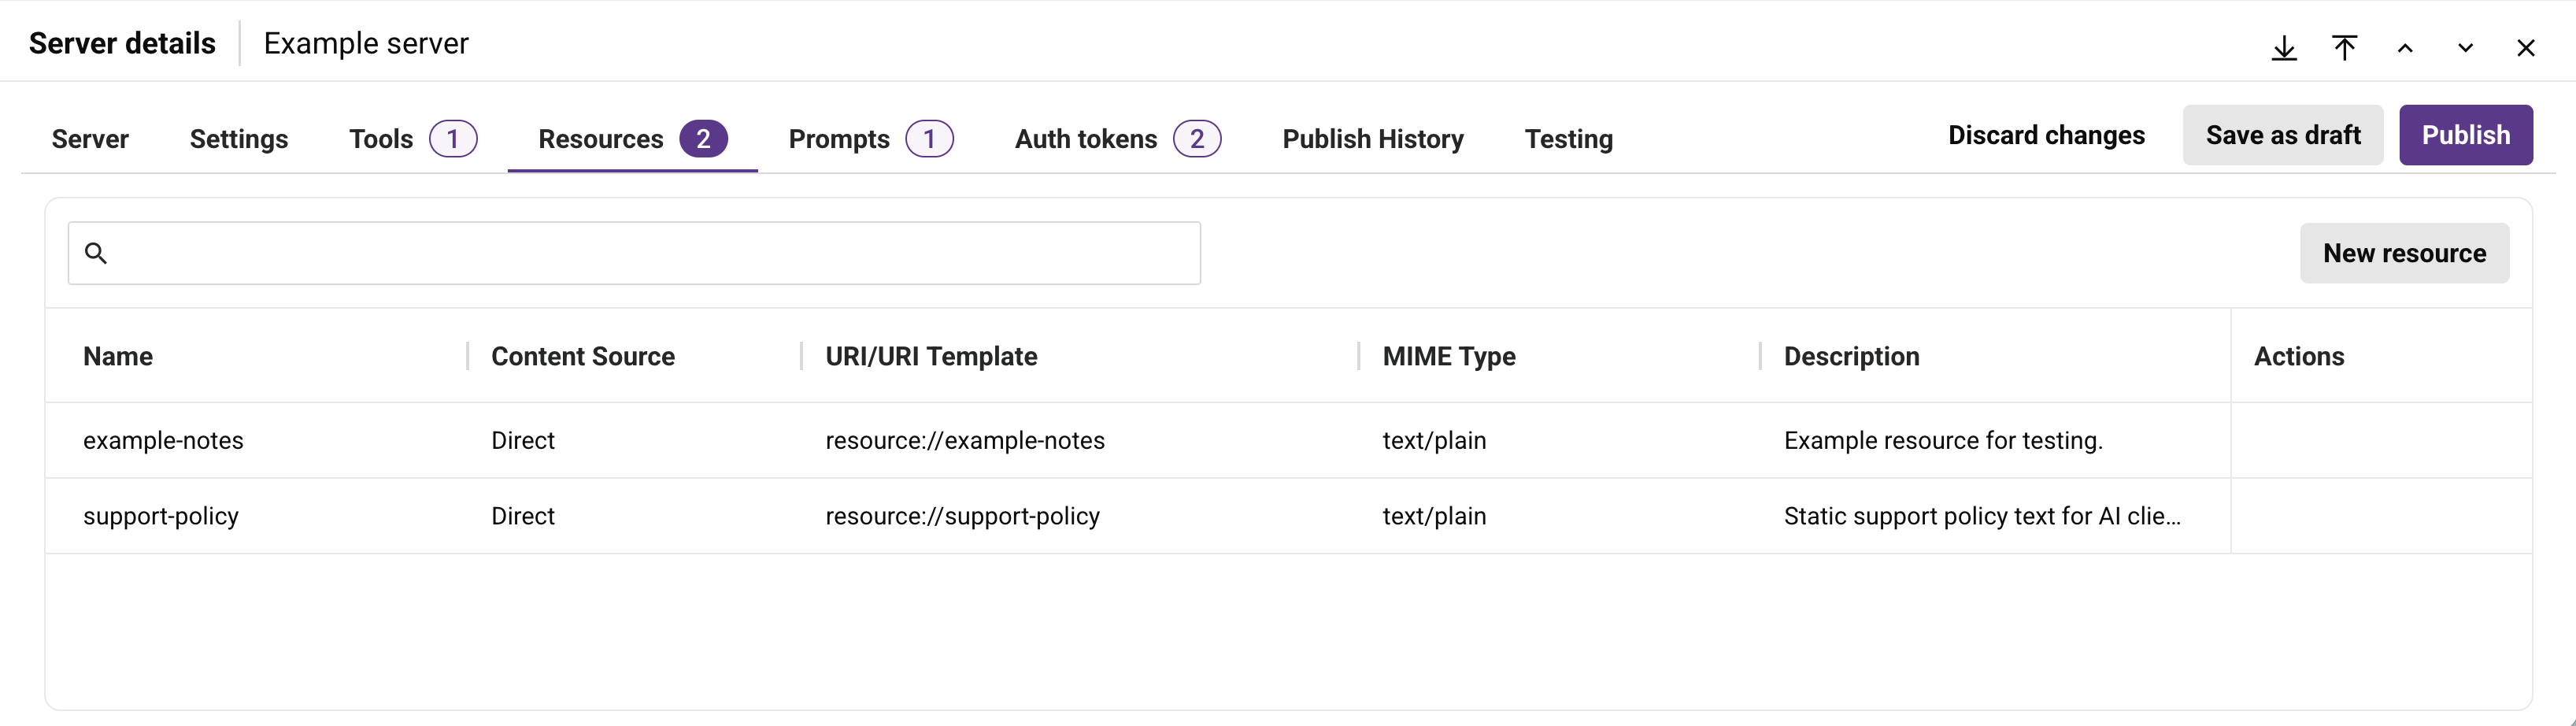
La tabla muestra el Nombre, Fuente de contenido, URI/Plantilla de URI, Tipo MIME y Descripción de cada recurso. Pasa el cursor sobre la columna Nombre para revelar el icono de copia, que copia el nombre sin abrir la fila. Pasa el cursor sobre una fila de recurso para revelar estas acciones:
-
Ir a API: Disponible solo cuando la Fuente de contenido del recurso es API de Jitterbit. Abre los detalles de la API asociada en API Manager.
-
Editar: Abre el recurso en modo de edición.
-
Eliminar: Abre el diálogo Eliminar recurso. Ingresa la palabra DELETE donde se indica, luego haz clic en Continuar para eliminar permanentemente el recurso, o Cancelar para cerrar el diálogo sin eliminarlo.
Para filtrar la lista, ingresa cualquier parte del nombre de un recurso en el cuadro de búsqueda.
Configuración de recursos
Haz clic en Nuevo recurso para agregar un recurso, o haz clic en la acción Editar en un recurso existente para editarlo. Un recurso tiene los siguientes campos de configuración:
-
Fuente de contenido: La fuente del contenido del recurso. Este campo es obligatorio. Selecciona uno de:
-
Directo: Ingresa el contenido directamente en el campo Contenido.
-
HTTP (REST): Recupera el contenido de una API HTTP o REST externa.
-
API de Jitterbit: Recupera el contenido de una API de Jitterbit creada en API Manager.
-
Archivo: Recupera el contenido de un archivo cargado.
-
-
Nombre: El nombre del recurso. Este campo es obligatorio. Solo se permiten letras, números, guiones bajos (
_), guiones (-) y puntos (.). -
Tipo MIME: El tipo de medio del contenido del recurso, seleccionado de una lista predefinida. Este campo es obligatorio.
-
Descripción: Una descripción opcional del recurso.
Los campos restantes dependen de la Fuente de contenido seleccionada:
-
Para Directo:
-
URI: El identificador único que los clientes MCP utilizan para acceder al recurso. Este campo es obligatorio.
-
Contenido: El contenido del recurso, ingresado directamente en el campo. Este campo es obligatorio.
-
-
Para Archivo:
- URI: El identificador único que los clientes MCP utilizan para acceder al recurso. Este campo es obligatorio.
-
Para HTTP (REST):
-
Método: El método de solicitud HTTP utilizado para recuperar el contenido, uno de GET, POST, PUT o DELETE. Cuando sea compatible, puedes ingresar un método personalizado. Este campo es obligatorio.
-
Tiempo de espera (s): El número de segundos a esperar por una respuesta antes de que se agote el tiempo de la solicitud. Este campo es obligatorio.
-
Plantilla de URI: El identificador único que los clientes MCP utilizan para acceder al recurso, en el formato
resource://{parameter}. Este campo es obligatorio. -
Punto final de API: La URL base de la API a llamar. Este campo es obligatorio.
-
Ruta: La ruta que se agrega al punto final de la API para formar la URL de solicitud completa, en el formato
/resource/{parameter}. Este campo es obligatorio.
-
-
Para Jitterbit API:
-
API: La API de Jitterbit a llamar, seleccionada de las APIs disponibles en API Manager. Este campo es obligatorio.
-
Path: La ruta de API a llamar, seleccionada de las rutas disponibles en la API seleccionada. Este campo es obligatorio.
-
Method: El método de solicitud HTTP que utiliza la ruta seleccionada. Este campo se establece automáticamente según la API y Path seleccionados, y no se puede editar directamente.
-
Timeout (s): El número de segundos que se debe esperar una respuesta antes de que la solicitud expire. Este campo es obligatorio.
-
URI Template: El identificador único que los clientes MCP utilizan para acceder al recurso, en el formato
resource://{parameter}. Este campo es obligatorio. -
Security Profile: El perfil de seguridad asignado a la API seleccionada que proporciona las credenciales de autenticación del recurso. Las opciones disponibles dependen de la API seleccionada.
Al seleccionar un perfil de seguridad, se muestra una sección de Authentication de solo lectura que muestra el Auth type y sus campos asociados: Username y Password para un perfil de seguridad Basic, o Key y Value para un perfil de seguridad API Key. Los campos Password y Value se enmascaran y no muestran sus valores. Para otros tipos de perfil de seguridad, como OAuth, el campo Auth type no se completa.
-
Los recursos se publican como parte de su servidor MCP. Al igual que con otros cambios realizados en el cajón Server details, usa Save as draft o Publish para guardar los cambios de recursos.
Pestaña Prompts
La pestaña Prompts enumera las plantillas de solicitud reutilizables que expone el servidor y permite agregar, revisar, editar, duplicar y eliminar.
Lista de solicitudes
Cada solicitud agregada al servidor aparece como una fila en la tabla, mostrando los valores establecidos durante la configuración:
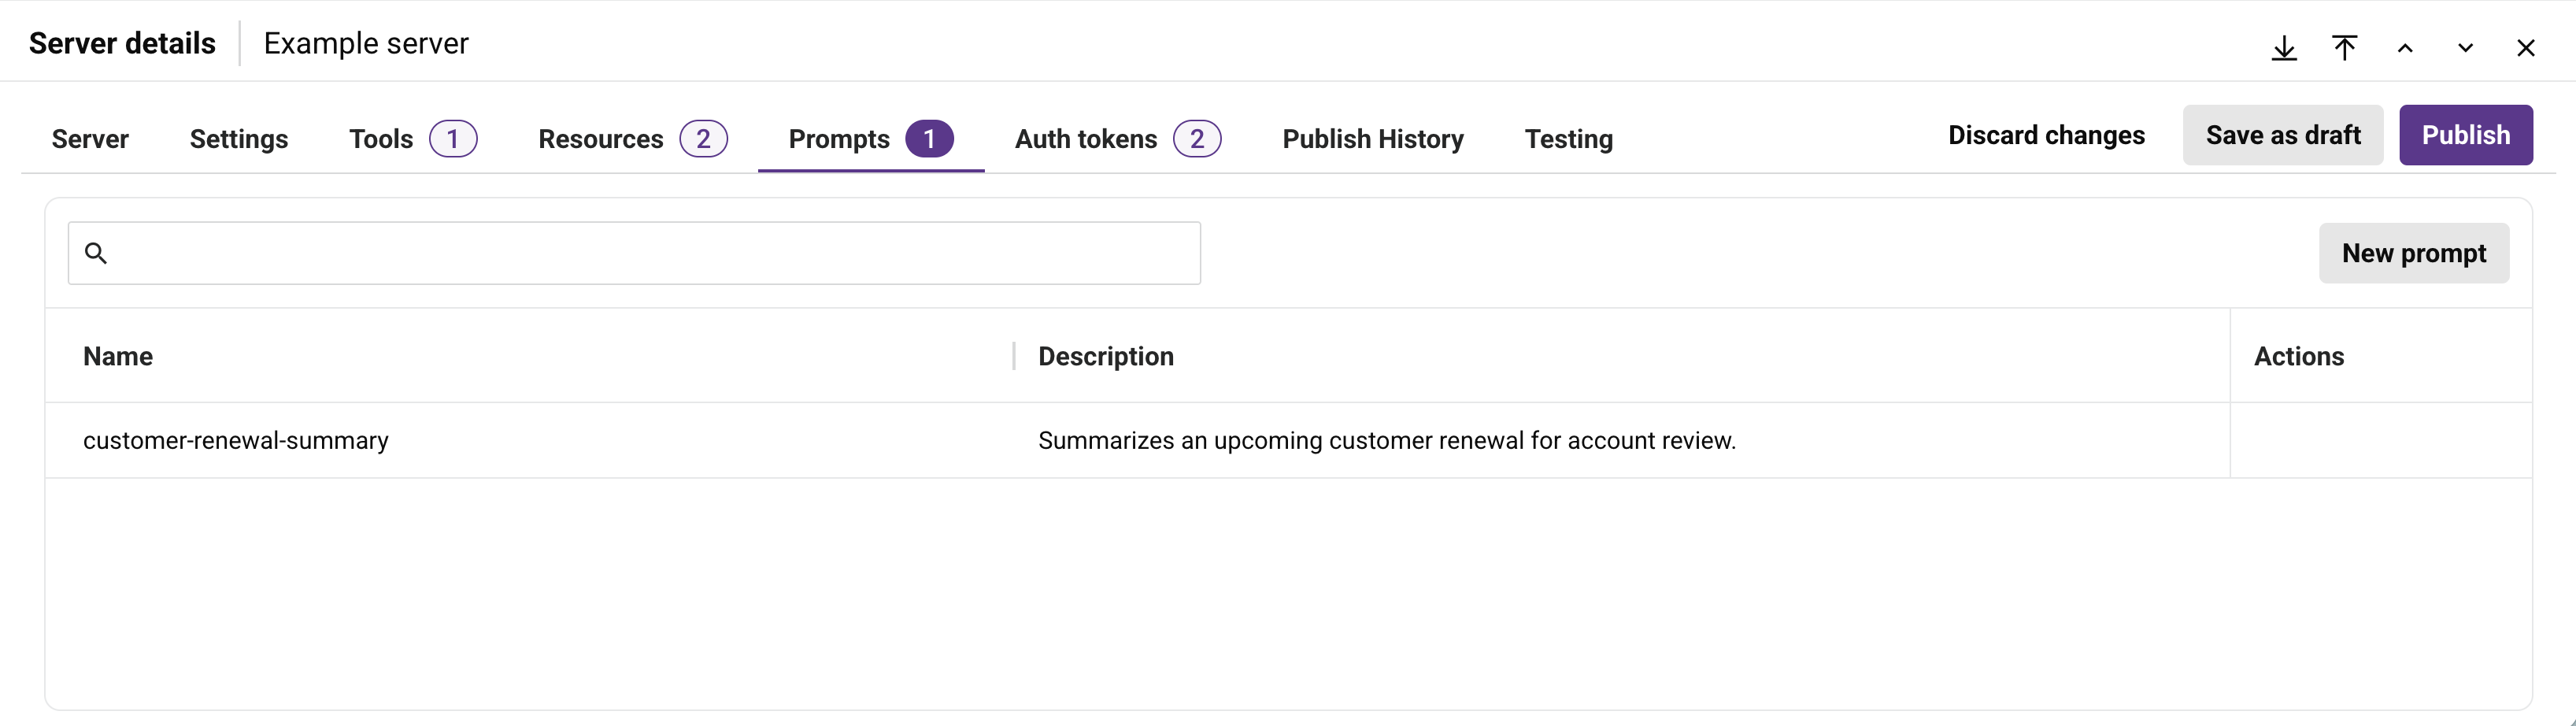
La tabla muestra el Name y Description de cada solicitud. Haz clic en una fila de solicitud para ver la configuración completa de la solicitud en una vista de solo lectura. Pasa el cursor sobre la columna Name para revelar el icono de copiar, que copia el nombre sin abrir la fila. Pasa el cursor sobre una fila de solicitud para revelar estas acciones:
-
Edit: Abre la solicitud en modo edición.
-
Duplicate: Crea una copia de borrador independiente de la solicitud, con Copy agregado a su nombre.
-
Delete: Elimina la solicitud.
Para filtrar la lista, introduce cualquier parte del nombre de una solicitud en el cuadro de búsqueda.
Configuración de solicitud
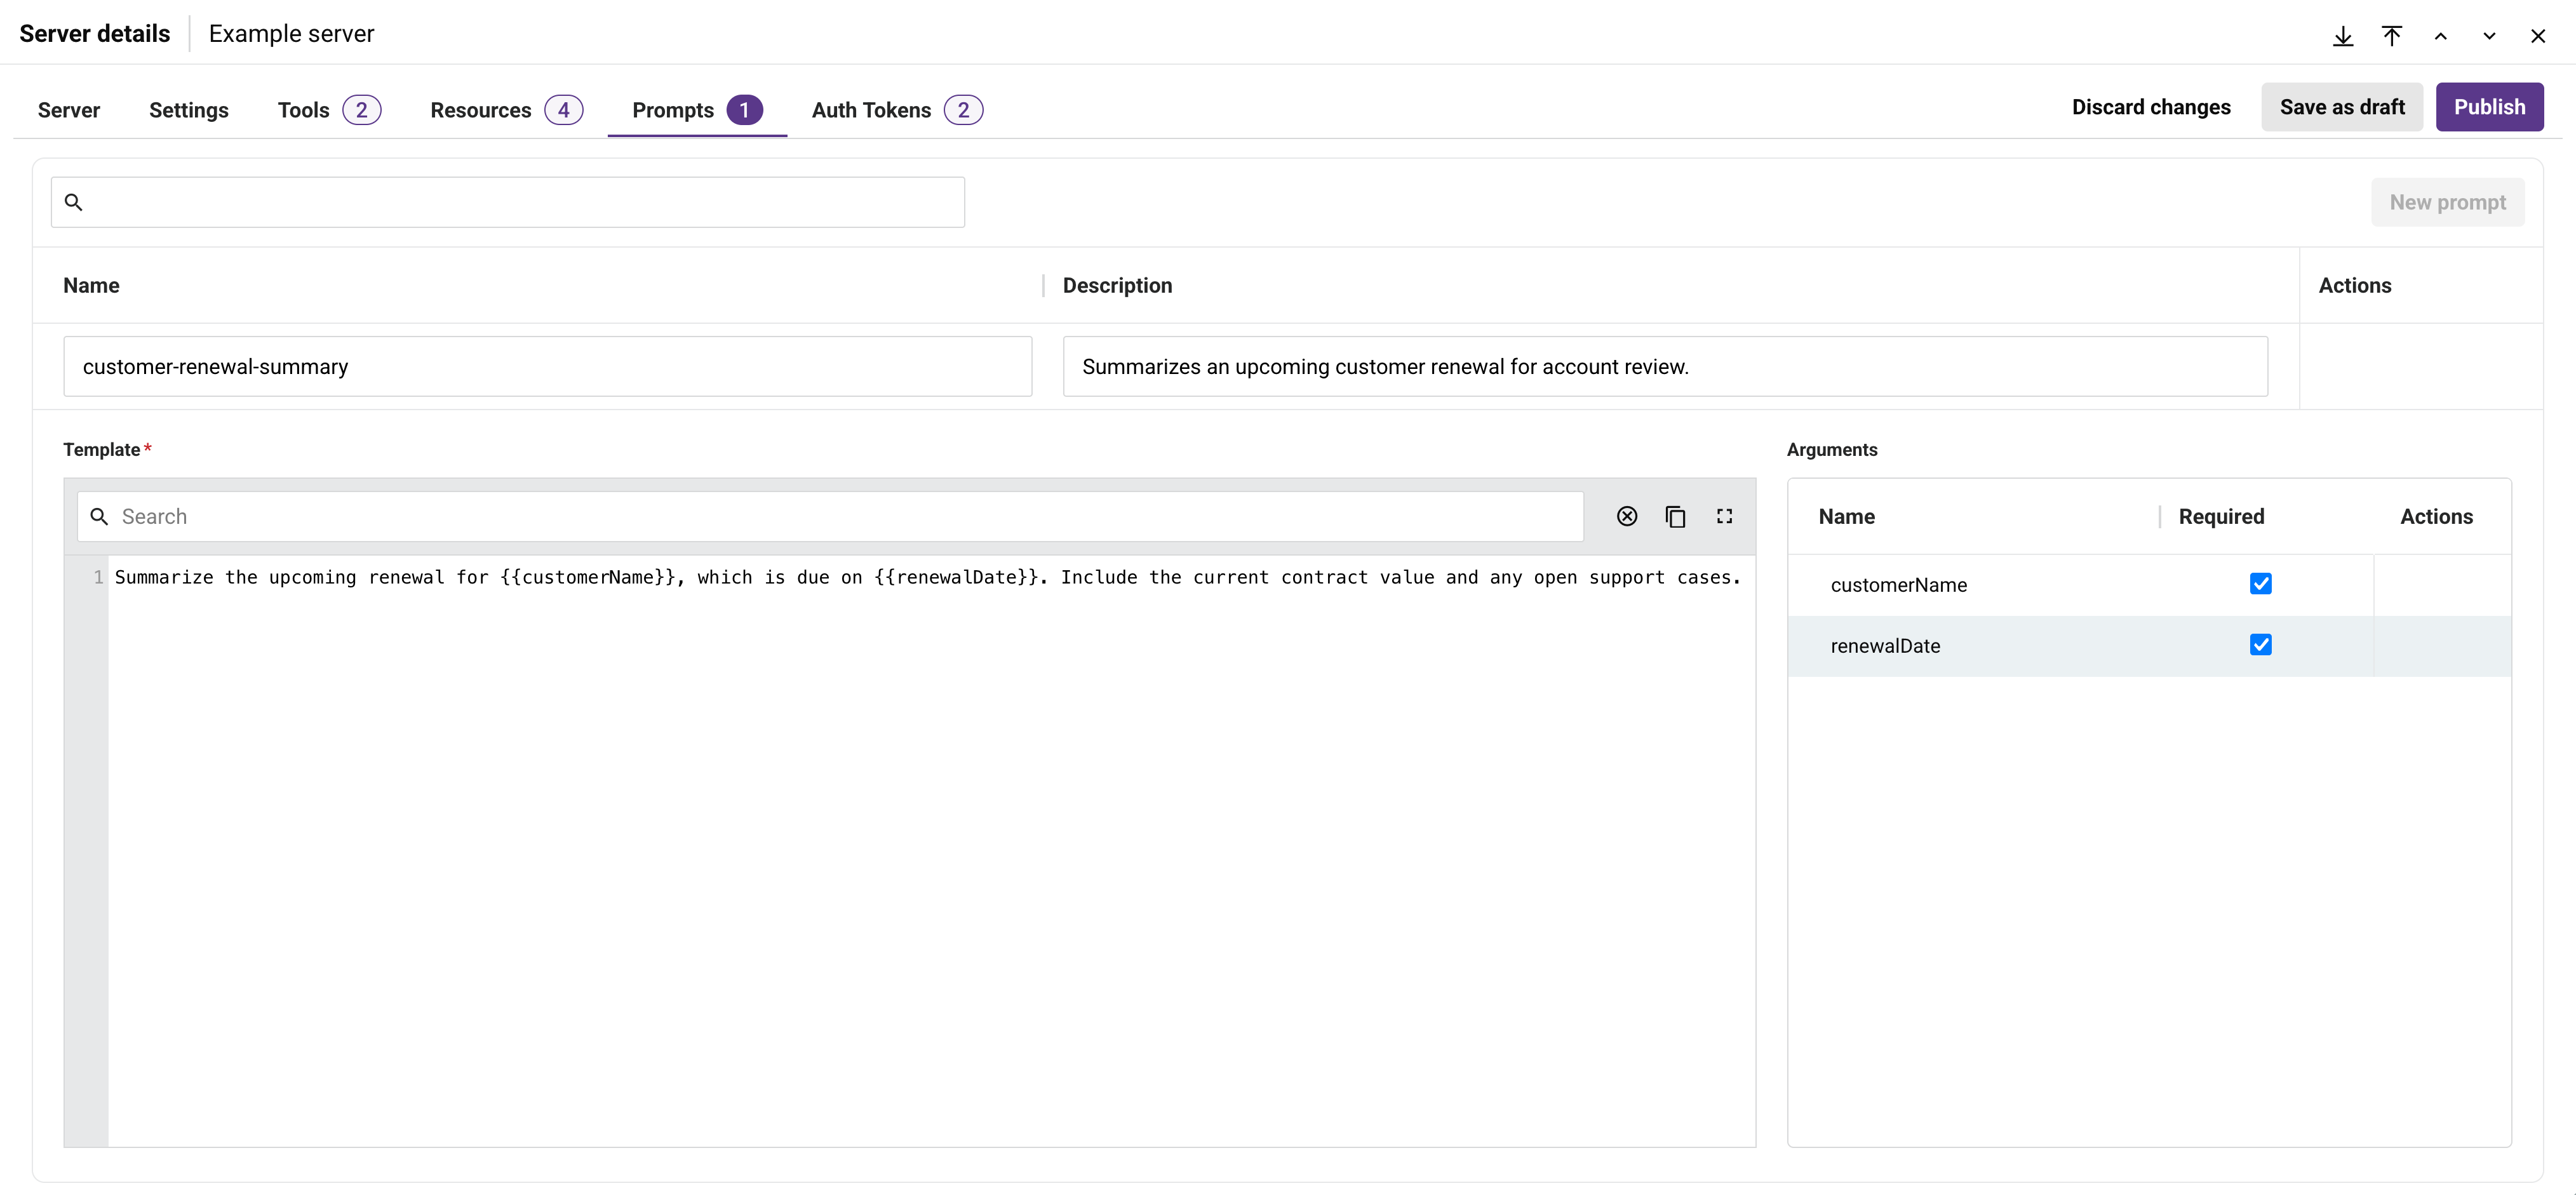
Haz clic en New prompt para agregar una solicitud, o haz clic en la acción Edit en una solicitud existente para editarla. Una solicitud tiene los siguientes campos de configuración:
-
Name: El nombre de la solicitud. Solo se permiten letras, números, guiones bajos (
_), guiones (-) y puntos (.). -
Description: Una descripción opcional de la solicitud.
-
Template: El contenido de solicitud reutilizable. Este campo es obligatorio. El campo Template de una nueva solicitud se completa con una plantilla de ejemplo, etiquetada como Example, que demuestra la sintaxis del marcador de posición
{{ argumentName }}; sobrescribla o modifícala según sea necesario. Usa el campo Search encima de la plantilla para buscar el texto de la plantilla y sus argumentos. -
Arguments: Las entradas que acepta la plantilla. Agrega un marcador de posición en el formato
{{ argumentName }}a la plantilla para crear un argumento. Cada argumento aparece en la tabla Arguments con estas columnas:-
Name: El nombre del argumento, tomado del marcador de posición agregado a la plantilla.
-
Required: Si el argumento es obligatorio.
-
Actions: Pasa el cursor sobre una fila de argumento para revelar la acción Delete, que elimina el argumento.
-
Las solicitudes se publican como parte de su servidor MCP. Al igual que con otros cambios realizados en el cajón Server details, usa Save as draft o Publish para guardar los cambios de solicitudes.
Pestaña Auth Tokens
La pestaña Auth Tokens está disponible después de publicar el servidor. Muestra los tokens de autenticación MCP que los clientes MCP, incluidos asistentes de IA y agentes, utilizan para autenticarse con el servidor. Cada token de autenticación MCP se limita a su servidor. Para los tokens que utiliza un runtime MCP privado o una puerta de enlace MCP privada para autenticarse con el plano de control MCP, consulta la página MCP Service Tokens.
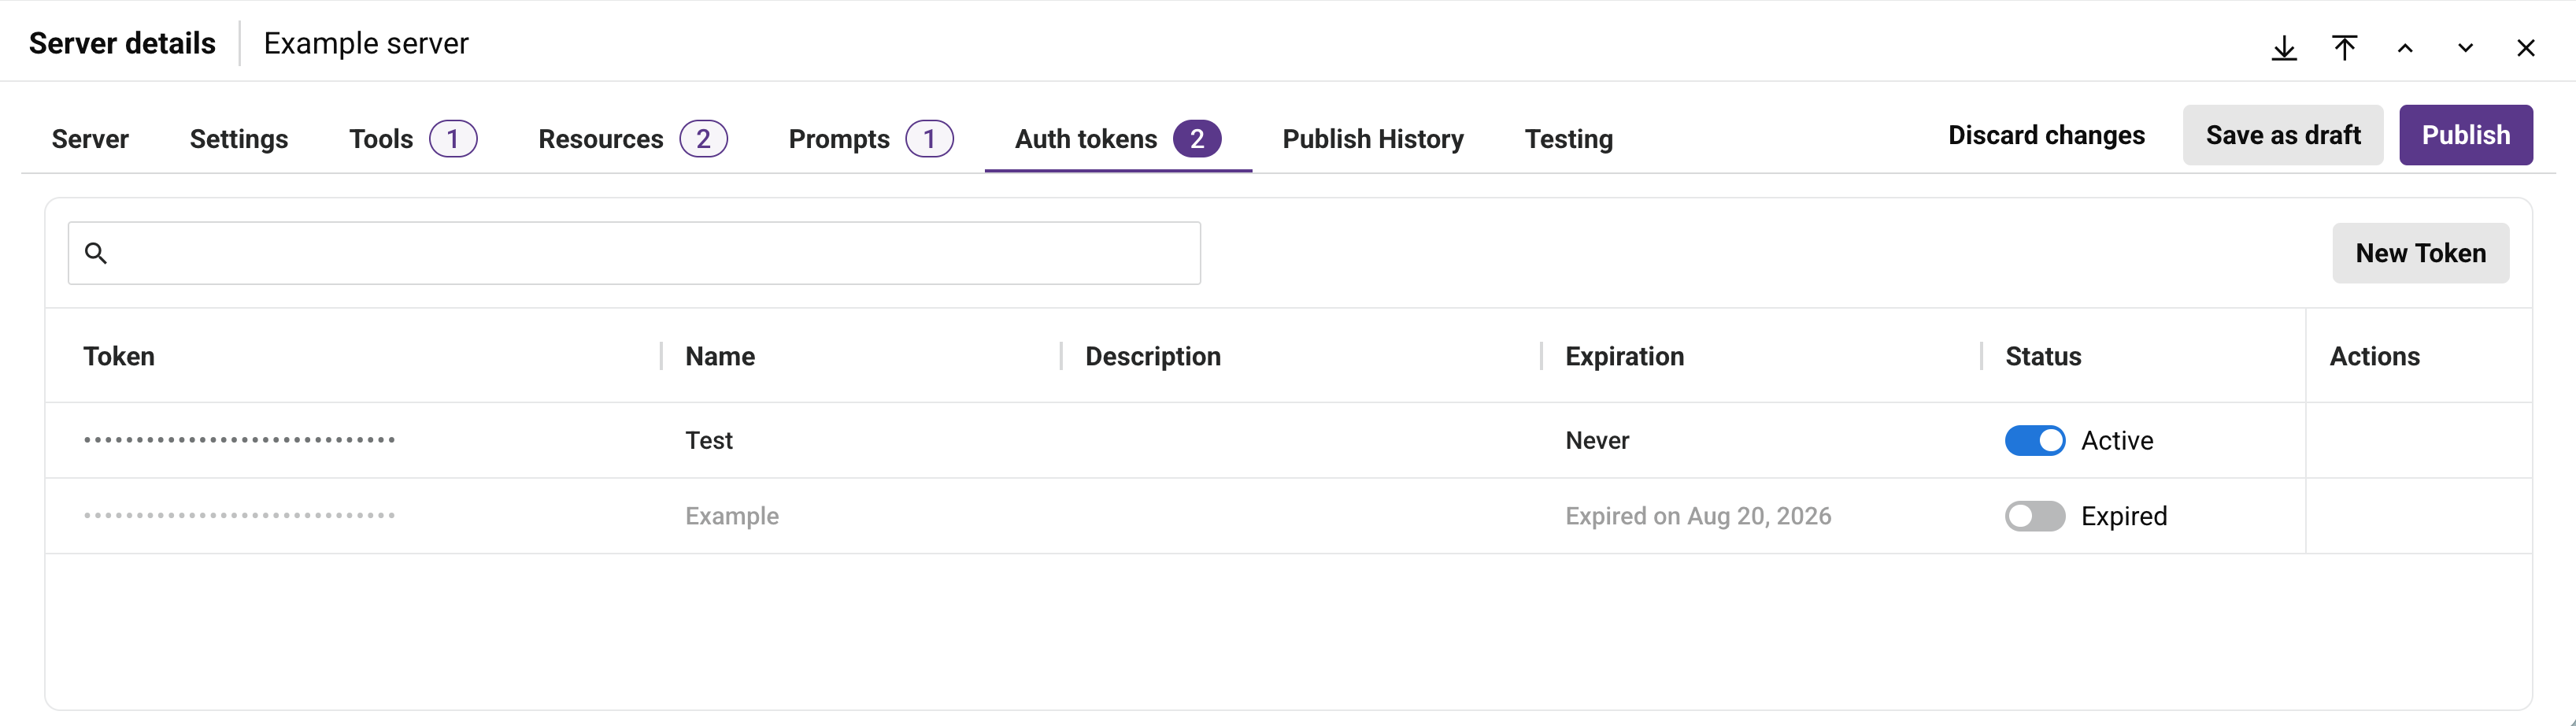
La pestaña incluye estos controles:
-
Search: Introduce cualquier parte del nombre o descripción de un token para filtrar la lista.
-
New Token: Haz clic para agregar una fila de token y luego configura estos campos:
-
Name: Un nombre para el token. Este campo es obligatorio.
-
Description: Una descripción opcional del token.
-
Expiration: La vigencia del token, uno de 7 days, 30 days, 60 days, 90 days, o Never.
Haz clic en el ícono de confirmación para crear el token o en el ícono de cancelación para descartar.
Advertencia
El valor completo del token se muestra solo una vez, inmediatamente después de que se crea. Cópialo y guárdalo de forma segura. Después de la creación, no se puede ver, revelar ni copiar el valor del token.
-
La lista de tokens muestra estas columnas:
-
Name: El nombre del token.
-
Token: El valor del token, enmascarado después de la creación.
-
Description: La descripción del token, si se proporcionó una.
-
Expiration: La vigencia del token y la fecha de vencimiento.
-
Status: Utiliza el interruptor para activar o desactivar el token. Un token de autenticación MCP desactivado se puede activar nuevamente.
-
Actions: Coloca el cursor sobre una fila de token para revelar la acción Delete, que elimina permanentemente el token.
Pestaña Publish History
La pestaña Publish History muestra todas las publicaciones anteriores del servidor, la más reciente primero. Introduce cualquier parte de una versión, etiqueta o descripción para filtrar la lista.
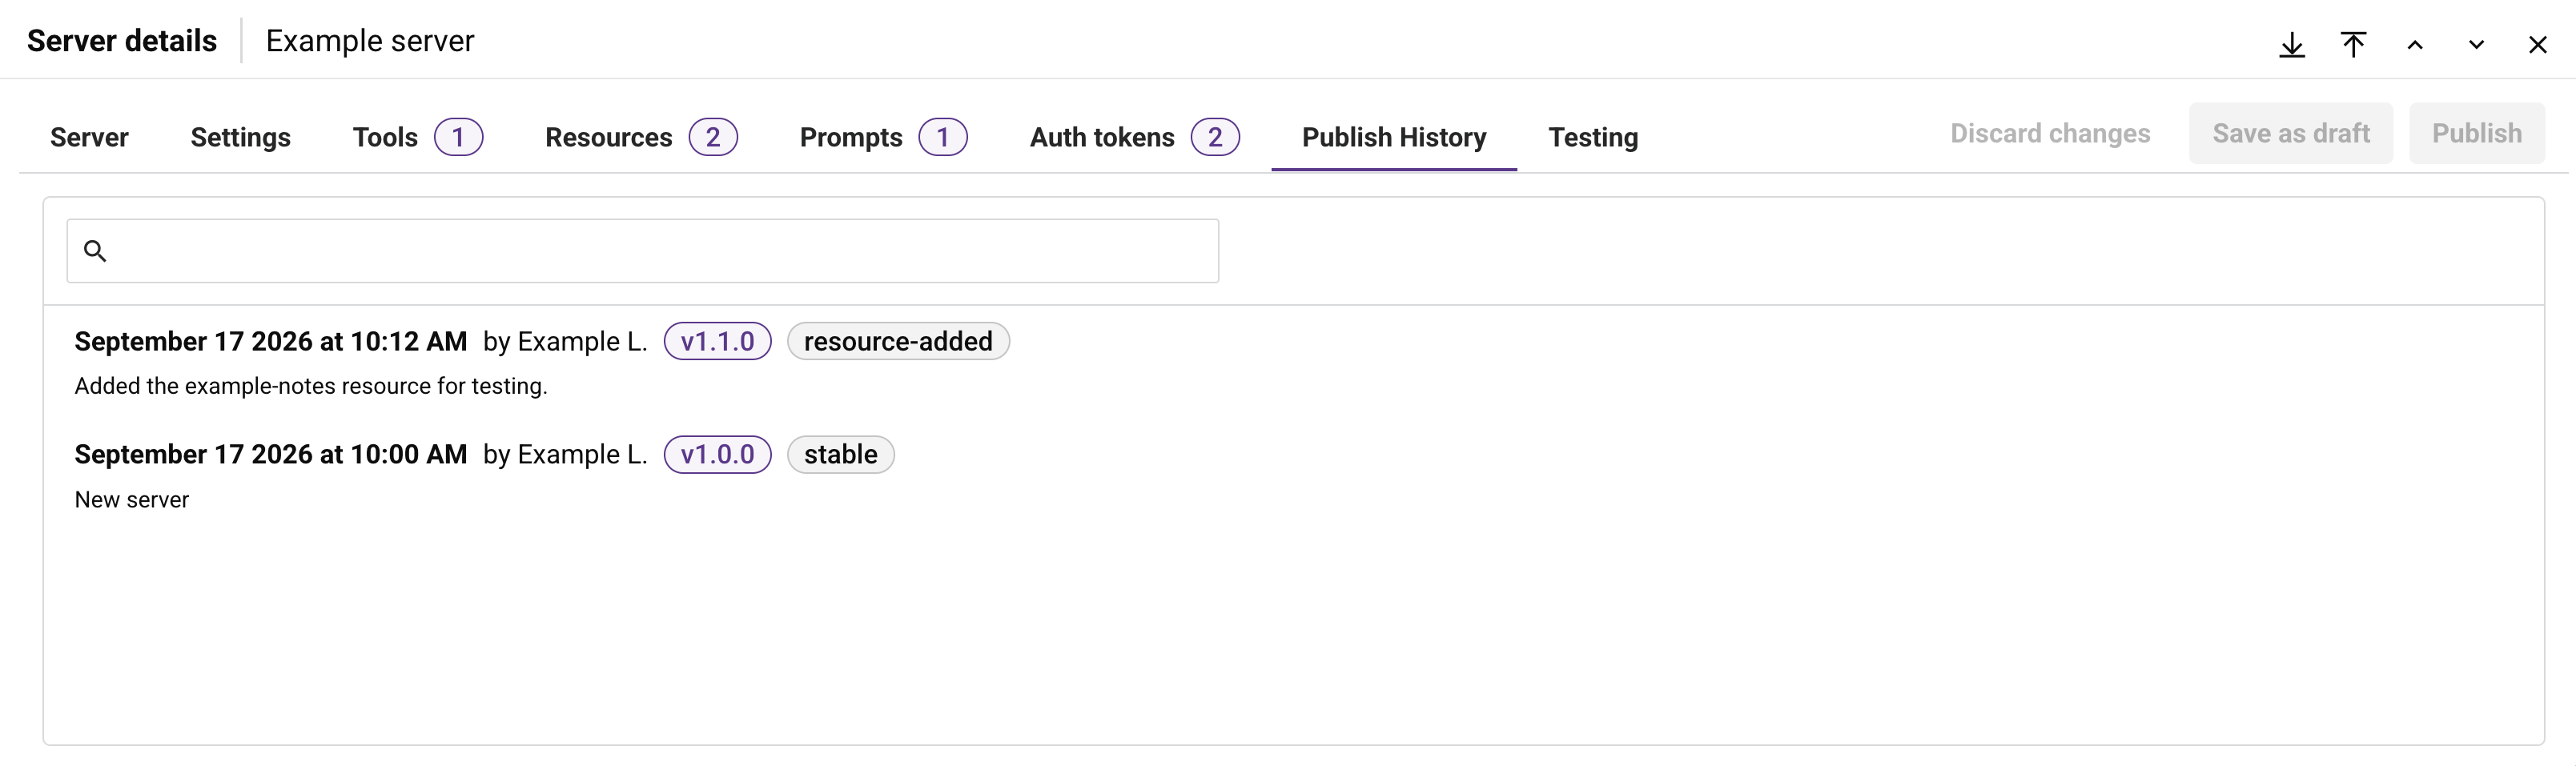
Cada entrada muestra la fecha y hora de la publicación, el nombre del usuario que la publicó, la Version y la Tag (si se estableció una), y la Description (si se estableció una). Coloca el cursor sobre una entrada para revelar estas acciones:
-
Tag details: Abre un diálogo para editar la Tag y Description de la entrada. Haz clic en Save para aplicar los cambios o en Cancel para cerrar el diálogo sin guardar.
-
Restore this version: Restaura la configuración del servidor a esta versión publicada.
Pestaña Testing
La pestaña Testing te permite probar las herramientas, recursos e indicaciones del servidor utilizando un token de autenticación MCP válido, sin cambiar la configuración del servidor. Si el servidor tiene cambios sin publicar, la pestaña muestra un mensaje en su lugar, y debes publicar o descartar esos cambios antes de poder probar.
Tu selección y resultados de prueba en esta pestaña se retienen por servidor. Si navegas a otra pestaña o a otro servidor y luego vuelves a Testing, tu estado de prueba anterior se restaura.
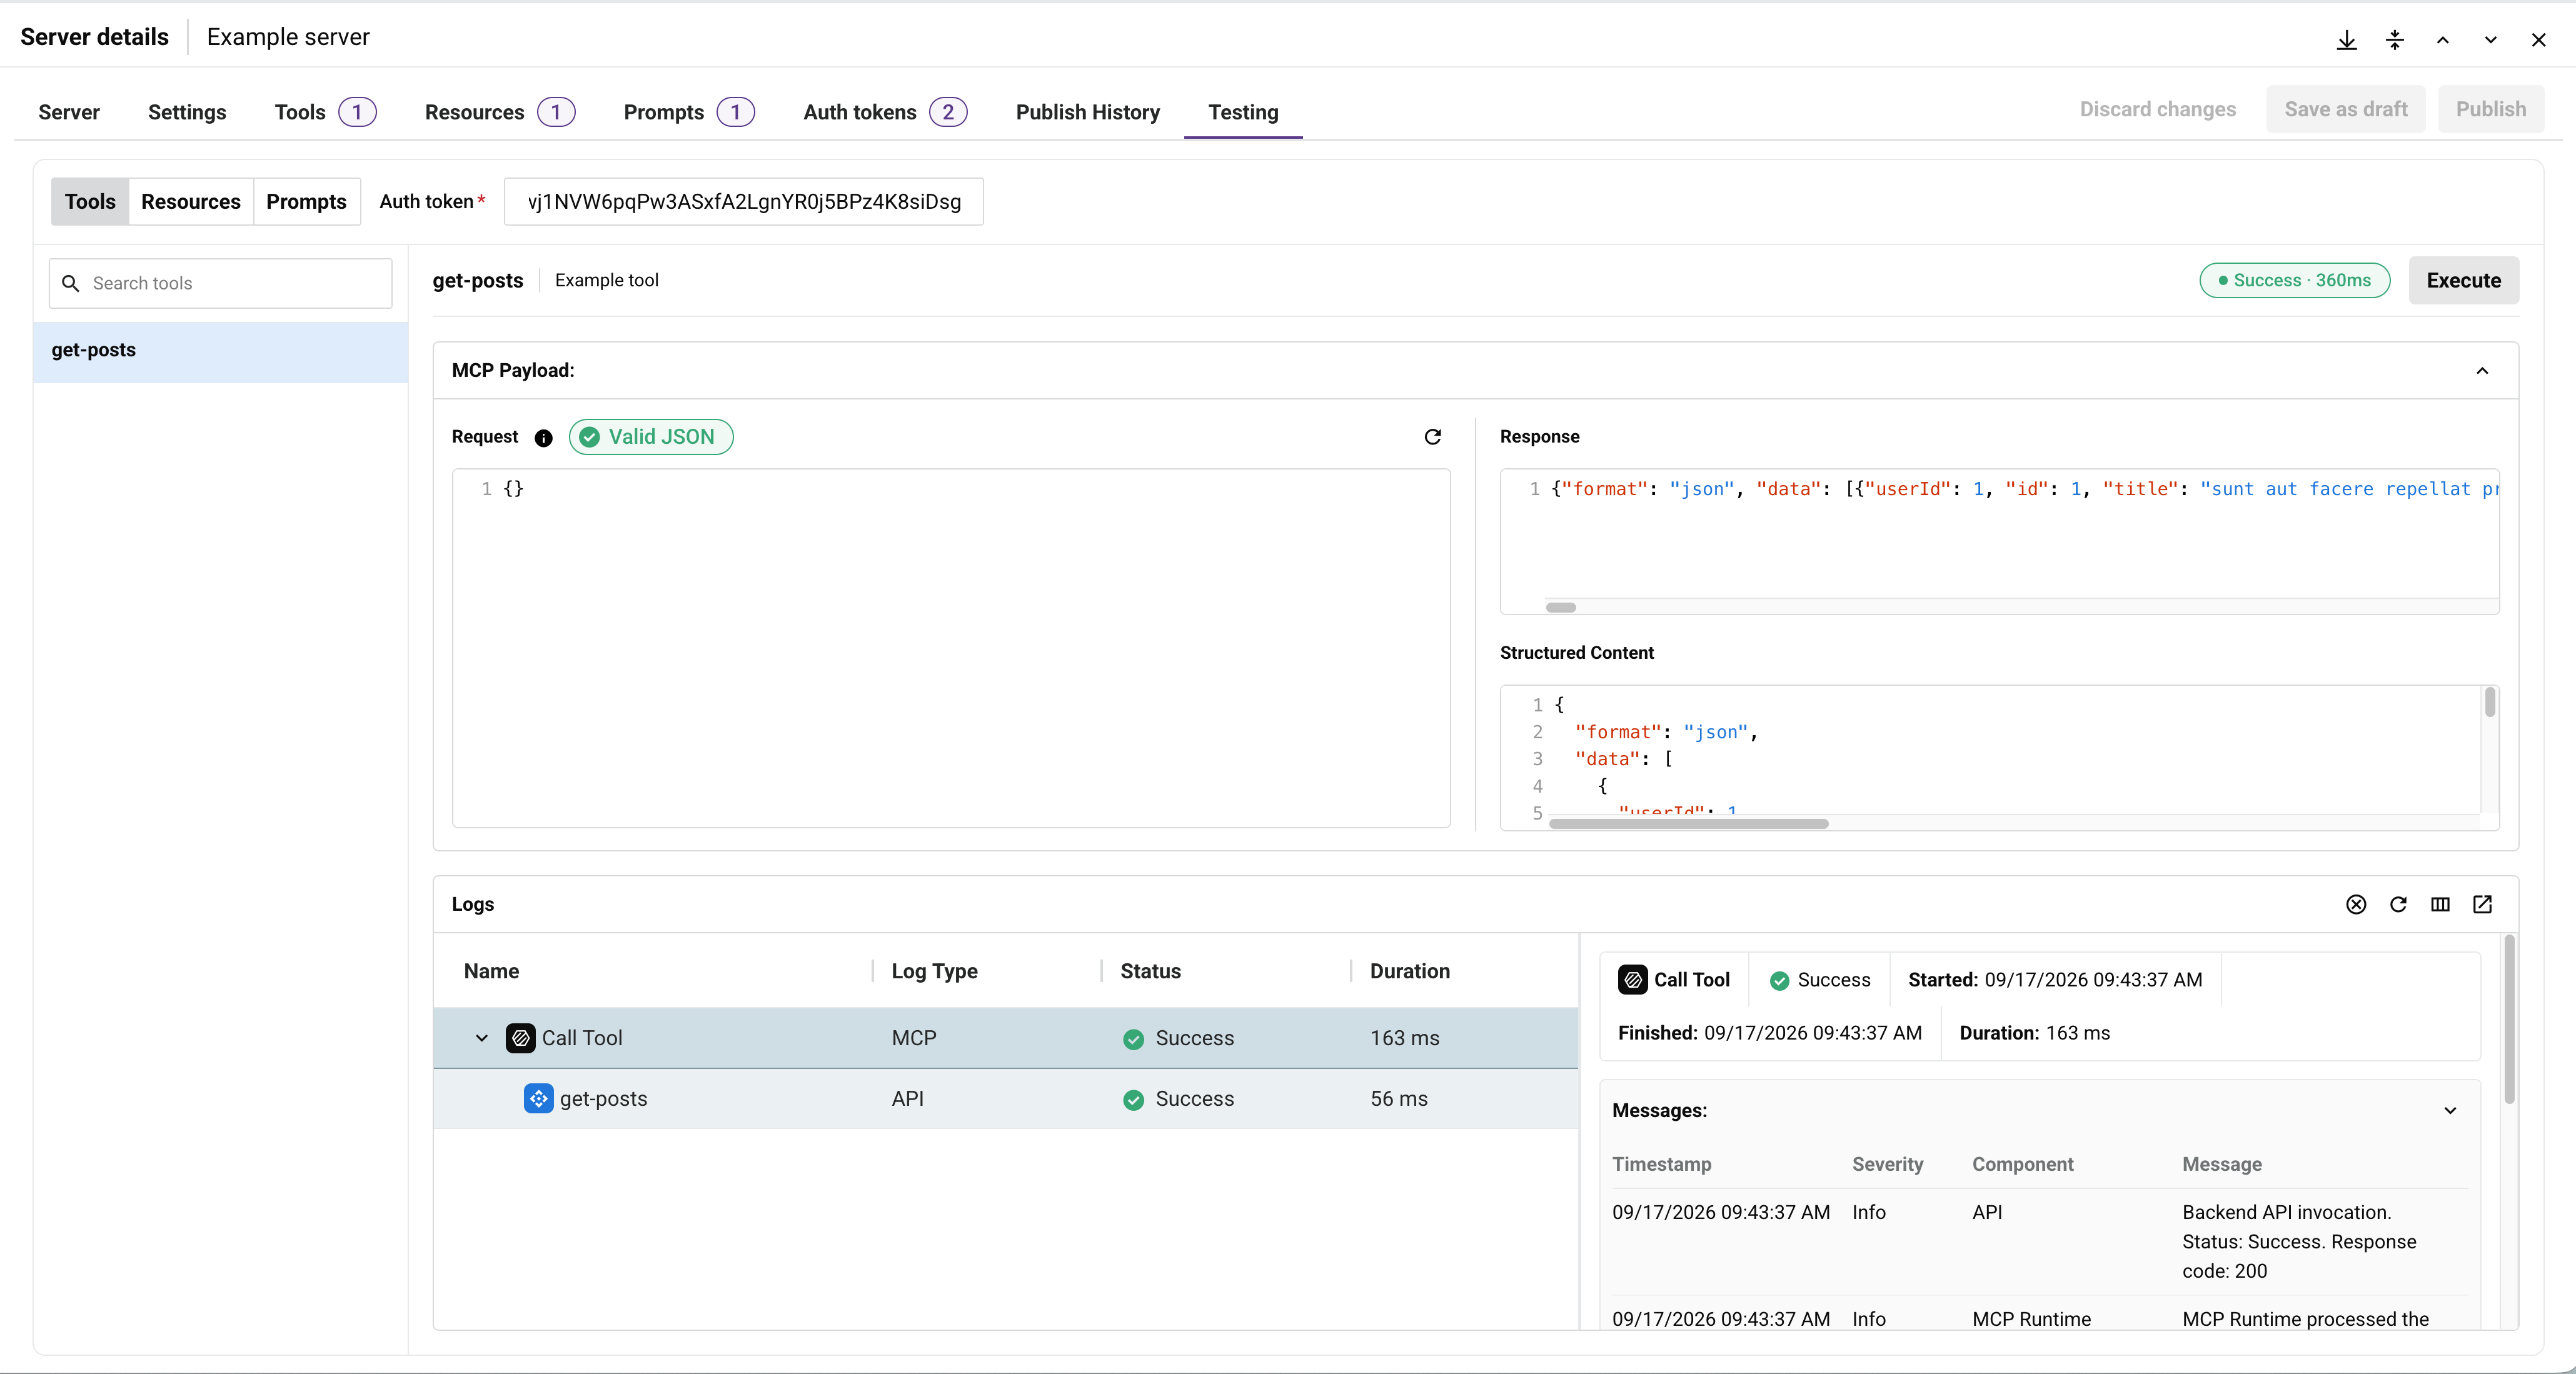
-
Tools, Resources, Prompts: Selecciona qué tipo de capacidad deseas probar. Cada tipo tiene su propia lista con búsqueda de las herramientas, recursos o indicaciones configuradas del servidor.
-
Protocol: Selecciona qué versión del protocolo MCP deseas probar: Legacy (
2025-11-25) o Modern (2026-07-28). Modern está seleccionado por defecto. -
Auth token: Introduce un token de autenticación MCP para el servidor. Este campo es obligatorio.
Selecciona una herramienta, recurso o indicación de la lista para abrirlo. El panel muestra el nombre y descripción del elemento, junto con su estado de prueba actual (por ejemplo, Not run, o Success con la duración de ejecución después de que se complete una prueba) y un botón Execute.
Carga de MCP
La sección Carga de MCP muestra la Solicitud y la Respuesta una al lado de la otra.
-
Solicitud: Se completa con valores de ejemplo basados en el esquema de solicitud de la herramienta, el URI del recurso o los argumentos del aviso. Edita o reemplaza este JSON antes de hacer clic en Ejecutar. Una insignia JSON válido confirma que el campo contiene JSON válido, o aparece una insignia JSON no válido si no es así. Ejecutar permanece habilitado incluso cuando la solicitud contiene JSON no válido.
-
Respuesta: Muestra la respuesta que devuelve la ejecución de la herramienta, recurso o aviso. Este campo es de solo lectura y muestra texto de marcador de posición hasta que hagas clic en Ejecutar.
Probar una herramienta invoca la autenticación de backend configurada de la herramienta y llama directamente a su API subyacente o a la API de Jitterbit, por lo que probar una herramienta que crea, actualiza o elimina datos tiene el mismo efecto real que invocarla desde un cliente MCP.
Debajo de los campos Solicitud y Respuesta, un campo Contenido estructurado muestra el contenido de respuesta analizado y los metadatos, como el código de estado de respuesta y el tipo de contenido.
Registros
La sección Registros muestra una tabla de los pasos de procesamiento de la ejecución, con columnas Nombre, Tipo de registro, Estado, Duración e Iniciado. Haz clic en el icono de expansión junto a una fila para revelar su ejecución secundaria relacionada, como la llamada API subyacente realizada por una herramienta.
Haz clic en una fila de registro para abrir sus detalles en el panel de la derecha, que muestra la misma información de Iniciado, Finalizado, Duración y Mensajes descrita en Detalles de entrada de registro en la página Registros.