Conector de Microsoft Azure Key Vault en Jitterbit Studio
Resumen
El conector de Microsoft Azure Key Vault establece acceso a Microsoft Azure Key Vault.
El conector de Microsoft Azure Key Vault proporciona una interfaz para crear una conexión de Microsoft Azure Key Vault, la base utilizada para generar instancias de actividades de Microsoft Azure Key Vault. Estas actividades, una vez configuradas, interactúan con Microsoft Azure Key Vault a través de la conexión.
Se accede al conector de Microsoft Azure Key Vault desde la pestaña Puntos finales y conectores del proyecto de la paleta de componentes de diseño (consulta Paleta de componentes de diseño).
Descripción general del conector
Este conector se utiliza para configurar primero una conexión de Microsoft Azure Key Vault. Los tipos de actividades asociados con esa conexión se utilizan luego para crear instancias de actividades que se pretende utilizar como orígenes (para proporcionar datos en una operación) o destinos (para consumir datos en una operación).
En conjunto, una conexión específica de Microsoft Azure Key Vault y sus actividades se denominan punto final de Microsoft Azure Key Vault:
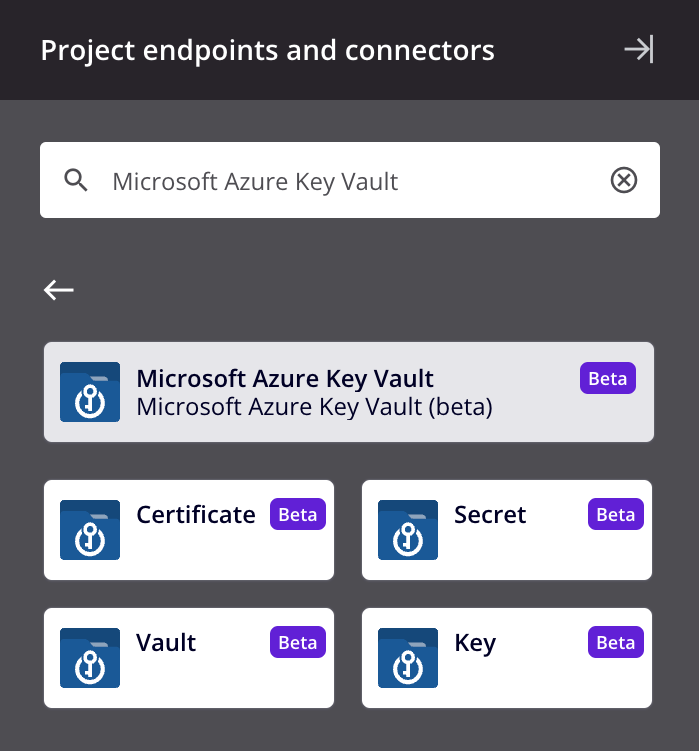
-
Update Vault: Actualiza un almacén en Microsoft Azure Key Vault y se pretende utilizar como destino para consumir datos en una operación.
-
Create Vault Objects: Crea un certificado, clave o secreto en Microsoft Azure Key Vault y se pretende utilizar como destino para consumir datos en una operación.
-
Query Vault: Recupera un almacén de Microsoft Azure Key Vault y se pretende utilizar como origen para proporcionar datos en una operación.
-
Delete Vault Objects: Elimina un certificado, clave o secreto de Microsoft Azure Key Vault y se pretende utilizar como destino para consumir datos en una operación.
-
Create Vault: Crea un almacén en Microsoft Azure Key Vault y se pretende utilizar como destino para consumir datos en una operación.
-
Query Vault Objects: Recupera un certificado, clave o secreto de Microsoft Azure Key Vault y se pretende utilizar como origen para proporcionar datos en una operación.
-
Delete Vault: Elimina un almacén en Microsoft Azure Key Vault y se pretende utilizar como destino para consumir datos en una operación.
-
Update Vault Objects: Actualiza un certificado, clave o secreto en Microsoft Azure Key Vault y se pretende utilizar como destino para consumir datos en una operación.
Los puntos finales creados con este conector se incluyen en reportes de uso de puntos finales y cuentan hacia tu licencia.
Requisitos previos y versiones de API compatibles
Este conector se puede utilizar con agentes en la nube y agentes privados.
Los agentes descargan automáticamente la versión más reciente de este conector cuando es necesario. En agentes privados, puedes suspender estas actualizaciones con la política de organización Disable Auto Connector Update.
El conector de Microsoft Azure Key Vault utiliza la API REST de Microsoft Azure Key Vault. Consulta la documentación de la API para obtener información sobre los nodos de esquema y los campos.
Se requieren estos recursos de Microsoft Azure para una conexión exitosa:
- Un inquilino de Microsoft Entra ID activo asociado con el almacén.
- Un registro de aplicación asociado con el inquilino y el almacén.
Solución de problemas
Si experimentas problemas con el conector de Microsoft Azure Key Vault, se recomiendan estos pasos para la solución de problemas:
-
Haz clic en el botón Test en la configuración de conexión para asegurar que la conexión sea exitosa y para asegurar que se descargue la versión más reciente del conector al agente (a menos que se use la política de organización Disable Auto Connector Update).
-
Asegúrate de que los registros de aplicación de Microsoft Entra ID asociados con la conexión no estén utilizando la API de Azure AD obsoleta.
-
Revisa los registros de operación para obtener cualquier información escrita durante la ejecución de la operación.
-
Habilita el registro de depuración de operación (para agentes en la nube o para agentes privados) para generar archivos de registro y datos adicionales.
-
Si utilizas agentes privados, puedes habilitar el registro detallado del conector para este conector agregando esta entrada de configuración de registrador al archivo
logback.xmlde tu agente privado:<logger name="org.jitterbit.connector.microsoft.azurekeyvault" level="DEBUG"/>Para obtener más información sobre el registro detallado del conector, consulta Registro detallado para conectores que utilizan agentes privados de Jitterbit.
-
Si utilizas agentes privados, puedes revisar los registros del agente para obtener más información.
-
Para consideraciones adicionales sobre la solución de problemas, consulta Solución de problemas de operación.