Comunicaciones AS2 en Jitterbit EDI
Introducción
AS2 (Applicability Statement 2) es un protocolo para intercambiar datos de forma segura y confiable a través de internet, y es una forma popular para que las empresas intercambien documentos EDI con sus socios comerciales.
Si tu socio ofrece un endpoint AS2, puedes usarlo para enviar y recibir documentos configurando una conexión AS2 y asignándola a ellos. Esta página te muestra cómo hacerlo.
Las conexiones AS2 aceptan tanto valores binary como base64 para el encabezado Content-Transfer-Encoding en los mensajes entrantes, por lo que funcionan con socios comerciales sin importar qué codificación use su endpoint AS2.
Crear una conexión AS2
Importante
Para habilitar la comunicación AS2, tu socio debe configurar su firewall (agregar a su lista de permitidos) la dirección IP 40.71.22.62 (para cuentas de Harmony en América del Norte) o 20.166.31.85 (para EMEA y APAC) para las comunicaciones entrantes y salientes.
Para crear una conexión AS2, sigue estos pasos:
-
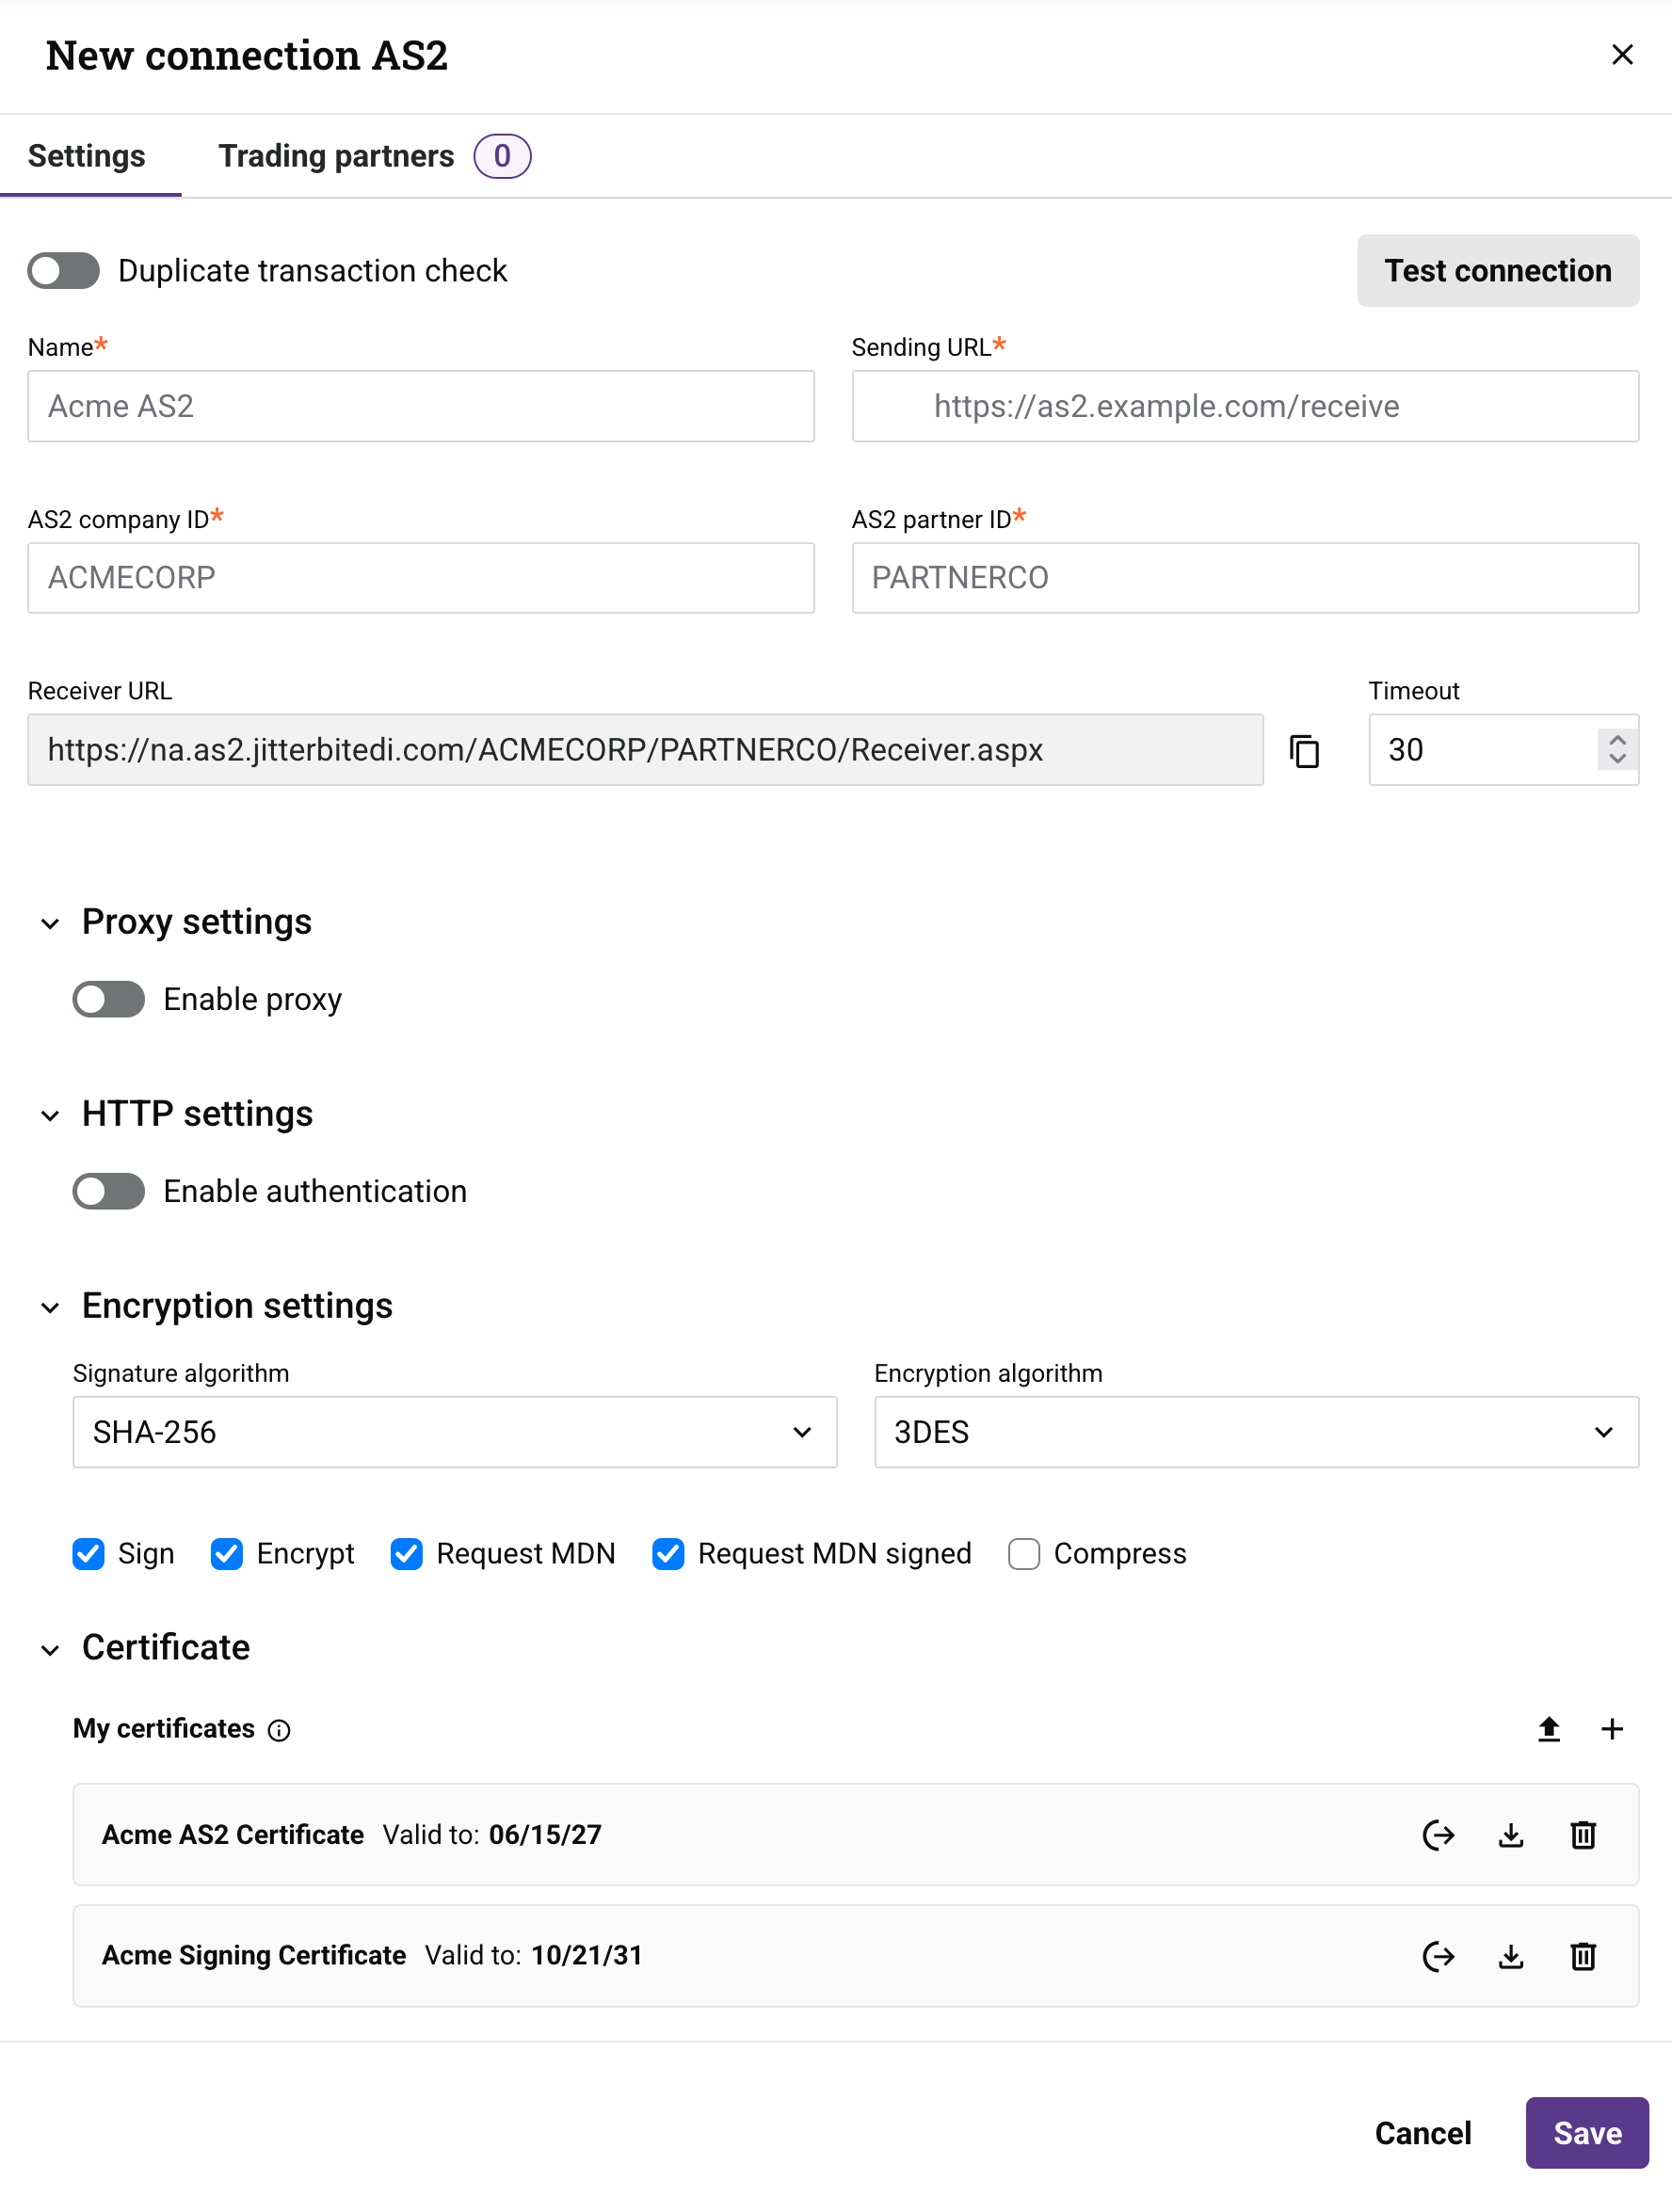
En la página Communications, haz clic en New > AS2 connection. Se abre el panel New connection AS2 con la pestaña Settings seleccionada:
-
Configura el siguiente interruptor:
-
Duplicate transaction check: Actívalo para verificar transacciones duplicadas transmitidas a través de esta conexión.
Nota
Esto solo aplica a EDI y no a documentos EDIXml o XCBL.
-
-
Establece valores para los siguientes campos. Los campos marcados con un asterisco son obligatorios.
-
Name: El nombre de la conexión.
-
Sending URL: La URL proporcionada por el socio comercial para enviar documentos a través de la conexión AS2. Debe incluirse como parte de la configuración de AS2.
URLs receptoras con direcciones IP para listas de permitidos de firewall
Asegúrate de que la dirección IP correspondiente a la región de tu cuenta de Harmony esté en la lista de permitidos del firewall de tu socio comercial para las comunicaciones entrantes y salientes:
Región URL receptora Dirección IP North America https://na.as2.jitterbitedi.com/CompanyAS2/PartnerAS2/Receiver.aspx40.71.22.62 EMEA https://emea.as2.jitterbitedi.com/CompanyAS2/PartnerAS2/Receiver.aspx20.166.31.85 APAC https://emea.as2.jitterbitedi.com/CompanyAS2/PartnerAS2/Receiver.aspx(APAC usa la URL de EMEA.)20.166.31.85 -
Receiver URL: La URL receptora específica del socio para esta conexión, generada a partir de la región de tu cuenta y los valores configurados de AS2 company ID y AS2 partner ID. Este campo es de solo lectura y se actualiza dinámicamente cuando ingresas valores en los campos AS2 company ID y AS2 partner ID. Haz clic en el icono Copy receiver URL adyacente para copiar la URL y compartirla con tu socio comercial.
-
Timeout: El tiempo de espera de conexión inicial. Máximo 3 caracteres.
-
AS2 company ID: El identificador de empresa AS2.
-
AS2 partner ID: El identificador de socio AS2.
-
-
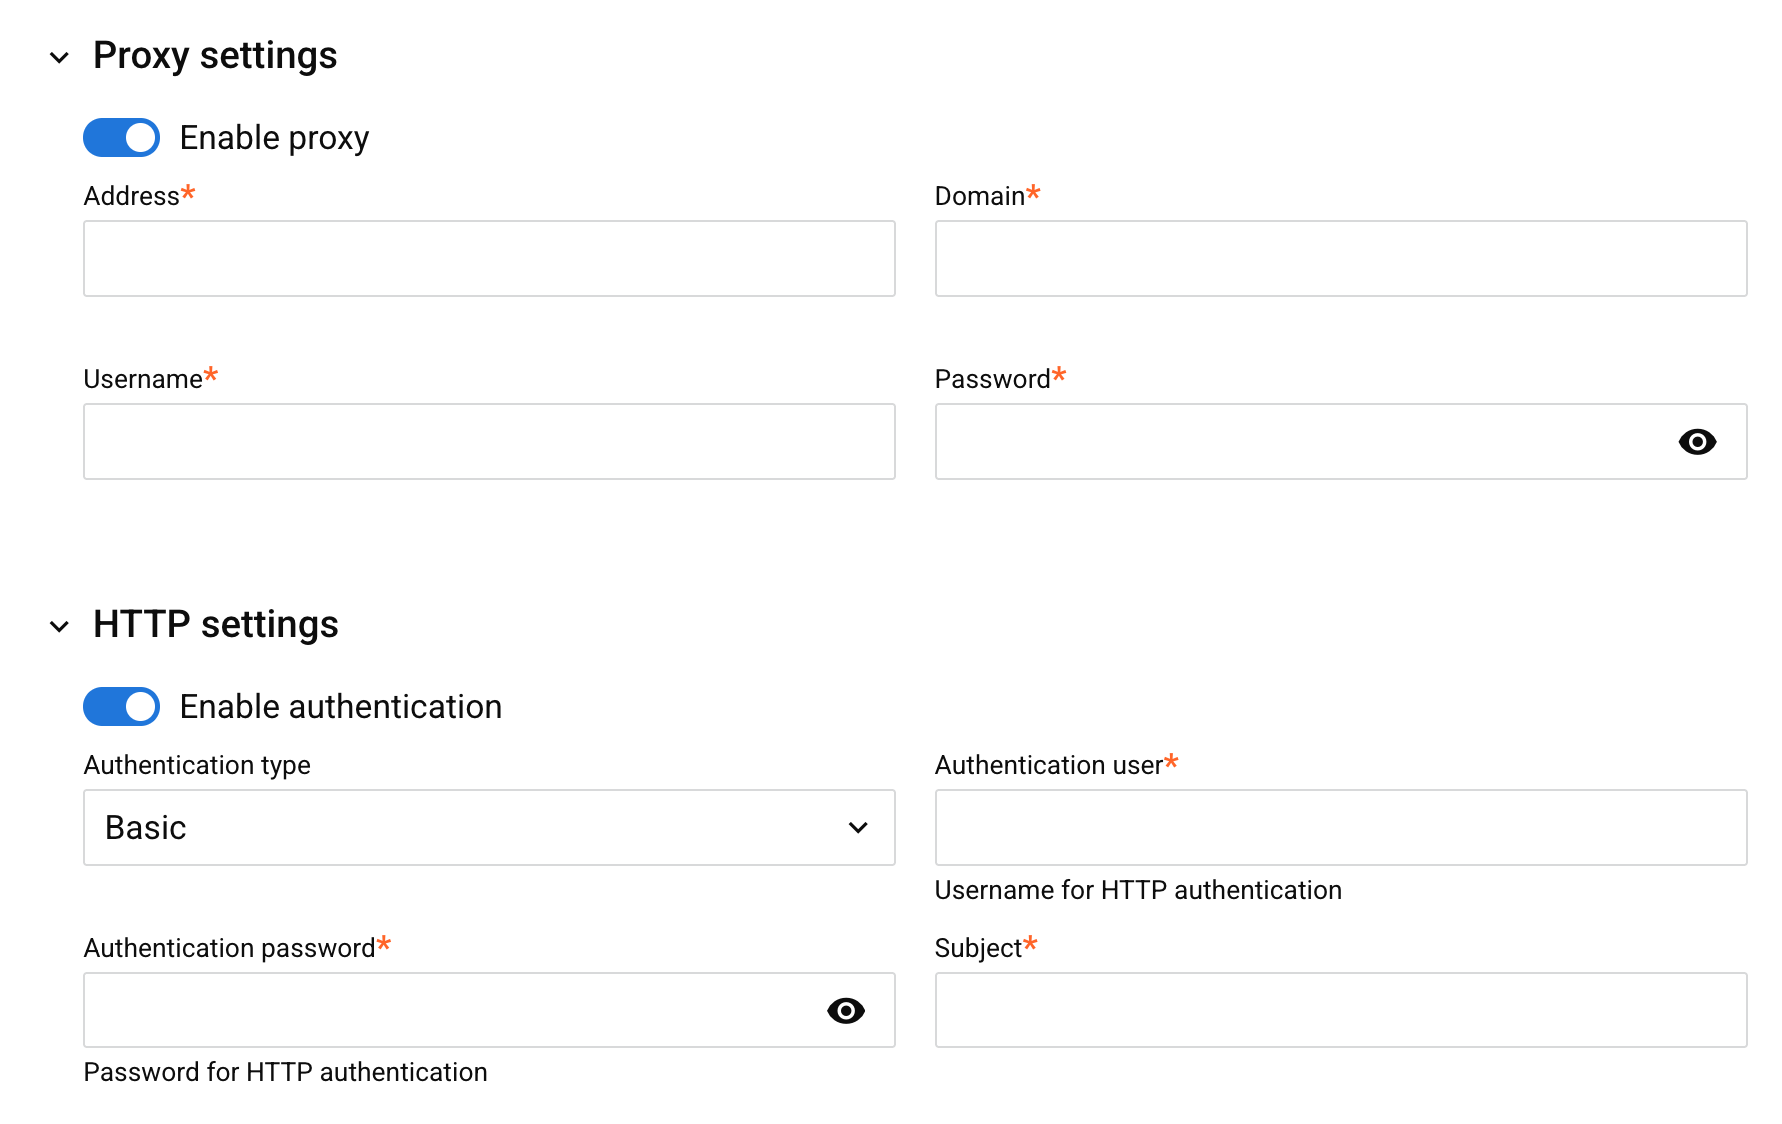
(Opcional) En la sección Proxy settings, activa el interruptor Enable proxy y luego establece valores para los siguientes campos obligatorios:
-
Address: La dirección del servidor proxy.
-
Domain: El dominio del servidor proxy.
-
Username: El nombre de usuario del servidor proxy.
-
Password: La contraseña del servidor proxy.
-
-
(Opcional) En la sección HTTP settings, activa el interruptor Enable authentication y luego establece valores para los siguientes campos. Authentication user, Authentication password y Subject son obligatorios.
-
Tipo de autenticación: El tipo de autenticación HTTP. Selecciona una de las siguientes opciones:
-
Usuario de autenticación: El nombre de usuario para la autenticación HTTP.
-
Contraseña de autenticación: La contraseña para la autenticación HTTP. Haz clic en el icono para mostrar u ocultar la contraseña.
-
Asunto: El asunto que describe el propósito del endpoint.
-
(Opcional) En la sección Configuración de cifrado, establece valores para los siguientes campos y casillas de verificación:
-
Algoritmo de firma: El algoritmo utilizado para firmar mensajes. Selecciona una de las siguientes opciones:
- MD5
- SHA1
- SHA-224
- SHA-256 (predeterminado)
- SHA-384
- SHA-512
- SHA-512/224
- SHA-512/256
-
Algoritmo de cifrado: El algoritmo utilizado para cifrar mensajes. Selecciona una de las siguientes opciones:
- 3DES (predeterminado)
- AES-128
- AES-192
- AES-256
- RC2
-
Firmar: (Seleccionado por defecto.) Selecciona esta opción para rechazar mensajes entrantes sin firmar.
-
Cifrar: (Seleccionado por defecto.) Selecciona esta opción para rechazar mensajes entrantes sin cifrar.
-
Solicitar MDN: (Seleccionado por defecto.) Solicita una notificación de disposición de mensaje (MDN).
-
Solicitar MDN firmada: (Seleccionado por defecto.) Solicita una MDN firmada.
-
Comprimir: Selecciona esta opción para usar compresión ZLIB.
-
-
(Opcional) Configura certificados en la sección Certificado. La sección tiene dos regiones:
-
Mis certificados: Certificados de tu organización. Estos son certificados privados, que deben estar en formato
pfx, y contienen solo claves privadas. -
Certificados del socio: Certificados del socio comercial. Estos son certificados públicos, que deben estar en formato
.cer, y contienen solo claves públicas.
Los certificados cargados o creados aparecen como una fila, mostrando el nombre, la fecha de vencimiento Válido hasta, y los siguientes iconos:
-
Asignar: Asigna el certificado a la conexión.
-
Descargar: Descarga el certificado como un archivo
.cer. (Disponible solo para Mis certificados.) -
Eliminar: Elimina el certificado. Para confirmar la acción, ingresa la palabra DELETE en el campo de texto del diálogo y luego haz clic en el botón Eliminar.
Para cargar un certificado, sigue estos pasos:
-
Haz clic en el icono Cargar para cualquiera de las partes.
-
En el formulario Cargar certificado que se abre, haz clic en el botón Cargar archivo y luego selecciona el archivo de certificado. (Los tipos de archivo aceptados son
.cery.pfx.)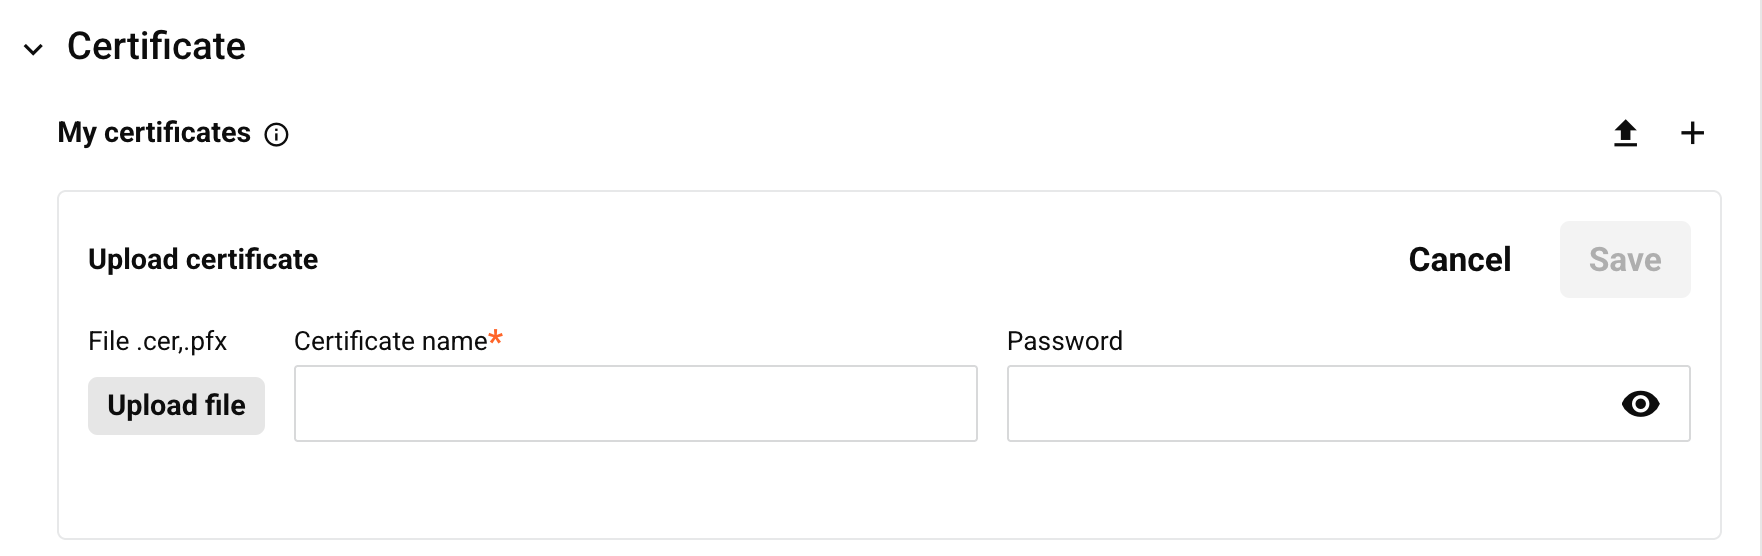
-
Ingresa un valor para Nombre del certificado. (Opcional) Ingresa una Contraseña para el archivo de certificado.
-
En el formulario Cargar certificado, haz clic en el botón Guardar. Para descartar los cambios, haz clic en Cancelar.
Para crear un certificado para tu organización, sigue estos pasos:
-
Haz clic en el icono Crear.
-
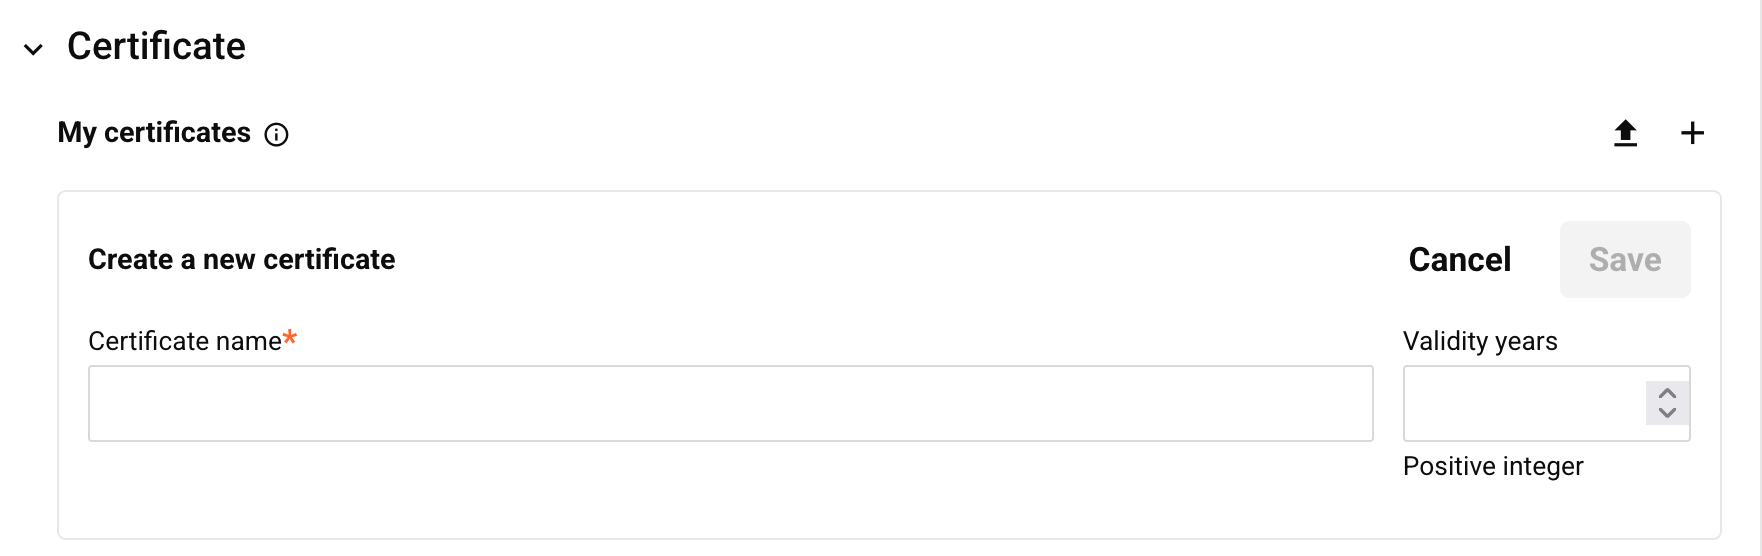
En el formulario Crear un nuevo certificado que se abre, ingresa un valor para Nombre del certificado y, opcionalmente, Años de validez como un número entero positivo.
-
En el formulario Crear un nuevo certificado, haz clic en el botón Guardar. Para descartar los cambios, haz clic en Cancelar.
-
-
(Opcional) Haz clic en el botón Probar conexión en la esquina superior derecha de la pestaña Configuración, junto al control de alternancia Verificación de transacciones duplicadas, para confirmar la conectividad AS2 del socio, la presencia del certificado y la transferencia exitosa de mensajes con recepción de MDN.
-
Haz clic en el botón Guardar. Para descartar los cambios, haz clic en Cancelar. La nueva conexión está lista para que la asignes a un socio comercial.
Las nuevas conexiones están activas cuando se guardan. Para desactivar o activar una conexión, utiliza su alternancia en la columna Activa de la página Comunicaciones.
Notificaciones de vencimiento de certificados
Cuando se envía o recibe un documento a través de una conexión AS2, se verifican las fechas de vencimiento de los certificados en uso. Si un certificado está a menos de 30 días de vencer o ya ha vencido, ocurre lo siguiente:
-
Se registra un mensaje de error una vez al día por cada certificado que vence o ha vencido. Es visible en la página Mensajería, y dice lo siguiente, donde
[TP Name]es el nombre del socio comercial y[Expiry Date]es la fecha de vencimiento del certificado:AS2 certificate for [TP Name] is set to expire on [Expiry Date]. To ensure that your communications are not interrupted, please update the certificate. -
Se muestra una notificación de banner en todas las páginas de EDI hasta que la descartes. Reaparece la próxima vez que inicies sesión, siempre y cuando un certificado siga venciendo o haya vencido. El banner incluye un enlace a la página Comunicaciones, donde puedes abrir la conexión para reemplazar el certificado.
Para evitar una interrupción en la comunicación con tu socio comercial, carga o crea un certificado de reemplazo antes de la fecha de vencimiento (consulta la sección Certificado en Crear una conexión AS2, donde la fila de cada certificado muestra su fecha de vencimiento).
Solución de problemas
Para la solución de problemas relacionada, consulta lo siguiente en la guía de solución de problemas de EDI: