Requisitos previos de OAuth 2.0 de 2 pasos para asistentes Jitterbit Connect Salesforce en Design Studio
Introducción
Estos son los requisitos previos para usar OAuth 2.0 de 2 pasos con asistentes Jitterbit Connect Salesforce. Se necesita la URL de la instancia de Salesforce, un ID de cliente y un secreto de cliente para una conexión exitosa usando autenticación OAuth 2.0 de 2 pasos.
Nota
Se requiere Design Studio versión 11.59 y agente versión 11.59 / 12.3 o posterior para usar OAuth 2.0 de 2 pasos con los asistentes Jitterbit Connect Salesforce.
Salesforce ya no admite autenticación básica
A partir de la versión 65 de la API de Salesforce, Salesforce ya no admite el inicio de sesión SOAP API (autenticación básica). Para garantizar la continuidad operativa en Design Studio Organizaciones Salesforce configuradas para usar autenticación básica, no aceptes la solicitud de actualizar los proyectos de Design Studio existentes a la versión 65 de la API de Salesforce. Antes de actualizar proyectos a la versión 65 de la API de Salesforce, debes reconfigurar los puntos finales de Salesforce con la nueva opción de configuración Seleccionar Credenciales de Cliente de OAuth 2.0 o tus operaciones fallarán.
URL de instancia
La URL de la instancia de Salesforce depende de la configuración de Mi dominio de tu organización:
- Si Mi dominio está habilitado (predeterminado), tu URL de instancia es
https://exampleDomain.my.salesforce.com. - Si Mi dominio está deshabilitado, tu URL de instancia es
https://exampleInstance.salesforce.com.
Aplicación cliente externa
Usa una aplicación cliente externa a menos que ya tengas una aplicación conectada de Salesforce existente configurada para este propósito. Para crear y configurar una aplicación cliente externa de Salesforce a fin de obtener las credenciales de cliente requeridas, sigue estos pasos:
-
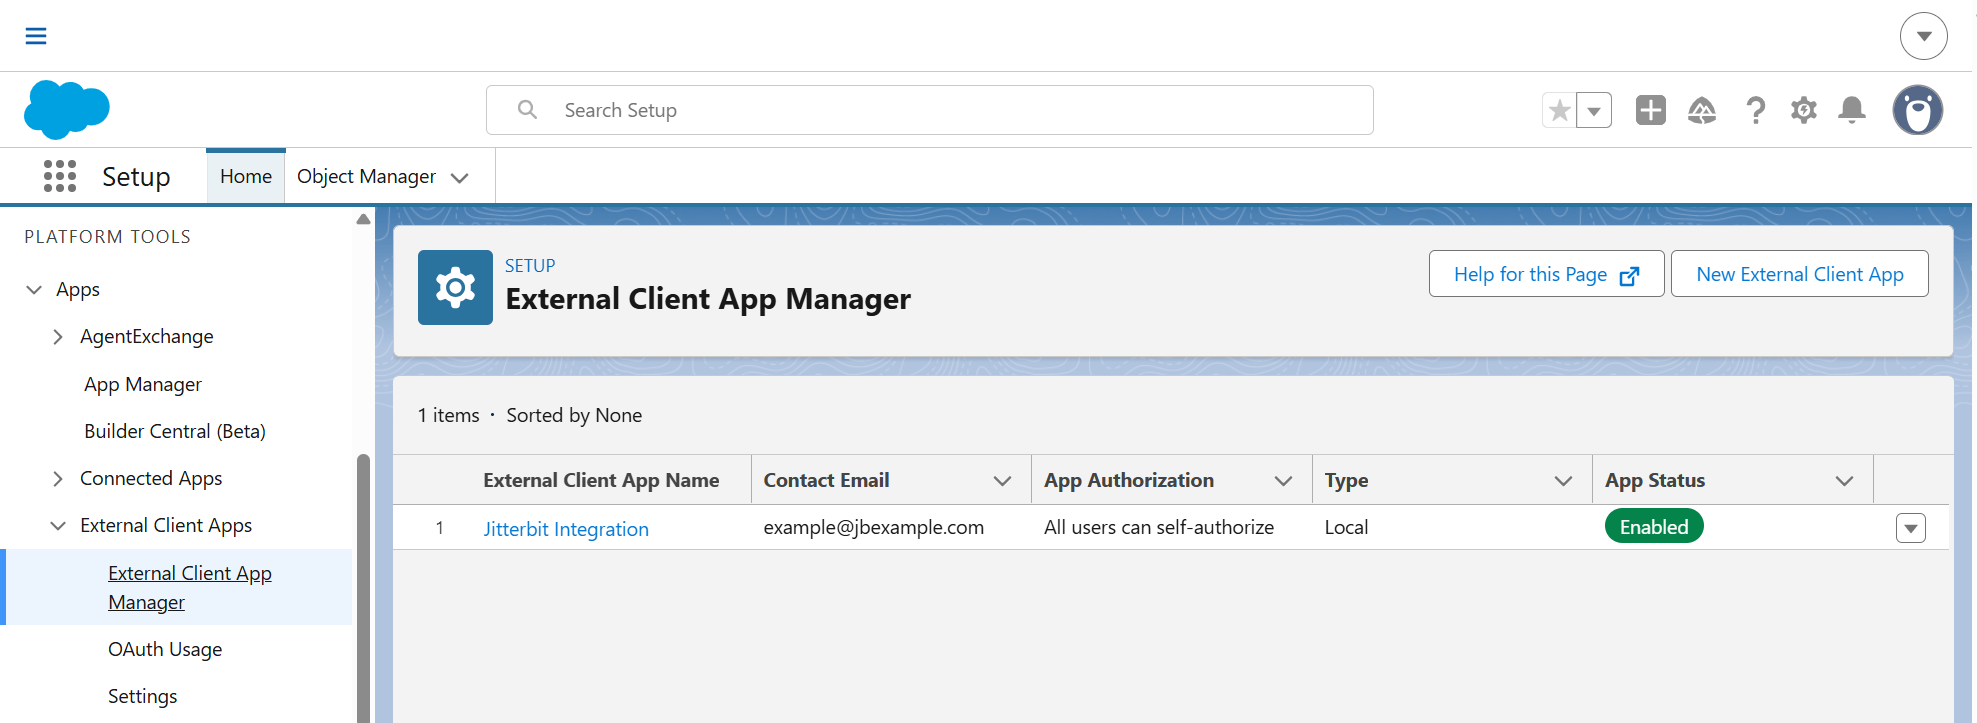
Crea una aplicación cliente externa.
-
Configura los ajustes de OAuth de la aplicación cliente externa
-
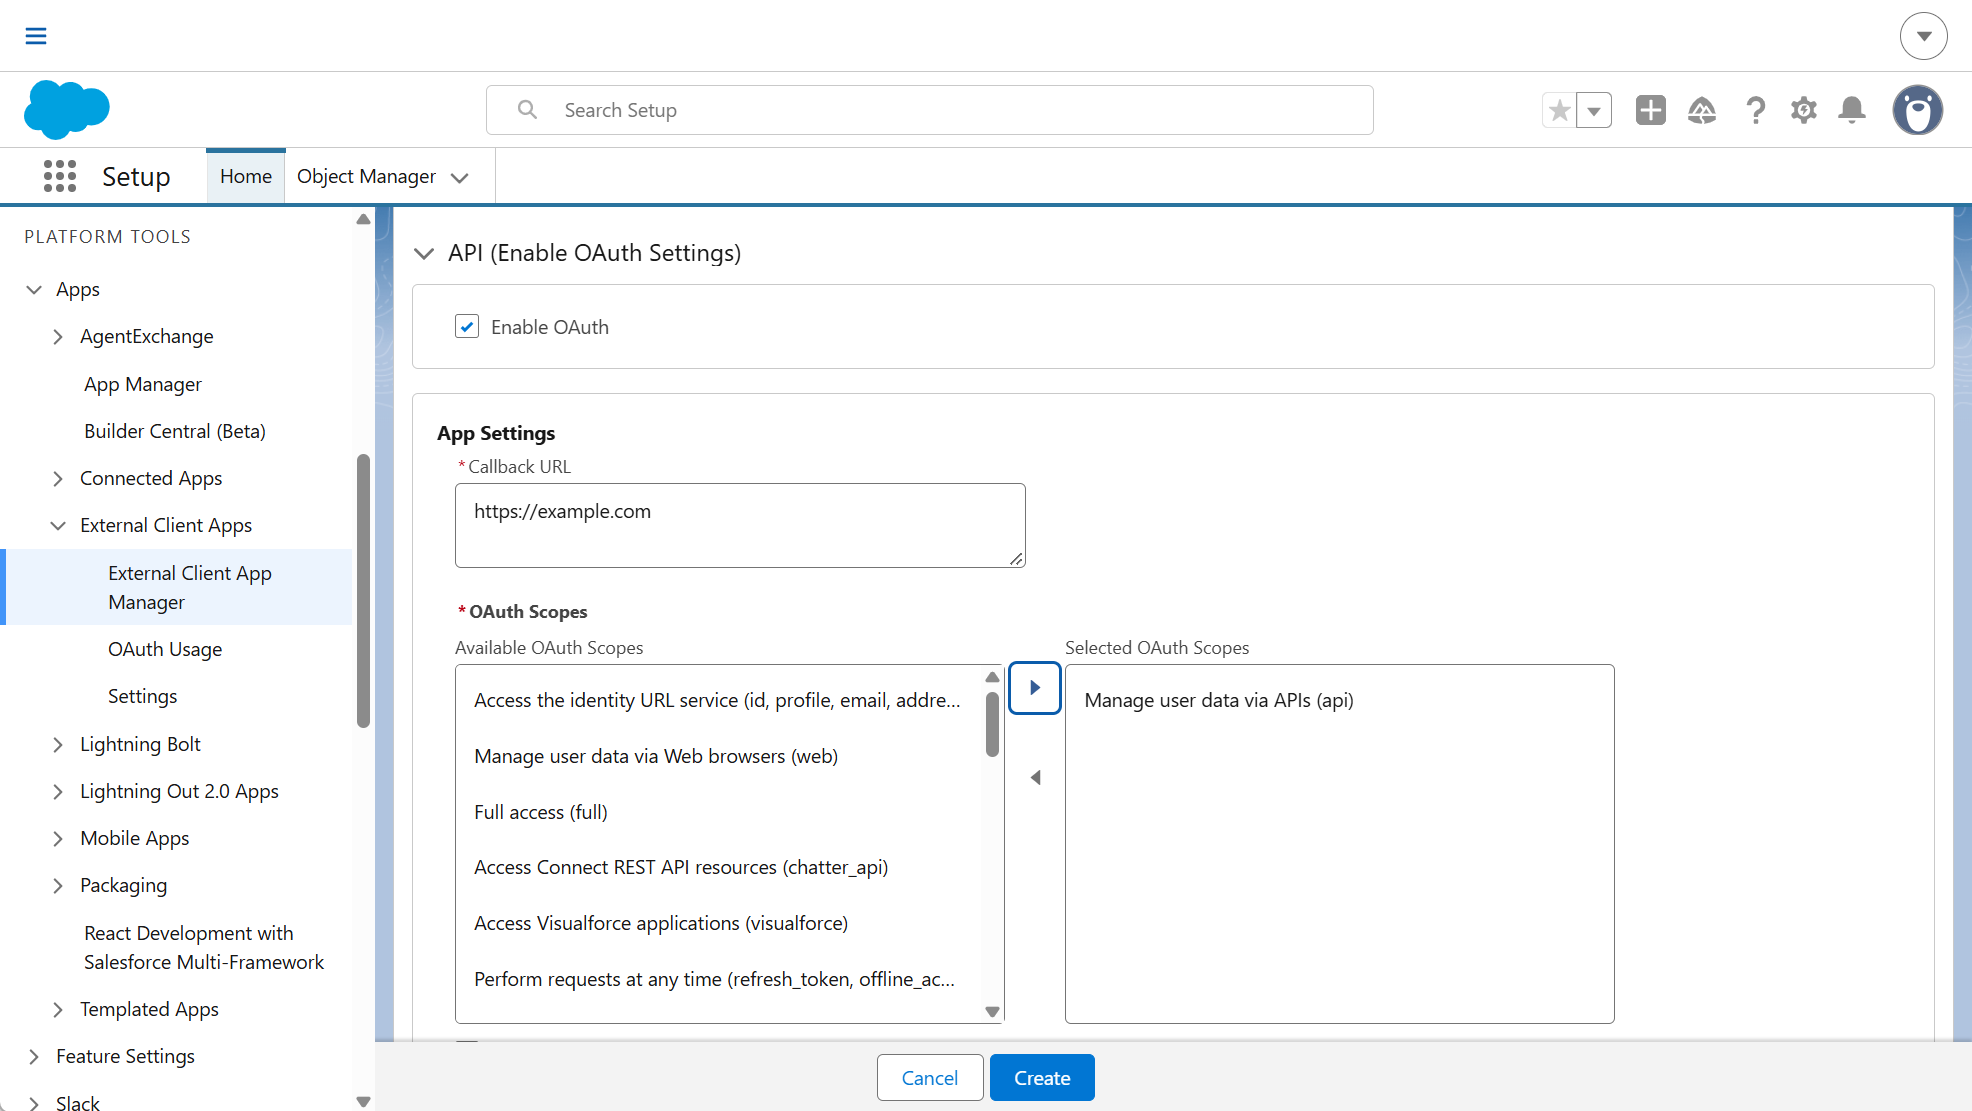
Establece la URL de devolución de llamada en una de las siguientes URLs (dependiendo de la región de tu organización):
Región URL APAC https://apps.apac-southeast.jitterbit.com/design-studio/api/v1/oauth/authcodeEMEA https://apps.emea-west.jitterbit.com/design-studio/api/v1/oauth/authcodeNA https://apps.na-east.jitterbit.com/design-studio/api/v1/oauth/authcode -
En Ámbitos de OAuth, selecciona Administrar datos de usuario a través de APIs (api). Considera ámbitos de OAuth adicionales que tu implementación pueda requerir. Por ejemplo, Acceder al servicio de URL de identidad (id, profile, email, address, phone).
-
Selecciona Habilitar flujo de credenciales de cliente.
-
-
Configura las políticas de flujo de credenciales de cliente de la aplicación cliente externa
-
Abre la aplicación y selecciona la pestaña Políticas, luego haz clic en Editar.
-
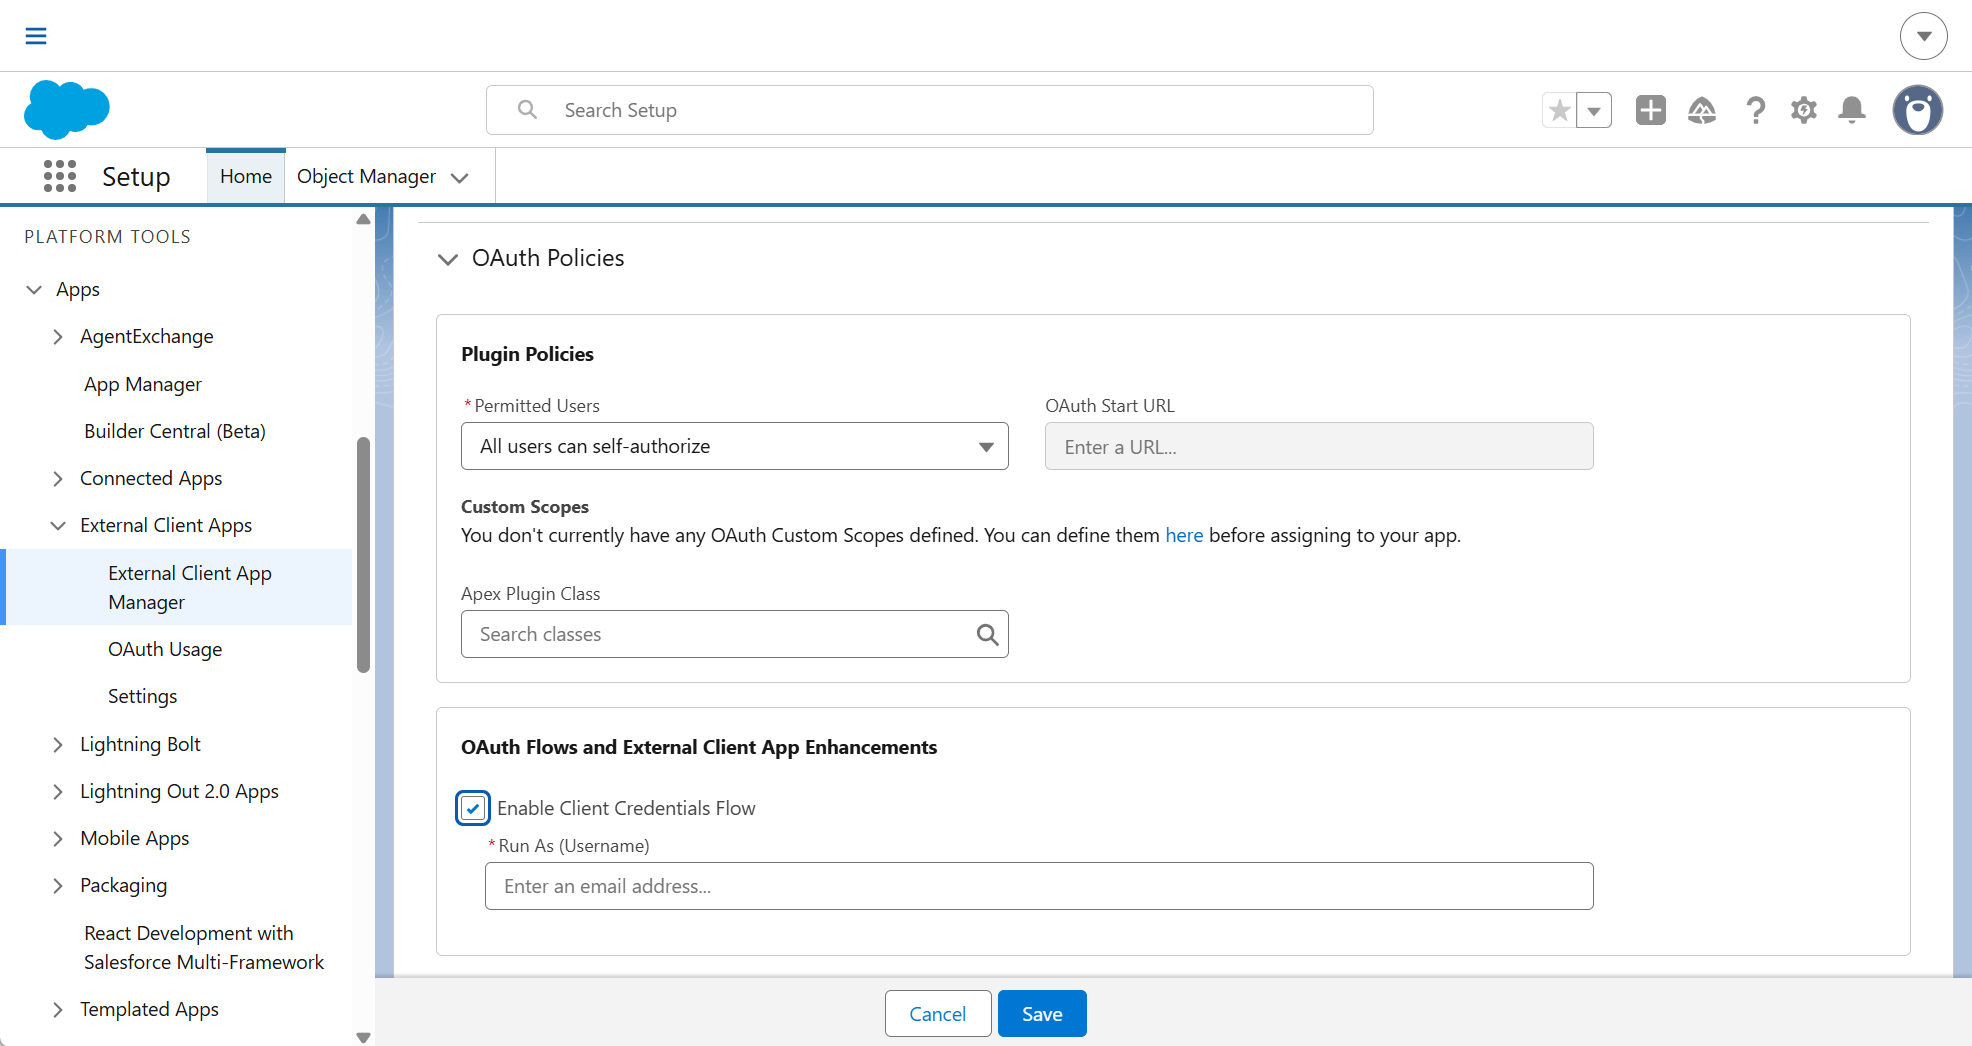
Selecciona Habilitar flujo de credenciales de cliente.
-
-
Ingresa el nombre de usuario del usuario de Salesforce en el que se ejecuta la conexión (el usuario de ejecución). Cualquiera que tenga la clave de consumidor y el secreto de consumidor puede acceder a tu organización en nombre de este usuario. Los permisos de Salesforce de este usuario determinan a qué puede acceder la conexión, por lo que el usuario debe tener los permisos necesarios para las actividades utilizadas en tu proyecto. Un ámbito OAuth amplio no expande esto: el acceso siempre se limita a lo que el usuario de ejecución tiene permitido hacer en Salesforce.
-
Haz clic en Guardar.
-
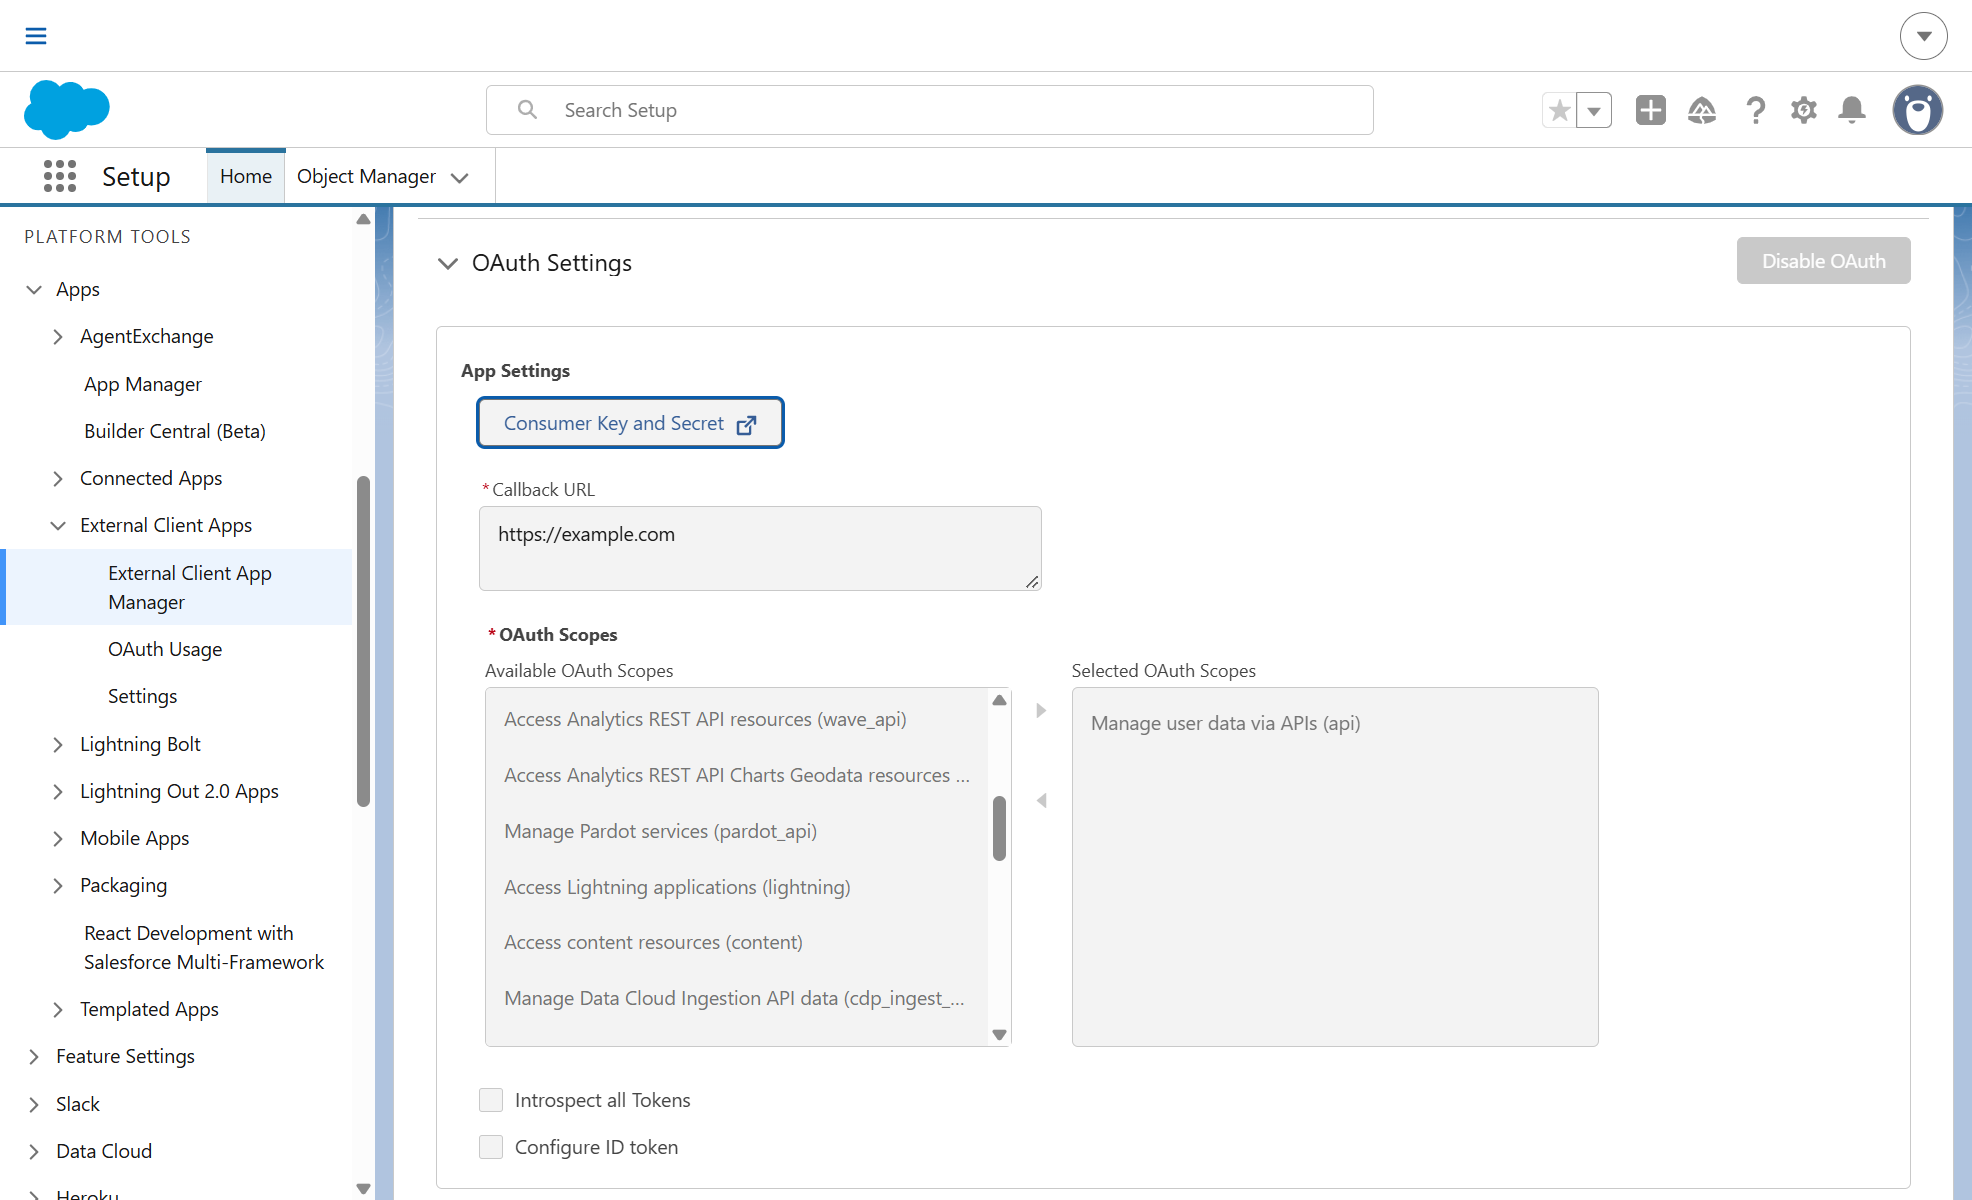
Abre la aplicación, selecciona la pestaña Configuración, expande Configuración de OAuth y haz clic en Clave de consumidor y secreto. Conserva los valores de Clave de consumidor y Secreto de consumidor para ingresarlos como ID de cliente y secreto de cliente durante la configuración del asistente de organización de Salesforce.
Ver esto configurado en Salesforce
Aplicación conectada
Importante
A partir de Spring 2026, Salesforce restringió la creación de aplicaciones conectadas. Utiliza esta sección solo si ya tienes una aplicación conectada existente; de lo contrario, sigue los pasos de aplicación de cliente externo anteriores.
Si tienes una aplicación conectada de Salesforce configurada previamente, confirma que esté configurada para el flujo de credenciales de cliente de OAuth 2.0:
-
En la configuración de OAuth de la aplicación conectada, confirma que Habilitar flujo de credenciales de cliente esté seleccionado.
-
En la página de detalles de la aplicación conectada, haz clic en Administrar y luego en Editar políticas. En Flujo de credenciales de cliente, confirma que un usuario esté asignado a Ejecutar como (para organizaciones de Enterprise Edition, Salesforce recomienda un usuario con el permiso Usuario solo de API). Los permisos de Salesforce de este usuario determinan a qué puede acceder la conexión, por lo que el usuario debe tener los permisos necesarios para las actividades utilizadas en tu proyecto. Las políticas de Usuarios permitidos (por ejemplo, Los usuarios aprobados por el administrador están preautorizados) no se aplican a este usuario.
Para más información, consulta la documentación de Salesforce sobre Configurar una aplicación conectada para el flujo de credenciales de cliente de OAuth 2.0.
Navega a la aplicación y haz clic en Administrar detalles del consumidor. Conserva los valores de Clave de consumidor y Secreto de consumidor para ingresarlos como ID de cliente y secreto de cliente durante la configuración del asistente de organización de Salesforce.
Pasos siguientes
Utiliza la URL de instancia, el ID de cliente y el secreto de cliente con el asistente de organización de Salesforce para usar autenticación OAuth 2.0 de dos patas.