Página de Perfiles de seguridad en Jitterbit API Manager
Introducción
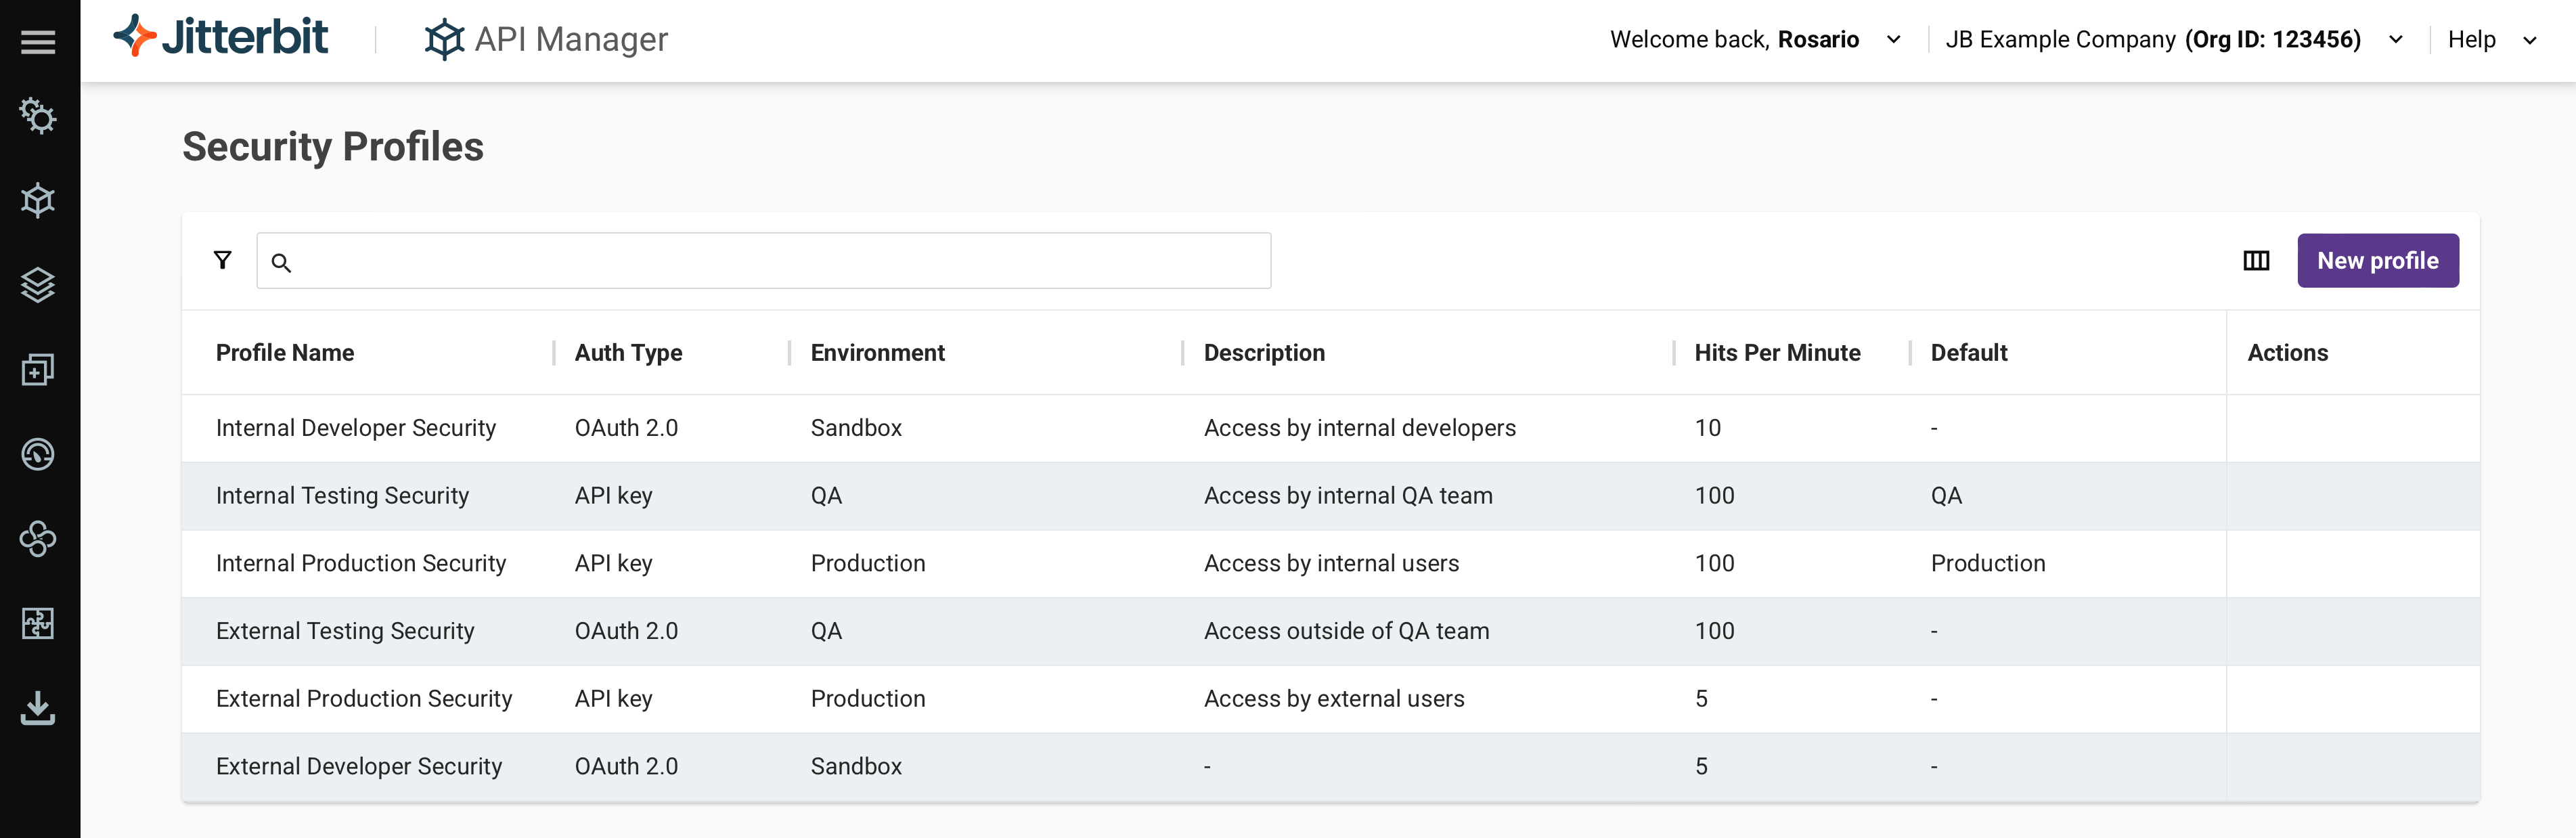
Usa la página de Perfiles de seguridad en API Manager para configurar y administrar perfiles de seguridad. Los perfiles de seguridad controlan el acceso de los usuarios a las APIs de API Manager.
Alternativamente, puedes crear y administrar perfiles de seguridad usando el Asistente de IA de APIM.
Nota
Para usar el Asistente de IA de APIM, tu licencia de Harmony debe incluir la opción Asistente de IA de APIM. Contacta a tu Gerente de éxito del cliente (CSM) para agregar esta opción a tu licencia.
Para realizar acciones o ediciones en la página de Perfiles de seguridad, se requiere un rol con permiso de Admin. Los usuarios en roles no administrativos con acceso al entorno de Lectura o superior tienen acceso de solo lectura.
Para obtener información sobre perfiles de seguridad, consulta Perfiles de seguridad en Conceptos clave.
Acceder a la página de Perfiles de seguridad
Para acceder a la página de Perfiles de seguridad, usa el menú del portal Harmony para seleccionar API Manager > Perfiles de seguridad.
Encabezado de la página de Perfiles de seguridad
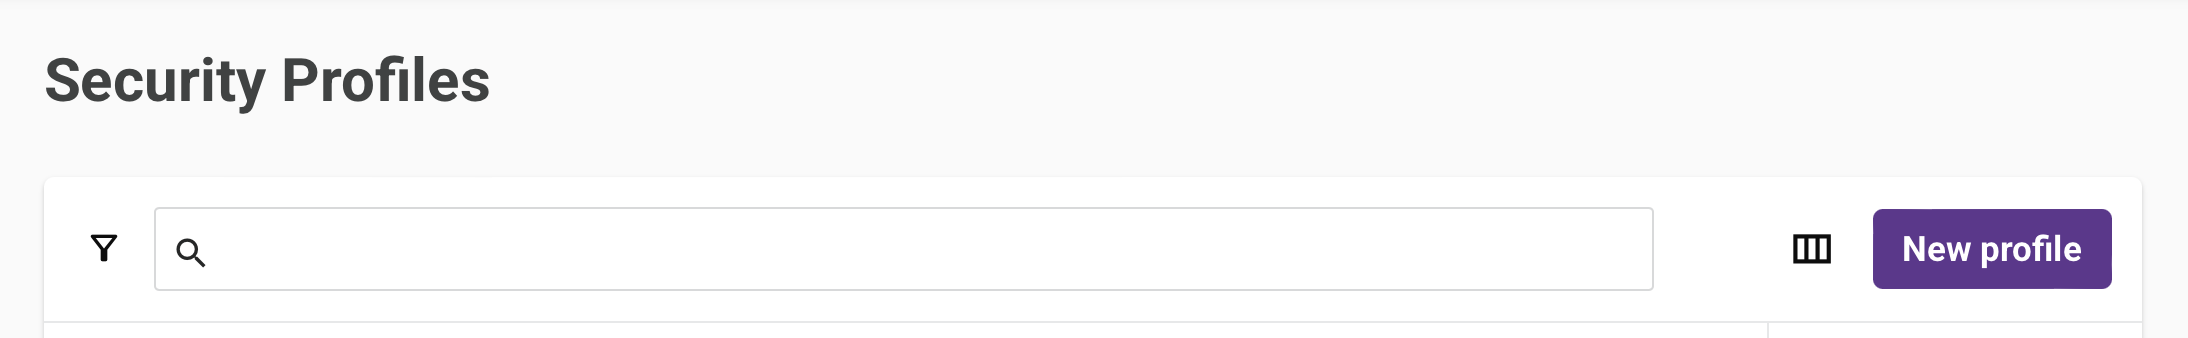
El encabezado en la parte superior de la página de Perfiles de seguridad incluye un cuadro de búsqueda, filtros y un botón para crear un nuevo perfil de seguridad:
-
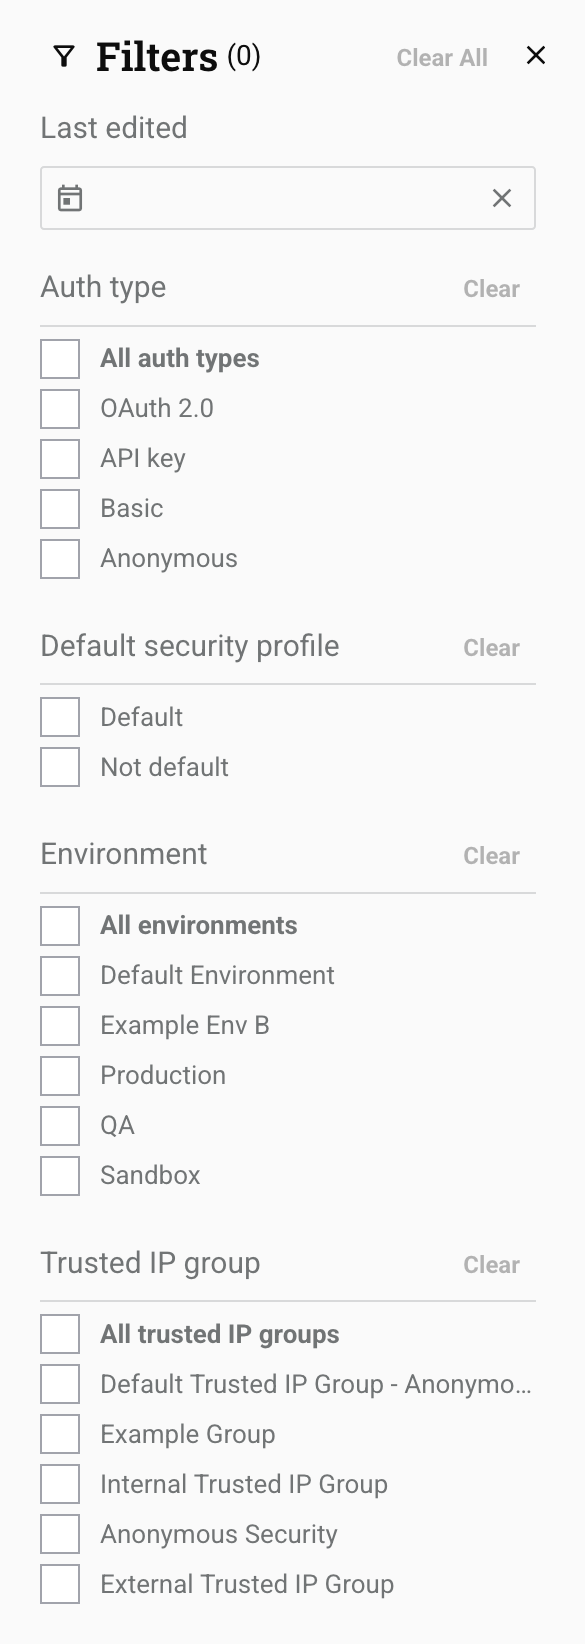
Filtros: Puedes filtrar los perfiles de seguridad por cualquiera de las siguientes opciones:
-
Tipo de autenticación: Selecciona los tipos de autenticación para los perfiles de seguridad. Las opciones incluyen Anónimo, Clave de API, Básica, Personalizada u OAuth 2.0. Cuando todos los filtros están deseleccionados, aparecen perfiles de seguridad con cualquier tipo de autenticación.
-
Perfil de seguridad predeterminado: Selecciona si deseas mostrar perfiles predeterminados o no predeterminados.
-
Entorno: Selecciona los entornos donde se encuentran los perfiles de seguridad. Cuando todos los filtros están deseleccionados, aparecen perfiles de seguridad de todos los entornos en tu organización (limitados a los entornos a los que tienes acceso).
-
Estado de vencimiento: Selecciona un estado de vencimiento de clave de API (Activo, Vencimiento próximo o Vencido) para filtrar perfiles de seguridad que utilicen el tipo de autenticación de clave de API. Cuando no se selecciona ningún estado, aparecen perfiles de seguridad con cualquier estado de vencimiento.
-
Grupo de IP de confianza: Selecciona los grupos de IP de confianza incluidos en los perfiles de seguridad.
-
-
Búsqueda: Ingresa cualquier parte del nombre de un perfil de seguridad para filtrar perfiles de seguridad por nombre. La búsqueda no distingue entre mayúsculas y minúsculas.
-
Filtrar columnas: Haz clic para cambiar la disposición y visibilidad de las columnas. Se abre el panel de Columnas:
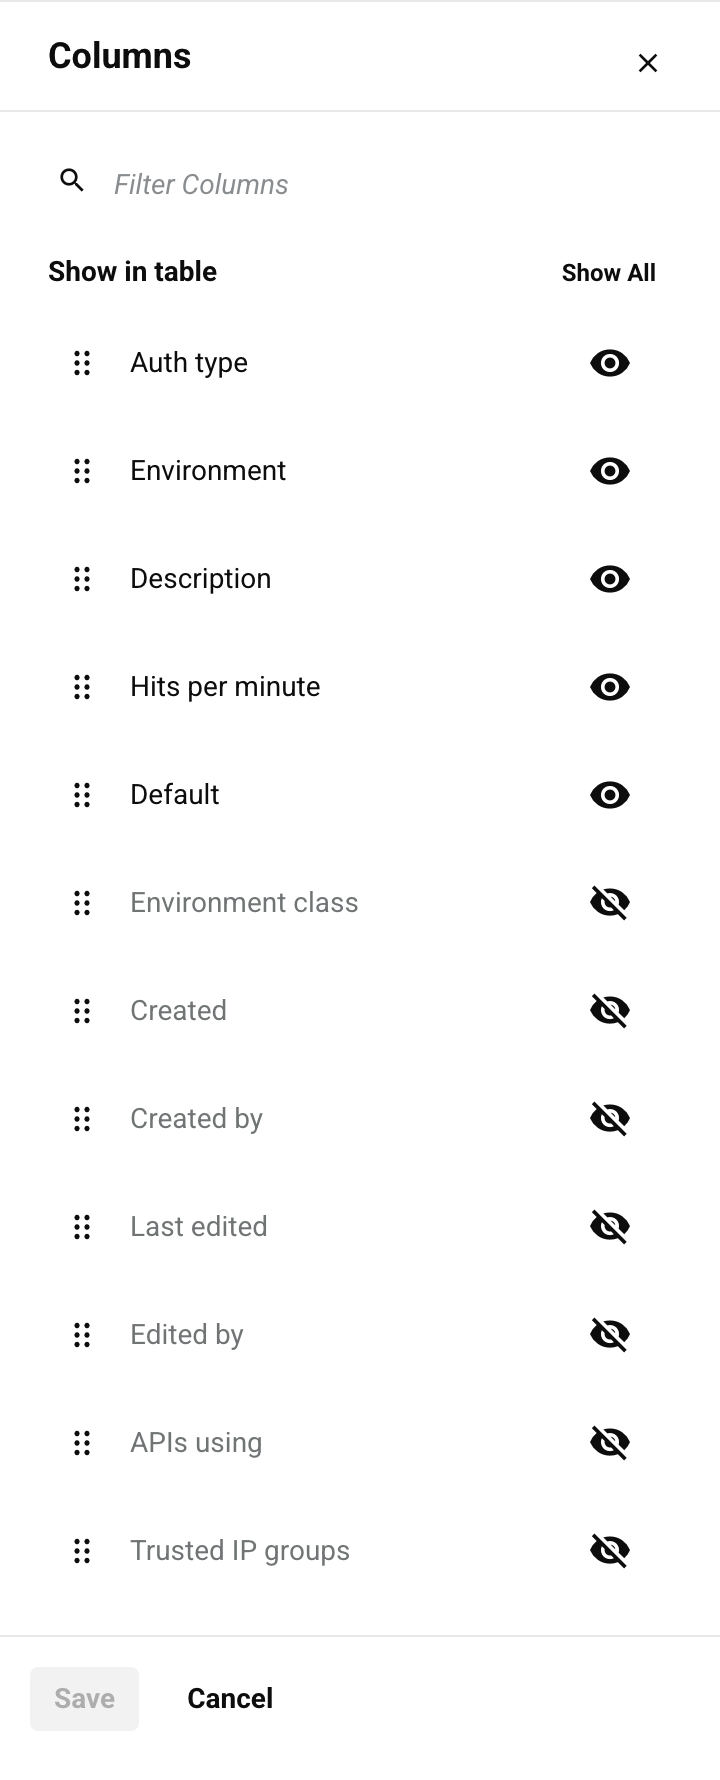
El panel incluye estos controles:
- Mostrar todo: Haz visibles todas las columnas.
- Mover: Arrastra y suelta para cambiar la posición de la columna en relación con las demás.
- Ocultar: La columna es visible. Haz clic para ocultarla.
- Mostrar: La columna está oculta. Haz clic para mostrarla.
- Guardar: Guarda los cambios de columnas.
- Cancelar: Cierra el panel de columnas sin guardar los cambios.
-
Nuevo: Haz clic para seleccionar una de las siguientes opciones:
-
Crear con IA: Abre el Asistente de APIM para crear un perfil de seguridad usando indicaciones en lenguaje natural. Para obtener más información, consulta Usar el Asistente de IA.
Nota
Para usar el Asistente de IA de APIM, tu licencia de Harmony debe incluir la opción Asistente de IA de APIM. Contacta a tu Gerente de éxito del cliente (CSM) para agregar esta opción a tu licencia.
-
Perfil de seguridad: Abre el panel de configuración del perfil de seguridad para crear manualmente un nuevo perfil de seguridad.
-
Configurar un perfil de seguridad
El panel de configuración del perfil de seguridad se organiza en secciones contraíbles de Perfil, Autenticación, Registro y Dirección IP confiable. Configura los campos en cada sección como se describe a continuación, luego haz clic en Guardar para guardar y cerrar la configuración o en Cancelar para cerrarla sin guardar.
Perfil
-
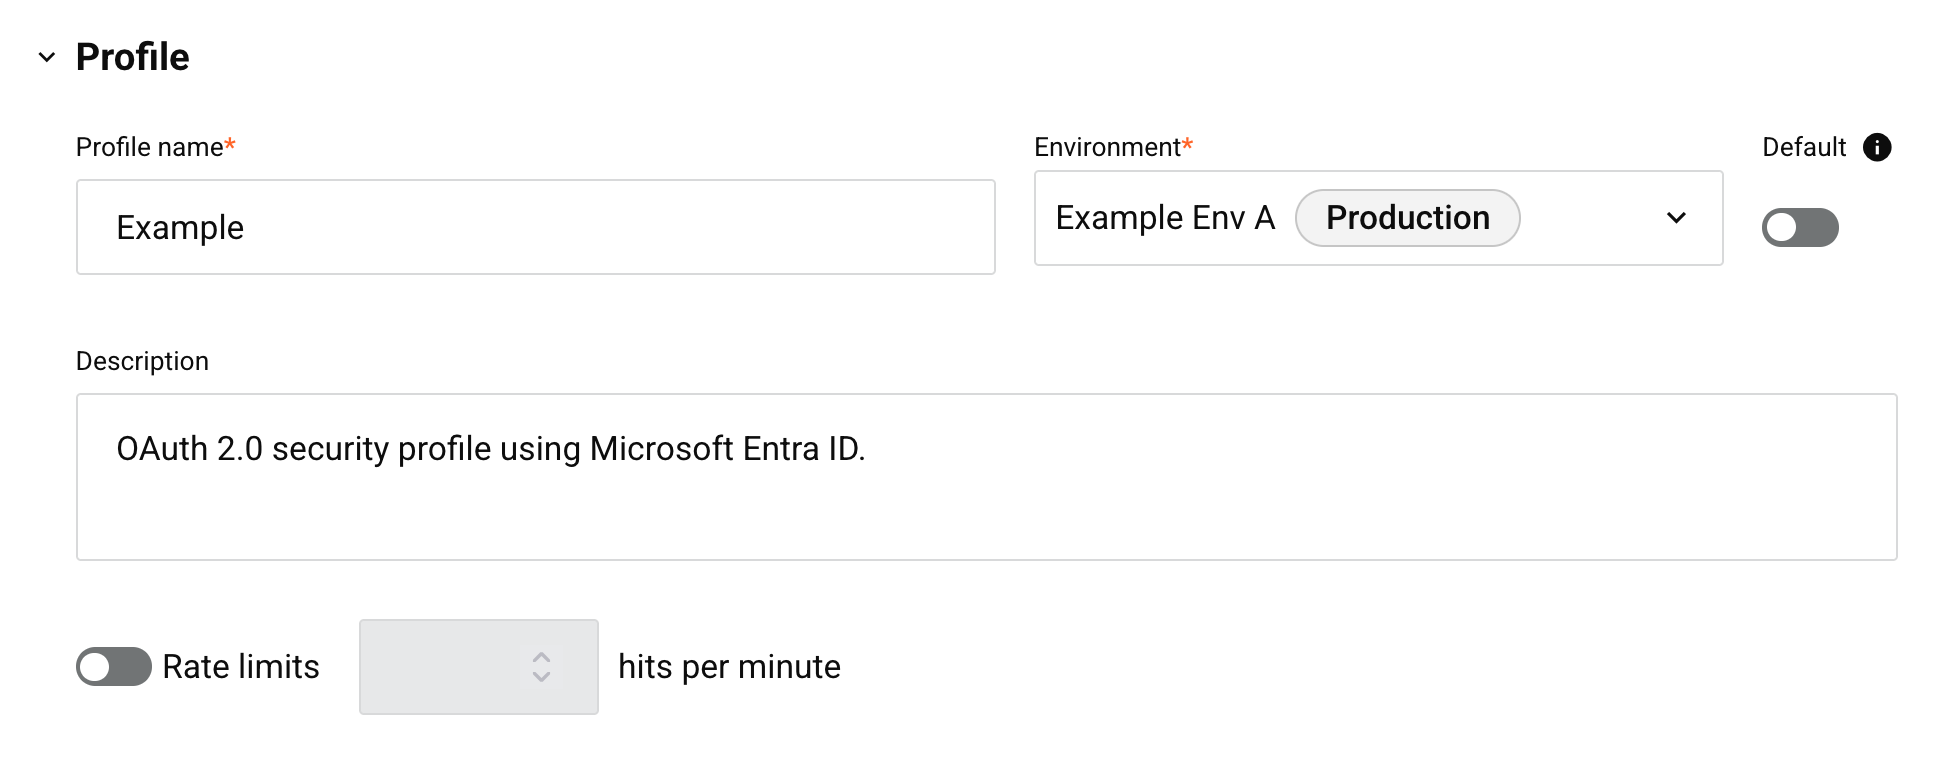
Nombre del perfil: Ingresa un nombre para identificar el perfil de seguridad. El nombre no debe comenzar ni terminar con un espacio. Se permite un máximo de 50 caracteres.
Advertencia
Si configuras el perfil de seguridad con OAuth 2.0 y utilizas Microsoft Entra ID o Google como proveedor de identidad OAuth 2.0 (configurado a continuación), el Nombre del perfil no debe contener espacios. Si el Nombre del perfil contiene espacios, obtendrás un error al intentar acceder a una API a la que esté asignado el perfil de seguridad.
-
Entorno: Utiliza el menú desplegable para seleccionar un entorno existente donde se pueda asignar el perfil de seguridad. Puedes escribir cualquier parte del nombre del entorno en el menú para filtrar la lista de entornos. Los resultados del menú se filtran en tiempo real con cada pulsación de tecla. Para obtener más información sobre la relación entre entornos y perfiles de seguridad, consulta Múltiples perfiles de seguridad en Conceptos clave.
-
Predeterminado: Selecciona esta opción para hacer que este perfil de seguridad sea el predeterminado para el entorno seleccionado. El perfil de seguridad predeterminado se preseleccionará cuando se cree una nueva API. Solo se puede seleccionar un perfil de seguridad predeterminado en cada entorno. Una vez que se haya especificado un perfil de seguridad predeterminado para un entorno, la selección de un perfil de seguridad diferente como predeterminado reemplazará la selección del perfil de seguridad predeterminado existente. Seleccionar o cambiar el perfil de seguridad predeterminado no afectará el perfil de seguridad asignado a las API existentes.
-
Descripción: Ingresa una descripción opcional del perfil de seguridad.
-
Límites de velocidad e impactos por minuto: Habilita Límites de velocidad para aplicar un número máximo compartido de impactos de API por minuto que se pueden realizar en todas las API a las que esté asignado este perfil de seguridad. Cuando se selecciona esta opción, debes ingresar un número máximo de impactos por minuto.
Cuando se habilita, se rechazan las llamadas que superan el máximo establecido. Como tal, las llamadas a las API asignadas a este perfil de seguridad pueden experimentar un número aumentado de rechazos. Para obtener más información, consulta Límites de velocidad en Conceptos clave.
Autenticación
Utiliza el menú Tipo de auth para seleccionar un tipo de autenticación para el perfil de seguridad. Después de seleccionar el tipo, hay campos adicionales disponibles para configurar. Esta sección describe los campos para cada tipo:
Anónima
Selecciona el tipo de autenticación Anónima si no se requiere autenticación.
Nota
Si no asignas un perfil de seguridad a una API, también se utiliza autenticación anónima. Sin embargo, es posible que desees usar un perfil de seguridad anónimo (en lugar de ningún perfil de seguridad) para poder establecer opciones de seguridad adicionales para Registro, Rangos de IP confiables o Límites de velocidad, como se describe en Configurar un perfil de seguridad.
Clave de API
Selecciona el tipo de autenticación Clave de API para usar un par de clave y valor de API para acceder a una API asignada a este perfil de seguridad. Cuando se selecciona este tipo, estos campos se utilizan para crear las credenciales requeridas:
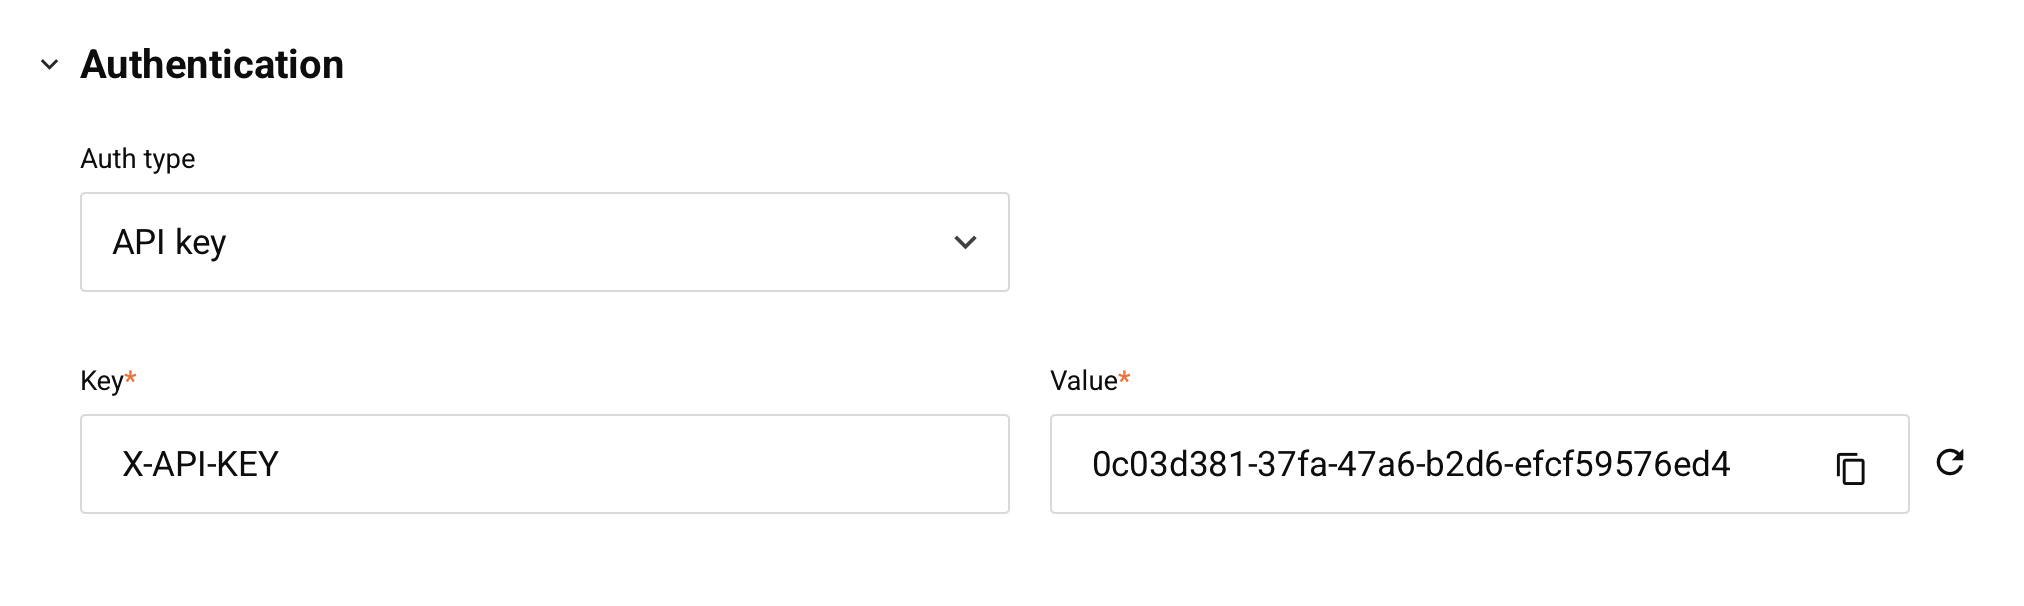
- Clave: Ingresa el nombre del encabezado que deseas usar, como Authorization o X-API-KEY. Se permite un máximo de 256 caracteres.
- Valor: Un valor se genera automáticamente para usar con el nombre del encabezado Clave. Puedes editar el valor o usar el icono de actualización para generar un nuevo valor. Se permite un máximo de 256 caracteres.
- Copiar: Copia el Valor a tu portapapeles.
- Vencimiento de clave de API y Duración del vencimiento (días): Este botón está desactivado de forma predeterminada, en cuyo caso el valor de la clave de API nunca vence. Habilita Vencimiento de clave de API para establecer un período de vencimiento para el valor de la clave de API en su lugar. Cuando se habilita, ingresa el número de días después del cual vence la clave de API en el campo Duración del vencimiento (días). El valor predeterminado es 180.
Antes de que expire una clave de API, Jitterbit envía un correo electrónico de recordatorio a los administradores de tu organización. Una vez que una clave de API ha expirado, las solicitudes de API que utilizan esa clave se rechazan con un error HTTP 401 Unauthorized.
Precaución
En puertas de enlace de API privadas, la expiración de la clave de API se aplica solo cuando se accede a la API a través de la versión 12.9 de la puerta de enlace o posterior; las versiones anteriores de la puerta de enlace aceptan claves expiradas. La puerta de enlace de API en la nube siempre aplica la expiración de la clave de API.
Nota
El par de clave y valor que se ingresa se acepta tanto como encabezado como parámetro de consulta. Por ejemplo, una Clave de X-API-KEY con un Valor de abc123 se pasa en un encabezado como X-API-KEY:abc123 y en un parámetro de consulta como ?X-API-KEY=abc123.
Básica
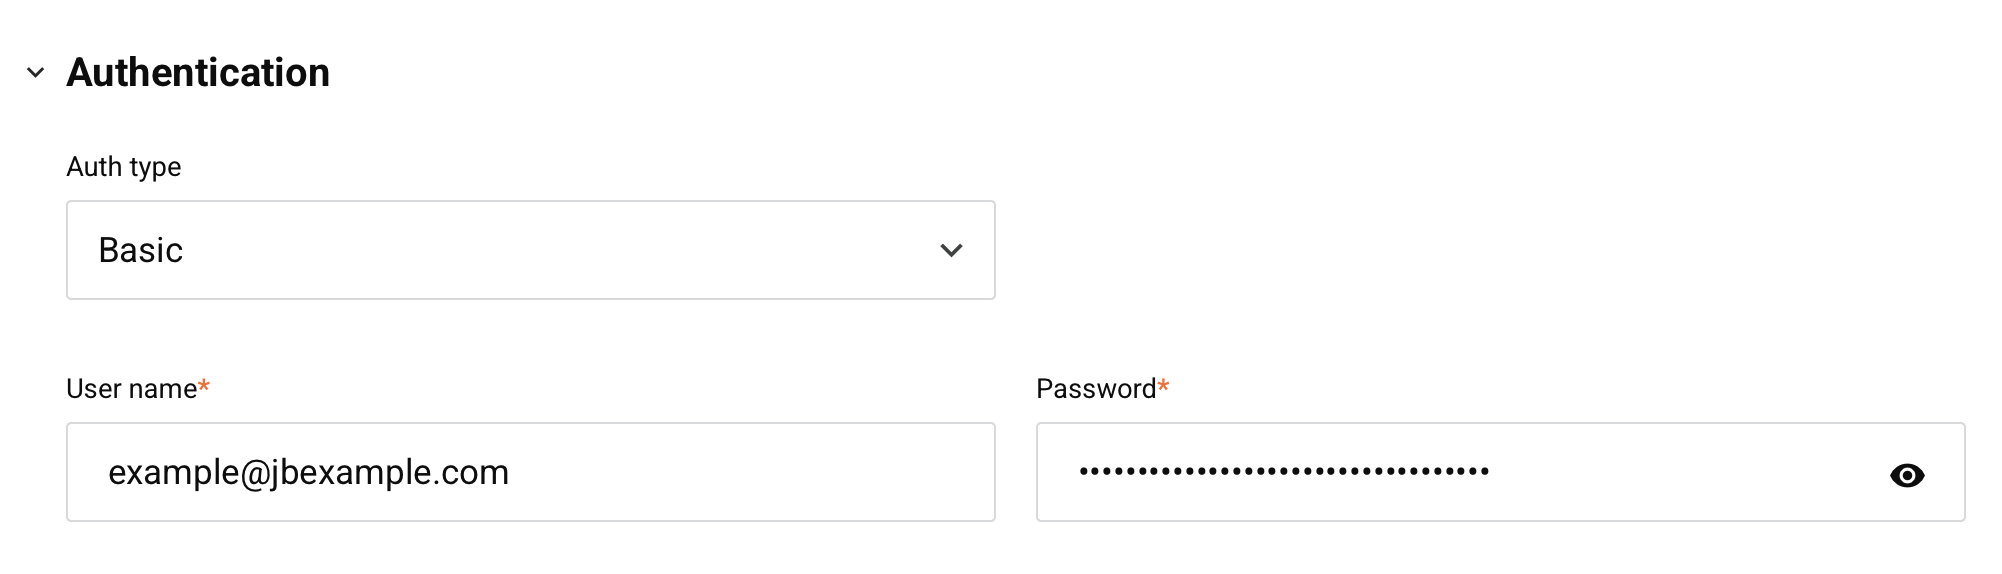
Selecciona el tipo de autenticación Básica para usar autenticación HTTP básica a fin de acceder a una API asignada a este perfil de seguridad. Cuando se selecciona este tipo, se utilizan estos campos para crear las credenciales requeridas:
-
Nombre de usuario: Ingresa el nombre de usuario que los consumidores de API proporcionan para acceder a una API asignada a este perfil de seguridad. El nombre de usuario distingue mayúsculas de minúsculas y no debe contener
<,>,',",;,\,%, un acento grave (`),(,),{,}, una secuencia--, un comentario/* */o una secuencia de retorno de carro/salto de línea (CRLF). Si el nombre de usuario contiene alguno de estos, aparece un error de validación y debes eliminarlos antes de poder guardar el perfil de seguridad. Si tienes la intención de usar las credenciales en un encabezado HTTP al llamar a la API, el nombre de usuario tampoco debe contener dos puntos (:). -
Contraseña: Ingresa la contraseña que los consumidores de API proporcionan junto con el nombre de usuario.
Precaución
Un perfil de seguridad guardado antes del lanzamiento de Harmony 12.12 puede tener un Nombre de usuario que contenga caracteres o secuencias que ya no se permiten (consulta la descripción del campo Nombre de usuario). Si la configuración Logging de ese perfil de seguridad utiliza el identificador predeterminado, una solicitud de API que utiliza el perfil de seguridad falla con un error INVALID_TRIGGER_USER. Para resolver esto, edita el Nombre de usuario para eliminarlos y luego actualiza las credenciales en cualquier aplicación que llame y que haga referencia al nombre de usuario anterior.
El campo Nombre de usuario acepta más de 256 caracteres. Sin embargo, si la configuración Logging del perfil de seguridad utiliza el identificador predeterminado, una solicitud de API que utiliza el perfil de seguridad falla con un error TRIGGER_USER_TOO_LONG cuando el nombre de usuario supera 256 caracteres.
Consejo
Para usar las credenciales en un encabezado HTTP al llamar a una API asignada a este perfil de seguridad, proporciona una cadena codificada en Base64 del nombre de usuario y la contraseña combinados con dos puntos únicos. Por ejemplo, utilizando la función Jitterbit Base64Encode:
Base64Encode("exampleuser"+":"+"examplepassword")
Personalizada
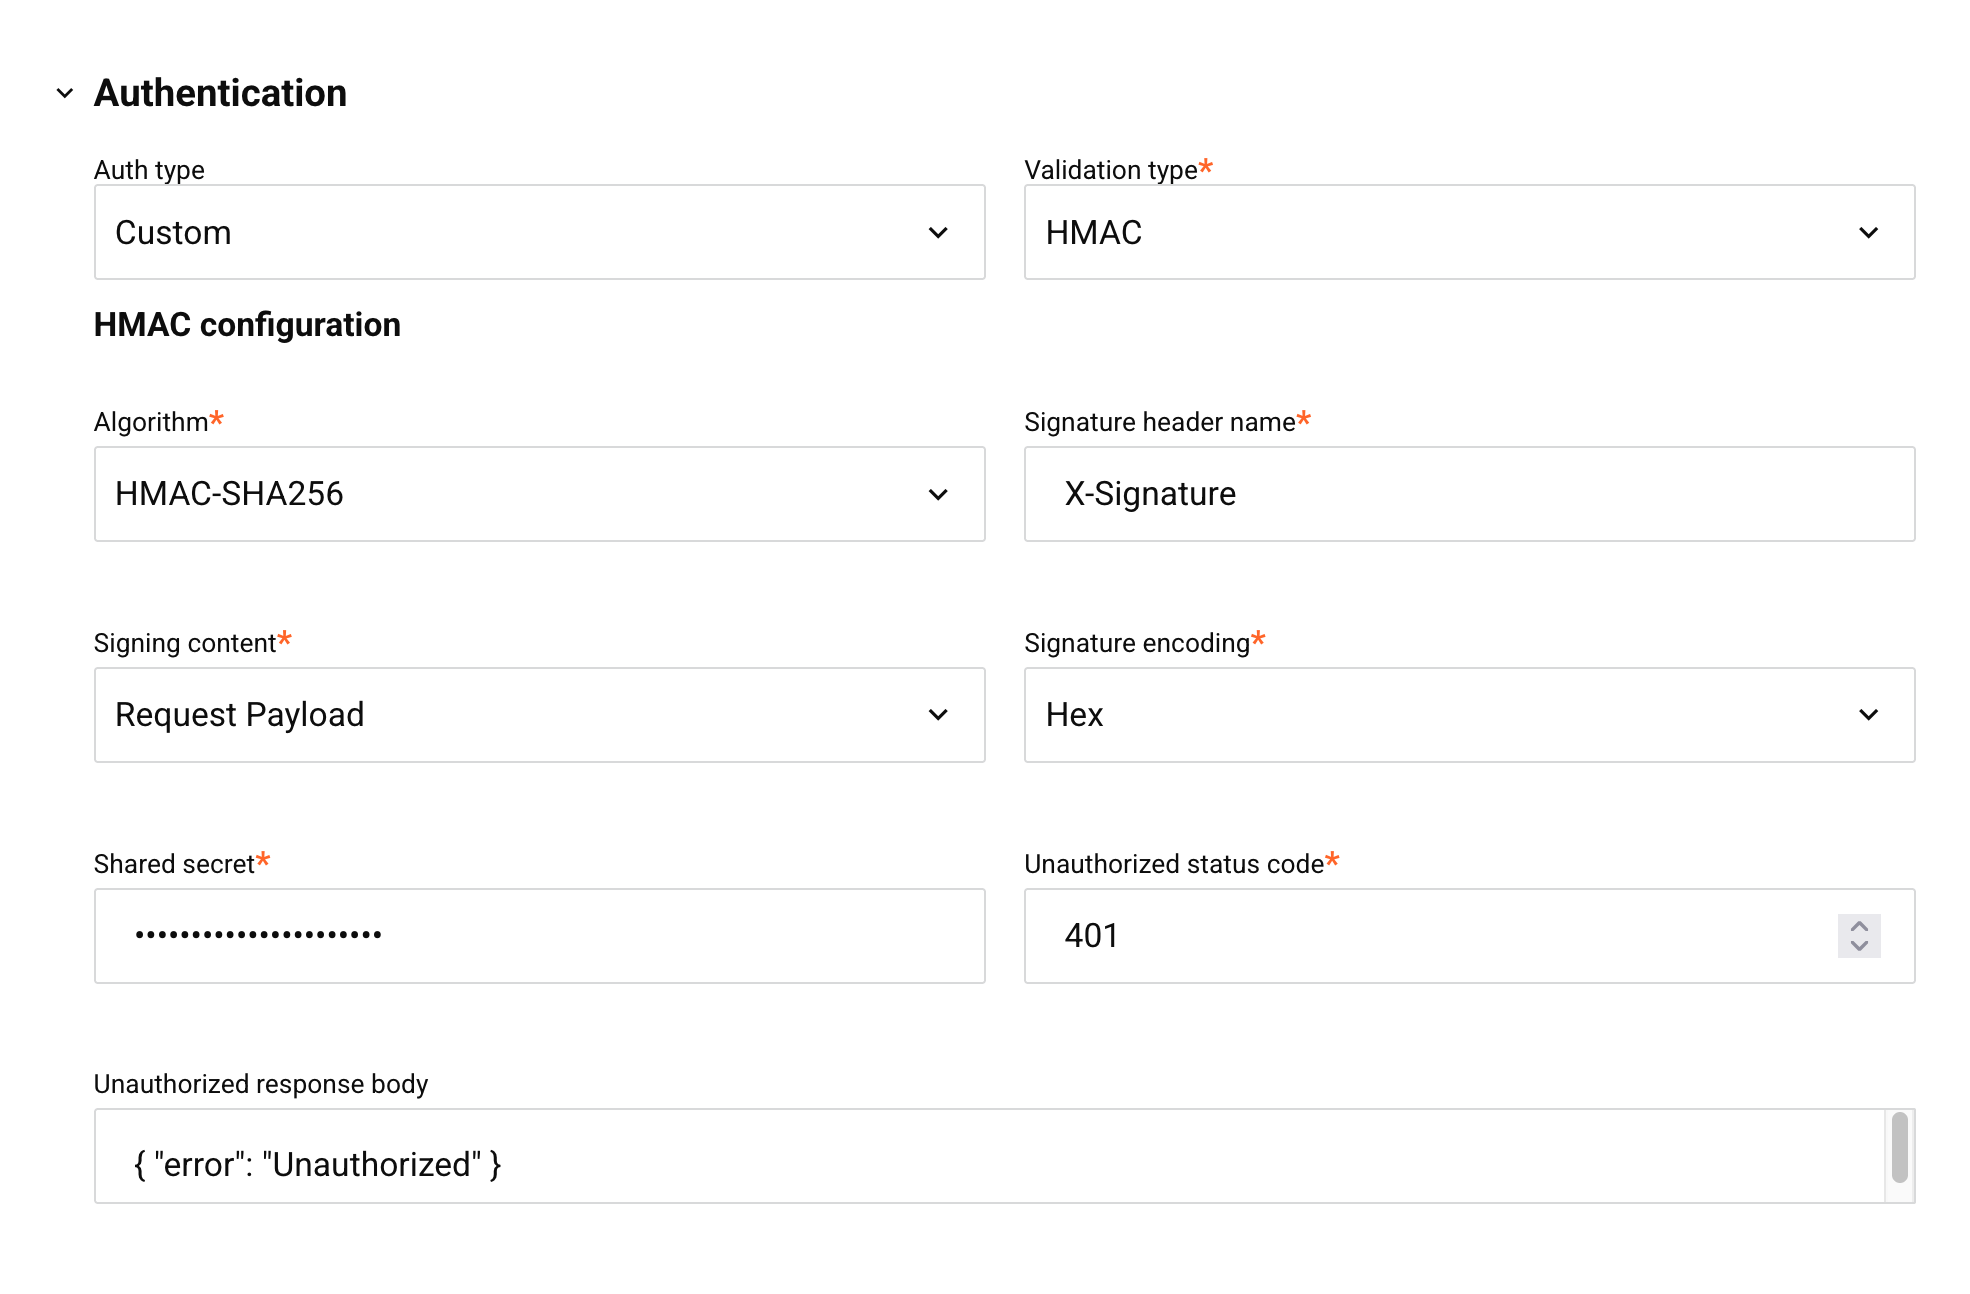
Selecciona el tipo de autenticación Personalizada para validar una firma que la aplicación que llama incluye en cada solicitud a una API asignada a este perfil de seguridad. Cuando se selecciona este tipo, se utilizan estos campos para crear las credenciales requeridas:
-
Tipo de validación: Usa el menú desplegable para seleccionar el esquema de firma a validar. La única opción compatible es HMAC. Cuando se selecciona HMAC, los siguientes campos de configuración HMAC están disponibles.
-
Algoritmo: Usa el menú desplegable para seleccionar el algoritmo hash utilizado para generar la firma. Elige HMAC-SHA256 o HMAC-SHA512.
-
Nombre del encabezado de firma: Ingresa el nombre del encabezado HTTP en el que la aplicación que llama incluye la firma, como X-Signature. Este campo es obligatorio y no puede contener espacios, tabulaciones o saltos de línea.
-
Contenido de firma: Usa el menú desplegable para seleccionar el contenido utilizado para generar la firma. La única opción compatible es Request Payload, lo que significa que se firma el cuerpo de solicitud completo sin procesar.
-
Codificación de firma: Usa el menú desplegable para seleccionar la codificación del valor de firma. La única opción compatible es Hex.
-
Secreto compartido: Ingresa la clave secreta que usa la aplicación que realiza la llamada para generar la firma. Este campo es obligatorio.
Precaución
Después de guardar el perfil de seguridad, el valor de Secreto compartido no se puede ver nuevamente. Para cambiarlo, ingresa un nuevo valor. Para mantener el secreto existente sin cambios al editar el perfil de seguridad, deja este campo en blanco.
-
Código de estado no autorizado: Ingresa el código de estado HTTP que se devuelve a la aplicación que realiza la llamada cuando falla la validación de firma. El valor predeterminado es
401. -
Cuerpo de respuesta no autorizado: Ingresa un cuerpo de respuesta opcional para devolver a la aplicación que realiza la llamada cuando falla la validación de firma. El valor predeterminado es
{"error": "Unauthorized"}.
Si se selecciona HMAC-SHA256 para Algoritmo, consulta Generar una firma HMAC-SHA256 en Jitterbit Studio para ver los pasos que puede usar la aplicación que realiza la llamada para generar una firma coincidente.
OAuth 2.0
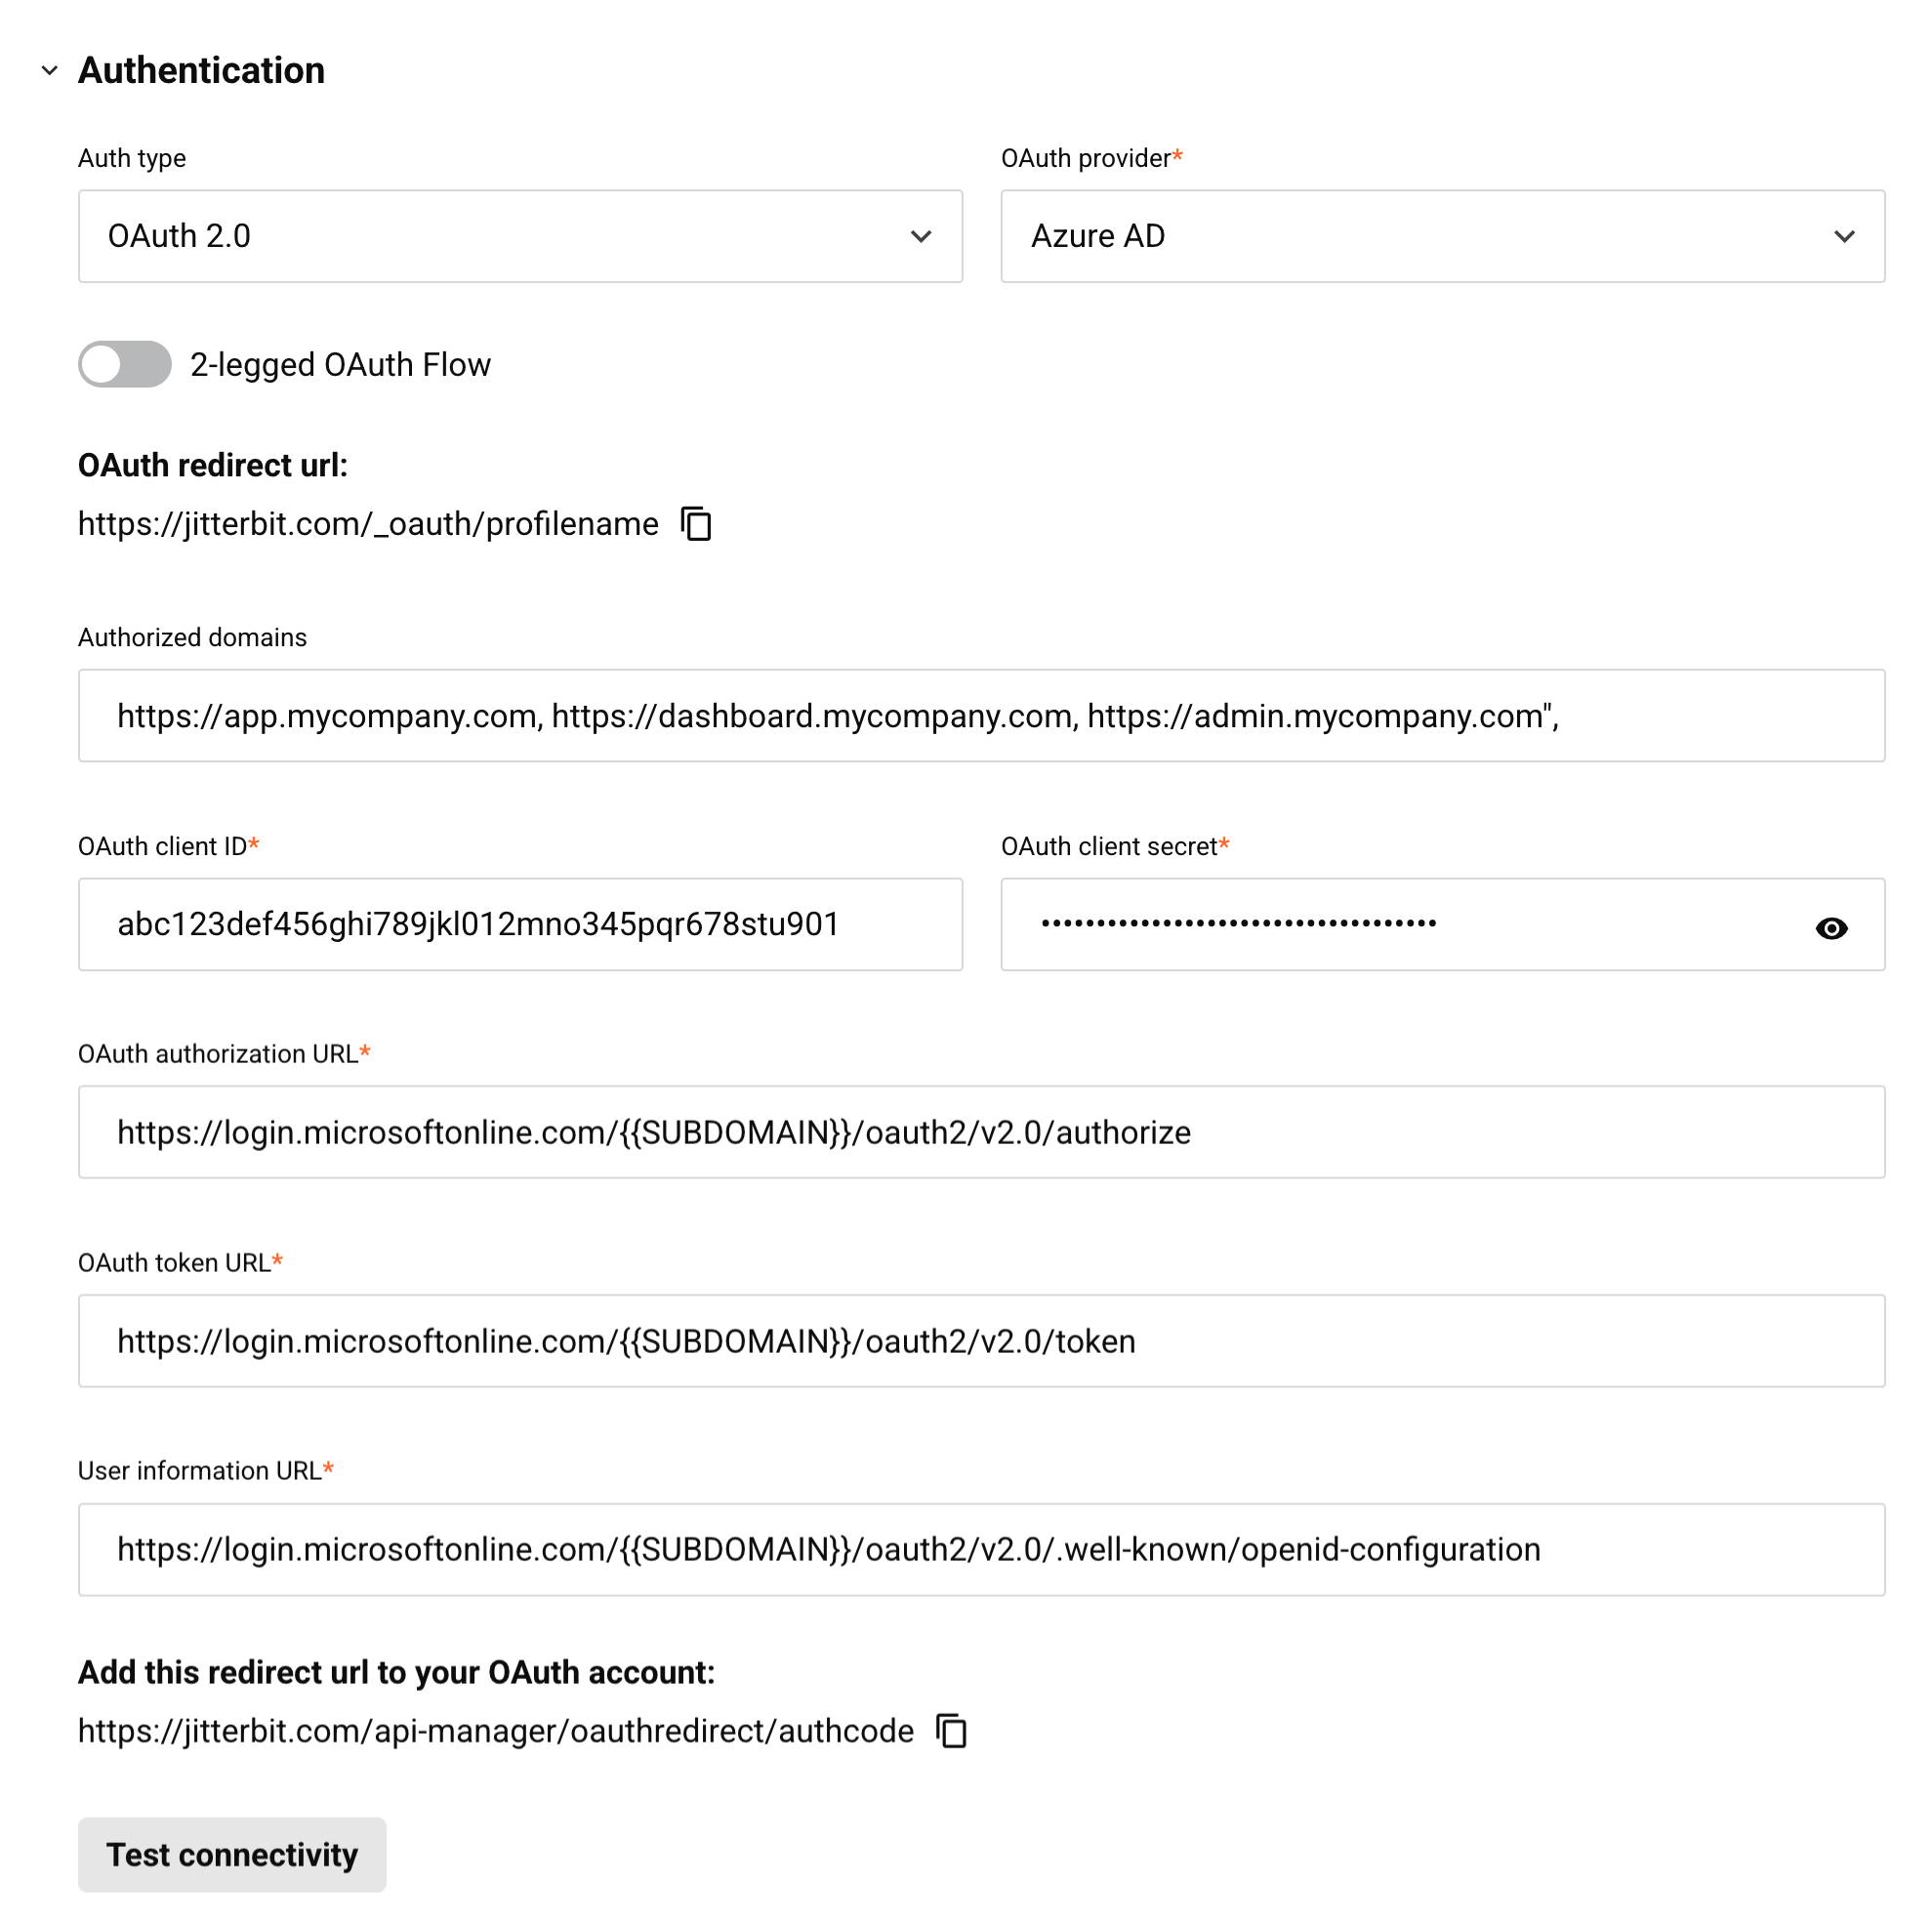
Selecciona el tipo de autenticación OAuth 2.0 para usar un token de autorización OAuth 2.0 y acceder a una API asignada a este perfil de seguridad. OAuth 2.0 es un estándar abierto para delegación de acceso. Cuando se selecciona este tipo, se usan estos campos para crear las credenciales requeridas:
-
Proveedor de OAuth: Usa la lista desplegable para seleccionar un proveedor de identidades compatible. Elige uno de Azure AD (Microsoft Entra ID), Google, Okta u Salesforce.
-
Flujo de OAuth de 2 patas: De forma predeterminada, se usa OAuth de 3 patas para todos los proveedores de identidades. Este proceso requiere interacción manual para autenticarse al acceder a una API asignada a este perfil de seguridad. La opción Flujo de OAuth de 2 patas está disponible solo para Microsoft Entra ID (Microsoft Entra ID) y Okta. Esta opción te permite configurar un alcance y una audiencia para eliminar el paso manual.
Nota
Si usas una puerta de enlace de API privada, debes usar la versión 10.48 o posterior de la puerta de enlace para que esta opción funcione. Si la puerta de enlace no es versión 10.48 o posterior, se usa OAuth de 3 patas aunque esté configurado OAuth de 2 patas. Si no usas una puerta de enlace de API privada, esta opción no tiene requisitos de versión.
-
Dominios autorizados: Ingresa nombres de dominio separados por comas para limitar el acceso a dominios de lista blanca. Deja en blanco para acceso sin restricciones.
-
Credenciales del cliente: Añade pares de credenciales del cliente (un ID de cliente y un secreto de cliente) al perfil de seguridad para que los consumidores puedan autenticarse en la API. Cuando está habilitado el Flujo de OAuth de 2 patas, puedes añadir múltiples credenciales de cliente, lo que permite que distintos consumidores se autentiquen en la misma API usando credenciales únicas. Cuando está deshabilitado el Flujo de OAuth de 2 patas (3 patas), puedes añadir una sola credencial de cliente. Los siguientes controles están disponibles:
-
Búsqueda: Ingresa cualquier parte del nombre de un consumidor para filtrar la lista de credenciales del cliente.
-
Añadir credencial del cliente: Haz clic para añadir una fila editable a la tabla. Completa estos campos (todos son obligatorios), luego haz clic en la marca de verificación en la columna Acciones para guardar la credencial o en el icono de cierre para descartarla:
-
Nombre del consumidor: Ingresa un nombre para identificar al consumidor que usa este par de credenciales.
-
ID de cliente: Ingresa el ID de cliente que obtuviste del proveedor de identidades.
-
Secreto del cliente: Ingresa el secreto del cliente que obtuviste del proveedor de identidades. Usa el icono de mostrar para revelar el valor.
-
Estado: Establece la credencial como Activa o Inactiva. Solo las credenciales Activas se pueden usar para autenticarse con la API.
-
Cada credencial de cliente guardada aparece como una fila en la tabla, mostrando su Nombre del consumidor, ID de cliente, Secreto del cliente y Estado. Pasa el mouse sobre una fila para revelar estas acciones en la columna Acciones:
-
-
Editar: Haz clic para editar la credencial del cliente en una fila editable.
-
Eliminar: Haz clic para eliminar la credencial del cliente.
Consulta las instrucciones para obtener el ID de cliente y el secreto de cliente para Microsoft Entra ID, Google, Okta, o Salesforce.
-
Los campos OAuth 2.0 restantes (URL de redirección de OAuth, Alcance de OAuth, URL de detección de OpenID, Audiencia, URL de autorización de OAuth, URL de token de OAuth, URL de información del usuario, y Agregar esta URL de redirección a tu cuenta de OAuth) vienen rellenados con valores predeterminados y contienen configuraciones específicas de tu proveedor de identidad. Algunos de estos campos aparecen solo cuando está habilitado el flujo OAuth de 2 etapas. Configúralos de acuerdo con las instrucciones de tu proveedor de identidad: Microsoft Entra ID (2 etapas, 3 etapas), Google, Okta (2 etapas, 3 etapas), o Salesforce.
-
Probar conectividad: Haz clic para verificar la conectividad con el proveedor de identidad utilizando la configuración proporcionada. El comportamiento resultante depende de si se utiliza la opción flujo OAuth de 2 etapas:
-
OAuth de 2 etapas: Para Microsoft Entra ID y Okta cuando se utiliza el flujo OAuth de 2 etapas, la puerta de enlace de API obtiene el token de acceso y la autenticación se realiza automáticamente. Luego se te redirige a API Manager con un mensaje que muestra los resultados de la prueba.
-
OAuth de 3 etapas: Para Google y Salesforce, y para Microsoft Entra ID y Okta cuando no se utiliza el flujo OAuth de 2 etapas, se abre una nueva pestaña del navegador que muestra la interfaz de inicio de sesión nativa del proveedor de identidad. Después de proporcionar tus credenciales al proveedor de identidad, se te redirige a API Manager con un mensaje que muestra los resultados de la prueba.
-
Registro
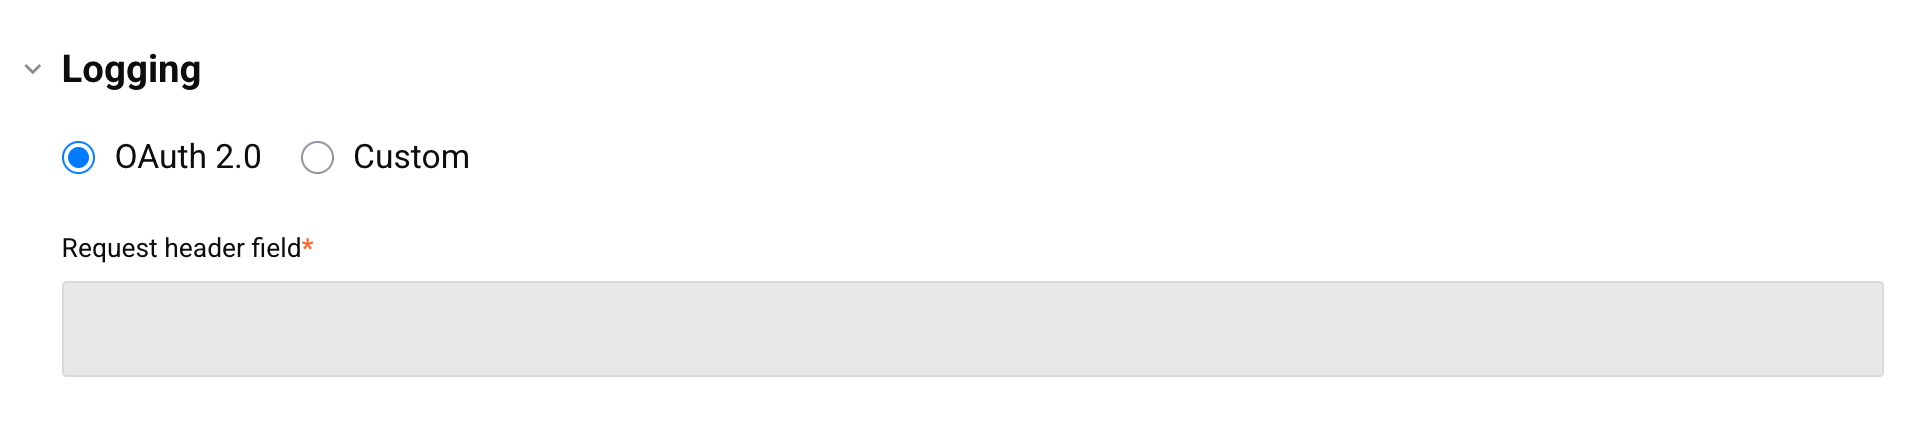
Selecciona el identificador que se incluirá en los encabezados de solicitudes de API para rastrear qué método de autorización se utilizó para acceder a este perfil de seguridad. Este valor aparece en el campo Usuario establecido a en los registros de API para cada solicitud de API, lo que permite monitorear y auditar diferentes métodos de acceso.
La etiqueta del primer botón de radio corresponde con el Tipo de autenticación configurado para el perfil de seguridad:
-
Anónimo: Envía el valor Anonymous.
-
Básico: Envía el valor del campo Nombre de usuario (tal como se define en Autenticación básica).
-
OAuth: Envía el valor OAuth2.0.
-
Clave de API: Envía el valor APIKEY.
Si el perfil de seguridad utiliza autenticación Personalizada (HMAC-SHA256 o HMAC-SHA512), este botón de radio está etiquetado como Anónimo y envía el valor Anonymous.
Cuando se selecciona Personalizada para Registro, este campo se vuelve disponible:
- Campo de encabezado de solicitud: Envía el valor ingresado en el cuadro de texto, por ejemplo,
X-API-Key.
Precaución
El valor que envía la aplicación que realiza la llamada en este encabezado no debe contener <, >, ', ", ;, \, %, un acento grave (`), (, ), {, }, una secuencia --, un comentario /* */, o una secuencia de retorno de carro/salto de línea (CRLF). Una solicitud de API fallará con un error INVALID_TRIGGER_USER si el valor de este encabezado contiene uno de estos caracteres. Este valor también está limitado a 256 caracteres; una solicitud de API fallará con un error TRIGGER_USER_TOO_LONG si supera esta longitud.
Dirección IP confiable
Se puede seleccionar si se limita el acceso a las APIs dentro del perfil de seguridad a consumidores desde una única dirección IP o un rango de direcciones IP:
-
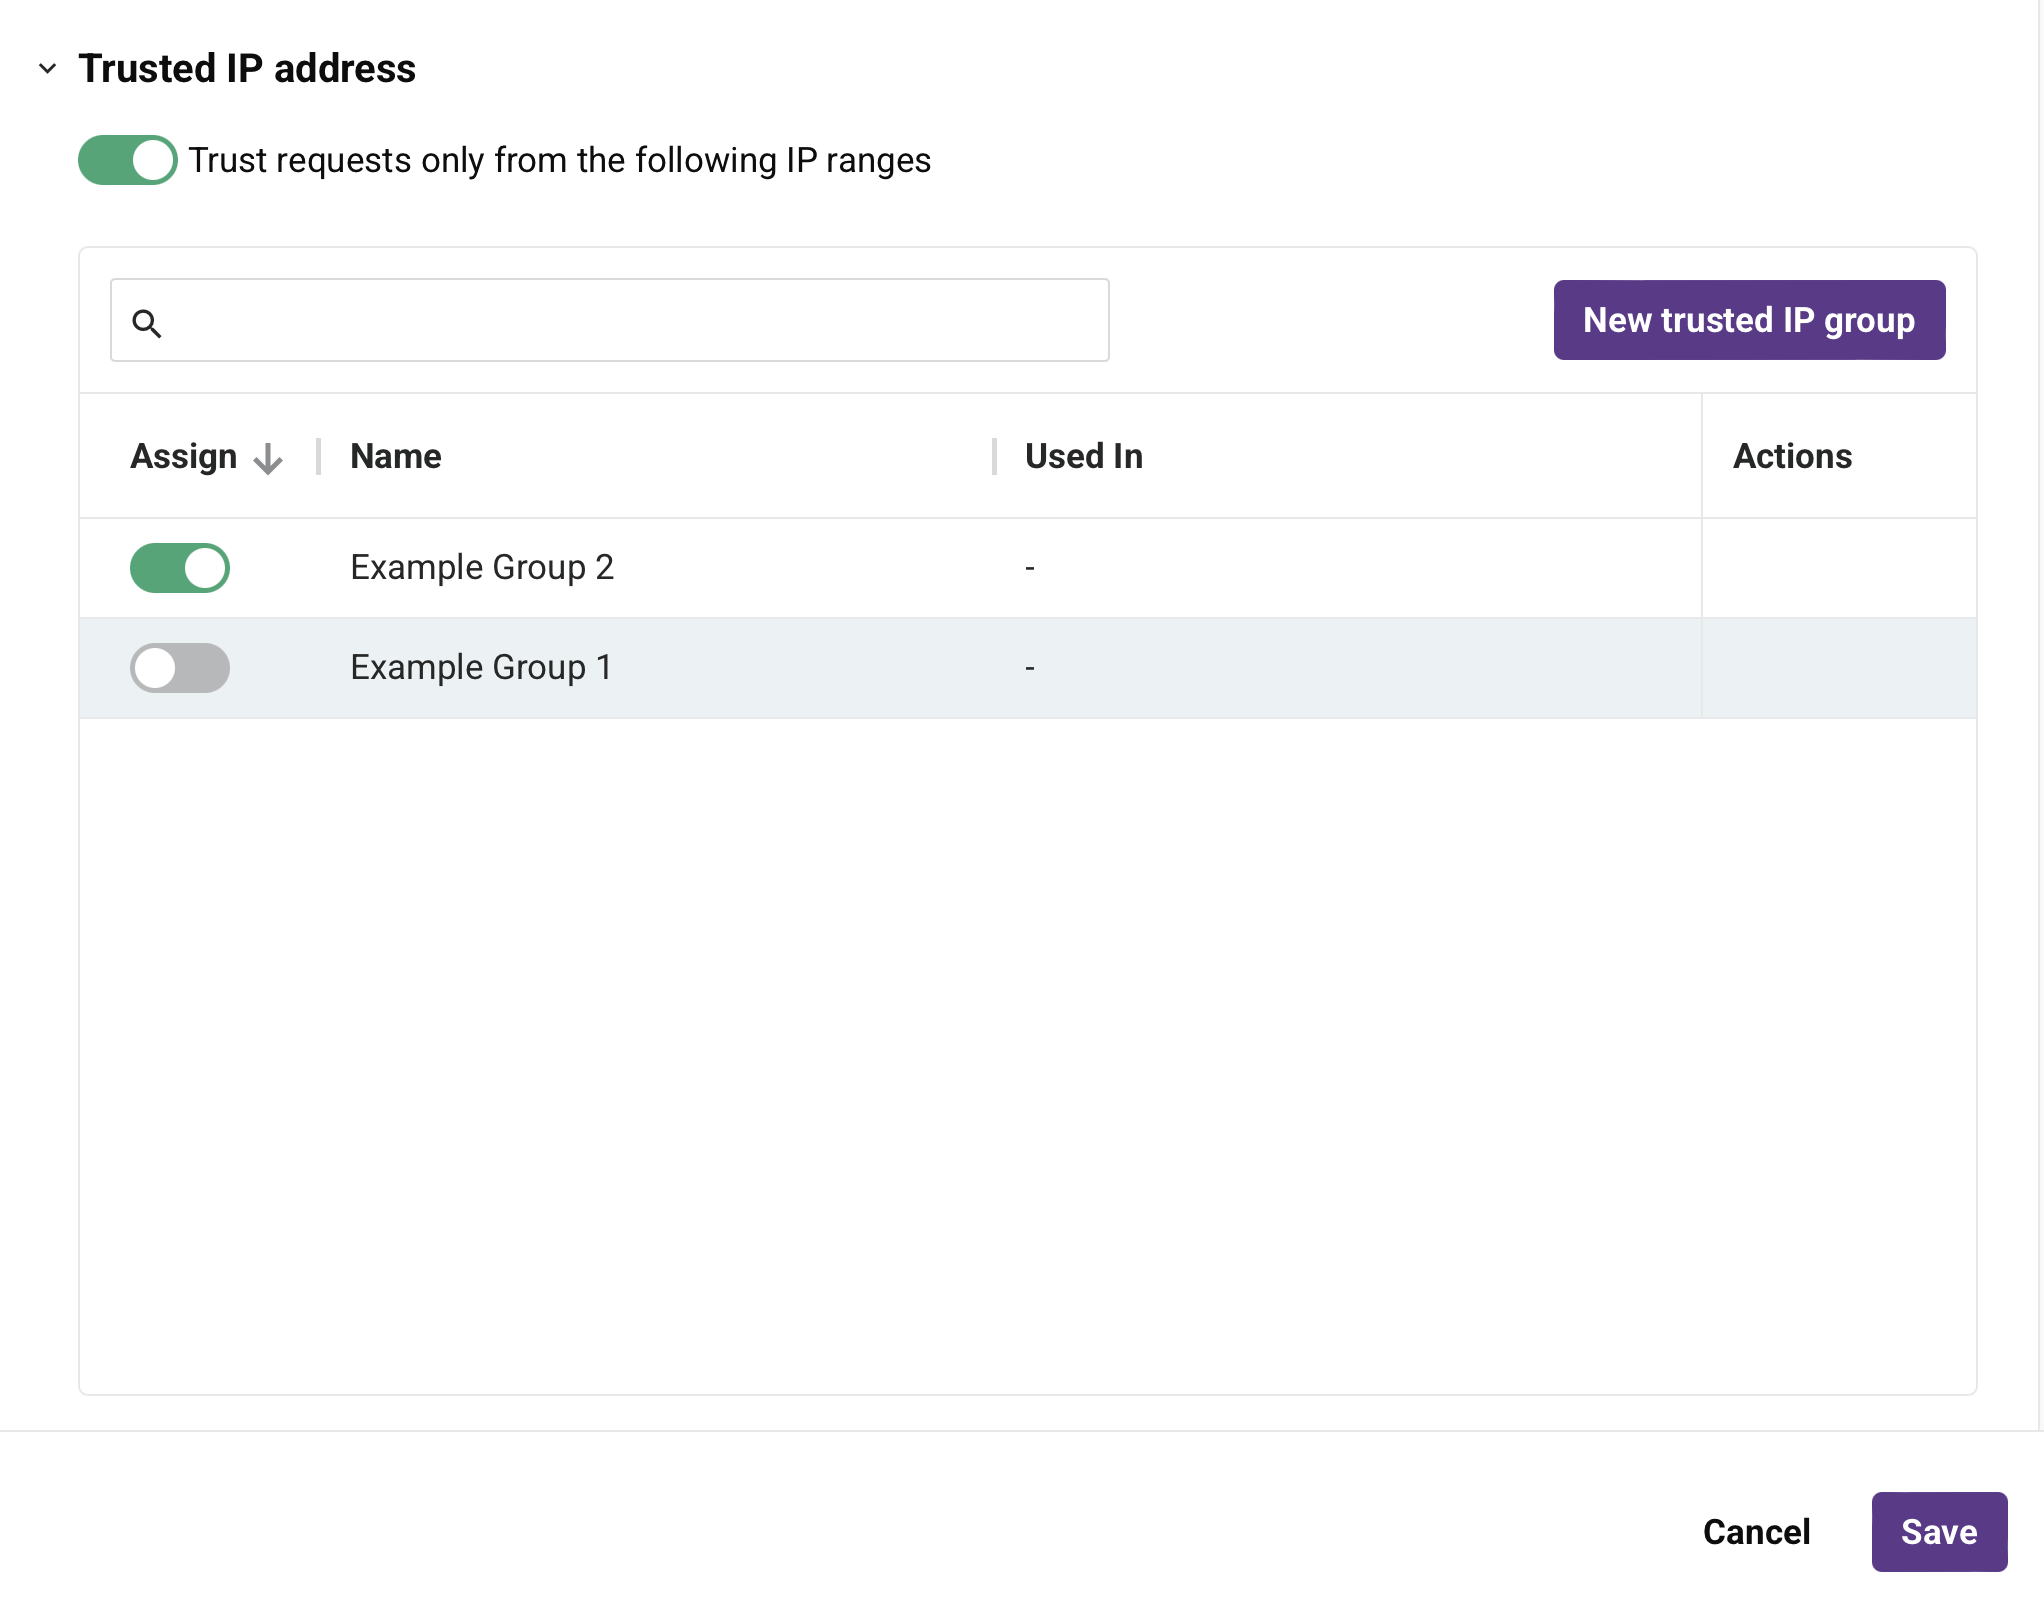
Confiar solo en solicitudes de los siguientes rangos IP: Habilitar para limitar el acceso a las APIs dentro de un perfil de seguridad a consumidores desde ciertas direcciones IP. Solo las direcciones IP incluidas dentro de los rangos especificados pueden acceder a las APIs utilizando este perfil de seguridad. Cuando se habilita, aparece una tabla de grupos de IP confiables existentes:
-
Búsqueda: Escribir el nombre de un grupo de IP confiables existente. Al hacer clic en el cuadro de búsqueda, se completa una lista de grupos de IP confiables existentes. La lista se filtra en tiempo real con cada pulsación de tecla dentro del cuadro de búsqueda. Hacer clic en el nombre del grupo de IP confiables para añadirlo al perfil de seguridad.
-
Asignar: Habilitar para asignar el grupo de IP confiables al perfil de seguridad.
-
Nombre: El nombre del grupo de IP confiables.
-
Usado en: Los nombres de los perfiles de seguridad donde se utiliza actualmente el grupo de IP confiables.
-
Acciones: Pasar el cursor sobre una fila de grupo de IP confiables para revelar una acción adicional:
- Editar: Hacer clic para editar los rangos IP para la fila del grupo de IP confiables.
-
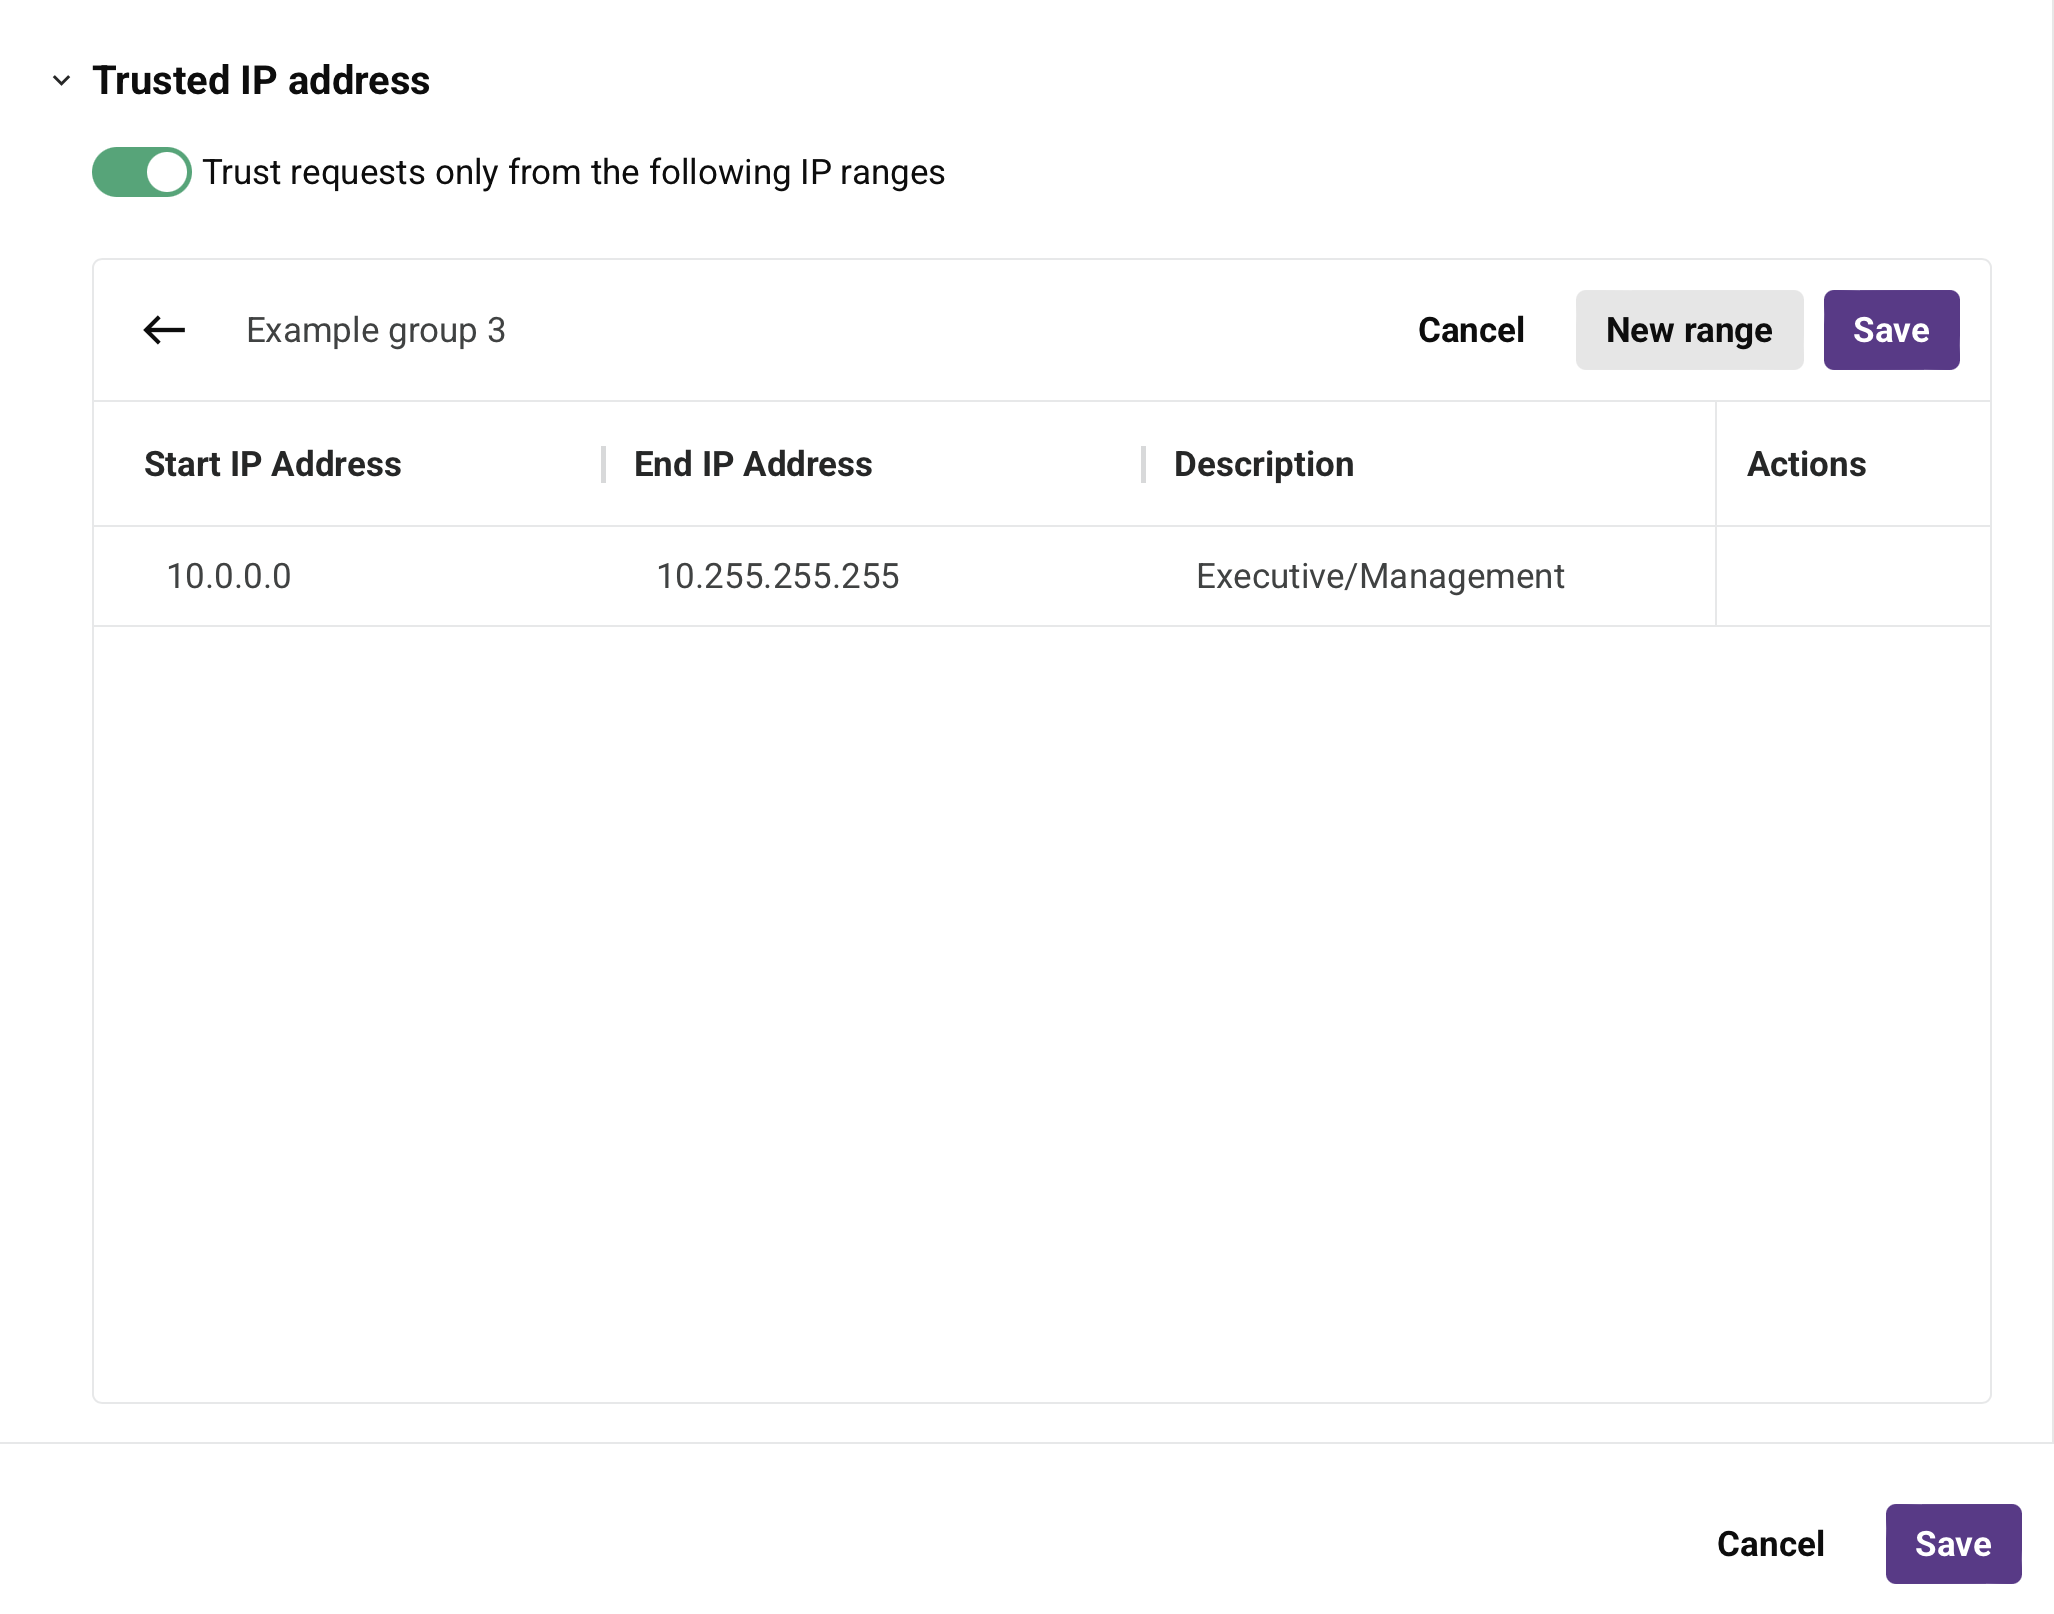
Nuevo grupo de IP confiables: Hacer clic para añadir un nuevo grupo de IP confiables. Al hacer clic, se muestra esta pantalla de configuración:
-
Nombre: Escribir un nombre para identificar el grupo de IP confiables. Para grupos de IP confiables existentes, hacer clic en el nombre de un grupo de IP confiables para renombrarlo.
-
Nuevo rango: Hacer clic para añadir un rango de direcciones IP.
-
Dirección IP de inicio: Escribir la primera dirección IP a incluir en el rango. Solo se admiten direcciones IP introducidas en formato IPv4.
-
Dirección IP final: Escribir la última dirección IP a incluir en el rango. Solo se admiten direcciones IP introducidas en formato IPv4.
-
Descripción: Escribir una descripción del rango de direcciones IP (opcional).
-
Acciones: Pasar el cursor sobre un rango de direcciones IP para revelar una acción adicional:
- Eliminar: Elimina la fila del rango de direcciones IP del perfil de seguridad.
-
Cancelar: Hacer clic para descartar el grupo de IP confiables y volver a la configuración del perfil de seguridad.
-
Guardar: Hacer clic para guardar el grupo de IP confiables. Después de que se haya guardado el perfil de seguridad, este grupo de IP confiables estará disponible para usarlo en otros perfiles de seguridad según sea necesario.
-
-
Ver perfiles de seguridad existentes
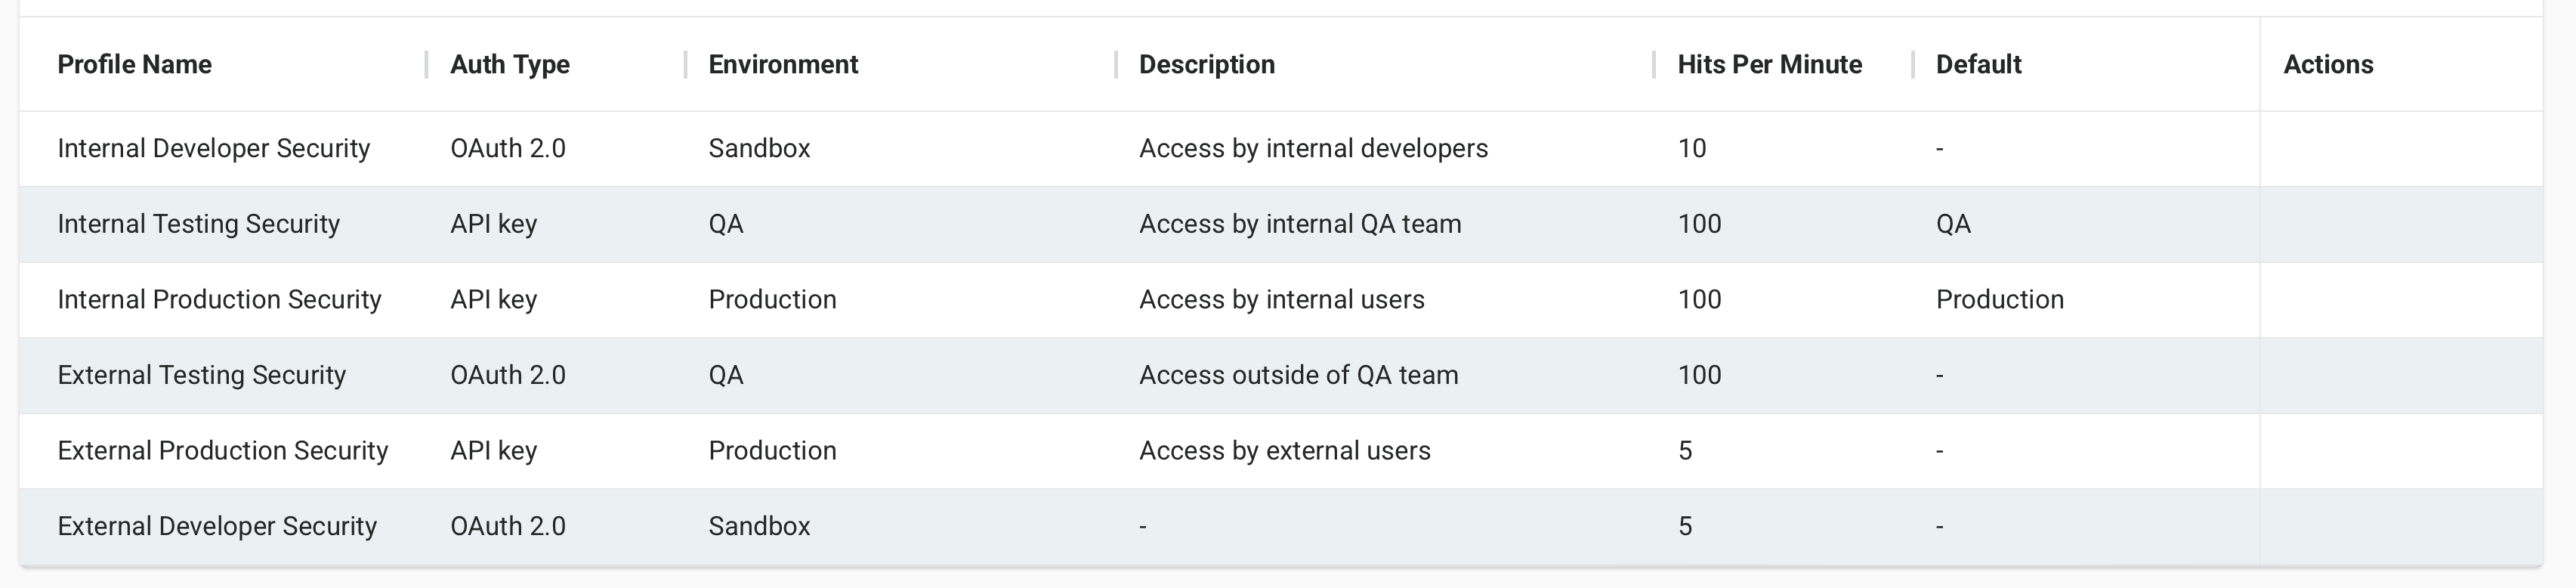
La página Perfiles de seguridad muestra todos los perfiles de seguridad existentes en la organización de Harmony seleccionada, agrupados por entorno. Cada columna de la tabla se describe a continuación:
-
Nombre del perfil: El nombre del perfil de seguridad. Para alternar el orden de clasificación de cada tabla entre orden alfabético descendente y ascendente, hacer clic en la flecha hacia arriba o hacia abajo.
-
Vencimiento: Para perfiles de seguridad que utilizan el tipo de autenticación de clave API con vencimiento de clave API habilitado, la fecha en la que vence la clave API, junto con una etiqueta de estado que muestra Vence pronto cuando la clave está dentro de 7 días de su fecha de vencimiento. Esta columna está en blanco para perfiles de seguridad que no tienen habilitado el vencimiento de clave API.
-
Tipo de autenticación: El tipo de autenticación utilizado para autenticar y acceder a las APIs asignadas a este perfil de seguridad.
-
Descripción: Una descripción del perfil de seguridad, si se proporciona.
-
APIs usando: Las APIs a las que se asigna el perfil de seguridad.
-
Solicitudes por minuto: El número máximo de solicitudes de API permitidas por minuto utilizando este perfil, si está configurado.
-
Entorno: El entorno donde se aplica el perfil de seguridad.
-
Clase de ambiente: La clase del ambiente. Esta información se utiliza solo para propósitos de generación de reportes.
-
Predeterminado: El nombre del ambiente predeterminado del perfil de seguridad, si está configurado.
-
Creado: La fecha y hora local del navegador cuando se creó el perfil de seguridad.
-
Creado por: La dirección de correo electrónico del usuario que creó el perfil de seguridad.
-
Última edición: La fecha y hora local del navegador cuando se modificó por última vez el perfil de seguridad.
-
Editado por: La dirección de correo electrónico del usuario que editó más recientemente el perfil de seguridad.
-
Grupos de IP confiables: Cualquier grupo de IP confiables asignado al perfil de seguridad. Para más información, consulta Direcciones IP confiables.
-
Acciones: Pasa el cursor sobre un perfil de seguridad para revelar estos iconos de acción:
-
Editar: Haz clic para abrir la pantalla de configuración del perfil de seguridad.
-
Eliminar: Haz clic para eliminar permanentemente el perfil de seguridad. Un mensaje te pide que confirmes la eliminación. Si el perfil de seguridad está asignado a cualquier API, primero debes desasignarlo o reemplazarlo antes de eliminarlo.
Importante
Después de desasignar un perfil de seguridad de una API, debes guardar y publicar la API para que el cambio surta efecto. Hasta que se publique la API, el perfil de seguridad se sigue considerando "en uso" y no se puede eliminar hasta que todas las APIs que lo utilizaban anteriormente se hayan publicado con la configuración actualizada. Esto se aplica incluso si la API está en estado borrador con el perfil desasignado.
-
URL de visualización de OAuth: Cuando se configura un perfil de seguridad OAuth de 2 pasos, haz clic para copiar la URL necesaria para generar un token de OAuth. Para obtener instrucciones, consulta OAuth de 2 pasos de Microsoft Entra ID u OAuth de 2 pasos de Okta.
-
Próximos pasos
Para más información sobre asignar perfiles de seguridad a una API, consulta estos recursos:
Solución de problemas
Para la solución de problemas relacionados, consulta lo siguiente en la Guía de solución de problemas de API Manager:
-
OAuth de Microsoft Entra ID: El nombre del perfil de seguridad no puede contener espacios
-
OAuth de 2 pasos de Microsoft Entra ID: Error
OAUTH_INVALID_TOKEN_CODE -
Proveedor de identidad de Google o Salesforce: OAuth de 2 pasos no es compatible
-
CORS habilitado: Las solicitudes
OPTIONSse ejecutan sin autenticación -
Los cambios del perfil de seguridad tardan varios minutos en surtir efecto
-
El perfil de seguridad no se puede eliminar mientras esté asignado a una API publicada