MCP-Server (Beta) in Jitterbit MCP
Einführung
Die Seite MCP-Server ist der Ort, an dem man MCP-Server und ihre Funktionen erstellt, konfiguriert, veröffentlicht und verwaltet.
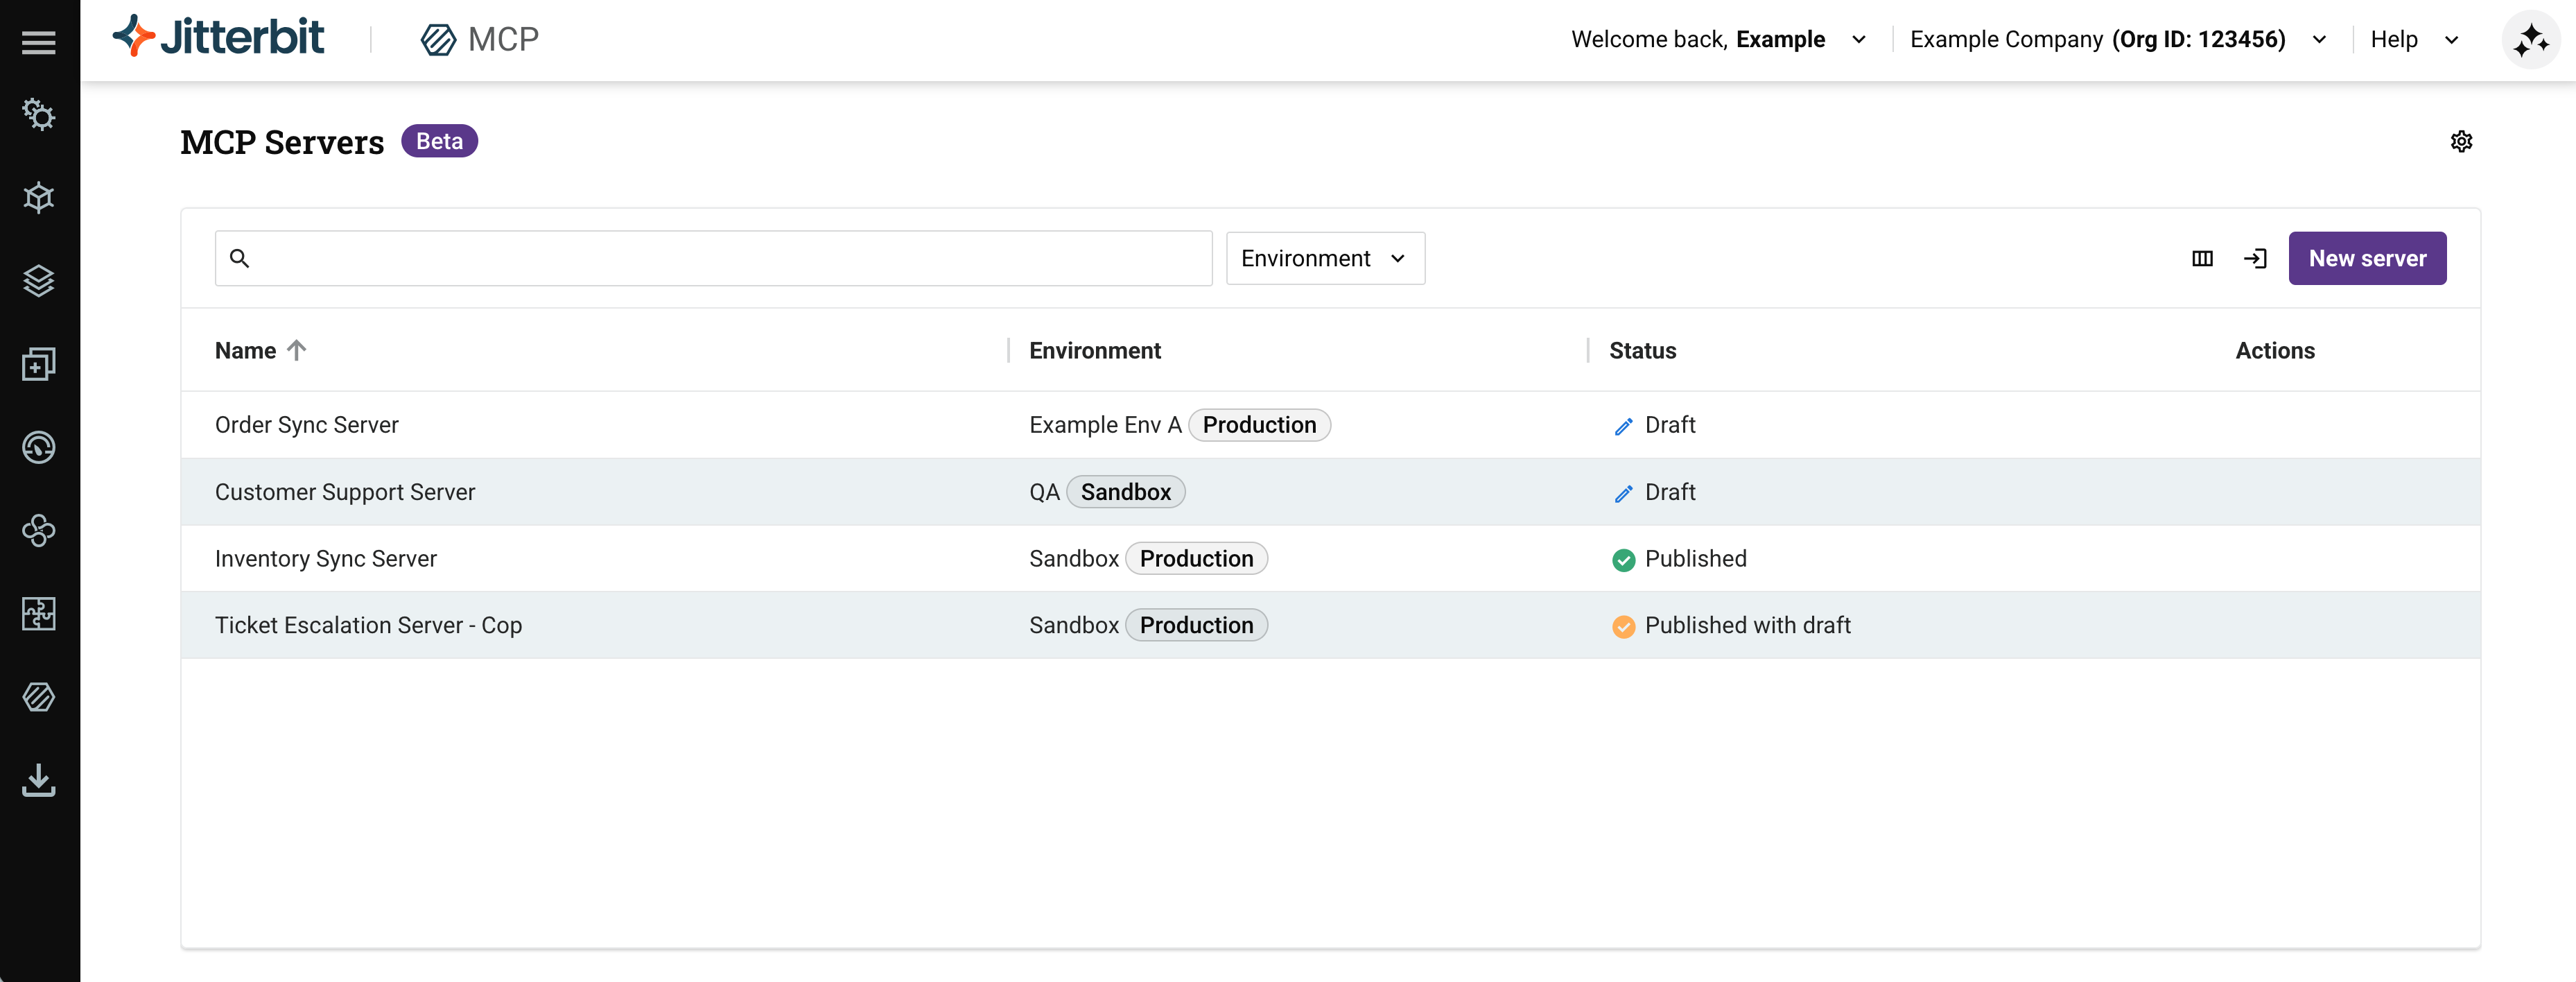
Um auf die Seite MCP-Server zuzugreifen, nutzen Sie das Harmony-Portalmenü und wählen Sie MCP > Server.
Hinweis
Benutzer mit der Berechtigung Admin oder Read Rollenberechtigung können auf diese Seite zugreifen. Benutzer mit nur der Berechtigung Read benötigen auch Read Umgebungszugriff, um den Inhalt eines Servers anzuzeigen.
Voraussetzungen
Bevor Sie einen MCP-Server erstellen, stellen Sie sicher, dass Sie über Folgendes verfügen:
-
Zugriff auf Jitterbit MCP mit den erforderlichen Rollenberechtigungen und Umgebungszugriff.
-
Eine externe HTTP- oder REST-API oder eine in API Manager erstellte Jitterbit-API, um sie als MCP-Tool verfügbar zu machen.
MCP-fähige Umgebungen
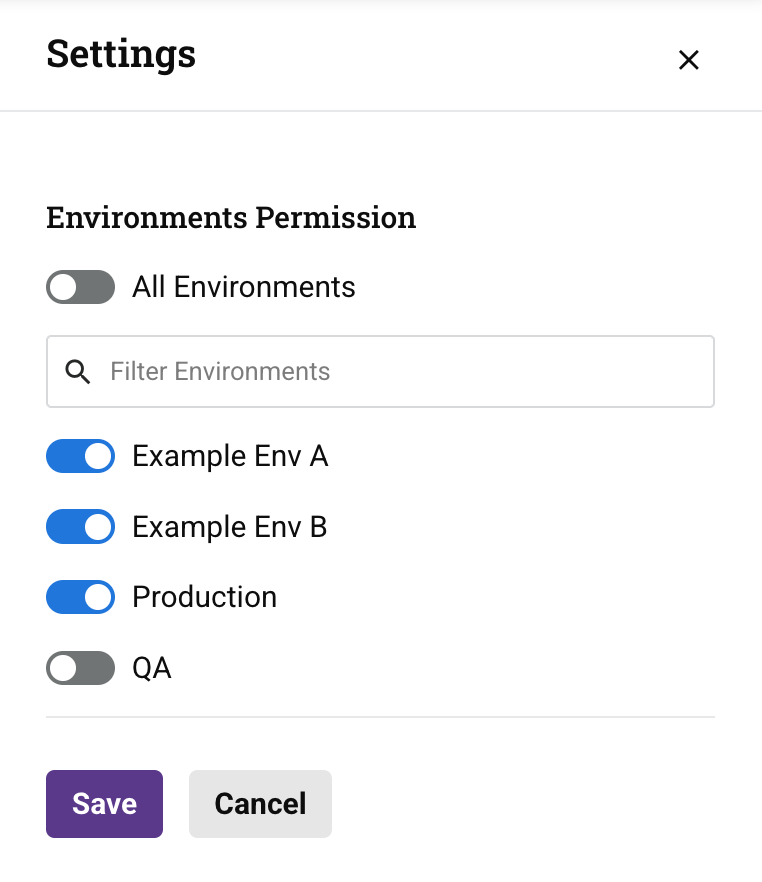
Klicken Sie auf das Einstellungssymbol in der oberen rechten Ecke der Seite, um das Panel Einstellungen zu öffnen. Der Abschnitt Environments Permission in diesem Panel steuert, welche Harmony-Umgebungen für Jitterbit MCP aktiviert sind. Nur aktivierte Umgebungen können zum Erstellen und Verwalten von MCP-Servern verwendet werden.
-
All Environments: Aktivieren Sie MCP für alle Umgebungen in der Organisation. Wenn diese Option deaktiviert ist, verwenden Sie die einzelnen Umgebungsschalter, um auszuwählen, welche Umgebungen MCP nutzen können.
-
Filter Environments: Geben Sie einen beliebigen Teil eines Umgebungsnamens ein, um die Liste zu filtern.
-
Environment toggles: Aktivieren oder deaktivieren Sie MCP für einzelne Umgebungen.
Klicken Sie auf Save, um die Änderungen zu übernehmen, oder auf Cancel, um das Panel ohne Speichern zu schließen.
Kopfzeile der Serverseite
Die Kopfzeile oben auf der Seite MCP-Server enthält diese Steuerelemente:
-
Search: Geben Sie einen beliebigen Teil des Servernamens ein, um die Liste der Server zu filtern. Bei der Suche wird die Groß-/Kleinschreibung nicht beachtet.
-
Environment: Nutzen Sie das Dropdown-Menü, um die Liste der Server nach Umgebung zu filtern.
-
Columns: Klicken Sie, um die Sichtbarkeit und Anordnung der Spalten in der Serverliste zu ändern.
-
Import server: Klicken Sie, um einen MCP-Server aus einer JSON-Datei zu importieren.
-
New server: Klicken Sie, um die Serverdetails Schublade zu öffnen und einen neuen MCP-Server zu erstellen.
Serverliste
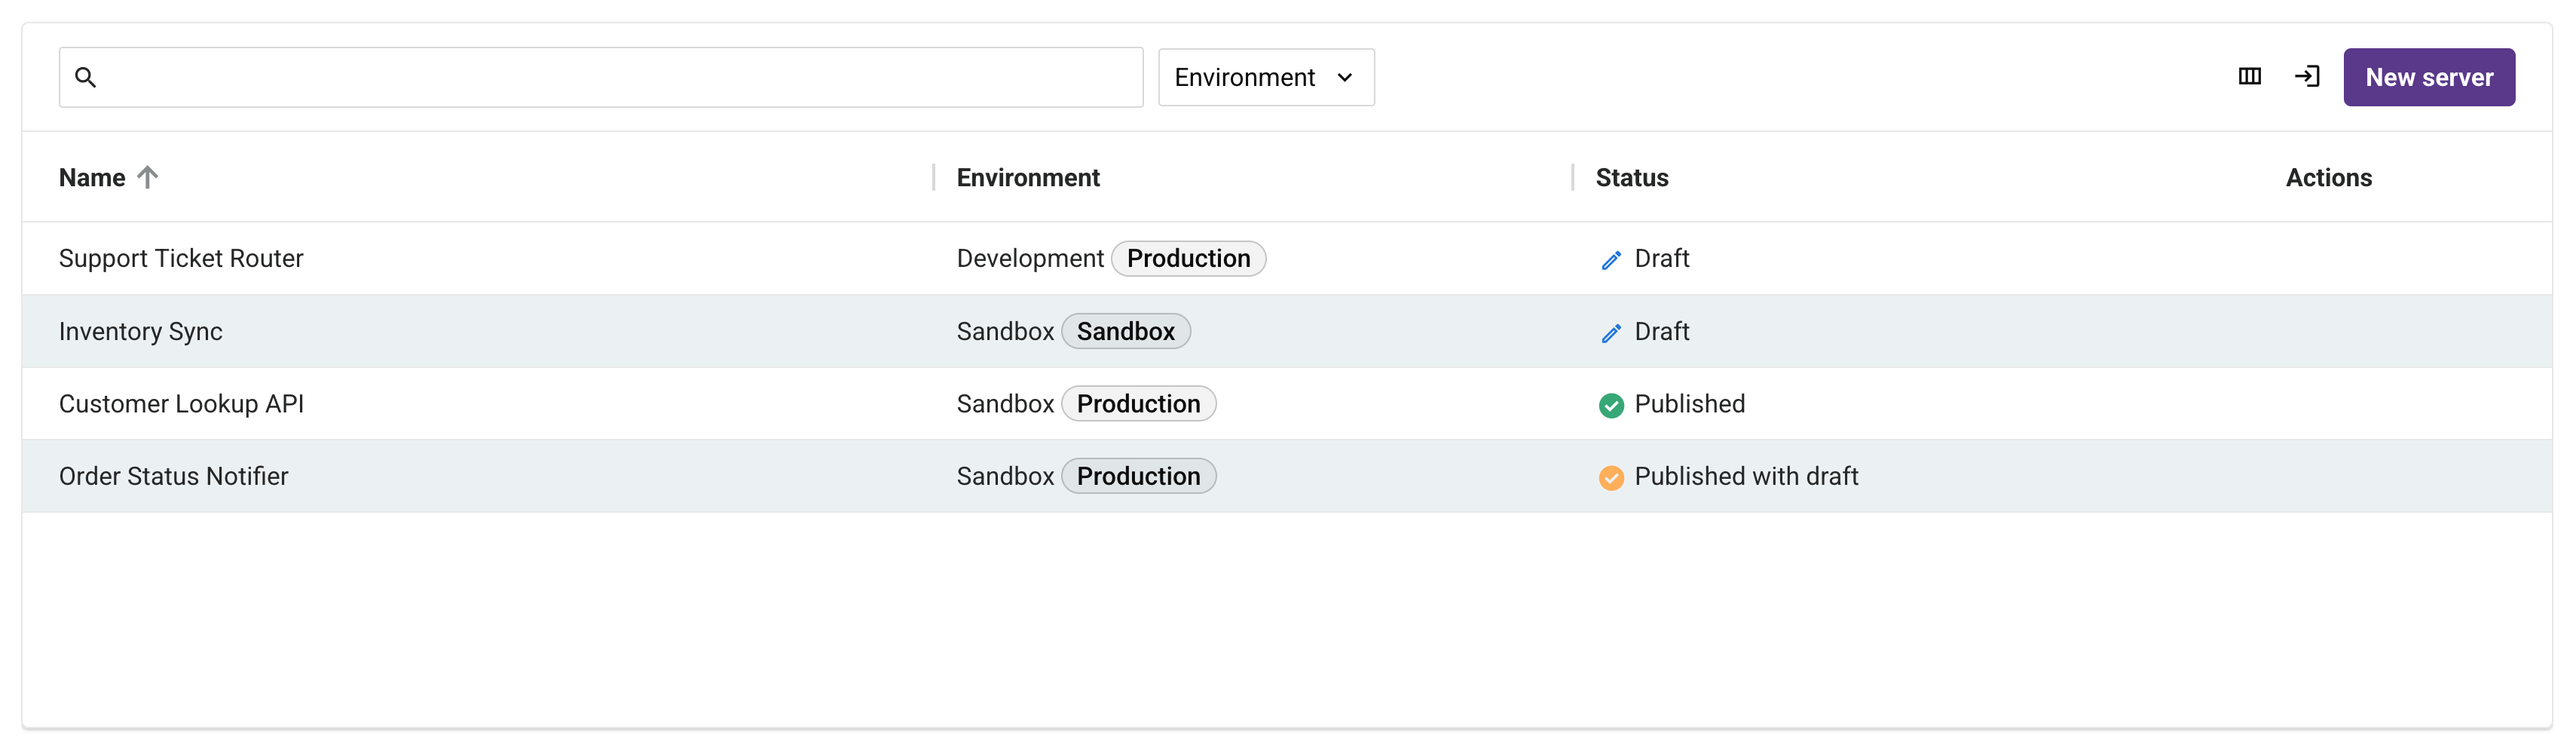
Die Seite MCP-Server zeigt die MCP-Server in Ihren MCP-fähigen Umgebungen in einer Tabelle an. Wenn keine Server erstellt wurden, zeigt die Seite einen leeren Status an. Wenn MCP-Server vorhanden sind, werden sie in der Tabelle mit den folgenden Spalten angezeigt:
-
Name: Der Name des MCP-Servers.
-
Environment: Die Umgebung, in der sich der Server befindet, gefolgt von der Klasse der Umgebung (z. B. Production).
-
Status: Der Status des Servers, einer von:
-
Draft: Der Server wurde noch nie veröffentlicht.
-
Published: Der Server ist veröffentlicht und für MCP-Clients verfügbar.
-
Published with draft: Die veröffentlichte Version bleibt für MCP-Clients verfügbar, und der Server hat auch unveröffentlichte Entwurfsänderungen.
-
-
Actions: Fahren Sie mit der Maus über eine Serverzeile, um diese Aktionen anzuzeigen:
-
Edit: Öffnet die Serverdetails Schublade zum Bearbeiten des Servers.
-
Duplicate: Erstellt eine unabhängige Entwurfskopie des Servers mit dem Zusatz Copy im Namen.
-
-
Exportieren: Lädt die Serverkonfiguration als JSON-Datei herunter.
-
Löschen: Löscht den Server dauerhaft. Ein Bestätigungsdialog wird angezeigt, bevor der Server gelöscht wird.
Klicken Sie auf eine sortierbare Spaltenüberschrift, um die Tabelle in aufsteigender Reihenfolge zu sortieren. Klicken Sie erneut darauf, um die Sortierreihenfolge umzukehren.
Klicken Sie auf eine Serverzeile, um die Server-Details-Schublade zu öffnen.
Server-Details-Schublade
Die Server-Details-Schublade wird am unteren Rand der Seite geöffnet, wenn Sie einen Server erstellen oder einen vorhandenen Server auswählen.
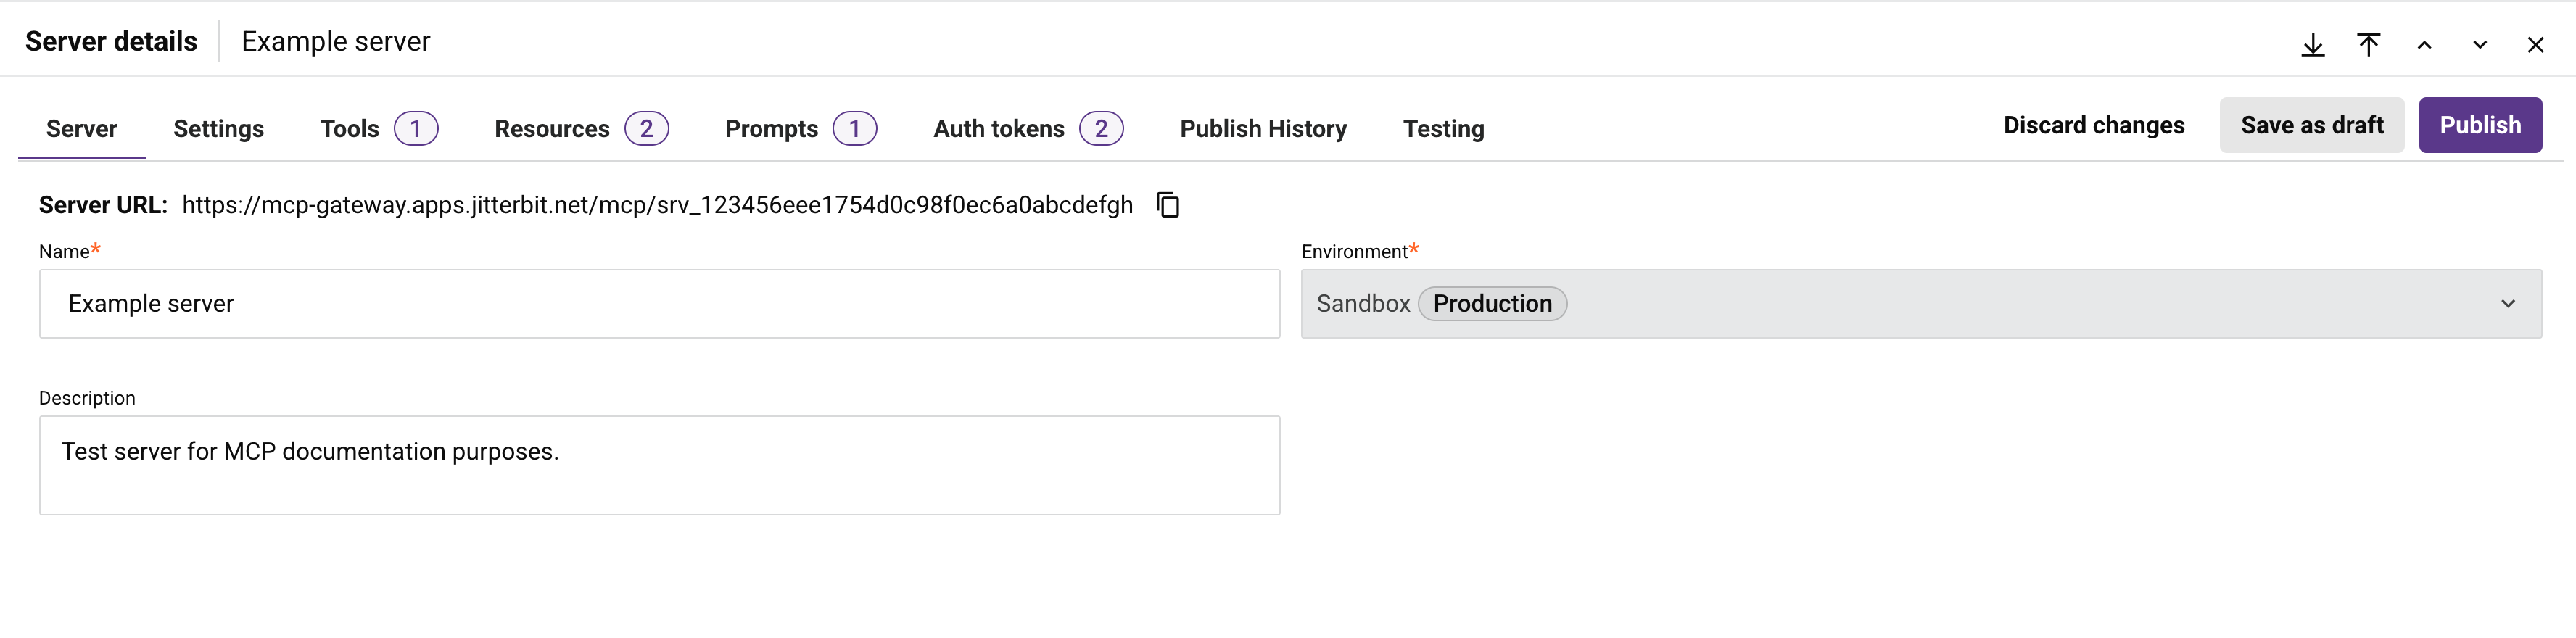
Die Schubladenkopfzeile enthält diese Steuerelemente:
-
Herunterladen: Lädt die Serverkonfiguration als JSON-Datei herunter.
-
/ Erweitern / Reduzieren: Erweitert die Schublade auf Vollbildgröße oder stellt die Standardansicht wieder her.
-
/ Vorherig / Nächstes: Navigiert zum vorherigen oder nächsten Server in der Liste.
-
Schließen: Schließt die Schublade.
Die Schubladenkopfzeile enthält auch diese Speichersteuerelemente:
-
Änderungen verwerfen: Schließt die Schublade, ohne Änderungen zu speichern.
-
Als Entwurf speichern: Speichert Änderungen, ohne sie zu veröffentlichen:
-
Ein neuer Server oder ein Server mit dem Status Entwurf wird mit dem Status Entwurf gespeichert.
-
Ein Server mit dem Status Veröffentlicht wird mit dem Status Veröffentlicht mit Entwurf gespeichert. Die veröffentlichte Version bleibt für MCP-Clients verfügbar, der Entwurf jedoch nicht.
-
-
Veröffentlichen: Öffnet den Dialog Serveränderungen veröffentlichen:
-
Version: Eine Versionskennung für diese Veröffentlichung. Dieses Feld ist erforderlich.
-
Tag: Ein optionales Tag für diese Veröffentlichung. Maximal 75 Zeichen sind zulässig.
-
Beschreibung: Eine optionale Beschreibung der in dieser Veröffentlichung enthaltenen Änderungen.
Klicken Sie auf Veröffentlichen, um die aktuelle Serverkonfiguration zu speichern und zu veröffentlichen und für MCP-Clients verfügbar zu machen, oder auf Abbrechen, um den Dialog zu schließen, ohne zu veröffentlichen. Jede Veröffentlichung wird als Eintrag auf der Registerkarte Veröffentlichungsverlauf aufgezeichnet.
-
Wenn der Server ungespeicherte Änderungen hat, wird beim Navigieren von ihm weg mithilfe der Vorherig / Nächstes-Steuerelemente oder durch Klicken auf eine andere Serverzeile in der Serverliste ein Dialog Ungespeicherte Änderungen geöffnet, der eines der oben beschriebenen Speichersteuerelemente erfordert, bevor die Navigation fortgesetzt wird.
Die Schublade organisiert die Serverkonfiguration in Registerkarten. Wenn Sie einen Server erstellen, verwenden Sie die Steuerelemente Vorherig und Nächstes, um die Konfigurationsschritte Server, Einstellungen, Tools und Ressourcen zu durchlaufen. Nachdem Sie den Server entweder als Entwurf oder veröffentlicht speichern, wird eine Registerkarte Prompts verfügbar. Nachdem Sie den Server veröffentlichen, wird auch eine Registerkarte Auth-Token verfügbar. Die Registerkarte Testen erfordert, dass der Server keine unveröffentlichten Änderungen hat, bevor Sie testen können.
Server-Registerkarte
Die Server-Registerkarte (siehe vorheriger Abschnitt) enthält die grundlegenden Informationen des Servers:
-
Server-URL: Der MCP-Gateway-Endpunkt, mit dem sich MCP-Clients verbinden, eindeutig für diesen Server. Ein Client authentifiziert sich mit einem MCP-Authentifizierungstoken, das auf den Server beschränkt ist. Dieser Wert wird bei der Veröffentlichung des Servers zugewiesen. Klicken Sie auf das -Kopiersymbol, um die URL in die Zwischenablage zu kopieren.
-
Name: Der Name des Servers. Dieses Feld ist erforderlich.
-
Umgebung: Die Umgebung, in der sich der Server befindet. Dieses Feld ist erforderlich.
-
Beschreibung: Eine optionale Beschreibung des Servers.
Wichtig
Die Umgebung eines Servers beschränkt nicht, welche MCP-Clients darauf zugreifen können. Jeder MCP-Client mit einem gültigen MCP-Authentifizierungstoken für den Server kann sich damit verbinden und seine Tools aufrufen, unabhängig von der eigenen Umgebung des Clients.
Einstellungen-Registerkarte
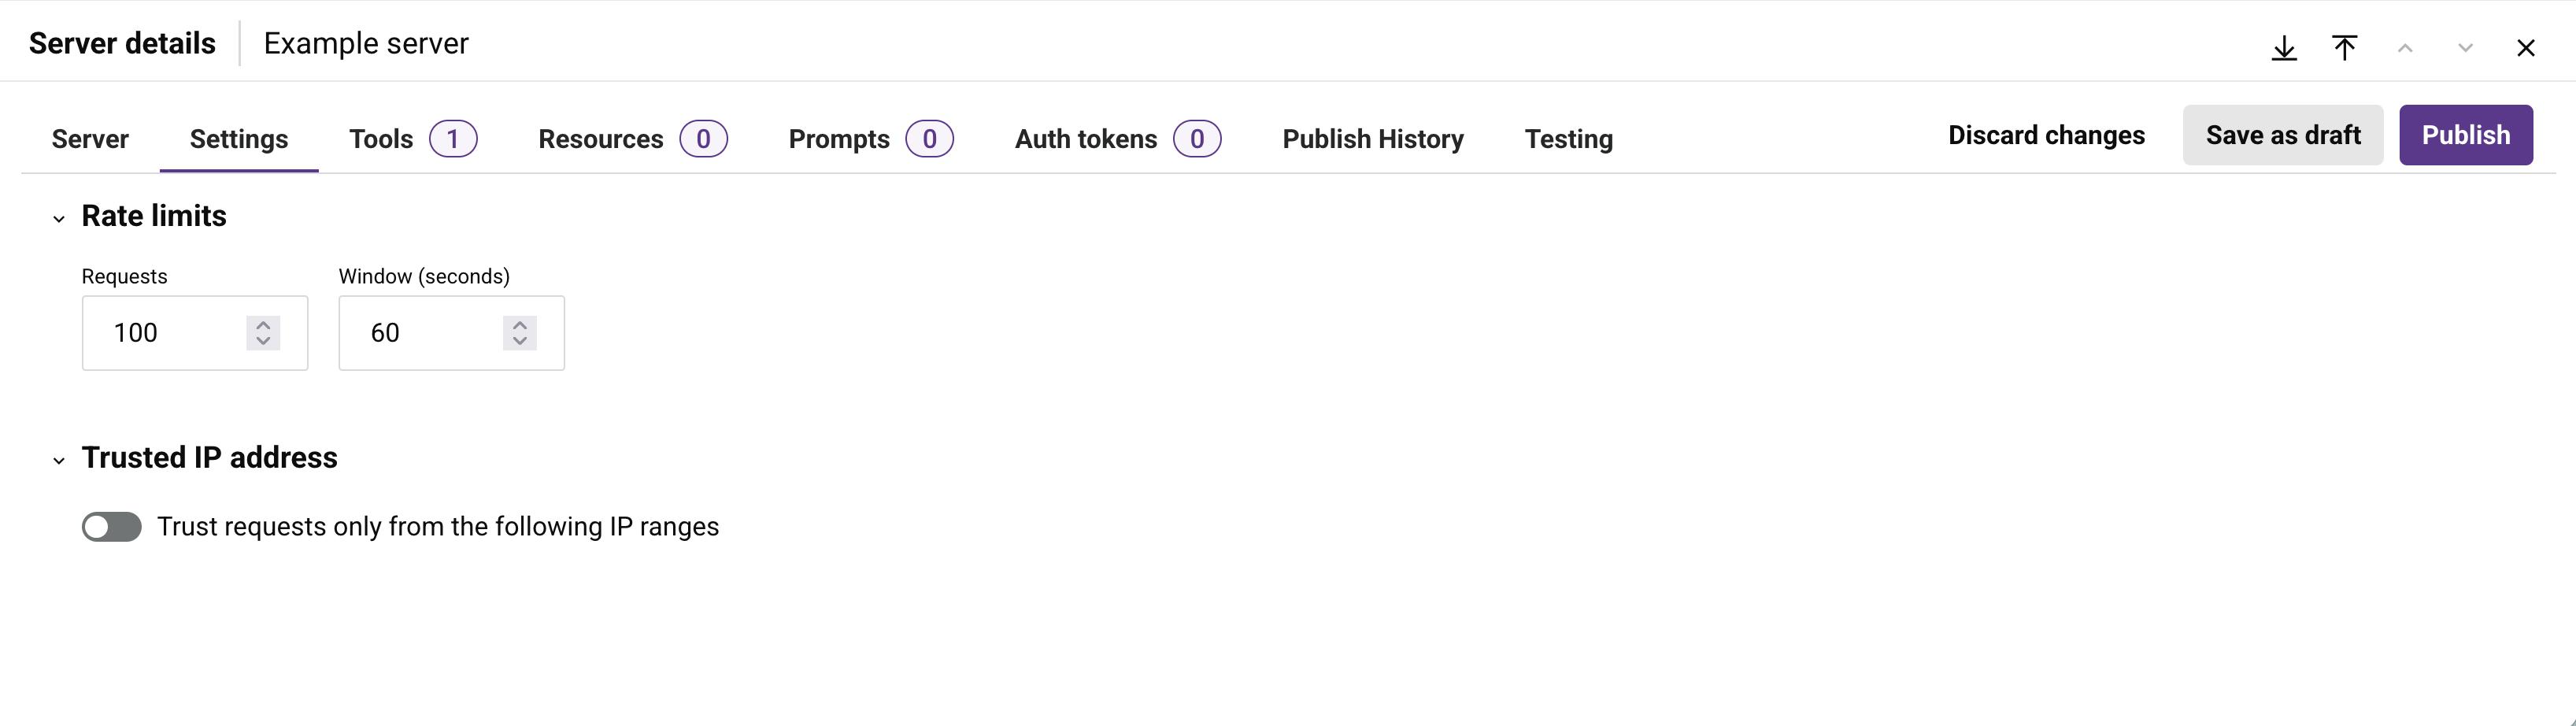
Die Einstellungen-Registerkarte enthält die Ratenlimits und Vertrauensadressen-Beschränkungen des Servers. Diese Einstellungen gelten für alle Anforderungen an den Server.
Ratenlimits
Unter Ratenlimits wird die maximale Anzahl von Anfragen festgelegt, die der Server während eines rollierenden Zeitfensters akzeptiert:
-
Anfragen: Die maximale Anzahl von Anfragen, die innerhalb des Fensters zulässig sind.
-
Fenster (Sekunden): Die Länge des rollierenden Zeitfensters in Sekunden.
Vertrauenswürdige IP-Adresse
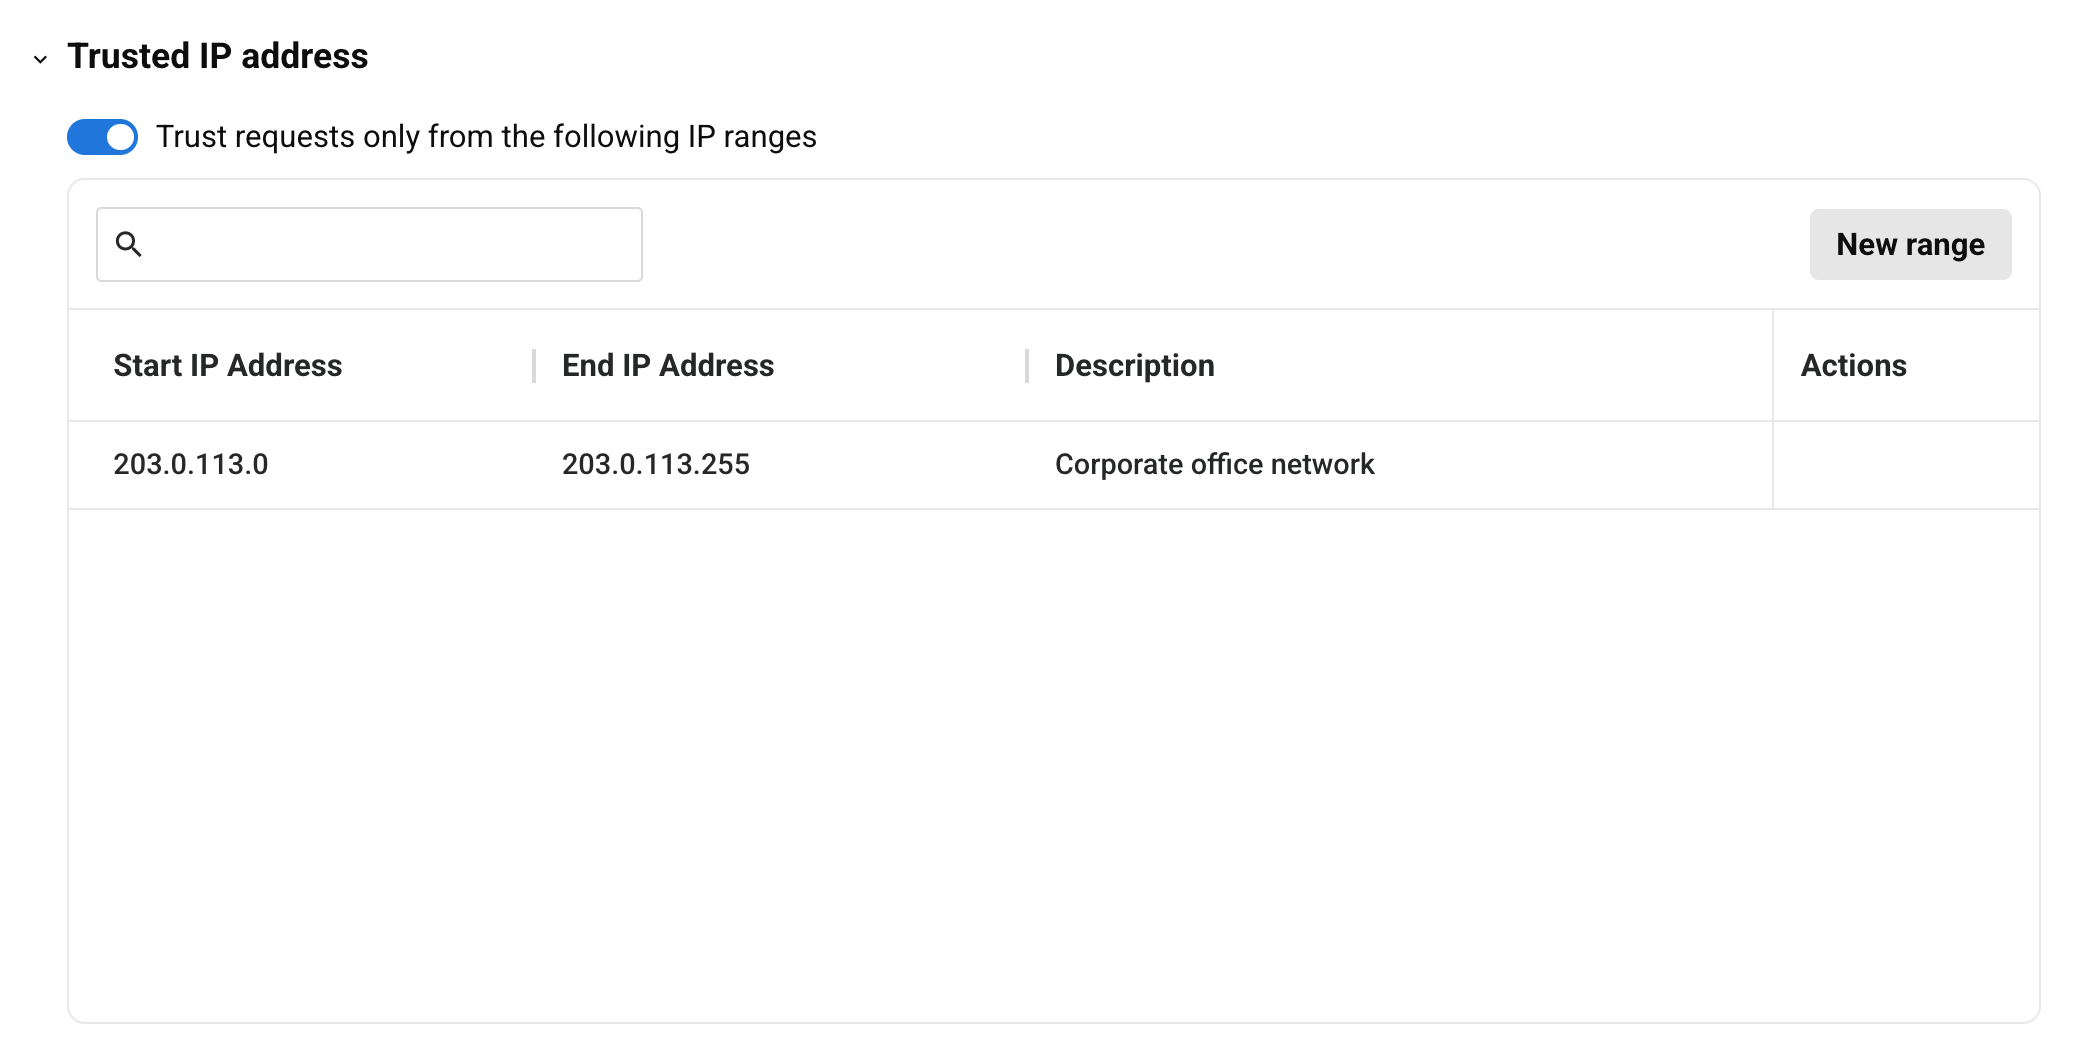
Die Einstellung Vertrauenswürdige IP-Adresse beschränkt die IP-Adressen, von denen Clients auf den Server zugreifen können. Aktiviere Anfragen nur von den folgenden IP-Bereichen vertrauen, und definiere dann einen oder mehrere zulässige Bereiche in der Tabelle:
Hinweis
Der Datenverkehr eines Clients muss von einer bekannten, stabilen ausgehenden IP-Adresse stammen, damit ein vertrauenswürdiger IP-Bereich funktioniert. Diese Einstellung eignet sich am besten für einen Client, der auf einem privaten Agent mit einer statischen IP ausgeführt wird. Ein Cloud-Agent oder ein privater Agent ohne statische IP hat keine feste ausgehende IP-Adresse, die zum Bereich hinzugefügt werden kann, daher schlagen Client-Anfragen fehl. Änderungen an den vertrauenswürdigen IP-Bereichen eines Servers können bis zu einige Minuten dauern, bis sie wirksam werden.
-
Neuer Bereich: Fügt eine Zeile zur Tabelle hinzu. Konfiguriere den Bereich mit diesen Feldern:
-
Start-IP-Adresse: Die erste IP-Adresse im zulässigen Bereich.
-
End-IP-Adresse: Die letzte IP-Adresse im zulässigen Bereich.
-
Beschreibung: Eine optionale Beschreibung des Bereichs.
-
-
Aktionen: Bewege den Mauszeiger über eine Bereichszeile, um diese Aktionen anzuzeigen:
-
Bearbeiten: Bearbeitet die Felder des Bereichs.
-
Löschen: Entfernt den Bereich.
-
Wie bei anderen Änderungen im Bereich Serverdetails verwende Als Entwurf speichern oder Veröffentlichen, um Bearbeitungen an einem vertrauenswürdigen IP-Bereich zu speichern.
Tools-Registerkarte
Die Registerkarte Tools listet die Tools auf, die der Server bereitstellt, und ermöglicht es dir, sie hinzuzufügen, zu überprüfen, zu bearbeiten, zu duplizieren und zu löschen.
Tool-Liste
Jedes zum Server hinzugefügte Tool wird als Zeile in der Tabelle angezeigt und zeigt die Werte an, die während der Konfiguration festgelegt wurden:
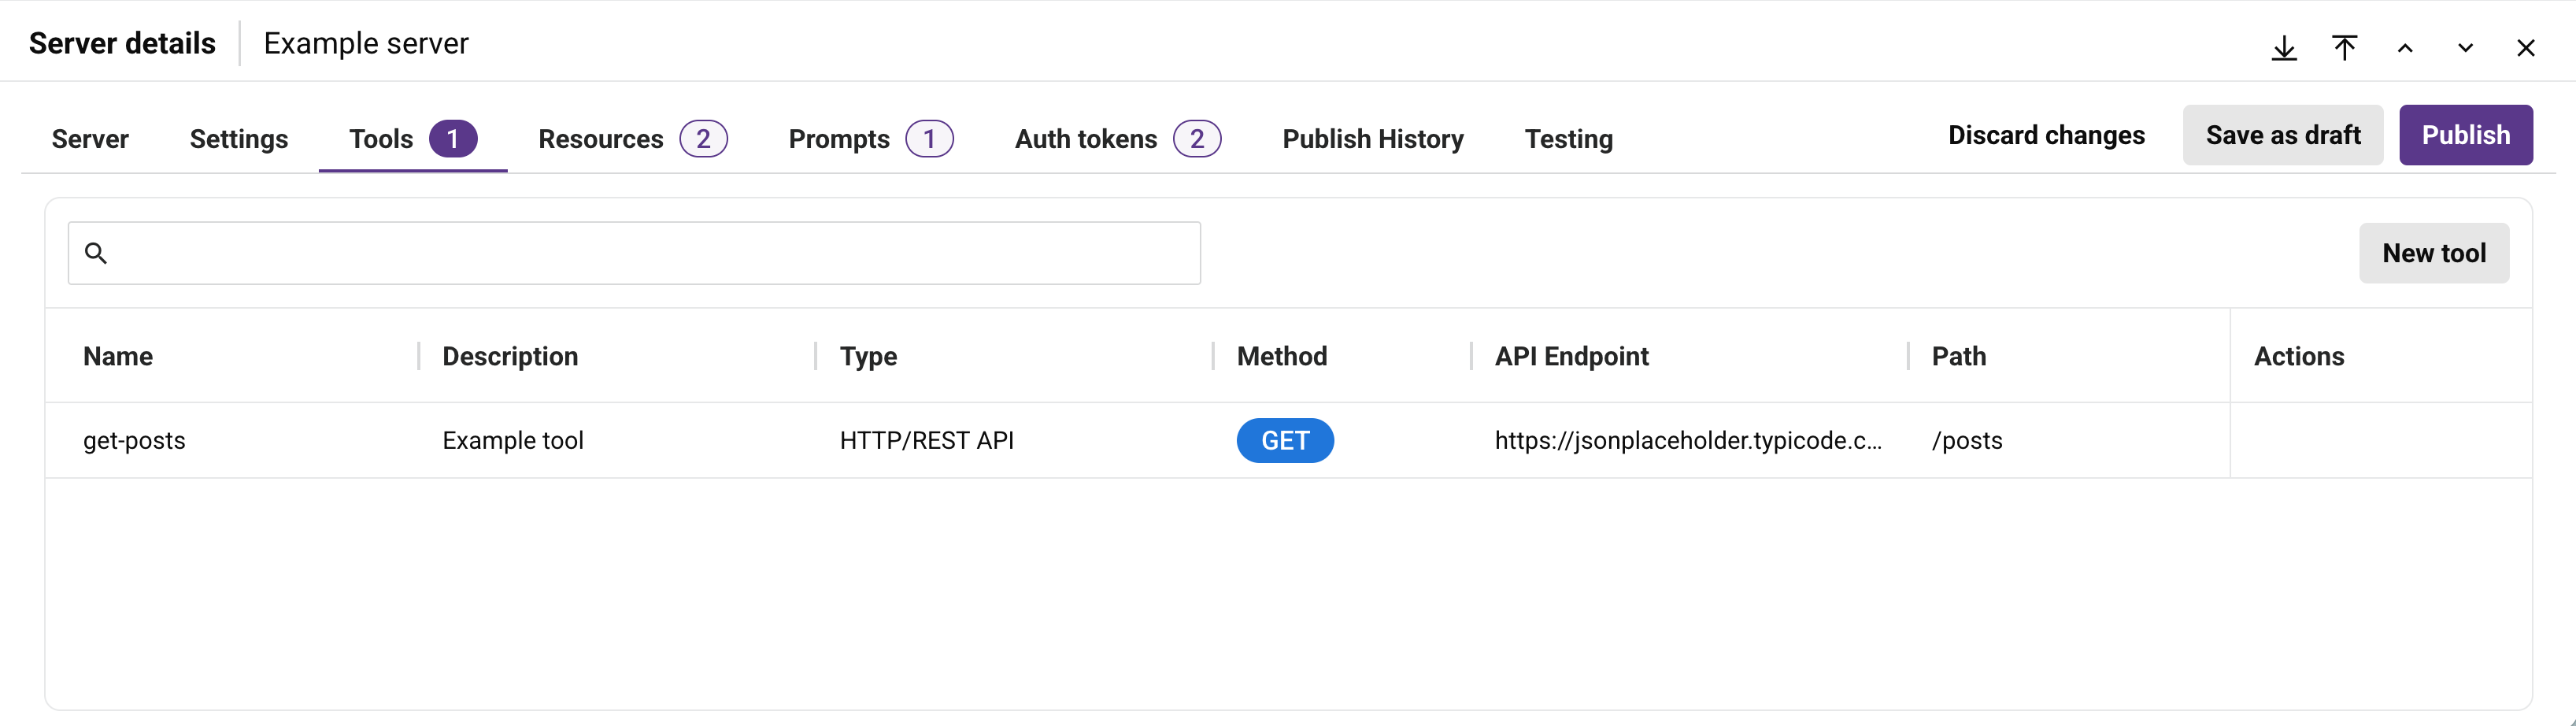
Die Tabelle zeigt den Namen, die Beschreibung, den Typ und den Kontext jedes Tools an. Die Spalte Kontext zeigt die Methode, den API-Endpunkt und den Pfad für ein Tool vom Typ HTTP/REST API oder Jitterbit API oder das Projekt und die Operation für ein Tool vom Typ Jitterbit Operation an. Bewege den Mauszeiger über den Wert API-Endpunkt oder Pfad, um das Symbol zum Kopieren anzuzeigen. Klicke auf eine Tool-Zeile, um die vollständige Konfiguration des Tools in einer schreibgeschützten Ansicht zu sehen. Bewege den Mauszeiger über die Spalte Name, um das Symbol zum Kopieren anzuzeigen, das den Namen kopiert, ohne die Zeile zu öffnen. Bewege den Mauszeiger über eine Tool-Zeile, um diese Aktionen anzuzeigen:
-
Gehe zu API: Nur verfügbar, wenn der Typ des Tools Jitterbit API ist. Öffnet die Registerkarte Services der zugehörigen API im API Manager.
-
Gehe zu Operation: Nur verfügbar, wenn der Typ des Tools Jitterbit Operation ist. Öffnet die zugehörige Operation in Studio.
-
Bearbeiten: Öffnet das Tool im Bearbeitungsmodus.
-
Duplizieren: Erstellt eine unabhängige Entwurfskopie des Tools mit dem Zusatz Kopie in seinem Namen.
-
Löschen: Löscht das Tool.
Um die Liste zu filtern, gib einen beliebigen Teil eines Tool-Namens in das Suchfeld ein.
Tool-Konfiguration
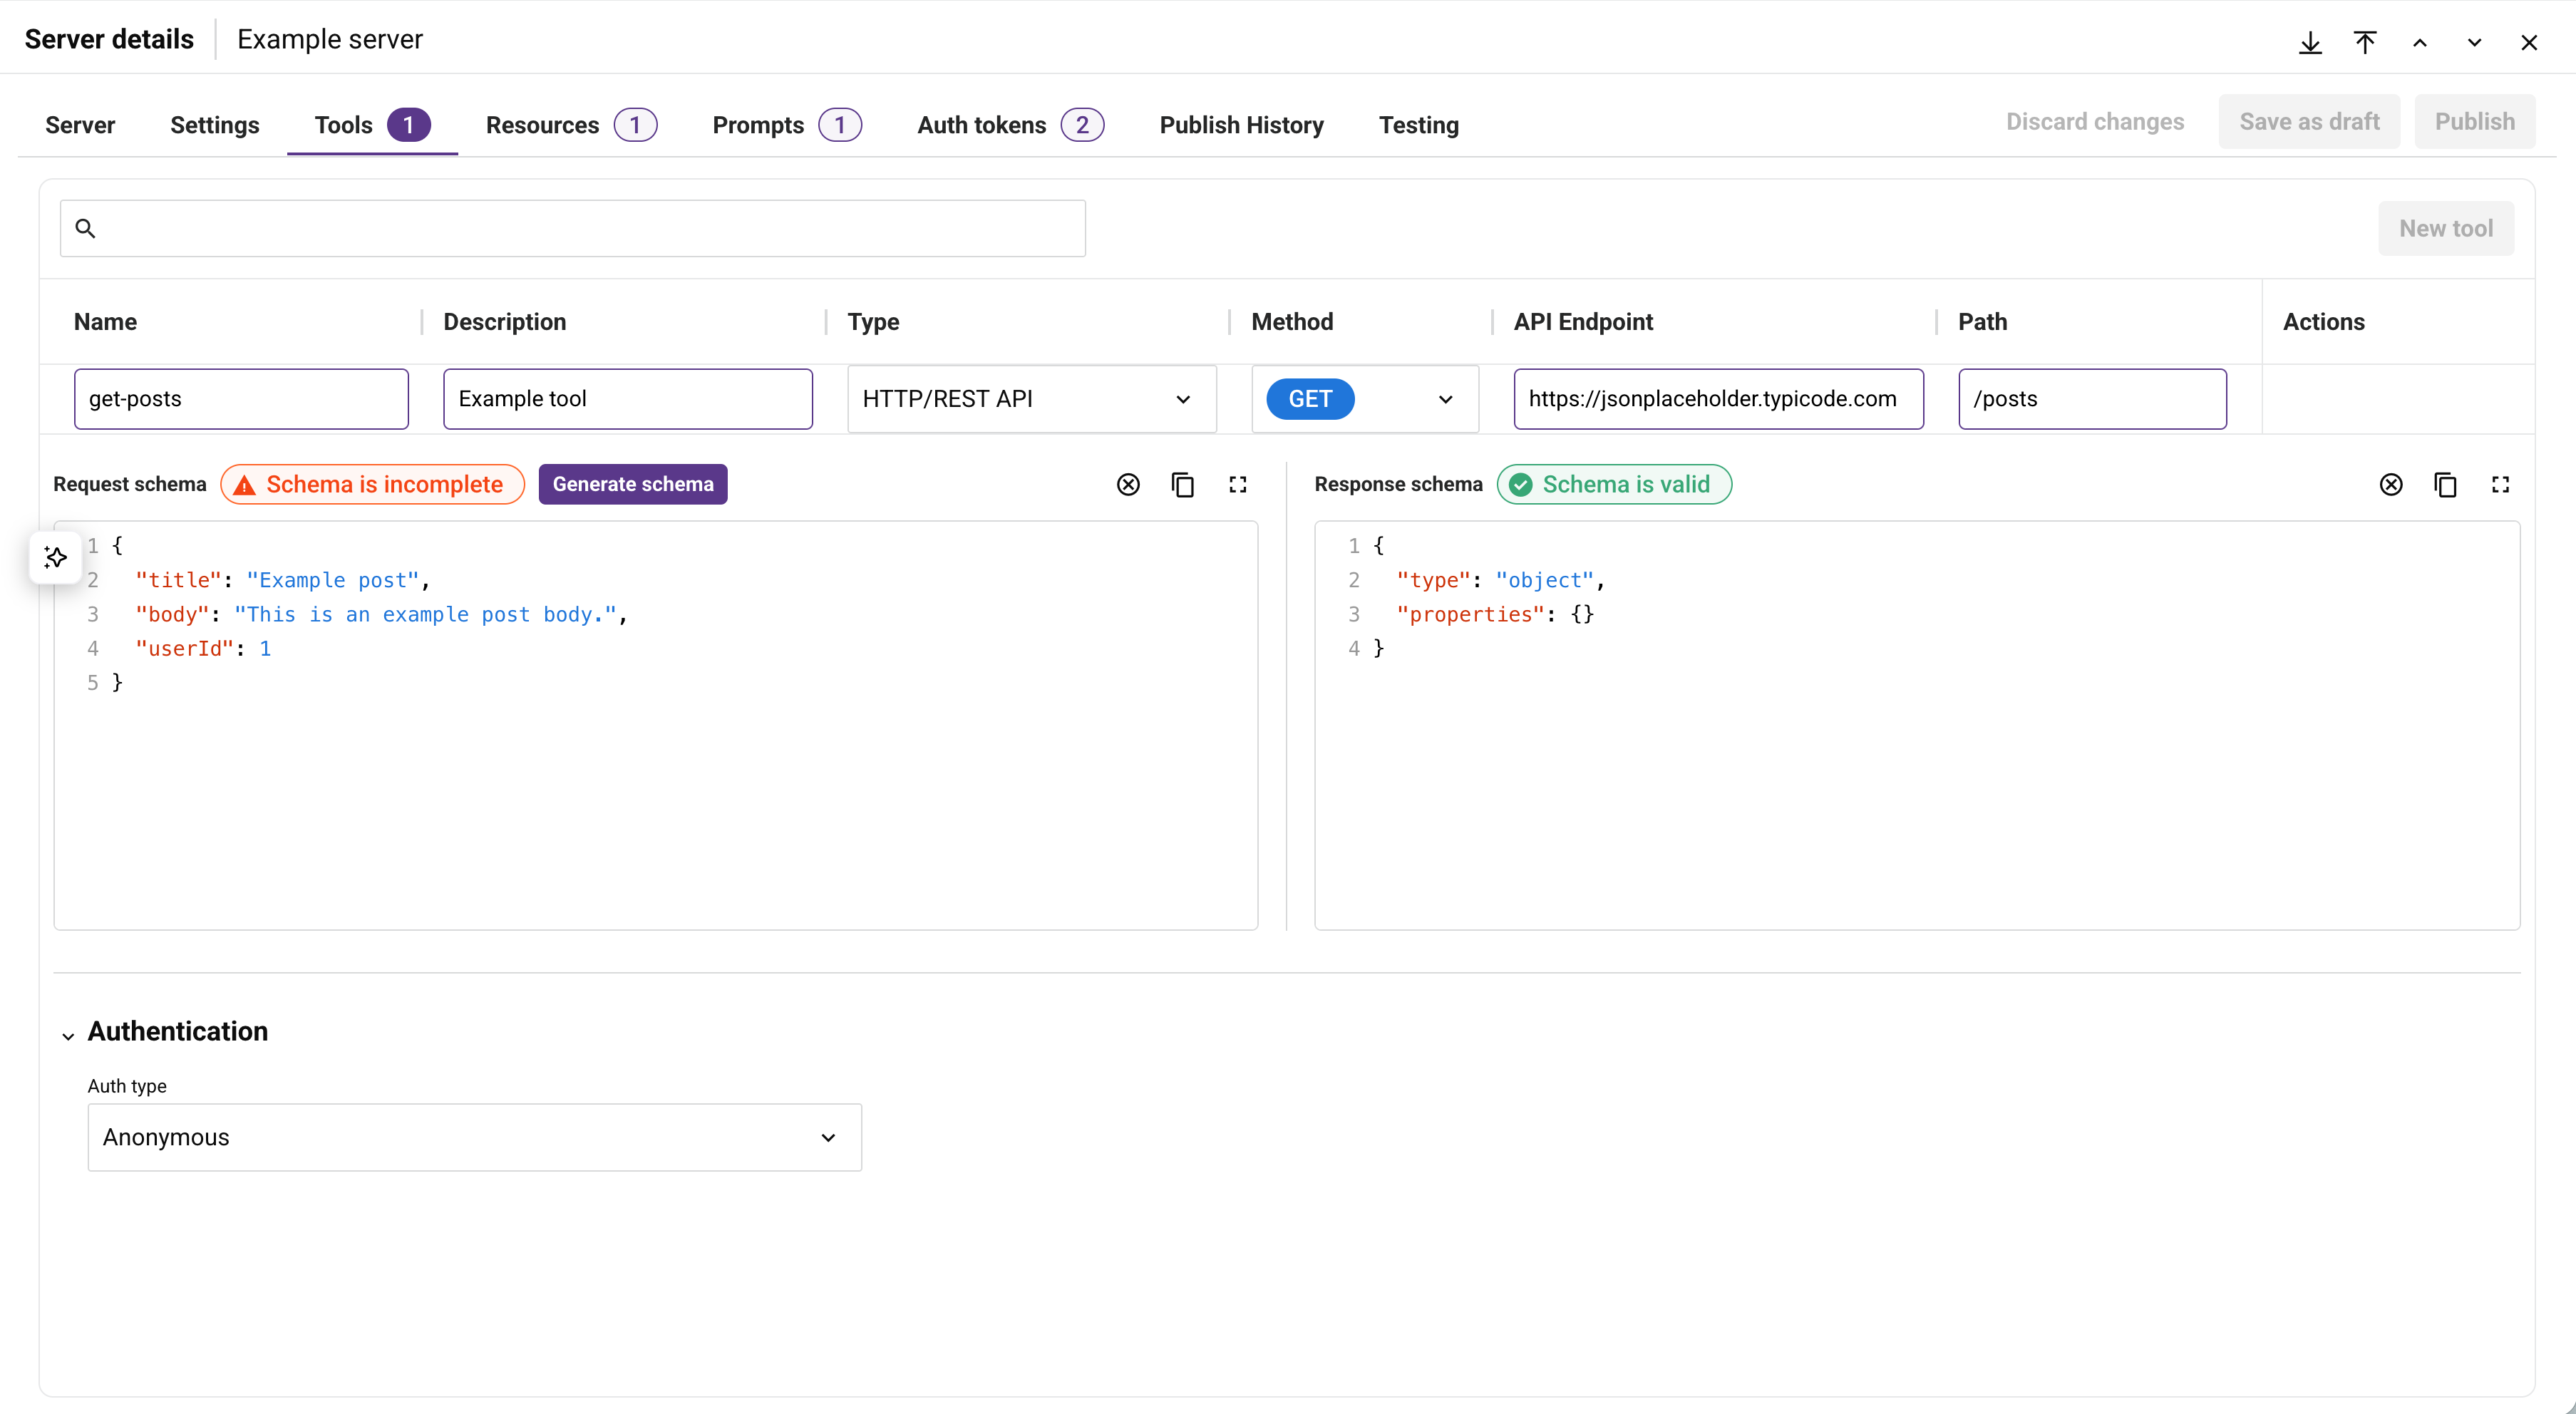
Klicke auf Neues Tool, um ein Tool hinzuzufügen, oder klicke auf die Aktion Bearbeiten bei einem vorhandenen Tool, um es zu bearbeiten. Ein Tool hat die folgenden Konfigurationsfelder:
-
Name: Der Name des Tools. Dieses Feld ist erforderlich.
-
Beschreibung: Eine Beschreibung des Tools. Dieses Feld ist erforderlich. MCP-Clients verwenden diese Beschreibung, um zu bestimmen, wann das Tool aufgerufen werden soll.
-
Typ: Der Tool-Typ, einer von HTTP/REST API, Jitterbit API oder Jitterbit Operation. Die verbleibenden Felder hängen vom ausgewählten Typ ab.
HTTP/REST API und Jitterbit API-Tools
Für HTTP/REST API oder Jitterbit API Werkzeugtypen sind die folgenden Felder verfügbar:
-
Method: Die HTTP-Request-Methode, die das Werkzeug verwendet, z. B. GET, POST, PUT, DELETE oder PATCH. Wo unterstützt, können Sie eine benutzerdefinierte Methode eingeben.
-
API Endpoint: Die Basis-URL der API, die das Werkzeug aufruft. Sie kann auf eine externe HTTP- oder REST-API oder eine Jitterbit-API verweisen.
-
Path: Der Pfad, der an den API Endpoint angehängt wird, um die vollständige Request-URL im Format
/pathzu bilden. Dieses Feld ist erforderlich. -
Authentication: Die Anmeldedaten, die das Werkzeug zum Aufrufen des Endpoints verwendet – Anonymous, Basic oder API Key. Siehe Authentication fields.
Jitterbit Operation Werkzeuge
Für den Jitterbit Operation Werkzeugtyp sind die folgenden Felder verfügbar:
-
Project: Das Studio-Projekt, das die auszulösende Operation enthält. Dieses Feld ist erforderlich.
-
Operation to trigger: Die Operation im ausgewählten Projekt, die das Werkzeug aufruft. Dieses Feld ist erforderlich.
-
Response type: Wie das Werkzeug das Ergebnis der Operation zurückgibt. Standard ist Final Target:
-
Final Target: Die Response des Werkzeugs ist das finale Target der Operation. Wenn dieser Response-Typ ausgewählt ist, muss die Operation als finales Target der Operation Chain eine Studio API Response Activity haben. Wenn ein anderes finales Target verwendet wird, ist die Response des Werkzeugs leer.
-
System Variable: Die Response des Werkzeugs wird in einer Jitterbit-Variable in der Operation gespeichert. Wenn dieser Response-Typ ausgewählt ist, muss die Operation als Teil einer Operation Chain ein Script haben, das die Jitterbit-Variable
jitterbit.api.responseauf die Response setzt, die das Werkzeug zurückgeben soll. Wenn diese Variable nicht gesetzt ist, ist die Response des Werkzeugs leer. -
No Response: Die Response des Werkzeugs ist leer. Wenn die Anfrage zum Ausführen der Operation akzeptiert wird, gibt das Werkzeug eine unmittelbare leere Response zurück.
-
-
Enable async mode: Dieser Schalter kann nicht aktiviert werden.
-
Timeout: Die maximale Wartezeit auf den Abschluss der Operation in Millisekunden. Standard ist
120000, wenn das Feld leer gelassen wird. -
Authentication: Die Anmeldedaten, die das Werkzeug zum Aufrufen der Operation verwendet. Der Authentifizierungstyp ist auf Basic festgelegt, und Username und Password sind erforderlich; das Werkzeug kann ohne diese nicht gespeichert werden. Siehe Authentication fields.
Hinweis
Geben Sie den Harmony-Benutzernamen und das Passwort eines Benutzers mit der MCP User Berechtigung ein. Die Organisation, bei der sich der Benutzer anmeldet, darf Two-Factor Authentication (TFA) nicht aktiviert haben, da sich das Werkzeug nur mit Benutzernamen und Passwort anmeldet und eine TFA-Herausforderung nicht abschließen kann.
Allgemeine Felder
Jedes Werkzeug hat unabhängig vom Typ auch die folgenden Felder:
-
Request schema: Die Struktur der Eingabe des Werkzeugs, definiert als JSON schema. Fügen Sie für ein Jitterbit Operation Werkzeug die Argumente, die ein MCP-Client an das Werkzeug übergeben kann, als
propertiesEinträge in diesem Schema hinzu, und listen Sie erforderliche Argumente in einemrequiredArray auf; diese Argumente erscheinen dann in der Request Payload der Testing tab. Fügen Sie für ein HTTP/REST API oder Jitterbit API Werkzeug die Abfrageparameter der API alspropertiesEinträge hinzu, wobei Sie die gleichen Parameternamen verwenden, die der API-Endpoint erwartet; diese erscheinen auch in der Request Payload der Testing Tab.Wenn zum Beispiel ein HTTP/REST API oder Jitterbit API Werkzeug einen Endpoint aufruft, der einen
queueNameAbfrageparameter erwartet, könnte das Schema sein:{ "type": "object", "required": ["queueName"], "properties": { "queueName": { "type": "string", "description": "Name of the queue to retrieve messages from" } } } -
Response schema: Die Struktur der Ausgabe des Werkzeugs, definiert als JSON-Schema. Das Schema ist optional und beschreibt die erwartete Form der Response für MCP-Clients. Es benennt Felder nicht um oder transformiert die Response, und das Werkzeug gibt die Ausgabe der zugrunde liegenden API oder Operation unverändert zurück.
Das Standard-Request- und Response-Schema ist ein Objekt ohne Eigenschaften:
{
  "type": "object",
  "properties": {}
}
Jedes Schemafeld zeigt oben ein Statusabzeichen an: Schema ist gültig, wenn das Feld ein gültiges JSON-Schema enthält, oder Schema ist unvollständig, wenn es JSON enthält, das kein Schema ist, wie beispielsweise eine Beispiel-Payload.
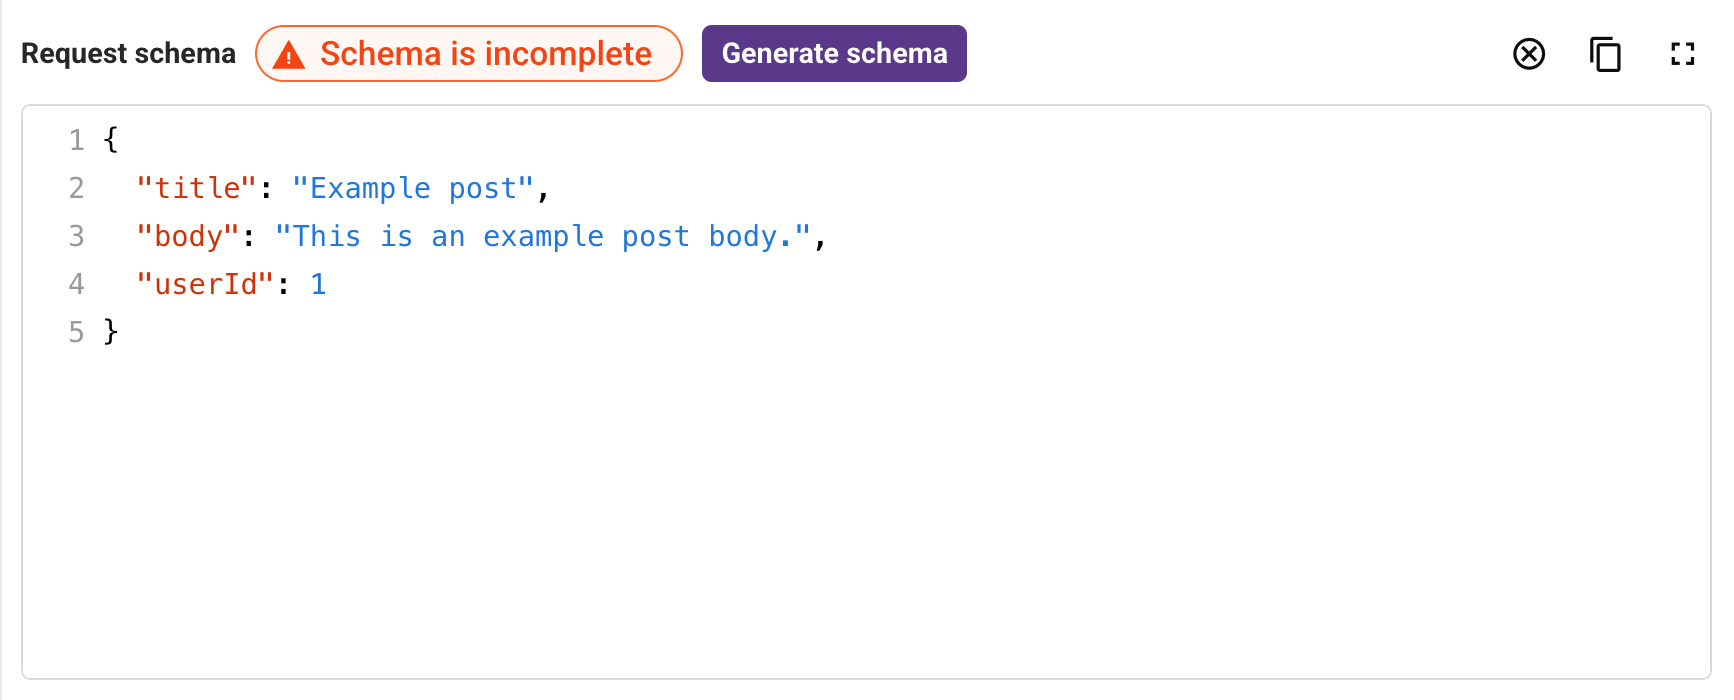
Wenn ein Feld Schema ist unvollständig anzeigt, wird neben dem Abzeichen eine Schaltfläche Schema generieren angezeigt. Klicken Sie darauf, um den Feldinhalt durch ein aus dem eingefügten JSON generiertes JSON-Schema zu ersetzen. Dabei wird der JSON-Schema-Entwurf 2020-12 verwendet und Eigenschaftstypen (z. B. string, integer und array) aus den Beispielwerten abgeleitet. Das Generieren eines Schemas überschreibt den aktuellen Feldinhalt sofort, ohne eine Bestätigungsaufforderung anzuzeigen.
Information
Ein JSON-Beispiel und ein JSON-Schema sind unterschiedliche Dokumente. Das Einfügen eines JSON-Beispiels und das Generieren eines Schemas daraus ersetzt das Beispiel durch das generierte Schema. Das Beispiel selbst wird nicht als Schema des Tools gespeichert.
Tool-Schemas werden validiert, wenn der MCP-Server veröffentlicht wird.
Authentifizierungsfelder
Die verfügbaren Authentifizierungsfelder hängen vom ausgewählten Authentifizierungstyp ab:
-
Anonym: Keine Authentifizierung.
-
Basic: Authentifizierung mit Benutzername und Passwort.
-
API-Schlüssel: Authentifizierung mit einem Schlüssel und einem Wert.
Die für den Aufruf der zugrunde liegenden API verwendeten Anmeldedaten werden von Jitterbit MCP sicher verwaltet und sind nicht für MCP-Clients sichtbar.
Registerkarte „Ressourcen"
Die Registerkarte Ressourcen listet die schreibgeschützten Inhaltsquellen auf, die der Server bereitstellt, und ermöglicht es Ihnen, diese hinzuzufügen, zu bearbeiten und zu löschen.
Ressourcenliste
Jede zum Server hinzugefügte Ressource wird als Zeile in der Tabelle angezeigt und zeigt die während der Konfiguration festgelegten Werte:
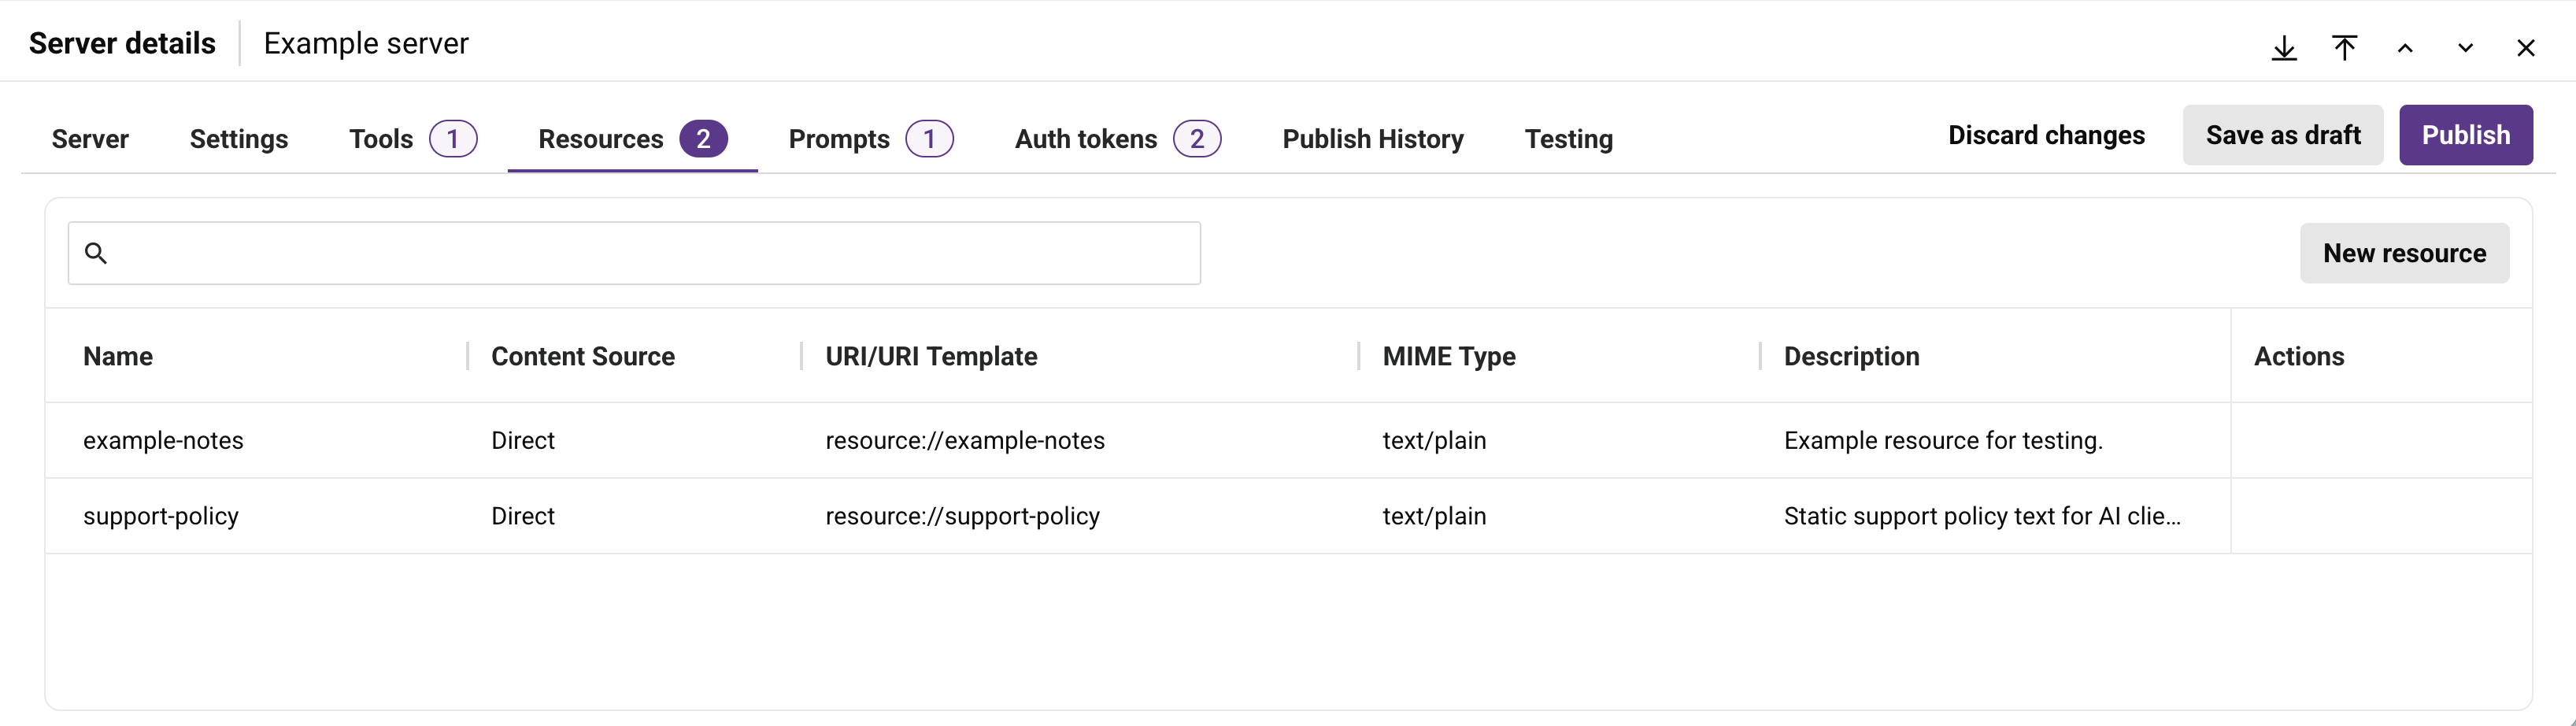
Die Tabelle zeigt den Namen, die Inhaltsquelle, die URI/URI-Vorlage, den MIME-Typ und die Beschreibung jeder Ressource. Bewegen Sie den Mauszeiger über die Spalte Name, um das Symbol Kopieren anzuzeigen, das den Namen kopiert, ohne die Zeile zu öffnen. Bewegen Sie den Mauszeiger über eine Ressourcenzeile, um diese Aktionen anzuzeigen:
-
Zur API wechseln: Nur verfügbar, wenn die Inhaltsquelle der Ressource Jitterbit API ist. Öffnet die Registerkarte Services der zugehörigen API im API Manager.
-
Bearbeiten: Öffnet die Ressource im Bearbeitungsmodus.
-
Löschen: Öffnet das Dialogfeld Ressource löschen. Geben Sie das Wort DELETE an der angegebenen Stelle ein, und klicken Sie auf Weiter, um die Ressource dauerhaft zu löschen, oder auf Abbrechen, um das Dialogfeld zu schließen, ohne die Ressource zu löschen.
Um die Liste zu filtern, geben Sie einen beliebigen Teil eines Ressourcennamens in das Suchfeld ein.
Ressourcenkonfiguration
Klicken Sie auf Neue Ressource, um eine Ressource hinzuzufügen, oder klicken Sie auf die Aktion Bearbeiten für eine vorhandene Ressource, um diese zu bearbeiten. Eine Ressource hat die folgenden Konfigurationsfelder:
-
Inhaltsquelle: Die Quelle des Ressourceninhalts. Dieses Feld ist erforderlich. Wählen Sie eine der folgenden Optionen:
-
Direkt: Geben Sie den Inhalt direkt im Feld Inhalt ein.
-
HTTP (REST): Rufen Sie den Inhalt von einer externen HTTP- oder REST-API ab.
-
Jitterbit API: Rufen Sie den Inhalt von einer im API Manager erstellten Jitterbit API ab.
-
Datei: Rufen Sie den Inhalt aus einer hochgeladenen Datei ab.
-
-
Name: Der Name der Ressource. Dieses Feld ist erforderlich. Es sind nur Buchstaben, Zahlen, Unterstriche (
_), Bindestriche (-) und Punkte (.) zulässig. -
MIME-Typ: Der Medientyp des Ressourceninhalts, ausgewählt aus einer vordefinierten Liste. Dieses Feld ist erforderlich.
-
Beschreibung: Eine optionale Beschreibung der Ressource.
Die verbleibenden Felder hängen von der ausgewählten Inhaltsquelle ab:
-
Für Direkt:
- URI: Der eindeutige Bezeichner, den MCP-Clients verwenden, um auf die Ressource zuzugreifen. Dieses Feld ist erforderlich.
-
Inhalt: Der Inhalt der Ressource, der direkt in das Feld eingegeben wird. Dieses Feld ist erforderlich.
-
Für Datei:
- URI: Der eindeutige Bezeichner, den MCP-Clients verwenden, um auf die Ressource zuzugreifen. Dieses Feld ist erforderlich.
-
Für HTTP (REST):
-
Methode: Die HTTP-Anfragemethode zum Abrufen des Inhalts, eine der Optionen GET, POST, PUT oder DELETE. Sofern unterstützt, können Sie eine benutzerdefinierte Methode eingeben. Dieses Feld ist erforderlich.
-
Timeout (s): Die Anzahl der Sekunden, die auf eine Antwort gewartet wird, bevor die Anfrage abläuft. Dieses Feld ist erforderlich.
-
URI-Vorlage: Der eindeutige Bezeichner, den MCP-Clients verwenden, um auf die Ressource zuzugreifen, im Format
resource://{parameter}. Dieses Feld ist erforderlich. -
API-Endpunkt: Die Basis-URL der aufzurufenden API. Dieses Feld ist erforderlich.
-
Pfad: Der Pfad, der an den API-Endpunkt angehängt wird, um die vollständige Anfrage-URL zu bilden, im Format
/resource/{parameter}. Dieses Feld ist erforderlich.
-
-
Für Jitterbit API:
-
API: Die aufzurufende Jitterbit API, ausgewählt aus den in API Manager verfügbaren APIs. Dieses Feld ist erforderlich.
-
Pfad: Der aufzurufende API-Pfad, ausgewählt aus den verfügbaren Pfaden der ausgewählten API. Dieses Feld ist erforderlich.
-
Methode: Die HTTP-Anfragemethode, die der ausgewählte Pfad verwendet. Dieses Feld wird automatisch basierend auf der ausgewählten API und dem ausgewählten Pfad gesetzt und kann nicht direkt bearbeitet werden.
-
Timeout (s): Die Anzahl der Sekunden, die auf eine Antwort gewartet wird, bevor die Anfrage abläuft. Dieses Feld ist erforderlich.
-
URI-Vorlage: Der eindeutige Bezeichner, den MCP-Clients verwenden, um auf die Ressource zuzugreifen, im Format
resource://{parameter}. Dieses Feld ist erforderlich. -
Sicherheitsprofil: Das der ausgewählten API zugewiesene Sicherheitsprofil, das die Authentifizierungsanmeldedaten der Ressource bereitstellt. Die verfügbaren Optionen hängen von der ausgewählten API ab.
Die Auswahl eines Sicherheitsprofils zeigt einen schreibgeschützten Bereich Authentifizierung an, der den Authentifizierungstyp und die zugehörigen Felder anzeigt: Benutzername und Passwort für ein Sicherheitsprofil vom Typ Basic oder Schlüssel und Wert für ein Sicherheitsprofil vom Typ API-Schlüssel. Die Felder Passwort und Wert sind maskiert und zeigen ihre Werte nicht an. Bei anderen Sicherheitsprofilen wie OAuth wird das Feld Authentifizierungstyp nicht ausgefüllt.
-
Ressourcen werden als Teil ihres MCP-Servers veröffentlicht. Verwenden Sie wie bei anderen im Bereich Serverdetails vorgenommenen Änderungen die Option Als Entwurf speichern oder Veröffentlichen, um Ressourcenänderungen zu speichern.
Registerkarte „Eingabeaufforderungen"
Die Registerkarte Eingabeaufforderungen listet die wiederverwendbaren Eingabeaufforderungsvorlagen auf, die der Server offenlegt, und ermöglicht es Ihnen, sie hinzuzufügen, zu überprüfen, zu bearbeiten, zu duplizieren und zu löschen.
Liste der Eingabeaufforderungen
Jede zum Server hinzugefügte Eingabeaufforderung wird als Zeile in der Tabelle angezeigt und zeigt die während der Konfiguration festgelegten Werte:
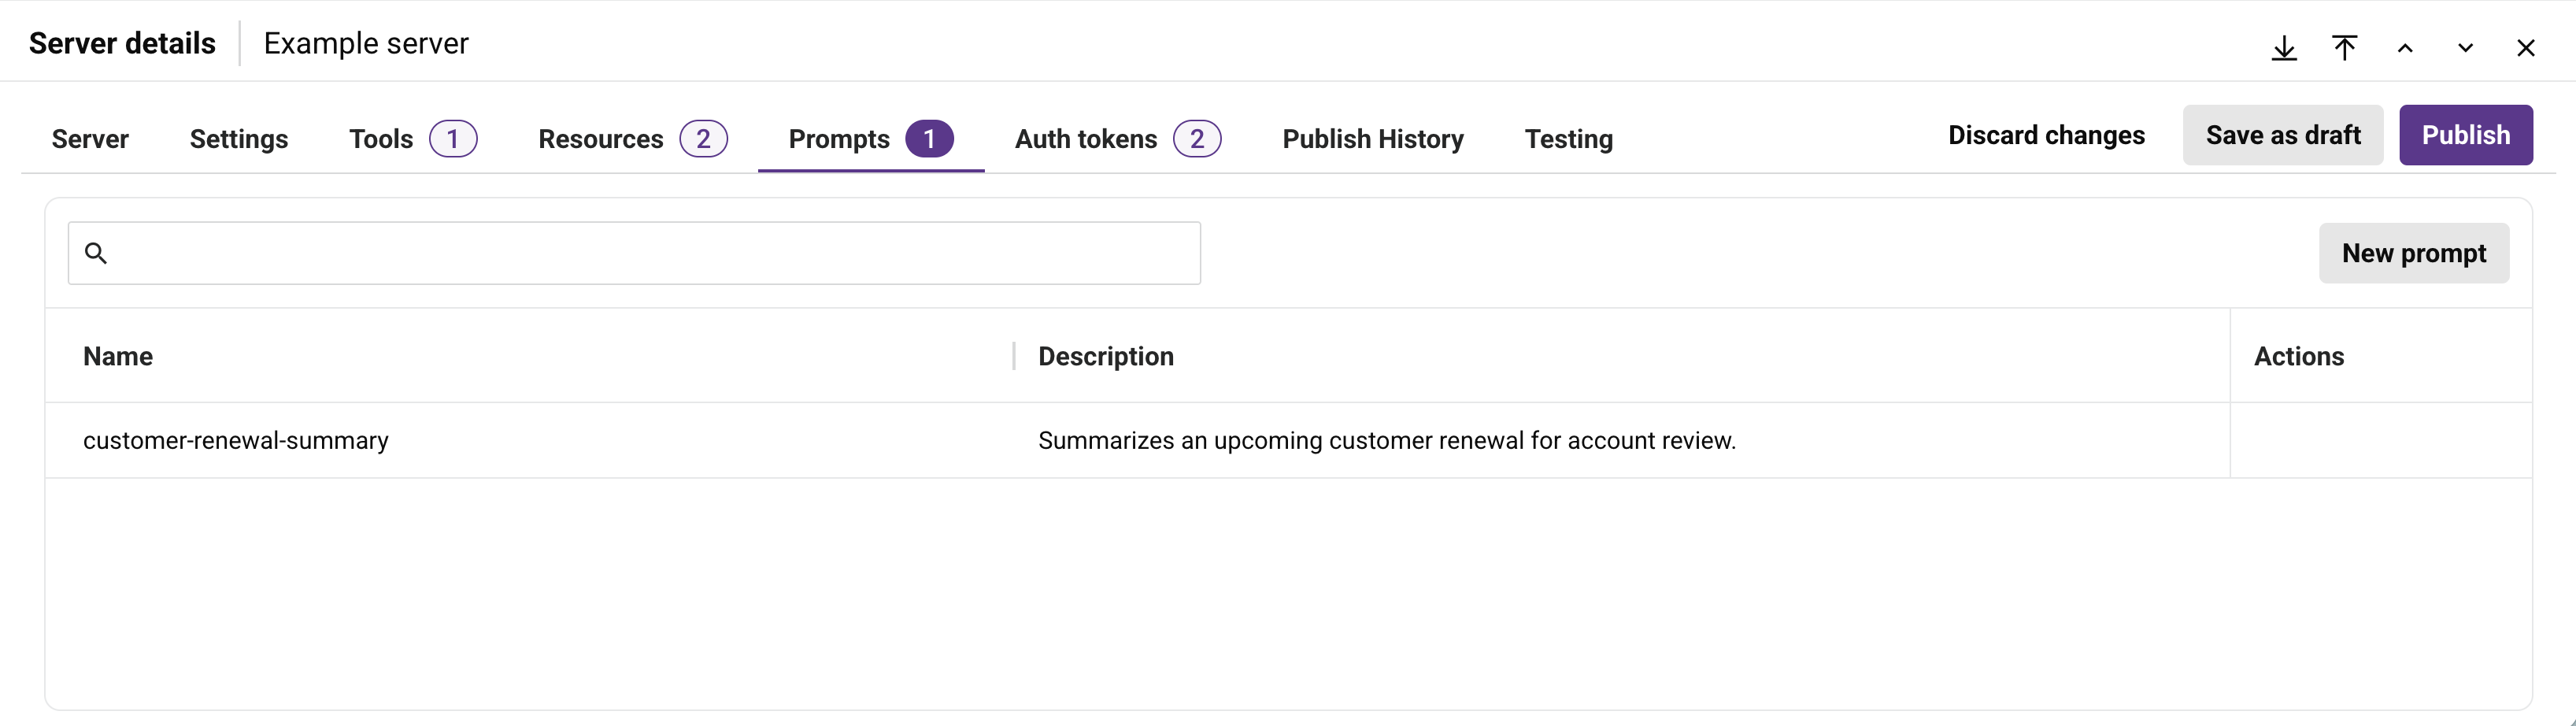
Die Tabelle zeigt Name und Beschreibung jeder Eingabeaufforderung. Klicken Sie auf eine Eingabeaufforderungszeile, um die vollständige Konfiguration der Eingabeaufforderung in einer schreibgeschützten Ansicht anzuzeigen. Halten Sie den Mauszeiger über die Spalte Name, um das Kopiersymbol anzuzeigen, das den Namen kopiert, ohne die Zeile zu öffnen. Halten Sie den Mauszeiger über eine Eingabeaufforderungszeile, um diese Aktionen anzuzeigen:
-
Bearbeiten: Öffnet die Eingabeaufforderung im Bearbeitungsmodus.
-
Duplizieren: Erstellt eine unabhängige Entwurfskopie der Eingabeaufforderung mit angefügtem Kopie-Text im Namen.
-
Löschen: Löscht die Eingabeaufforderung.
Geben Sie einen beliebigen Teil eines Eingabeaufforderungsnamens in das Suchfeld ein, um die Liste zu filtern.
Eingabeaufforderungskonfiguration
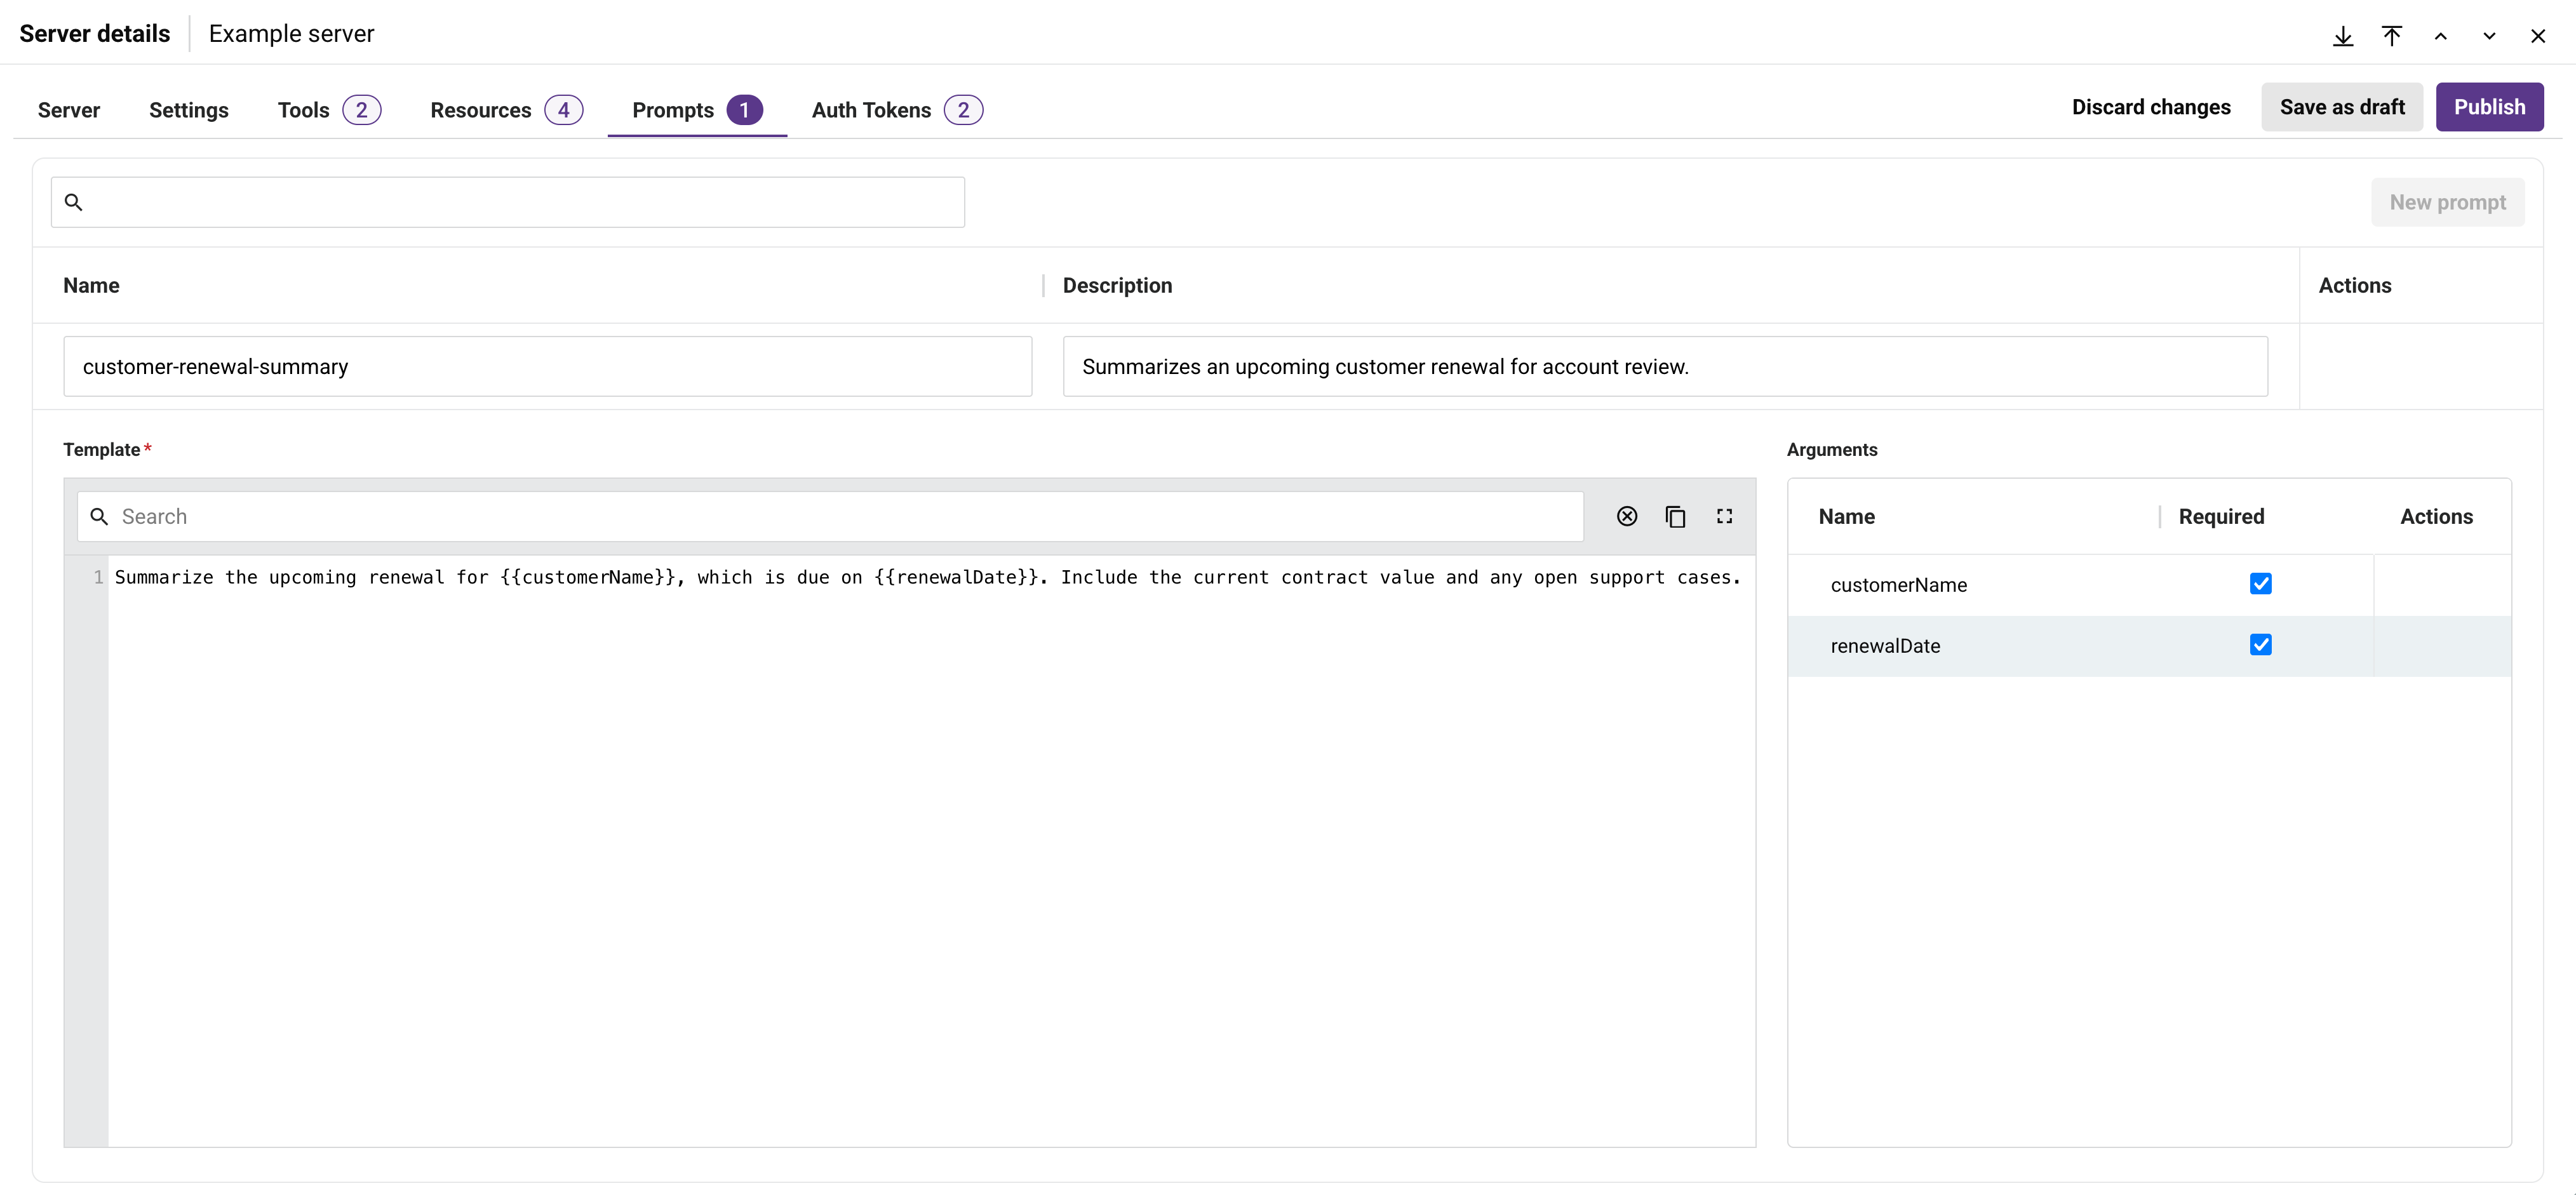
Klicken Sie auf Neue Eingabeaufforderung, um eine Eingabeaufforderung hinzuzufügen, oder klicken Sie auf die Aktion Bearbeiten für eine vorhandene Eingabeaufforderung, um sie zu bearbeiten. Eine Eingabeaufforderung hat die folgenden Konfigurationsfelder:
-
Name: Der Name der Eingabeaufforderung. Es sind nur Buchstaben, Ziffern, Unterstriche (
_), Bindestriche (-) und Punkte (.) zulässig. -
Beschreibung: Eine optionale Beschreibung der Eingabeaufforderung.
-
Vorlage: Der wiederverwendbare Inhalt der Eingabeaufforderung. Dieses Feld ist erforderlich. Das Feld Vorlage einer neuen Eingabeaufforderung wird mit einer Beispielvorlage gefüllt, die als Beispiel gekennzeichnet ist und die Platzhaltersyntax
{{ argumentName }}demonstriert. Überschreiben oder ändern Sie sie nach Bedarf. Verwenden Sie das Feld Suchen über der Vorlage, um den Vorlagentext und die zugehörigen Argumente zu durchsuchen. -
Argumente: Die Eingaben, die die Vorlage akzeptiert. Fügen Sie einen Platzhalter im Format
{{ argumentName }}zur Vorlage hinzu, um ein Argument zu erstellen. Jedes Argument wird in der Tabelle Argumente mit diesen Spalten angezeigt:-
Name: Der Argumentname, entnommen aus dem zur Vorlage hinzugefügten Platzhalter.
-
Erforderlich: Ob das Argument erforderlich ist.
-
Aktionen: Bewegen Sie den Mauszeiger über eine Argumentzeile, um die Aktion Löschen anzuzeigen, die das Argument entfernt.
-
Prompts werden als Teil ihres MCP-Servers veröffentlicht. Wie bei anderen Änderungen in der Schublade Serverdetails verwenden Sie Als Entwurf speichern oder Veröffentlichen, um Prompt-Änderungen zu speichern.
Registerkarte „Auth Tokens"
Die Registerkarte Auth Tokens wird nach der Veröffentlichung des Servers verfügbar. Sie listet die MCP-Authentifizierungstoken auf, die MCP-Clients, einschließlich KI-Assistenten und Agenten, zur Authentifizierung beim Server verwenden. Jedes MCP-Authentifizierungstoken ist auf seinen Server beschränkt. Die Token, die eine private MCP-Laufzeit oder ein privates MCP-Gateway zur Authentifizierung bei der MCP-Kontrollinstanz verwenden, finden Sie stattdessen auf der Seite MCP Service Tokens.
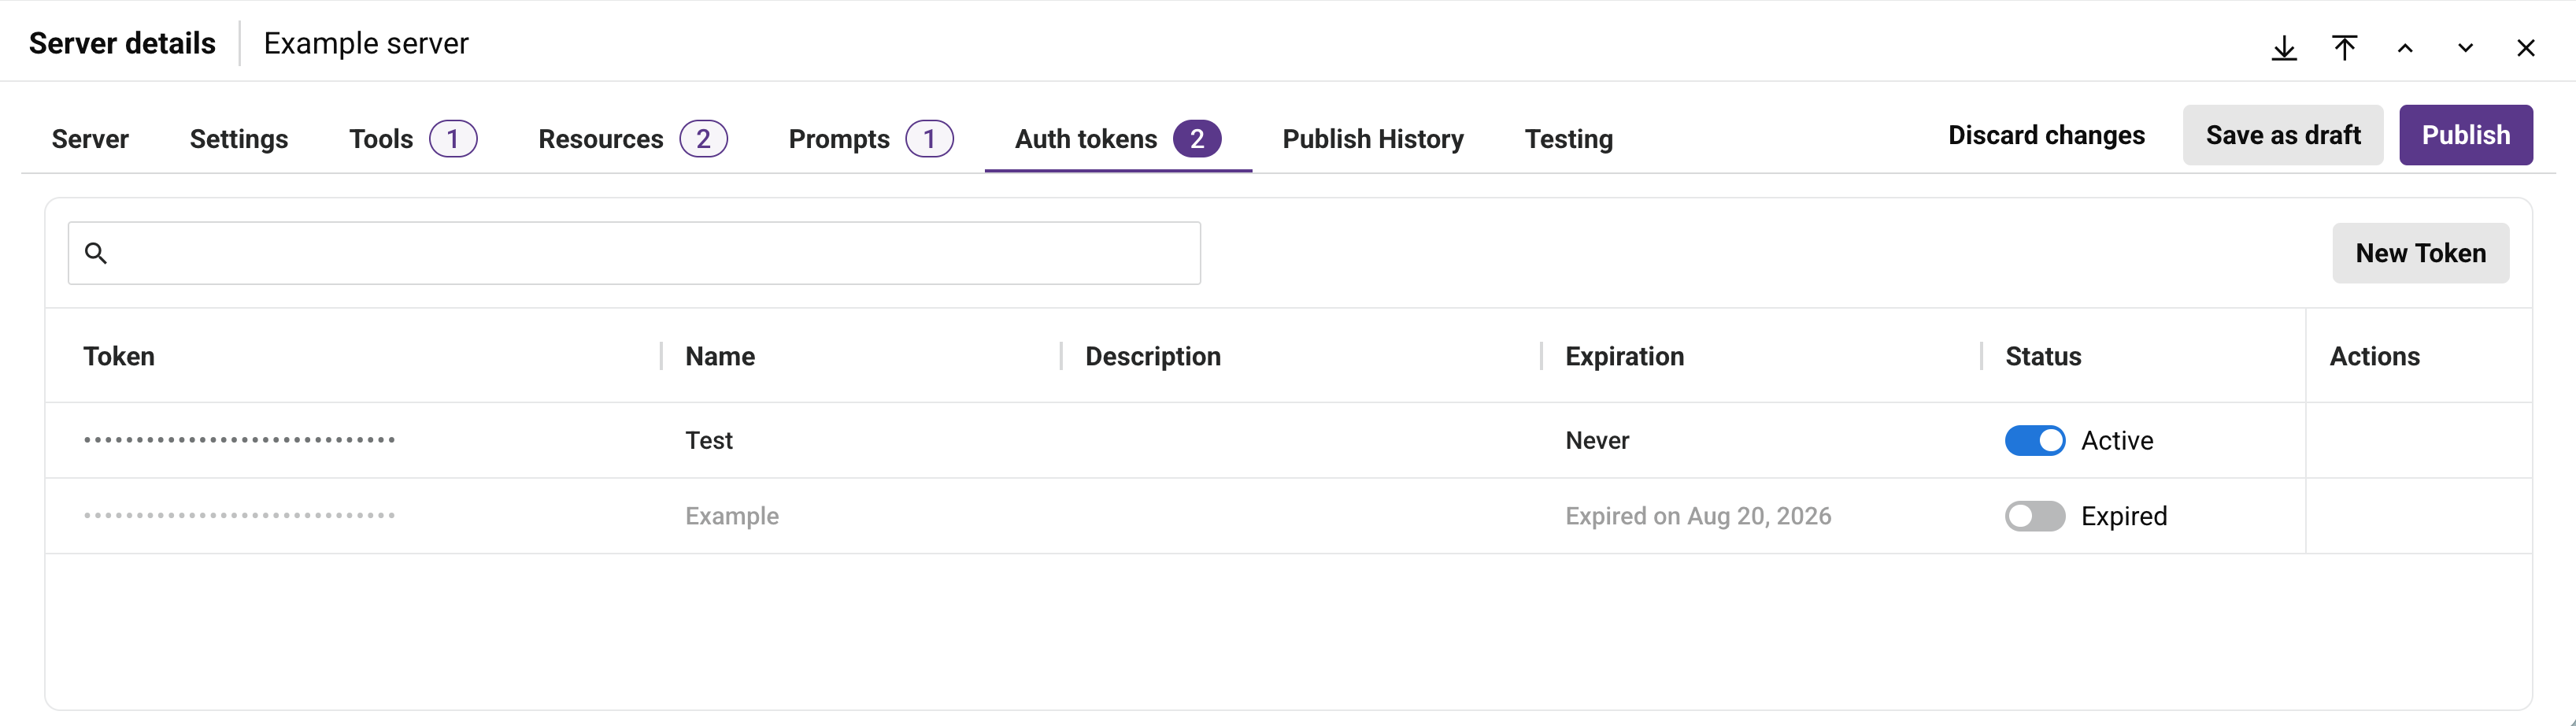
Die Registerkarte enthält diese Steuerelemente:
-
Suche: Geben Sie einen beliebigen Teil eines Token-Namens oder einer Beschreibung ein, um die Liste zu filtern.
-
Neues Token: Klicken Sie, um eine Token-Zeile hinzuzufügen, und konfigurieren Sie dann diese Felder:
-
Name: Ein Name für das Token. Dieses Feld ist erforderlich.
-
Beschreibung: Eine optionale Beschreibung des Tokens.
-
Ablauf: Die Lebensdauer des Tokens, eines von 7 Tage, 30 Tage, 60 Tage, 90 Tage oder Nie.
Klicken Sie auf das Symbol zum Bestätigen, um das Token zu erstellen, oder auf das Symbol zum Abbrechen, um es zu verwerfen.
Warnung
Der vollständige Token-Wert wird nur einmal angezeigt, unmittelbar nach der Erstellung des Tokens. Kopieren Sie ihn und speichern Sie ihn sicher. Nach der Erstellung kann der Token-Wert nicht angezeigt, offengelegt oder kopiert werden.
-
Die Token-Liste zeigt diese Spalten an:
-
Name: Der Name des Tokens.
-
Token: Der Token-Wert, nach der Erstellung maskiert.
-
Beschreibung: Die Beschreibung des Tokens, falls vorhanden.
-
Ablauf: Die Lebensdauer und das Ablaufdatum des Tokens.
-
Status: Verwenden Sie den Schalter, um das Token zu aktivieren oder zu deaktivieren. Ein deaktiviertes MCP-Authentifizierungstoken kann erneut aktiviert werden.
-
Aktionen: Bewegen Sie den Mauszeiger über eine Token-Zeile, um die Aktion Löschen anzuzeigen, die das Token dauerhaft löscht.
Registerkarte „Veröffentlichungsverlauf"
Die Registerkarte Veröffentlichungsverlauf listet alle bisherigen Veröffentlichungen des Servers auf, die neuesten zuerst. Geben Sie einen beliebigen Teil einer Version, eines Tags oder einer Beschreibung ein, um die Liste zu filtern.
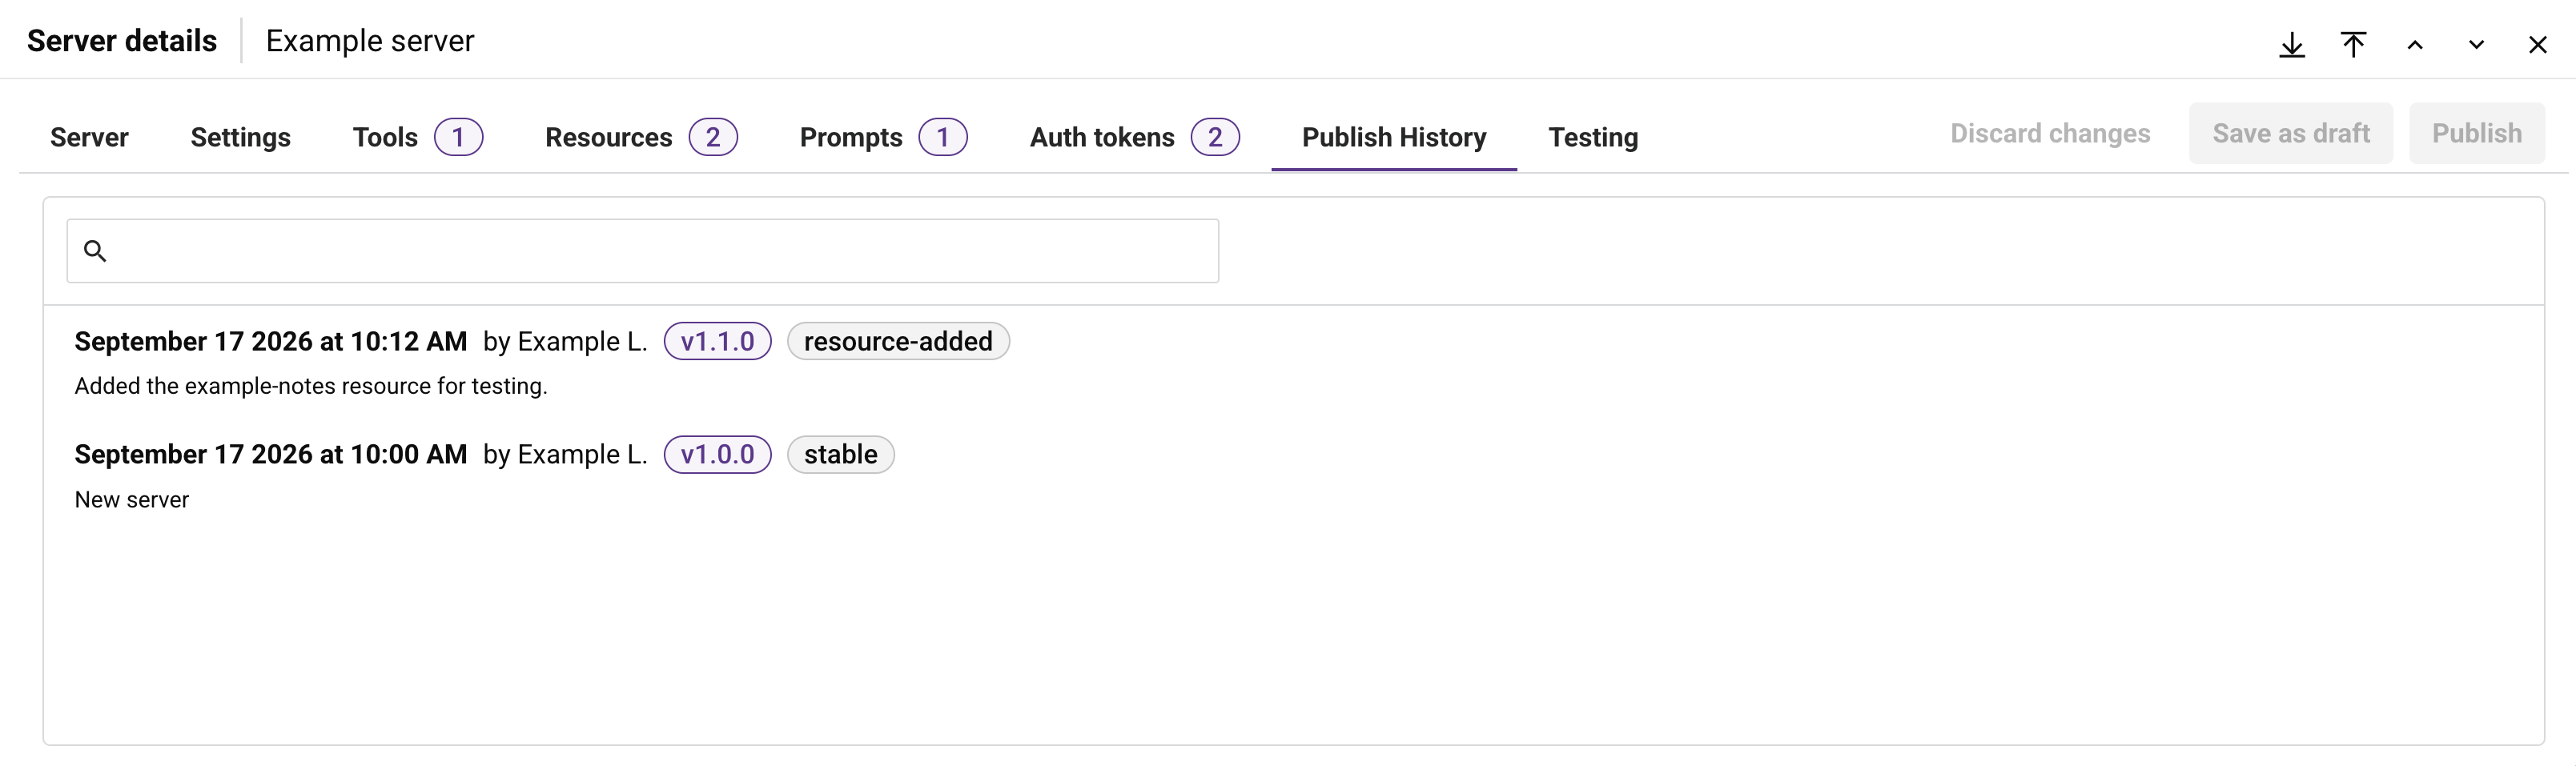
Jeder Eintrag zeigt das Datum und die Uhrzeit der Veröffentlichung, den Namen des Benutzers, der sie veröffentlicht hat, die Version und das Tag (falls vorhanden) und die Beschreibung (falls vorhanden). Bewegen Sie den Mauszeiger über einen Eintrag, um diese Aktionen anzuzeigen:
-
Tag-Details: Öffnet einen Dialog zum Bearbeiten von Tag und Beschreibung des Eintrags. Klicken Sie auf Speichern, um die Änderungen zu übernehmen, oder auf Abbrechen, um den Dialog ohne Speichern zu schließen.
-
Diese Version wiederherstellen: Stellt die Serverkonfiguration auf diese veröffentlichte Version wieder her.
Registerkarte „Testing"
Die Registerkarte Testing ermöglicht es Ihnen, die Tools, Ressourcen und Prompts des Servers mit einem gültigen MCP-Authentifizierungstoken zu testen, ohne die Serverkonfiguration zu ändern. Wenn der Server unveröffentlichte Änderungen hat, zeigt die Registerkarte stattdessen eine Nachricht an, und Sie müssen diese Änderungen veröffentlichen oder verwerfen, bevor Sie testen können.
Ihre Auswahl und Testergebnisse auf dieser Registerkarte werden pro Server beibehalten. Wenn Sie zu einer anderen Registerkarte oder zu einem anderen Server navigieren und dann zur Registerkarte Testing zurückkehren, wird Ihr vorheriger Testzustand wiederhergestellt.
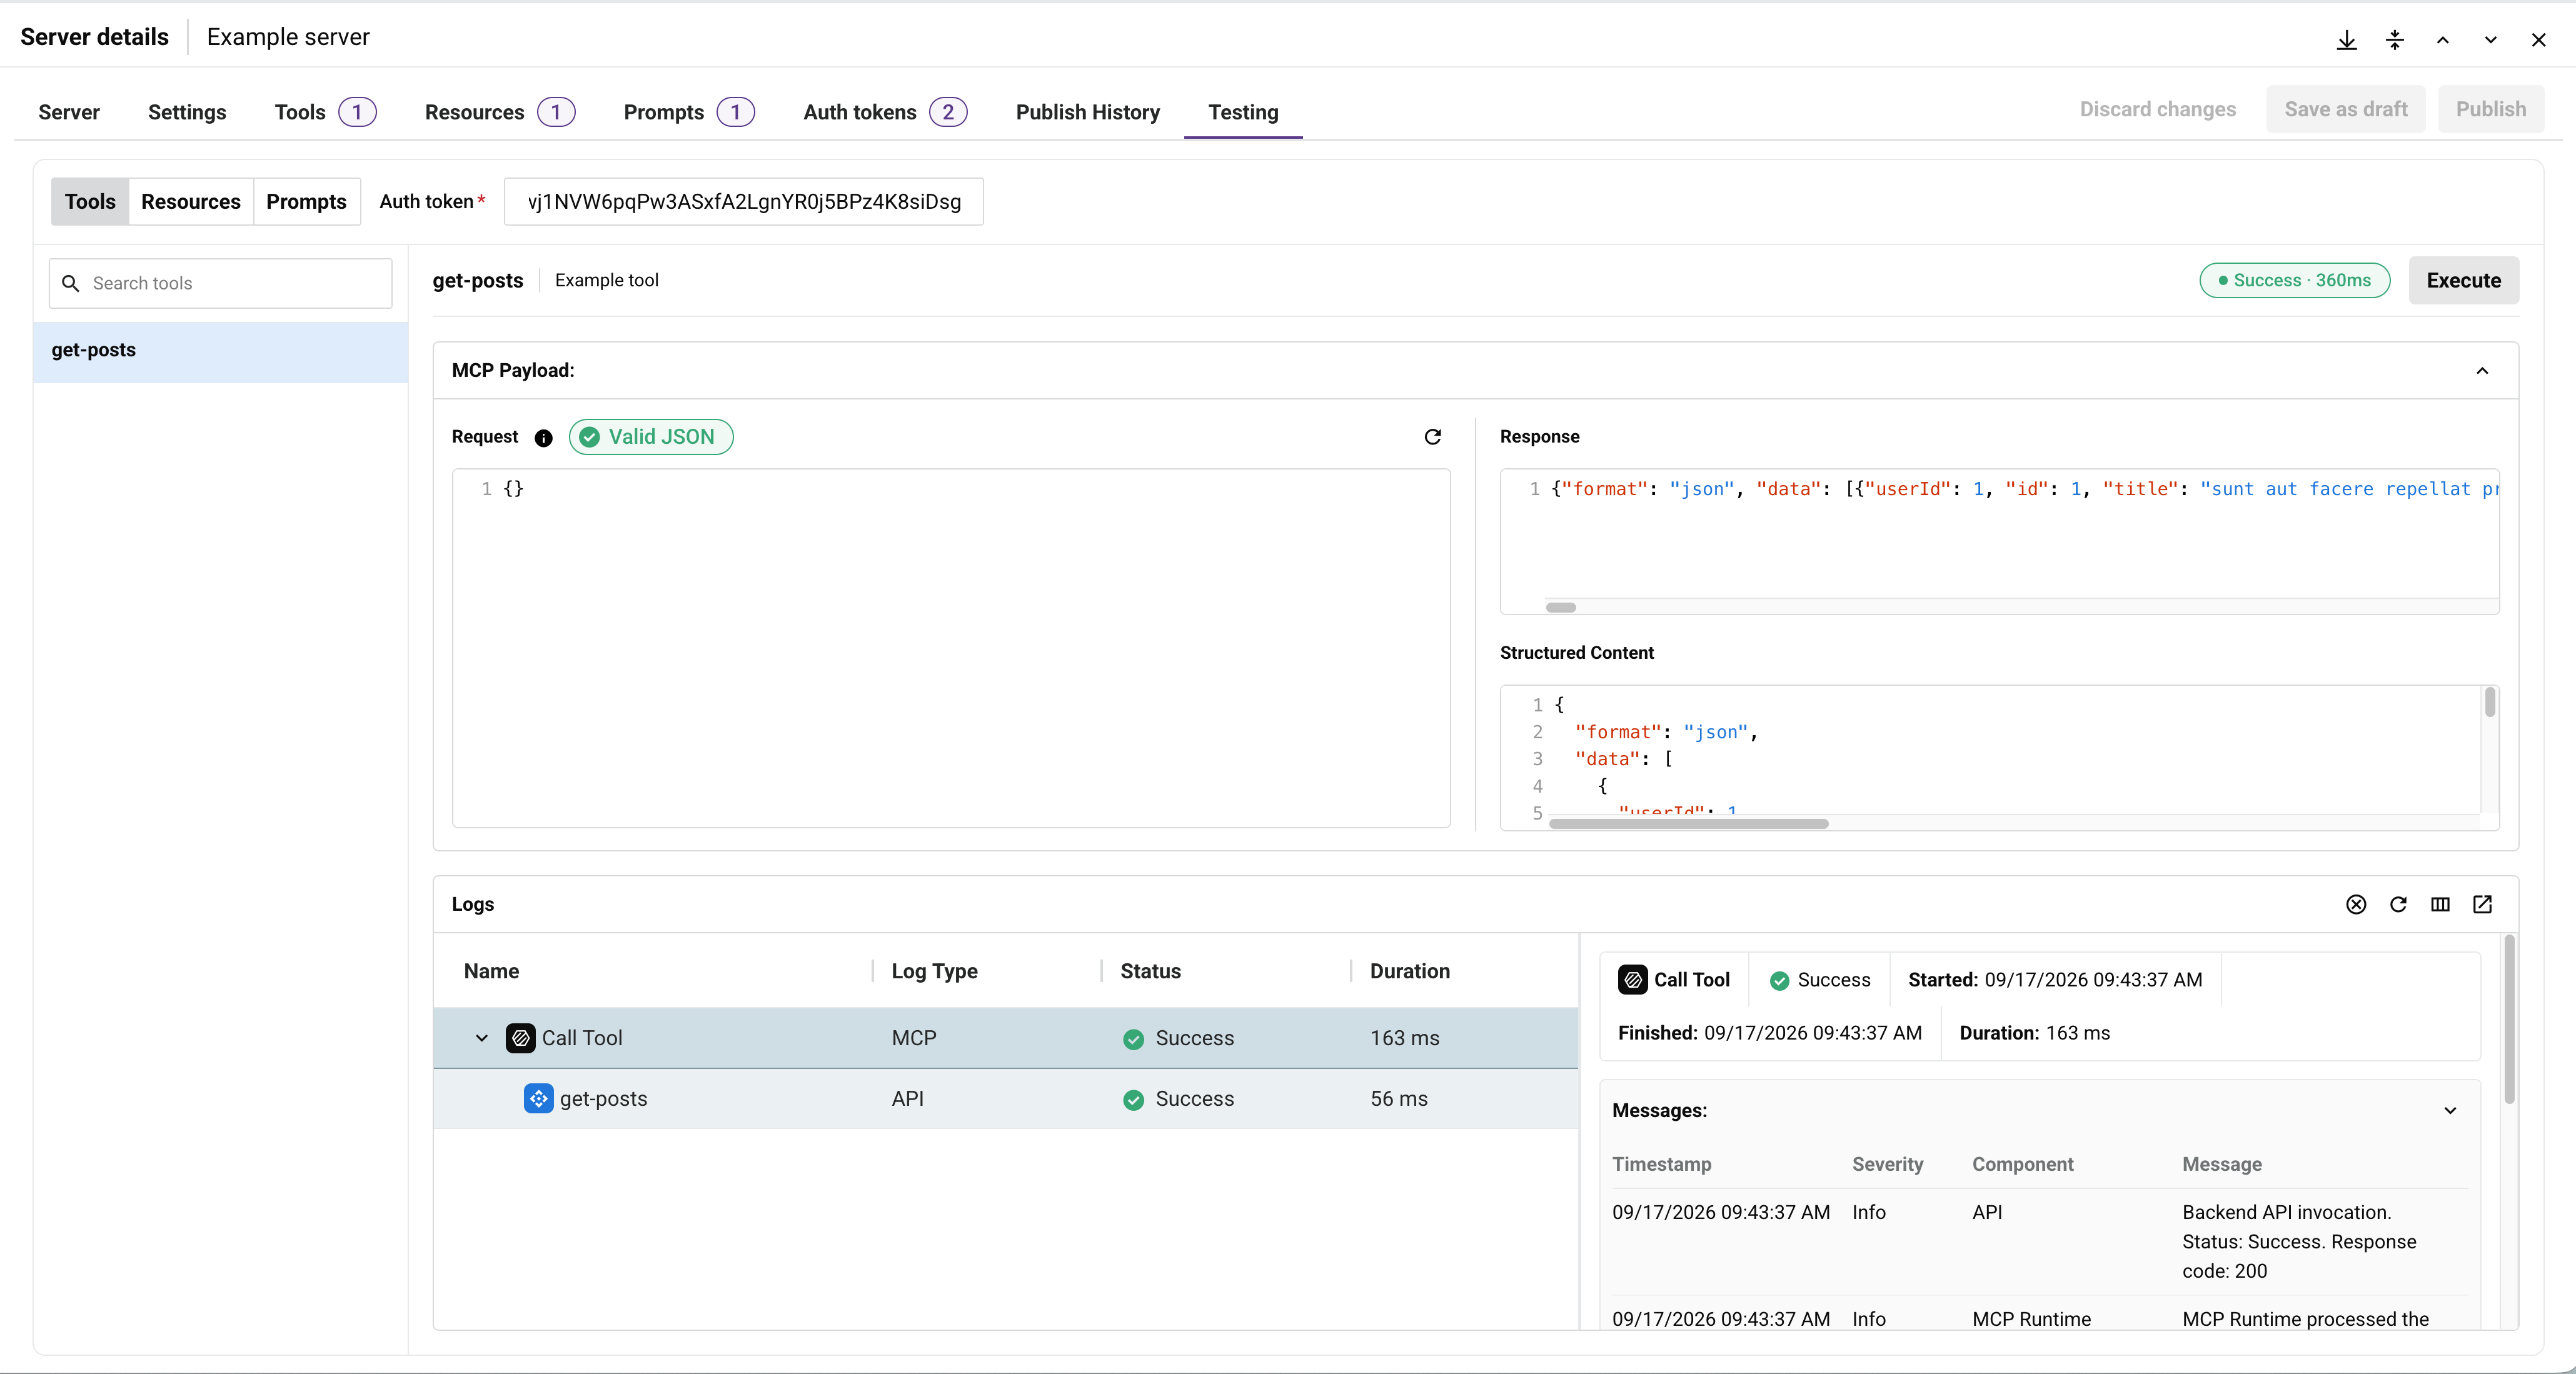
-
Tools, Ressourcen, Prompts: Wählen Sie aus, welche Art von Funktion Sie testen möchten. Jede Art hat ihre eigene durchsuchbare Liste der konfigurierten Tools, Ressourcen oder Prompts des Servers. Jedes Tool in der Liste zeigt ein Badge an, das seinen Typ angibt: Jitterbit API, REST API oder Operation. Jede Ressource in der Liste zeigt ein Badge an, das ihre Content Source angibt: Direct, File, Jitterbit API oder REST API.
-
Protokoll: Wählen Sie die MCP-Protokollversion aus, die getestet werden soll: Legacy (
2025-11-25) oder Modern (2026-07-28). Modern ist standardmäßig ausgewählt. -
Auth-Token: Geben Sie ein MCP-Authentifizierungstoken für den Server ein. Dieses Feld ist erforderlich. Bei der Eingabe wird der Wert wie in einem Passwortfeld maskiert.
Wählen Sie ein Tool, eine Ressource oder einen Prompt aus der Liste aus, um ihn zu öffnen. Das Panel zeigt den Namen und die Beschreibung des Elements sowie seinen aktuellen Teststatus (z. B. Nicht ausgeführt oder Erfolg mit der Ausführungsdauer nach Abschluss eines Tests) und eine Schaltfläche Ausführen. Klicken Sie auf das Symbol zum Erweitern in der oberen rechten Ecke des Test-Panels, um es im Vollbildmodus anzuzeigen (klicken Sie auf , um zur Standardansicht zurückzukehren).
MCP-Payload
Der Bereich MCP-Payload zeigt die Anfrage und Antwort nebeneinander an. Ziehen Sie den Griff zwischen den Abschnitten MCP-Payload und Logs, um diese relativ zueinander zu vergrößern oder zu verkleinern.
-
Anfrage: Wird basierend auf dem Request-Schema des Tools, dem URI der Ressource oder den Argumenten des Prompts mit Beispielwerten gefüllt. Bearbeiten oder ersetzen Sie dieses JSON, bevor Sie auf Ausführen klicken. Ein Badge Valid JSON bestätigt, dass das Feld gültiges JSON enthält, oder ein Badge Invalid JSON wird angezeigt, wenn dies nicht der Fall ist. Ausführen bleibt auch dann aktiviert, wenn die Anfrage ungültiges JSON enthält. Klicken Sie auf das Suchsymbol , um Text im Feld zu suchen. Die Suchfunktion verhält sich dabei wie der Script-Editor in Studio.
-
Antwort / Strukturierter Inhalt: Klicken Sie auf Antwort oder Strukturierter Inhalt, um zwischen den beiden Ansichten dieses gemeinsam genutzten Felds zu wechseln. Antwort zeigt die von der Ausführung des Tools, der Ressource oder des Prompts zurückgegebene Antwort an und ist schreibgeschützt, bis Sie auf Ausführen klicken. Strukturierter Inhalt (halten Sie den Mauszeiger über das Symbol für eine Beschreibung) zeigt den geparsten Antwortinhalt und Metadaten wie den HTTP-Statuscode und den Content-Type an. Klicken Sie auf das Suchsymbol , um Text im Feld zu suchen.
Das Testen eines Tools ruft die konfigurierte Backend-Authentifizierung des Tools auf und ruft die zugrunde liegende API oder Jitterbit API direkt auf. Das Testen eines Tools, das Daten erstellt, aktualisiert oder löscht, hat daher die gleiche Wirkung wie der Aufruf von einem MCP-Client.
Logs
Der Bereich Logs ist standardmäßig eingeklappt und wird beim ersten Klick auf Ausführen automatisch erweitert. Klicken Sie auf die Überschrift des Abschnitts oder auf das Symbol / , um den Bereich zu erweitern oder einzuklappen.
Der Bereich zeigt eine Tabelle mit den Verarbeitungsschritten der Ausführung mit den Spalten Name, Log-Typ, Status, Dauer und Gestartet. Klicken Sie auf das Erweiterungssymbol neben einer Zeile, um die zugehörige untergeordnete Ausführung anzuzeigen, z. B. den vom Tool durchgeführten API-Aufruf.
Klicken Sie auf eine Log-Zeile, um ihre Details im Panel auf der rechten Seite zu öffnen. Das Panel zeigt die unter Log-Eintrag-Details auf der Seite „Logs" beschriebenen Informationen zu Gestartet, Beendet, Dauer und Meldungen an.