Seite „Benutzerverwaltung" in der Jitterbit Management Console
Übersicht
| Zweck | Benutzer verwalten |
| Standort | Harmony-Portalmenü > Management Console > Benutzerverwaltung |
| Seitenzugriff | Benutzer mit der Rollenberechtigung Admin oder User Manager R |
Einführung
Wenn ein Benutzer eine Einladung zum Beitritt zu einer Organisation annimmt, hängt der Zugriff auf Harmony davon ab, ob er als Harmony-Benutzer oder externer Benutzer eingeladen wurde. Bei Harmony-Benutzern wird der Zugriff durch die ihnen zugewiesenen Rollen, die Berechtigungen der einzelnen Rollen und die Zugriffsstufen dieser Rollen in verschiedenen Umgebungen definiert. Externe Benutzer haben keine Rollen und können nur auf das API Manager-Portal zugreifen.
Organisationsadministratoren verwenden die Seite Umgebungen zum Verwalten von Umgebungen und Zugriffsstufen und die Seite Benutzerverwaltung zum Verwalten von Harmony-Benutzern, externen Benutzern und Rollen.
Harmony-Benutzer
Verwenden Sie die Registerkarte Harmony-Benutzer zum Verwalten von Harmony-Benutzern:
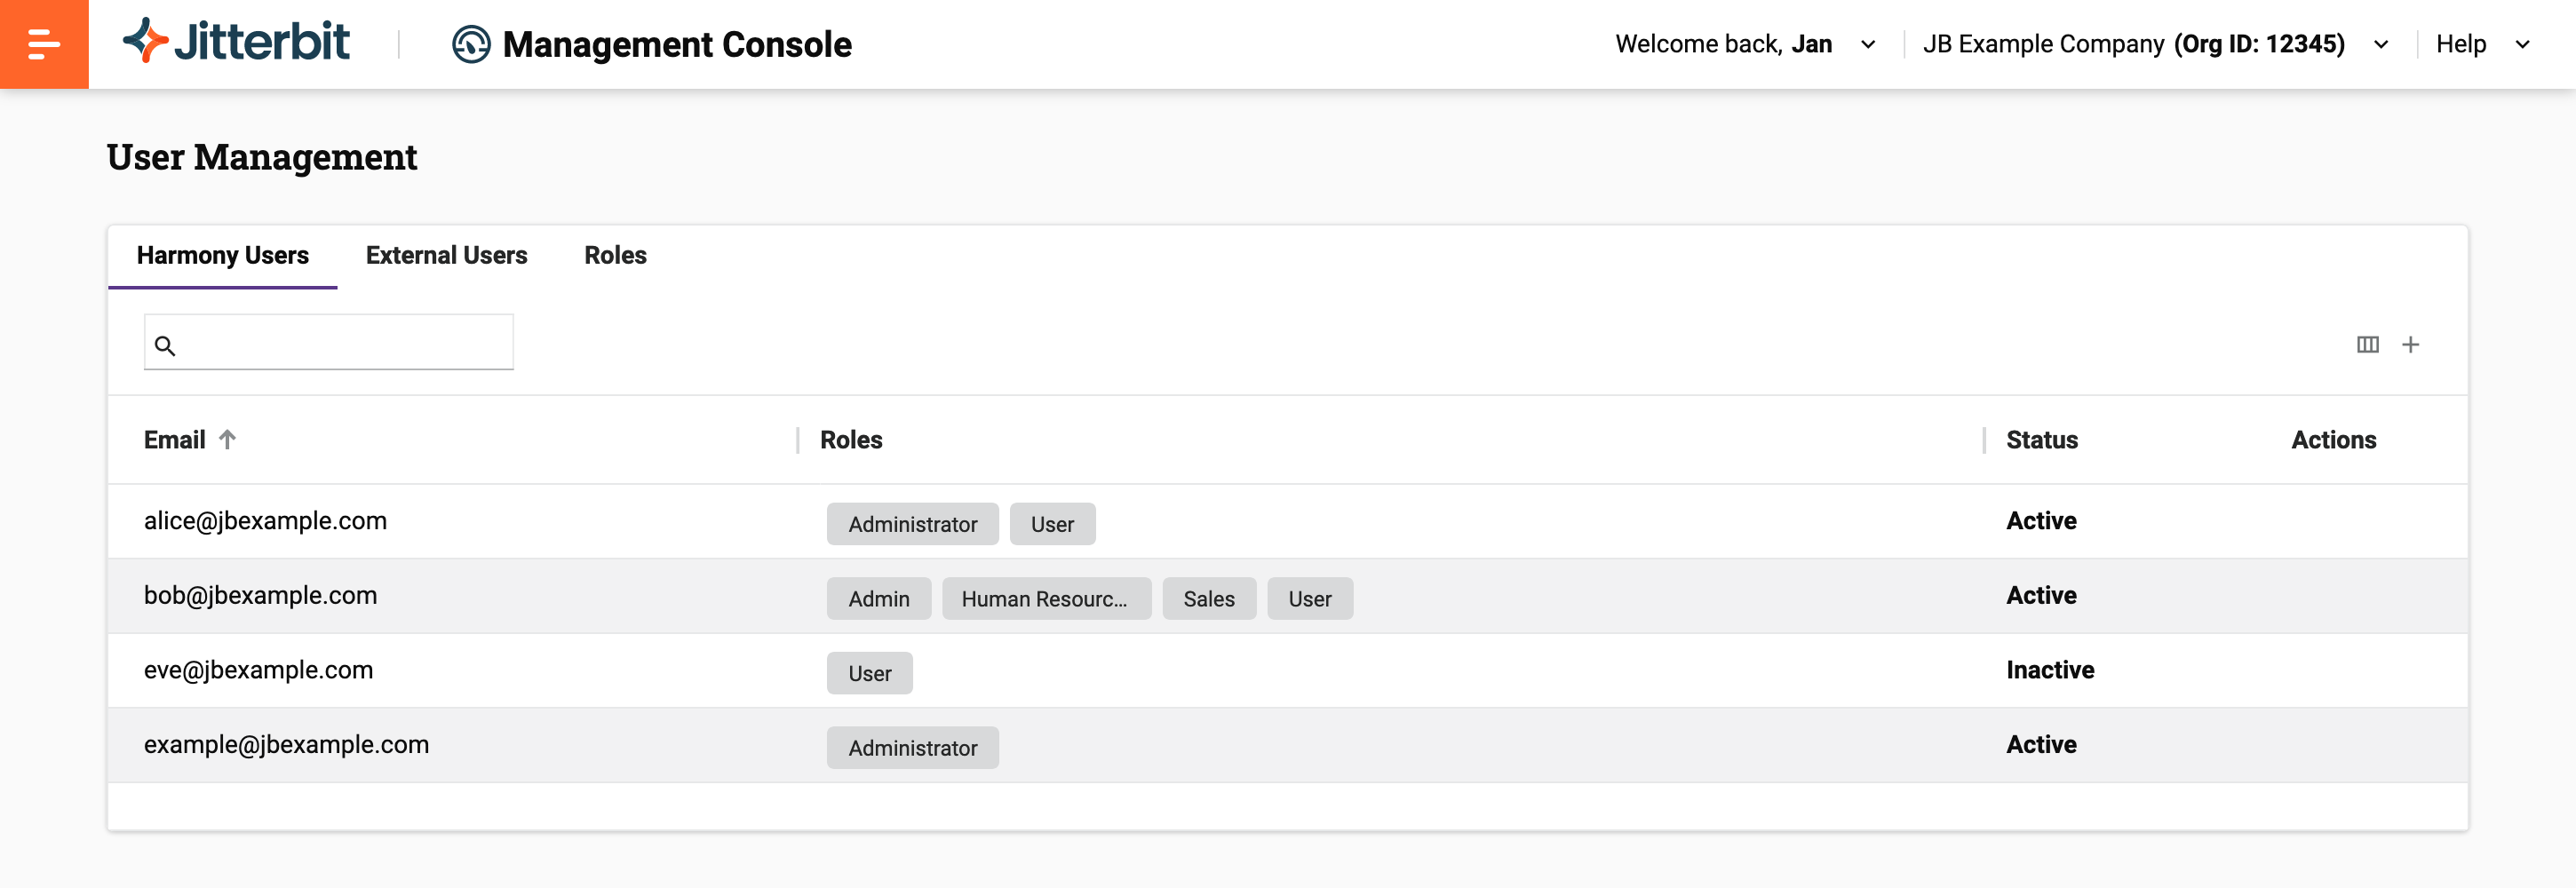
Unter der Registerkartenleiste befindet sich eine Symbolleiste mit folgendem:
-
Suchen: Geben Sie Text ein und drücken Sie die Eingabetaste, um nach einem Benutzer zu suchen.
-
Spalten filtern: Klicken Sie, um die Spalten-Schublade zu öffnen.
-
CSV herunterladen: Klicken Sie, um eine komprimierte Datei mit CSV-Dateien herunterzuladen, die die Informationen der Tabelle enthalten.
-
Benutzer hinzufügen: Klicken Sie, um einen Harmony-Benutzer hinzuzufügen.
Unter der Symbolleiste befindet sich eine Tabelle mit den folgenden Spalten:
-
E-Mail: Die E-Mail-Adresse des Benutzers.
-
Rollen: Die dem Benutzer zugewiesene Rolle oder die zugewiesenen Rollen.
-
Status: Der Status des Benutzers, entweder Aktiv oder Inaktiv.
-
Aktionen: Diese Aktionen sind verfügbar, wenn Sie den Mauszeiger über die Spalte Aktionen bewegen:
- Benutzer entfernen: Klicken Sie, um den Harmony-Benutzer zu entfernen.
Harmony-Benutzer hinzufügen
So fügen Sie einen Harmony-Benutzer hinzu:
-
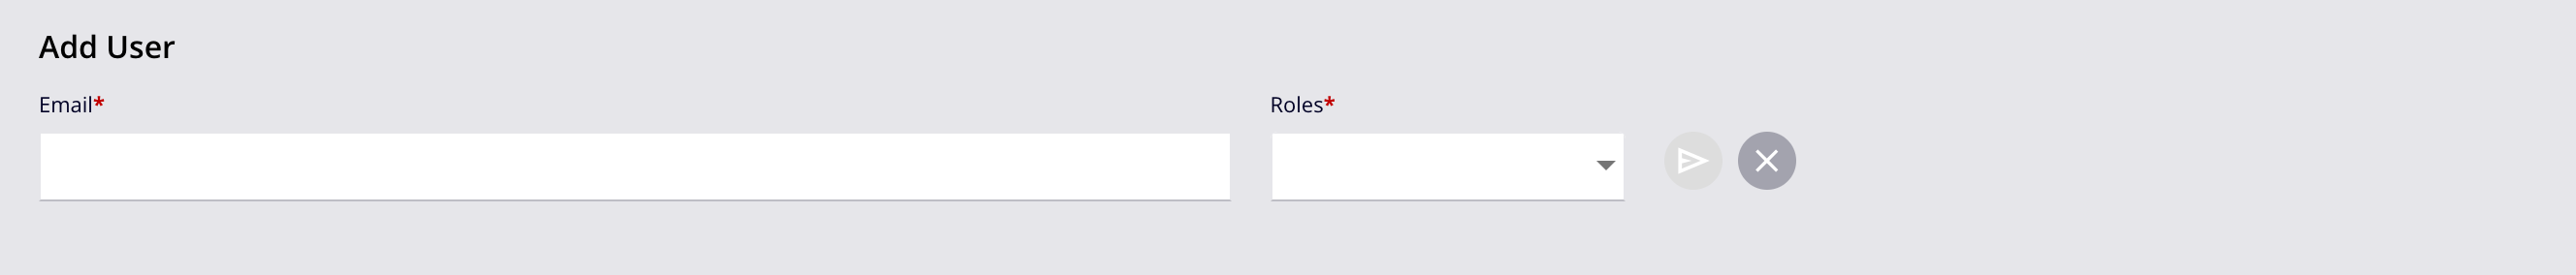
Klicken Sie auf Harmony-Benutzer hinzufügen oder Benutzer hinzufügen. Eine neue Zeile wird in der Tabelle angezeigt:
-
Legen Sie die Werte wie folgt fest:
-
E-Mail: Geben Sie die E-Mail-Adresse des Harmony-Benutzers ein. Die E-Mail-Adresse muss eindeutig sein für jede Harmony-Region, auf die der Benutzer Zugriff hat. Wenn die Organisation SSO aktiviert hat, muss die E-Mail-Adresse mit der beim SSO-Identitätsanbieter verwendeten übereinstimmen.
Tipp
Wenn ein Benutzer in mehreren Harmony-Regionen Zugriff benötigt und sein E-Mail-Anbieter Plus-Adressen unterstützt, können Sie ein
+Symbol und ein Tag (Beispiel:benutzername+tag@domain.com) zum Benutzernamen der E-Mail hinzufügen, um eine eindeutige Unteradresse für Registrierungszwecke zu erstellen.Hinweis
Ein Benutzer kann entweder in einer SSO-aktivierten Organisation oder in einer oder mehreren Organisationen ohne SSO eingeladen werden. Ein Benutzer kann nicht Mitglied einer SSO-aktivierten und einer SSO-deaktivierten Organisation sein.
-
Rollen: Klicken Sie, um das Menü zu öffnen, und wählen Sie eine oder mehrere Rollen.
-
-
Klicken Sie auf Einladung senden, um eine E-Mail an den Benutzer zu senden. Um die Aktion jederzeit vor dem Senden zu stornieren, klicken Sie auf Abbrechen.
Harmony-Benutzer bearbeiten
Um die Rollen eines Benutzers zuzuweisen, zu entfernen, zu aktivieren oder zu deaktivieren, klicken Sie auf eine beliebige Rolle in der Spalte Rollen (falls sichtbar). Die Schublade Benutzerrolleneinstellungen wird geöffnet:
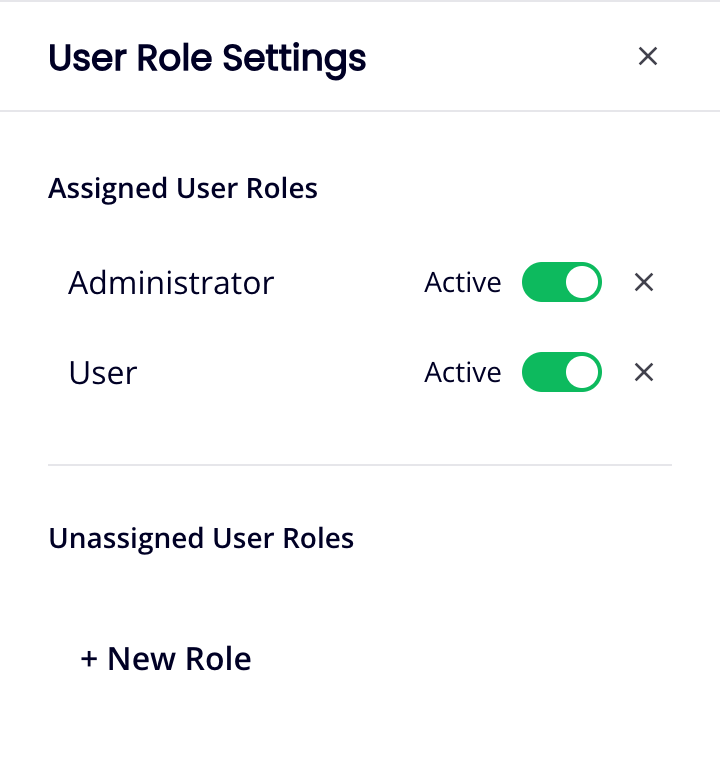
Die Schublade enthält die folgenden Steuerelemente:
-
Zugewiesene Benutzerrollen: Verwenden Sie die Schalter zum Deaktivieren oder Aktivieren von Rollen für den Benutzer:
-
Aktiv: Die zugewiesene Rolle ist aktiv. Klicken Sie, um sie zu deaktivieren.
-
Inaktiv: Die zugewiesene Rolle ist inaktiv. Klicken Sie, um sie zu aktivieren.
-
Benutzerrolle entfernen: Entfernen Sie die Rolle vom Benutzer.
-
-
Nicht zugewiesene Benutzerrollen:
-
Um eine vorhandene Rolle zuzuweisen, die noch nicht zugewiesen wurde, fahren Sie mit dem Mauszeiger darüber und klicken Sie auf Zuweisen.
-
+ Neue Rolle: Erstellen Sie eine neue Rolle. Der Schubladentitel ändert sich in Neue Rolle erstellen:
-
Rollenname: Geben Sie einen Namen für die neue Rolle ein.
-
Berechtigungen: Wählen Sie mindestens eine Berechtigung aus.
Klicken Sie auf Speichern, um die neue Rolle zu speichern.
Klicken Sie auf , um die Schublade Neue Rolle erstellen zu schließen und zur Schublade Benutzerrolleneinstellungen zurückzukehren.
-
-
Harmony-Benutzer entfernen
Um einen Harmony-Benutzer zu entfernen, fahren Sie mit dem Mauszeiger über die Spalte Aktionen und klicken Sie auf Benutzer entfernen. Das folgende Dialogfeld wird angezeigt:
Dialogtext
Benutzer aus Organisation entfernen
Sind Sie sicher, dass Sie den Benutzer userName entfernen möchten?
Diese Änderung kann nicht rückgängig gemacht werden.
Geben Sie bitte „REMOVE" ein, um zu bestätigen.
Geben Sie das Wort REMOVE an der angegebenen Stelle ein und klicken Sie auf die Schaltfläche Entfernen.
Vorsicht
Diese Aktion entfernt den Benutzer dauerhaft und widerruft sofort seinen Zugriff auf Harmony.
Externe Benutzer
Die Registerkarte Externe Benutzer ist der Ort, an dem Administratoren den Zugriff eines externen Benutzers auf ihre zugewiesenen APIs oder API-Gruppen und die Seite API Portal verwalten:
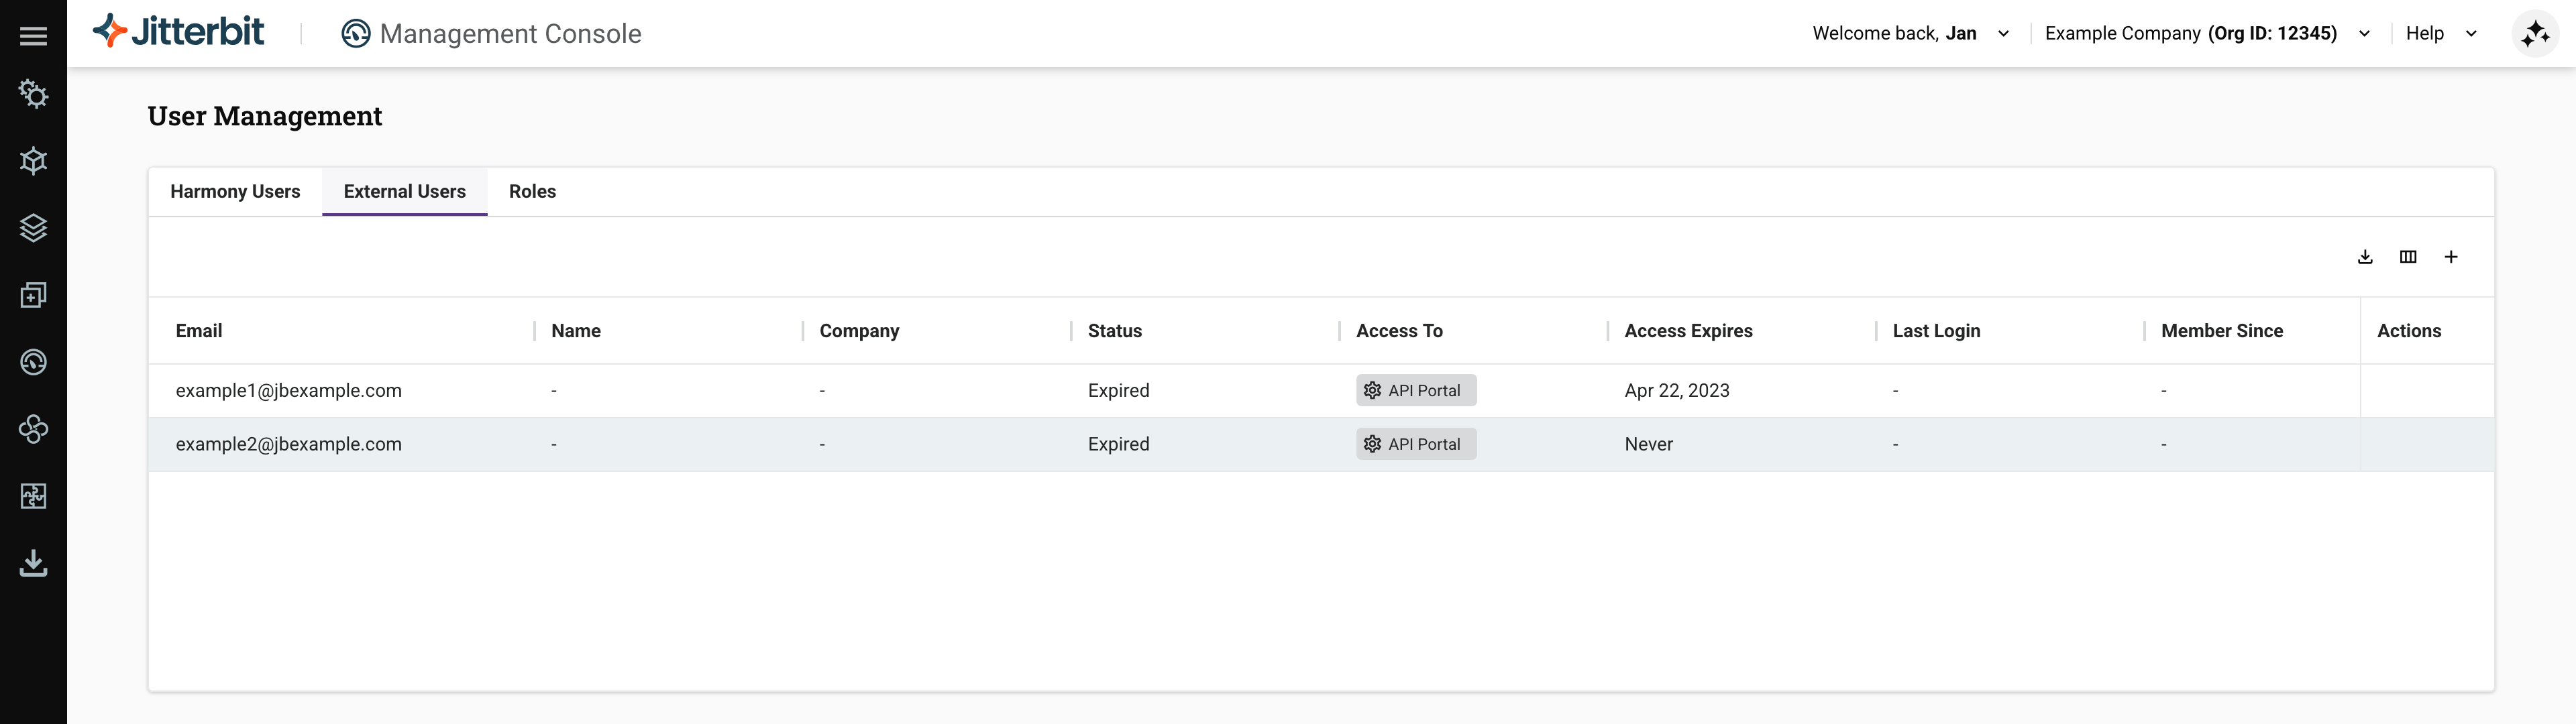
Unter der Registerkartenleiste befindet sich eine Symbolleiste mit den folgenden Elementen:
-
CSV herunterladen: Klicken Sie, um einen gezippten Satz von CSV-Dateien mit den Informationen der Tabelle herunterzuladen.
-
Spalten filtern: Klicken Sie, um die Schublade Spalten zu öffnen.
-
Externen Benutzer einladen: Klicken Sie, um einen externen Benutzer hinzuzufügen.
Unter der Symbolleiste befindet sich eine Tabelle mit den folgenden Spalten:
-
E-Mail: Die E-Mail-Adresse des Benutzers.
-
Name: Der Name des Benutzers.
-
Unternehmen: Der Unternehmensname des Benutzers.
-
Status: Der Zugriffsstatus des Benutzers:
-
Angefordert: Eine Einladung wurde gesendet, aber nicht akzeptiert.
-
Aktiv: Der Zugriff des Benutzers ist aktiv.
-
Ausgesetzt: Der Zugriff des Benutzers ist ausgesetzt.
-
Abgelaufen: Der Zugriff des Benutzers ist abgelaufen.
-
-
Zugriff auf: Klicken Sie auf API Portal, um die Schublade API Portal zu öffnen, und wählen Sie dann aus, auf welche API-Gruppen und APIs der Benutzer zugreifen kann.
-
Zugriff läuft ab: Das Ablaufdatum des Benutzerzugriffs. Der Zugriff läuft um 23:59 Uhr am ausgewählten Tag in der lokalen Zeitzone des Benutzers ab.
-
Letzte Anmeldung: Das Datum der letzten Anmeldung des Benutzers.
-
Mitglied seit: Das Datum, an dem sich der Benutzer registriert hat.
-
Aktionen: Diese Aktionen sind verfügbar, wenn Sie mit dem Mauszeiger über die Spalte Aktionen fahren:
-
Erneut senden: Sichtbar, wenn die Spalte Status des Benutzers Angefordert oder Abgelaufen anzeigt. Klicken Sie, um die Registrierungseinladung erneut zu senden.
-
Bearbeiten: Sichtbar, wenn die Spalte Status des Benutzers Aktiv oder Ausgesetzt anzeigt. Klicken Sie, um das Ablaufdatum des Benutzerzugriffs zu bearbeiten.
-
Löschen: Löschen Sie den Benutzer.
-
Externen Benutzer hinzufügen
So fügen Sie einen externen Benutzer hinzu:
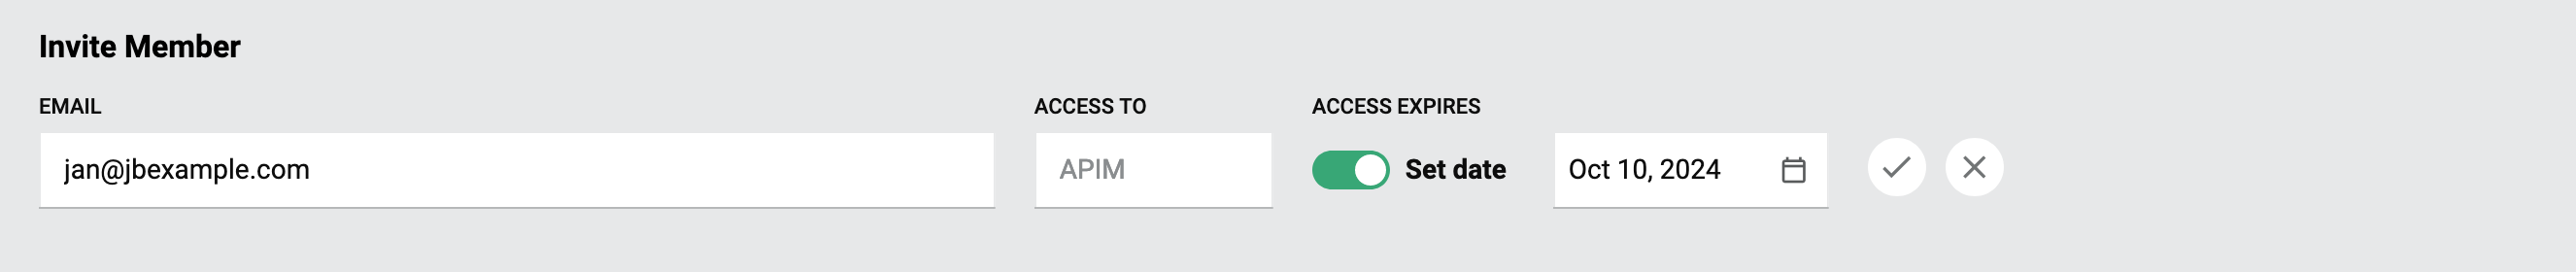
- Klicken Sie auf Externen Benutzer hinzufügen oder Externen Benutzer einladen. Eine neue Zeile wird in der Tabelle angezeigt:
-
Legen Sie die Werte wie folgt fest:
-
Email: Geben Sie die E-Mail-Adresse des externen Benutzers ein. Die E-Mail-Adresse darf nicht zu einem vorhandenen Harmony-Benutzer oder externen Benutzer in derselben Organisation gehören. Eine E-Mail-Adresse, die zu einem Benutzer in einer anderen Organisation gehört, ist zulässig. Dieselbe E-Mail-Adresse kann in einer Organisation ein Harmony-Benutzer und in einer anderen Organisation ein externer Benutzer sein.
-
Zugriff auf: Dieses Feld ist auf APIM (API Manager-Portal) eingestellt und kann nicht geändert werden.
-
Zugriff läuft ab:
-
Nie: Wenn der Schieberegler deaktiviert ist, läuft der Zugriff des Benutzers nie ab.
-
Datum festlegen: Wenn der Schieberegler aktiviert ist, klicken Sie auf das Symbol , um einen Kalender zu öffnen und ein Ablaufdatum auszuwählen. Der Zugriff läuft um 23:59 Uhr am ausgewählten Tag in der lokalen Zeitzone des Benutzers ab.
-
-
-
Klicken Sie auf Absenden, um eine Registrierungs-E-Mail an den externen Benutzer zu senden. Nach dem Absenden enthält die Registrierungs-E-Mail einen Link, der den Empfänger auffordert, sich als Benutzer des API Manager-Portals zu registrieren.
Externen Benutzer bearbeiten
Sie können das Ablaufdatum für den Zugriff und die Zugriffsgruppen für registrierte externe Benutzer bearbeiten:
-
Um das Ablaufdatum des Zugriffs eines Benutzers zu ändern, zeigen Sie auf die Spalte Aktionen und klicken Sie auf Externen Benutzer bearbeiten.
Legen Sie Zugriff läuft ab wie folgt fest:
-
Nie: Wenn der Schieberegler deaktiviert ist, läuft der Zugriff des Benutzers nie ab.
-
Datum festlegen: Wenn der Schieberegler aktiviert ist, klicken Sie auf das Symbol , um einen Kalender zu öffnen und ein Ablaufdatum auszuwählen. Die Ablaufzeit ist 23:59 Uhr in der Zeitzone des lokalen Computers des externen Benutzers. Das Gebietsschema Ihres Browsers bestimmt, wie Daten angezeigt werden.
Klicken Sie auf , um zu speichern, oder auf , um abzubrechen.
-
-
Um die Zugriffsgruppen eines Benutzers zu ändern, klicken Sie auf die Schaltfläche API-Portal in der Spalte Zugriff auf des Benutzers. Die Konfigurationsschublade wird geöffnet.
Wählen Sie unter API-Gruppen die Gruppen aus, auf die der Benutzer zugreifen soll. Wählen Sie unter APIs eine Umgebung aus und wählen Sie dann die APIs aus, auf die der Benutzer zugreifen soll.
Hinweis
Benutzer, die nur über die Berechtigung Benutzerverwaltung verfügen, haben Zugriff auf alle Umgebungen in der Schublade API-Portal, um APIs für externe Benutzer zuzuweisen und zuzuweisen aufzuheben. Dieser Zugriff stellt keinen Umgebungsrollenzugriff dar und gewährt keinen Zugriff auf andere Harmony-Anwendungen oder Seiten, die Umgebungszugriff erfordern.
Klicken Sie auf das Symbol Schließen, um die Schublade zu schließen.
Externen Benutzer löschen
Um einen externen Benutzer zu löschen und seinen Zugriff auf das API Manager-Portal zu widerrufen, zeigen Sie auf die Spalte Aktionen des Benutzers und klicken Sie auf Externen Benutzer löschen. Das folgende Dialogfeld wird angezeigt:
Dialogtext
Externen Benutzer löschen
Sind Sie sicher, dass Sie diesen externen Benutzer löschen möchten? Das Löschen kann nicht rückgängig gemacht werden.
Klicken Sie auf die Schaltfläche Löschen, um den externen Benutzer endgültig zu löschen, oder klicken Sie auf die Schaltfläche Abbrechen, um abzubrechen.
Rollen
Verwenden Sie die Registerkarte Rollen, um Harmony-Benutzerrollen zu verwalten:
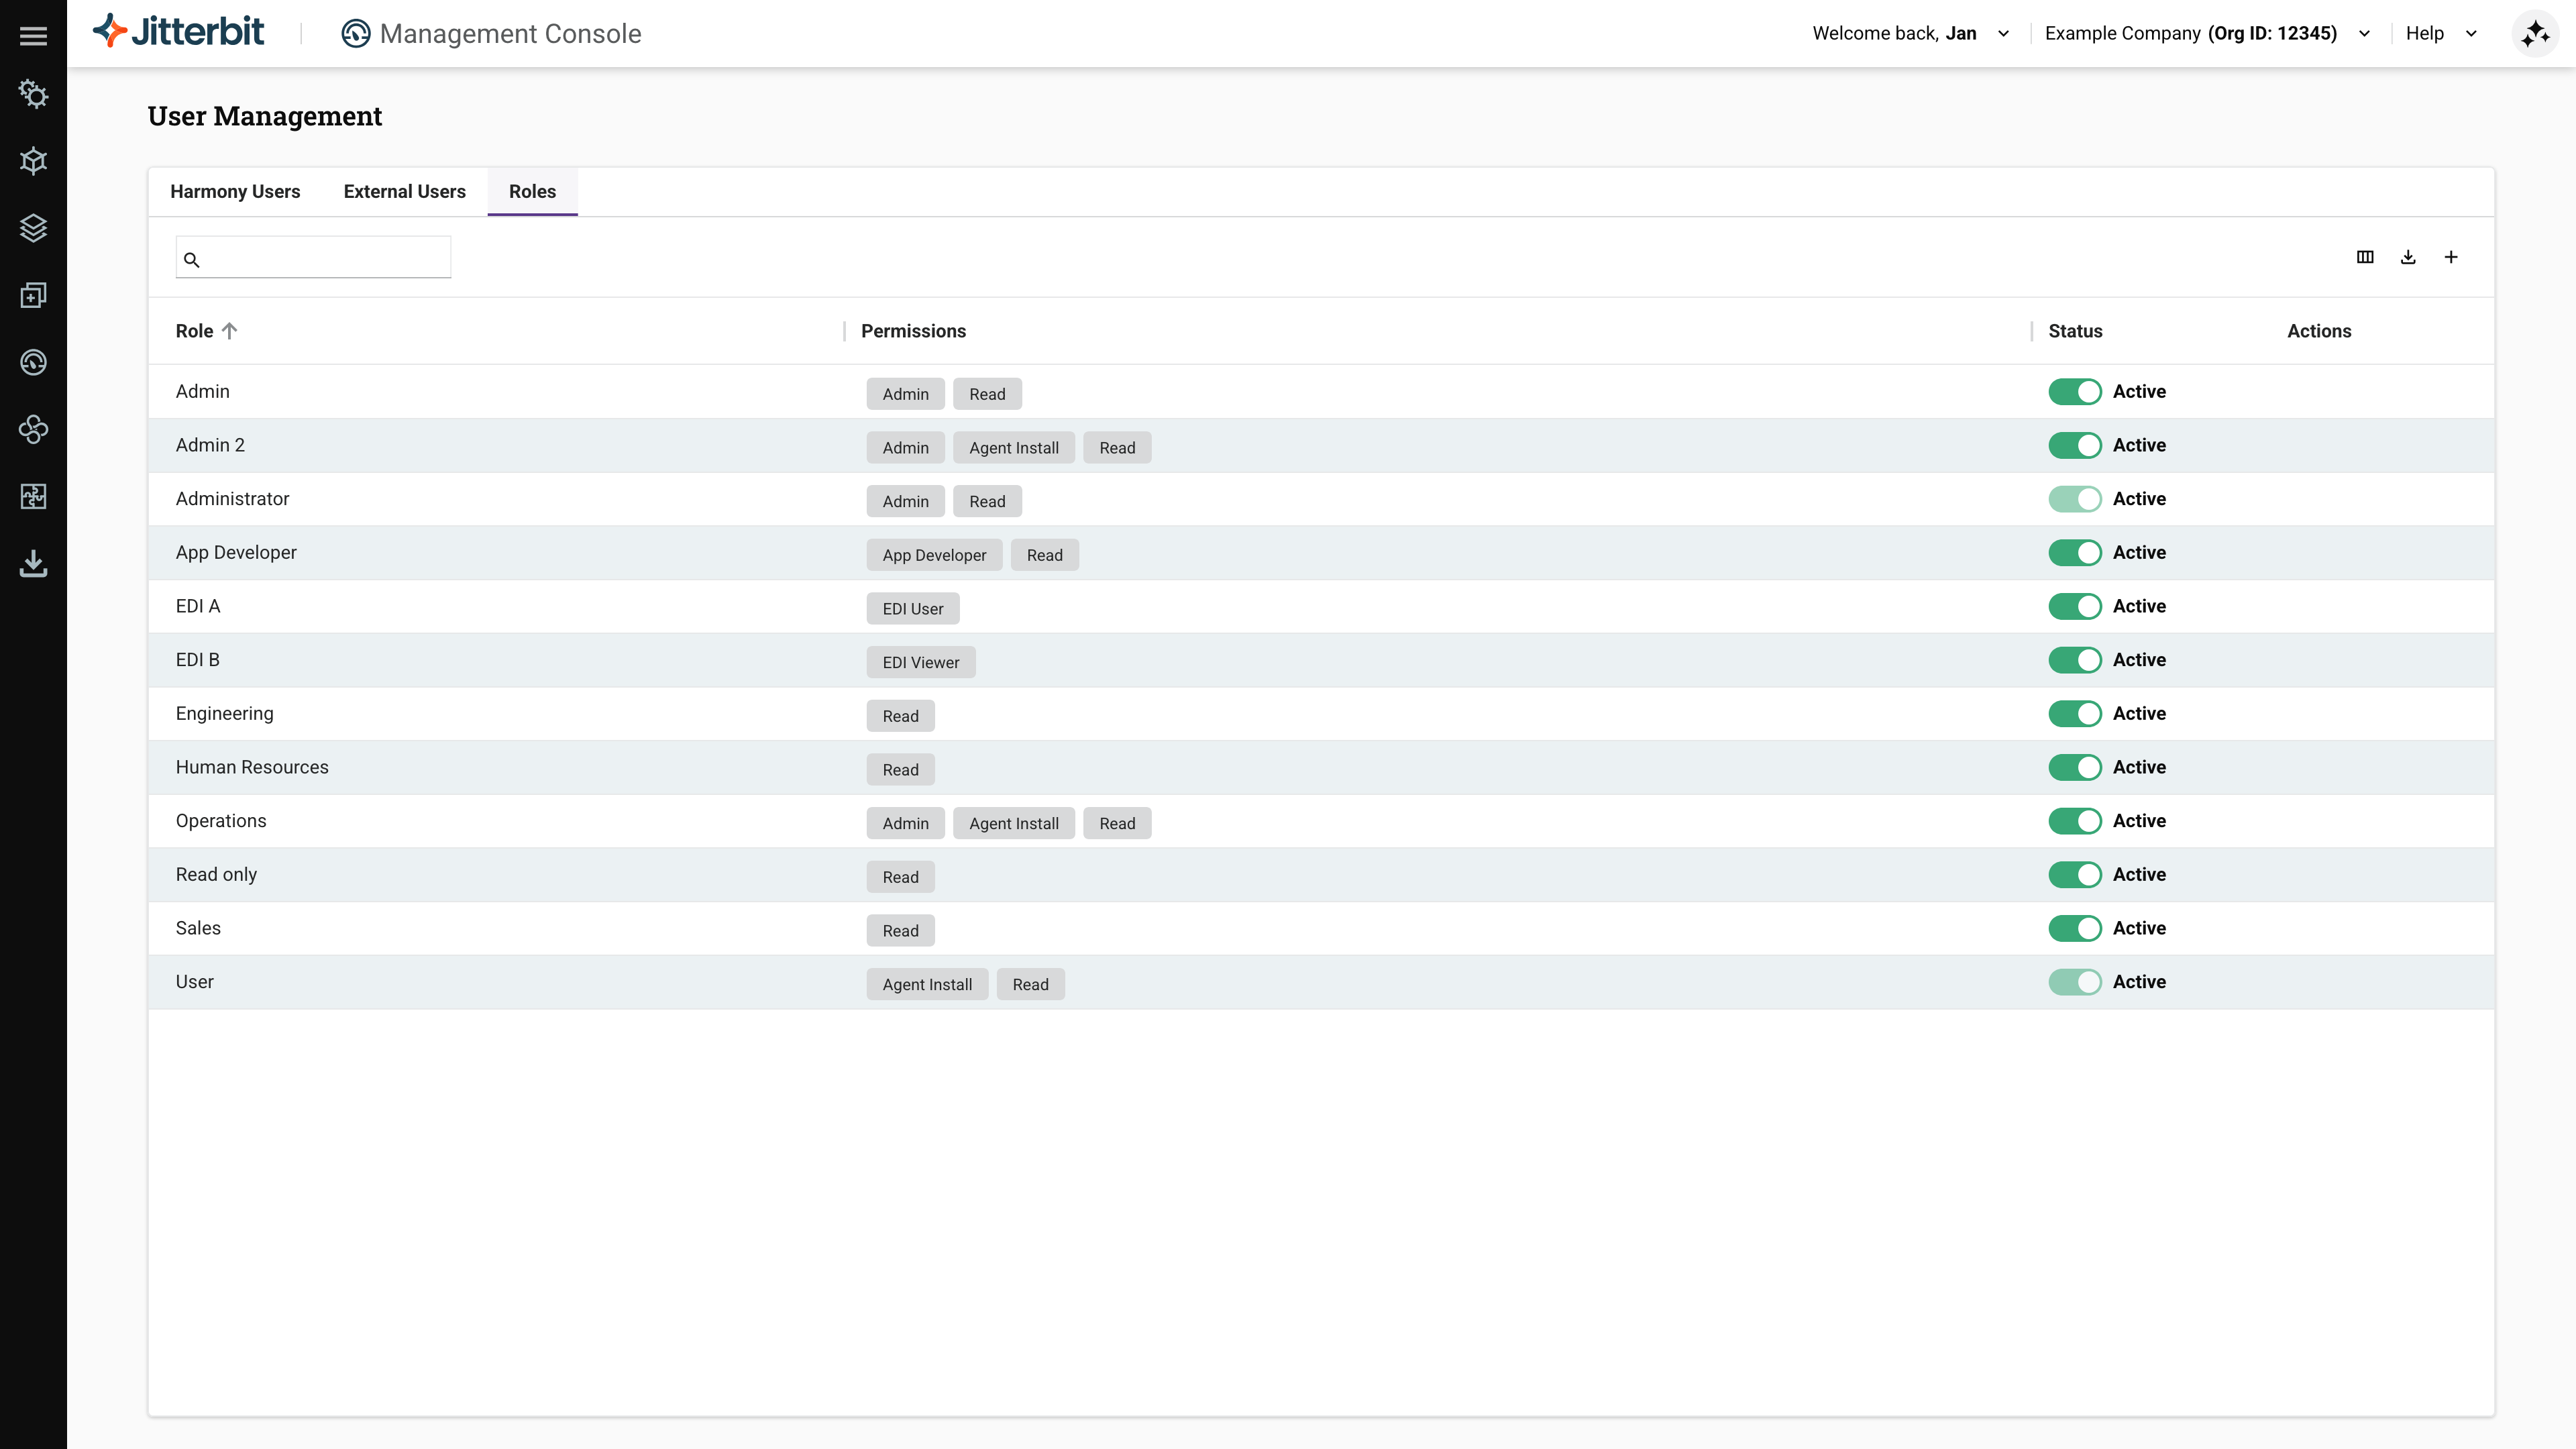
Unter der Registerkartenleiste befindet sich eine Symbolleiste mit folgendem:
-
Suchen: Geben Sie Text ein und drücken Sie die Eingabetaste, um nach einer Rolle zu suchen. Der Text entspricht einem beliebigen Text in den Spalten Rolle, Berechtigungen oder Status.
-
Spalten filtern: Klicken Sie, um die Schublade Spalten zu öffnen.
-
CSV herunterladen: Klicken Sie, um eine komprimierte Datei mit CSV-Dateien herunterladbar zu machen, die die Informationen der Tabelle enthalten.
-
Rolle hinzufügen: Klicken Sie, um eine Rolle hinzuzufügen.
Die Spaltenüberschriften der Tabelle sind wie folgt:
-
Rolle: Der Rollenname.
-
Berechtigungen: Die Berechtigungen der Rolle.
-
Status: Der Status der Rolle, entweder Aktiv oder Inaktiv.
-
Aktionen: Fahre mit der Maus über eine aktive Rolle, um die folgenden Aktionen anzuzeigen:
-
Rolle bearbeiten: Klicke, um die Rolle zu bearbeiten. Nur aktive Rollen können bearbeitet werden.
-
Rolle entfernen: Klicke, um die Rolle zu entfernen.
-
Rolle hinzufügen
So fügt man eine Rolle hinzu:
-
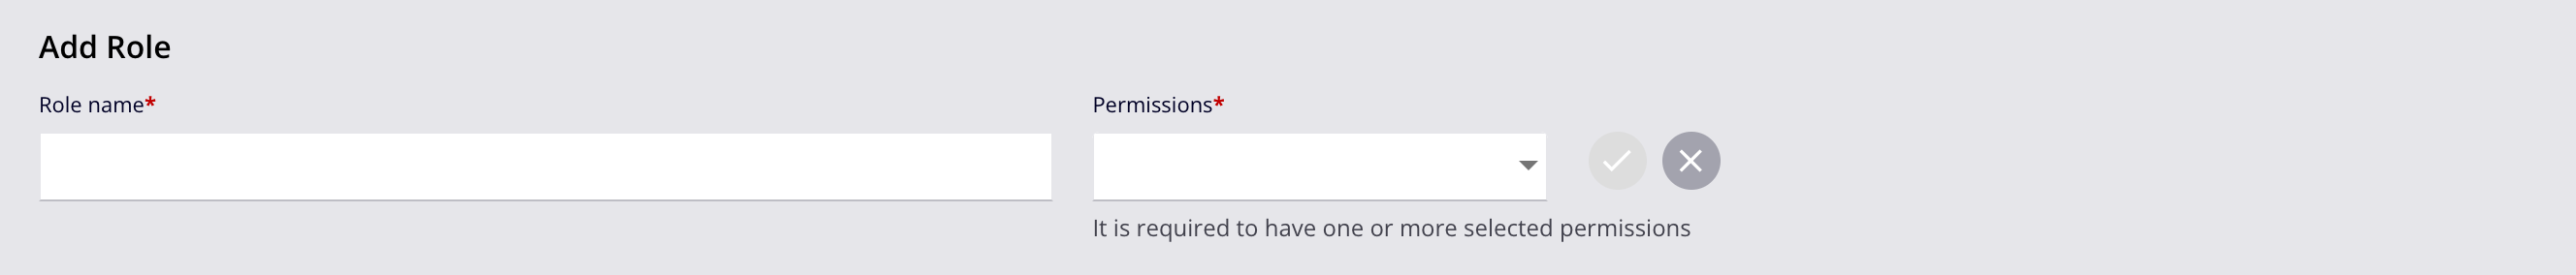
Klicke auf das Symbol Rolle hinzufügen oder auf die Schaltfläche Rolle hinzufügen, falls keine Rollen vorhanden sind. Eine neue Zeile erscheint in der Tabelle:
-
Gib die folgenden Werte ein oder wähle sie aus:
-
Rollenname: Gib einen eindeutigen Namen für die Rolle ein. Der Rollenname darf keine Sonderzeichen enthalten (z. B.
@$%&/+():;,). -
Berechtigungen: Klicke, um das Menü zu öffnen, und wähle dann mindestens eine Berechtigung aus der Liste aus.
Hinweis
Die Berechtigung App Developer ist veraltet und wird nicht mehr verwendet.
-
-
Klicke auf die Schaltfläche Speichern, um die Rolle zu speichern.
Tipp
Rollen können auch auf der Registerkarte Harmony-Benutzer hinzugefügt werden.
Rolle bearbeiten
Du kannst eine Rolle bearbeiten, um ihren Status (aktiv oder inaktiv), ihren Namen und die von ihr gewährten Berechtigungen zu ändern. Du kannst auch den Status einzelner Benutzer ändern, die einer Rolle zugewiesen sind, oder Benutzer aus einer Rolle entfernen.
-
Der Status einer Rolle ist standardmäßig aktiv. Um eine Rolle zu deaktivieren, klicke auf den Schalter der Rolle in der Spalte Status. Ein Dialog Rolle deaktivieren wird angezeigt:
Dialogtext
Rolle deaktivieren
Möchtest du die RolleroleNamewirklich deaktivieren? Dies deaktiviert die Rolle für alle zugewiesenen Benutzer.Bitte gib „DEACTIVATE" ein, um dies zu bestätigen.
Gib das Wort DEACTIVATE an der angegebenen Stelle ein und klicke dann auf die Schaltfläche Deaktivieren.
Um eine inaktive Rolle zu reaktivieren, klicke auf den Schalter der Rolle in der Spalte Status. Für diese Aktion ist keine zusätzliche Bestätigung erforderlich.
-
Um den Namen oder die Berechtigungen einer Rolle zu bearbeiten, fahre mit der Maus über die Spalte Aktionen der Rolle und klicke auf Rolle bearbeiten. Die Rolle wird in einer Zeile Rolle bearbeiten geöffnet:
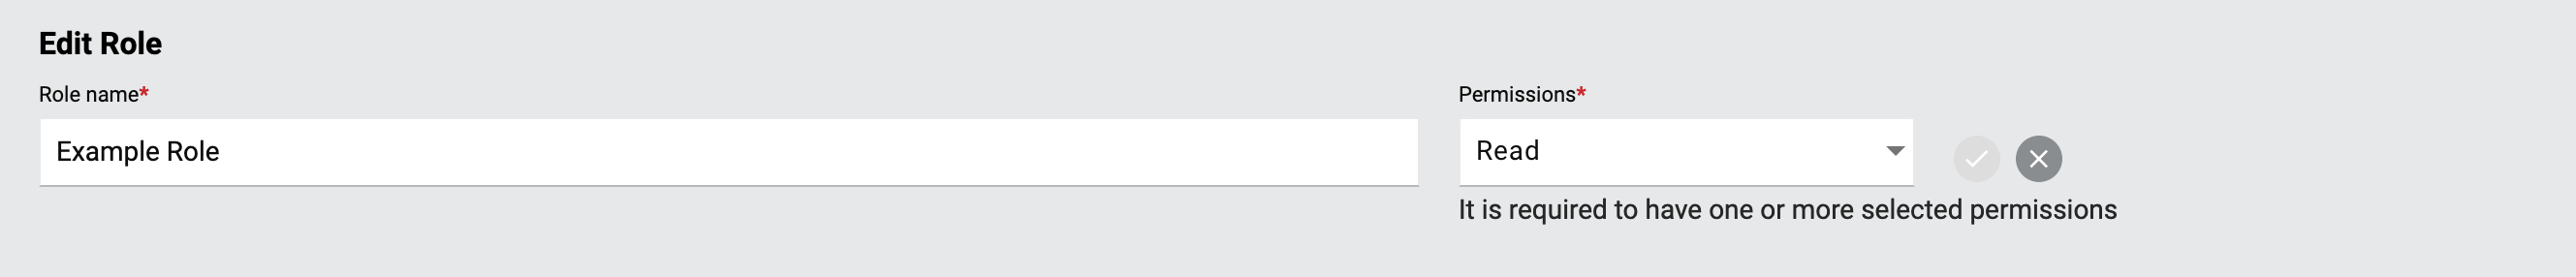
Bearbeite die Werte Rollenname oder Berechtigungen.
Klicke auf Speichern, um die Änderungen zu speichern.
Hinweis
Die Rollen Administrator und Benutzer können nicht bearbeitet, entfernt oder deaktiviert werden.
Rolle entfernen
Um eine Rolle zu entfernen, fahre mit der Maus über die Spalte Aktionen der Rolle und klicke auf Rolle entfernen. Ein Bestätigungsdialog wird angezeigt.
Wenn die Rolle keinen zugewiesenen Projekt- oder API-Zugriff hat, fordert der Dialog eine Bestätigung auf, ohne dass weitere Schritte erforderlich sind. Klicke auf Löschen, um die Rolle zu entfernen.
Wenn die Rolle über einen zugewiesenen Projekt- oder API-Zugriff verfügt, enthält der Dialog eine Warnung, dass das Löschen der Rolle sie aus allen zugewiesenen APIs und Studio-Projekten entfernt:
Dialogtext
Rolle löschen
Das Löschen dieser Rolle entfernt sie aus dem Zugriff auf alle zugewiesenen APIs und Studio-Projekte. Diese Aktion kann nicht rückgängig gemacht werden.
☐ Alle Projekt- und API-Zugriffe entfernen
Aktiviere das Kontrollkästchen Alle Projekt- und API-Zugriffe entfernen, um zu bestätigen, dass du die Auswirkungen verstehst, und klicke dann auf Löschen. Die Schaltfläche Löschen bleibt deaktiviert, bis das Kontrollkästchen aktiviert ist.
Vorsicht
Diese Aktion löscht die Rolle dauerhaft, entfernt sie aus allen Benutzern und entfernt alle zugehörigen Projekt- und API-Zugriffszuweisungen.
Drawer für Rollenzuweisungen
Wenn eine Rolle in der Tabelle Rollen ausgewählt wird, wird ein Drawer am unteren Rand des Bildschirms mit den folgenden Registerkarten geöffnet:
Die Symbolleiste des Drawers zeigt die Registerkartennamen, die Anzahl der Elemente in jeder Registerkarte und die folgenden Symbole:
-
Vorherige: Wähle die vorherige Rolle in der Rollentabelle aus.
-
Weiter: Wählt die nächste Rolle in der Rollentabelle aus.
-
Vollbild: Erweitert den Bereich.
-
Schließen: Schließt den Bereich.
Registerkarte „Zugewiesene Benutzer"
Auf der Registerkarte Zugewiesene Benutzer kannst du sehen, welche Benutzer einer Rolle zugewiesen sind, den Rollenstatus eines Benutzers aktivieren oder deaktivieren, einen Benutzer entfernen und einen Benutzer der ausgewählten Rolle zuweisen:
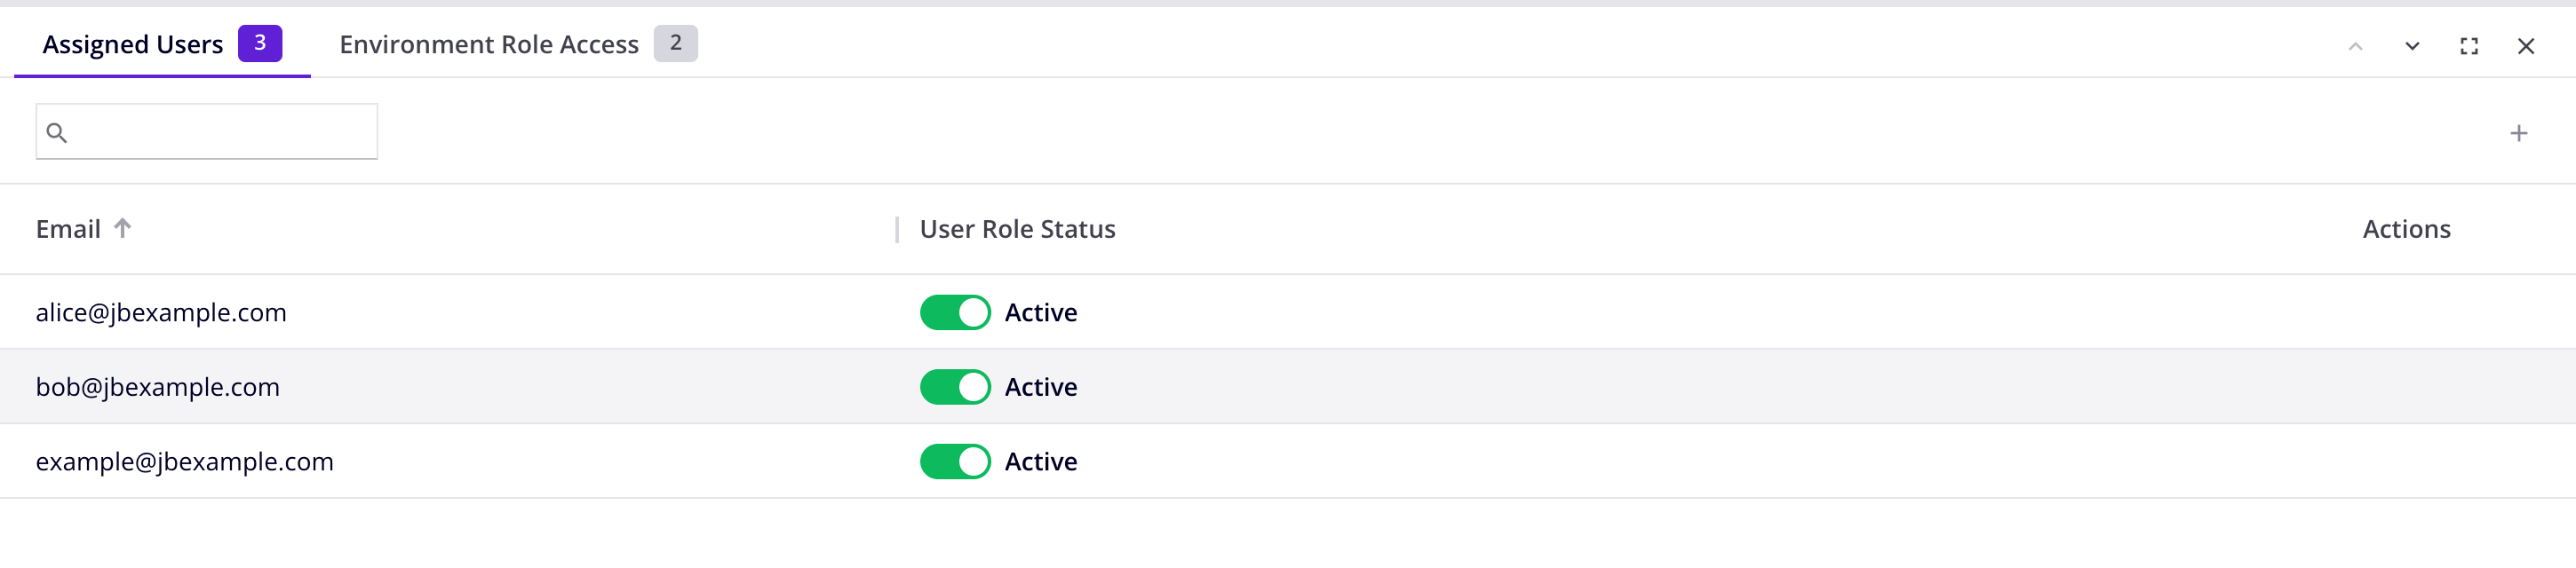
Verwende das Suchfeld über der Tabelle, um die Liste nach E-Mail-Adresse zu filtern. Der übereinstimmende Textteil wird hervorgehoben.
Um den Rollenstatus eines Benutzers zu ändern, klickst du auf den Schalter Benutzerrollenstatus.
Um einen Benutzer aus einer Rolle zu entfernen, fährst du mit der Maus über die Spalte Aktionen des Benutzers und klickst dann auf Benutzer entfernen. Ein Dialog wird geöffnet, in dem du die Aktion bestätigen musst.
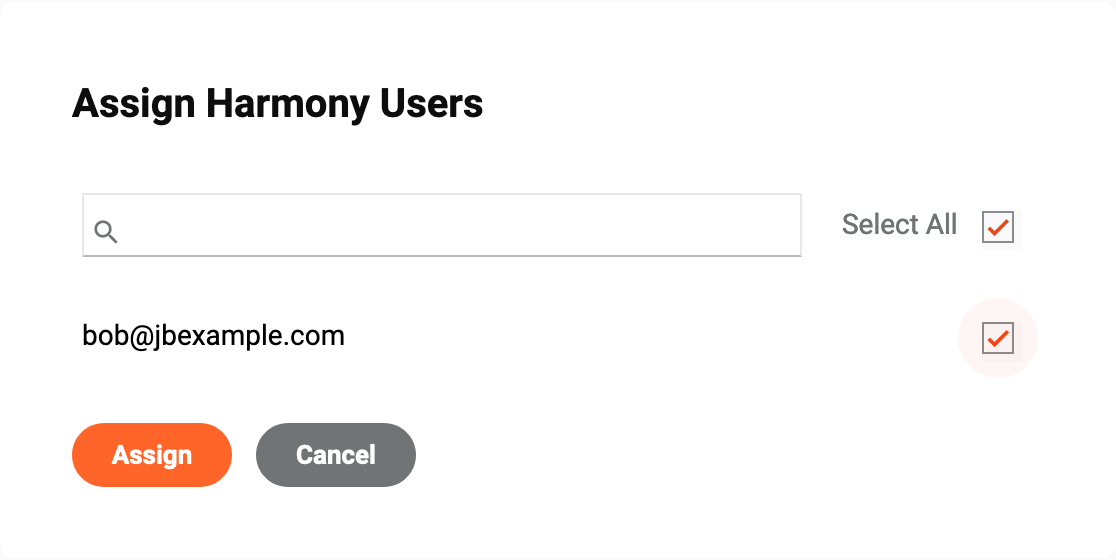
Um einen oder mehrere Benutzer zuzuweisen, klickst du auf Benutzer zuweisen. Wähle im Dialog Harmony-Benutzer zuweisen einen oder mehrere Benutzer aus und klickst dann auf Zuweisen.
Registerkarte „Umgebungs-Rollenzugriff"
Auf der Registerkarte Umgebungs-Rollenzugriff kannst du die Zugriffsstufen anzeigen und bearbeiten, die die Rolle in jeder Umgebung der Organisation hat:
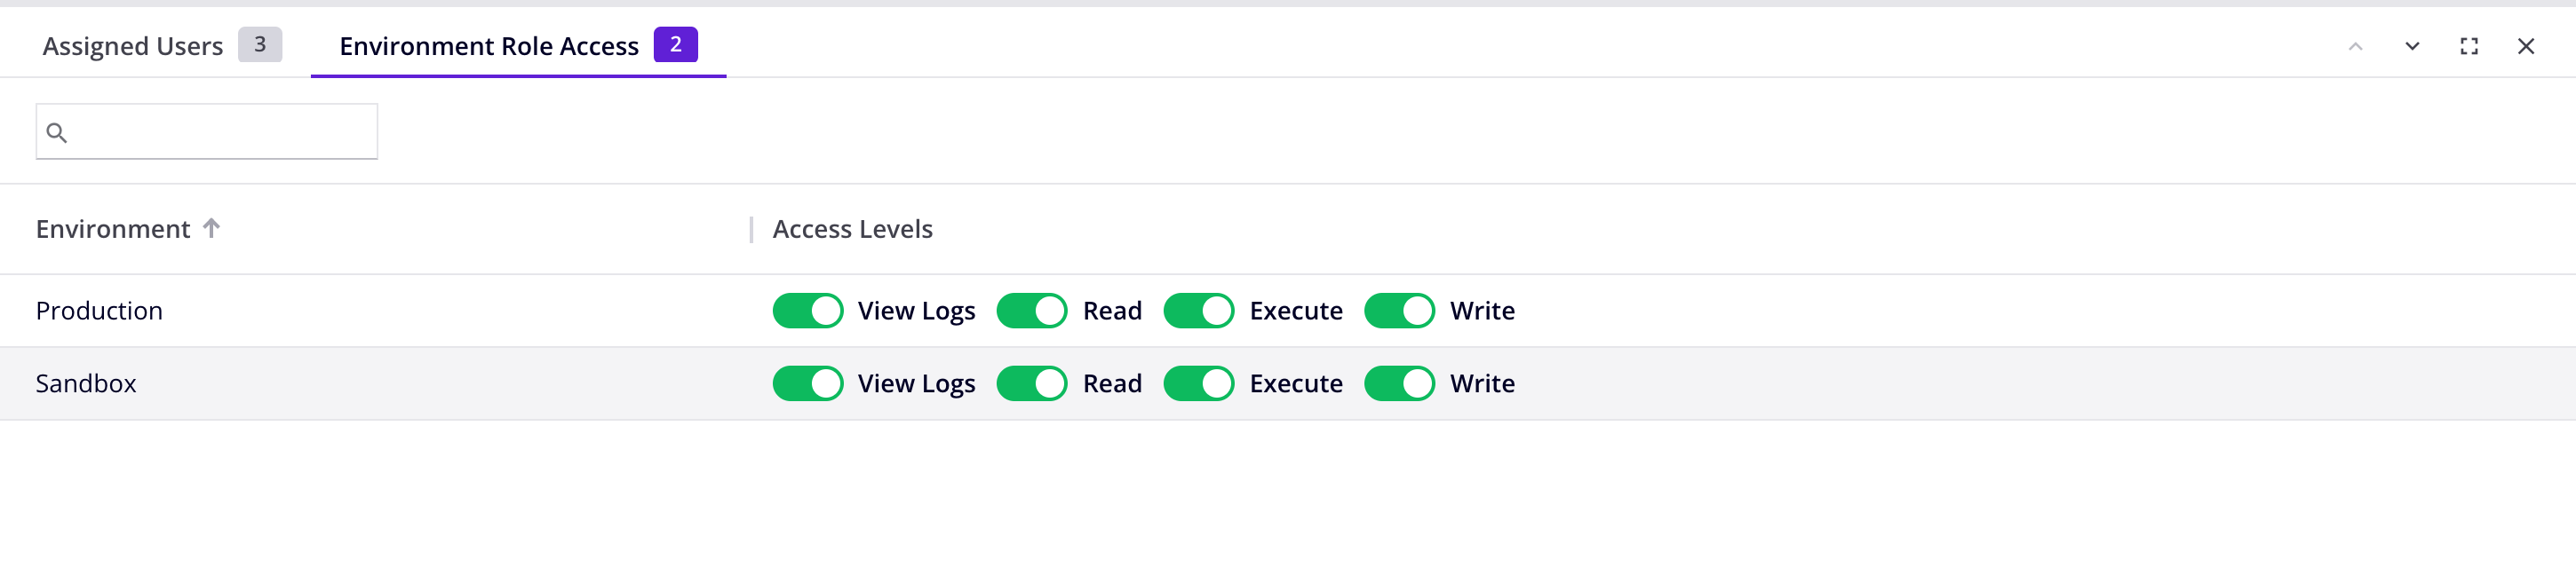
Verwende das Suchfeld über der Tabelle, um die Liste nach Umgebungsname zu filtern. Der übereinstimmende Textteil wird hervorgehoben.
Hinweis
Für Rollen mit nur der Berechtigung Benutzerverwaltung sind alle Umgebungszugriffsstufen deaktiviert und können nicht bearbeitet werden. Eine Rolle muss mindestens eine zusätzliche Berechtigung haben (z. B. Lesen), damit der Umgebungs-Rollenzugriff verfügbar ist.
Um die Zugriffsstufe einer Umgebung zu ändern, klickst du auf den Schalter für die Stufen Protokolle anzeigen, Lesen, Ausführen und Schreiben.
Tipp
Zusätzlich zum Umgebungszugriff kann die Sichtbarkeit von Studio-Projekten auch projektweise über die Registerkarte „Benutzerrollen" in den Projekteinstellungen in Studio oder über die Registerkarte „Benutzerrollen" auf der Seite Projekte der Verwaltungskonsole konfiguriert werden. Weitere Informationen findest du unter Registerkarte „Benutzerrollen" in Projekt erstellen und konfigurieren.
Registerkarte „Projektzugriff"
Auf der Registerkarte Projektzugriff kannst du anzeigen und verwalten, auf welche Studio-Projekte die Rolle zugreifen kann. Die Registerkarte listet ein Projekt nur auf, wenn beide der folgenden Bedingungen erfüllt sind:
-
Die ausgewählte Rolle hat mindestens Lesen-Umgebungs-Rollenzugriff auf die Umgebung, zu der das Projekt gehört.
-
Dein eigenes Benutzerkonto hat auch mindestens Lesen-Umgebungs-Rollenzugriff auf diese Umgebung.
Tipp
Falls die Umgebung eines Projekts in der Liste fehlt, gewährst du deiner Rolle mindestens Lesen-Zugriff auf diese Umgebung im Bereich Rollenzugriff auf der Seite Umgebungen. Dies erfordert die Berechtigung Admin: Administratoren können Umgebungs-Rollenzugriff auch für Umgebungen gewähren, auf die ihre Rolle keinen Zugriff hat.
Die Registerkarte zeigt die folgenden Spalten an:
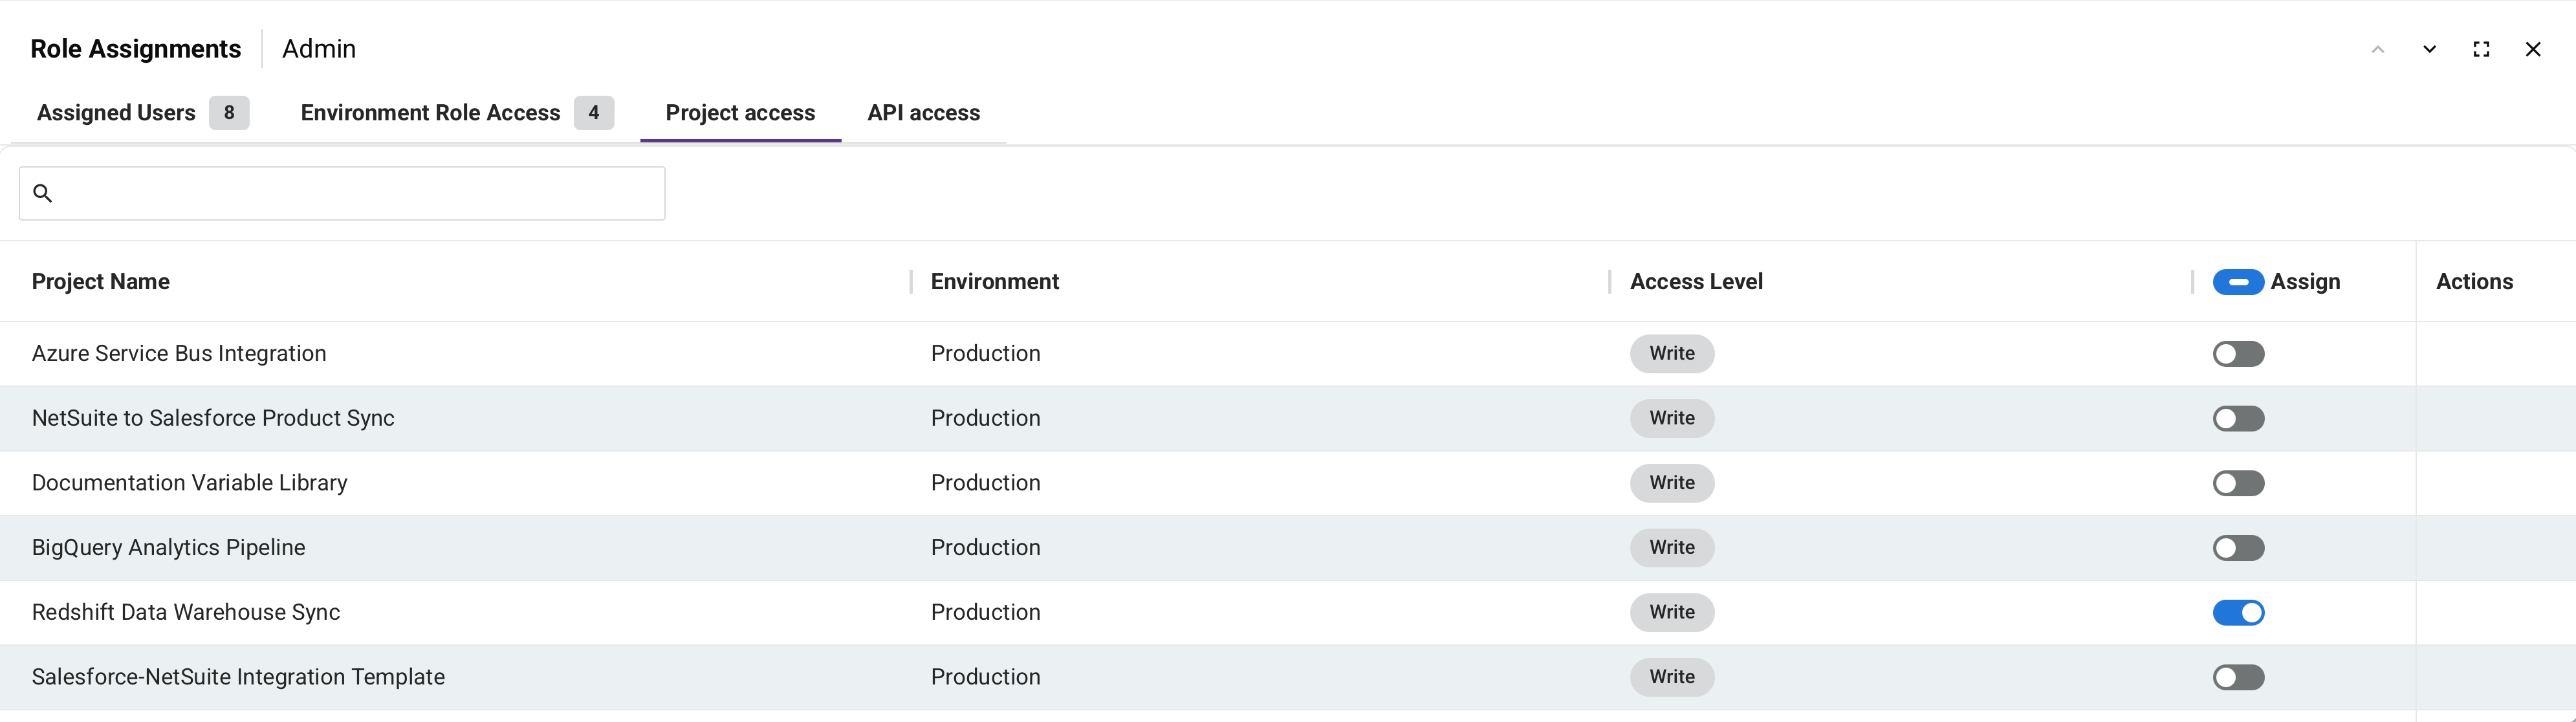
Verwende das Suchfeld über der Tabelle, um die Liste nach Projektname oder Umgebung zu filtern. Der übereinstimmende Textteil wird hervorgehoben.
-
Projektname: Der Name des Studio-Projekts.
-
Umgebung: Die Umgebung, zu der das Projekt gehört.
-
Zugriffsstufe: Die Zugriffsstufe, die der Rolle für das Projekt gewährt wurde.
-
Zuweisen: Ein Umschalter zum Zuweisen oder Aufheben der Rollenzuweisung für den Projektzugriff:
- Zugewiesen: Die Rolle hat Zugriff auf das Projekt. Klicke hier, um die Zuweisung aufzuheben.
-
Nicht zugewiesen: Die Rolle hat keinen Zugriff auf das Projekt. Klicken zum Zuweisen.
-
Aktionen: Fahren Sie mit der Maus über eine Zeile, um die Aktion Zuweisung aufheben anzuzeigen. Klicken Sie, um die Rolle aus dem Projekt zu entfernen.
Wählen Sie die Kontrollkästchen neben den Projekten aus, um mehrere Projekte gleichzeitig zuzuweisen oder die Zuweisung aufzuheben. Verwenden Sie dann die Massenaktionssteuerelemente in der Symbolleiste.
Tipp
Die Sichtbarkeit von Projektrollen lässt sich auch über die Registerkarte User roles in den Studio-Projekteinstellungen oder über die Registerkarte User roles auf der Seite Projekte der Management Console konfigurieren.
API access tab
Auf der Registerkarte API access können Sie anzeigen und verwalten, auf welche APIs die Rolle zugreifen kann. Die Registerkarte verwendet den gleichen umgebungsgestützten Scoping wie die Registerkarte Project access: Eine API wird nur aufgelistet, wenn sowohl die ausgewählte Rolle als auch Ihr Benutzerkonto mindestens Read-Umgebungsrollenzugriff auf die Umgebung der API haben.
Die Registerkarte zeigt die folgenden Spalten an:
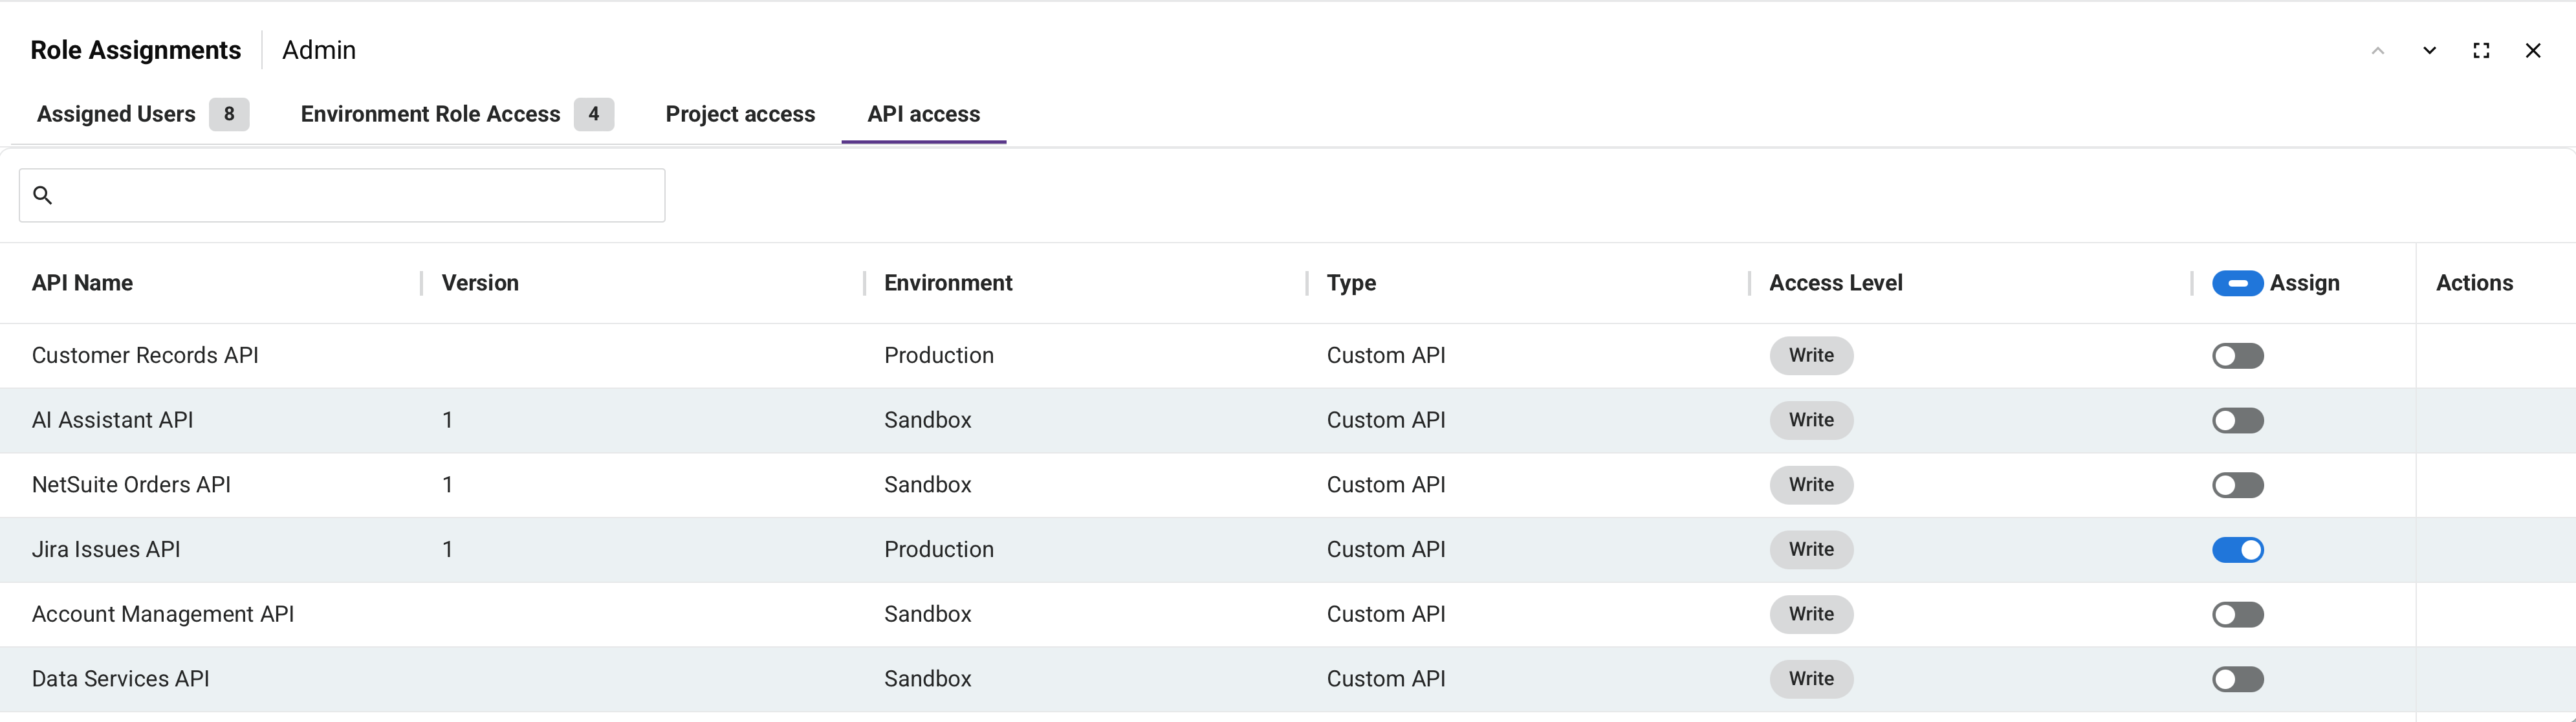
Verwenden Sie das Suchfeld über der Tabelle, um die Liste nach API-Name oder Umgebung zu filtern. Der Abschnitt mit dem passenden Text wird hervorgehoben.
-
API Name: Der Name der API.
-
Version: Die API-Version.
-
Environment: Die Umgebung, zu der die API gehört.
-
Type: Der API-Typ.
-
Access Level: Die Zugriffsebene, die der Rolle für die API gewährt wird.
-
Assign: Ein Umschalter zum Zuweisen oder Aufheben der Zuweisung des Rollenzugriffs auf die API:
-
Zugewiesen: Die Rolle hat Zugriff auf die API. Klicken, um die Zuweisung aufzuheben.
-
Nicht zugewiesen: Die Rolle hat keinen Zugriff auf die API. Klicken zum Zuweisen.
-
Wählen Sie die Kontrollkästchen neben den APIs aus, um mehrere APIs gleichzeitig zuzuweisen oder die Zuweisung aufzuheben. Verwenden Sie dann die Massenaktionssteuerelemente in der Symbolleiste.
Tipp
Der API-Zugriff kann auch über die Registerkarte User roles für einzelne APIs im API Manager verwaltet werden.
Role permissions
Der Zugriff eines Benutzers auf Harmony hängt von den zugewiesenen Rollen und den Berechtigungen ab, die jede Rolle gewährt. Jeder Rolle muss mindestens eine Berechtigung zugewiesen werden. Jede Kombination der folgenden Berechtigungen kann zugewiesen werden:
-
Admin: Diese Berechtigung gibt dem Benutzer vollständigen Zugriff auf alle Teile von Harmony, die keinen expliziten Zugriff auf Umgebungsebene erfordern. Bei Auswahl werden alle anderen Berechtigungen gewährt, auch wenn diese nicht explizit festgelegt sind. In Organisationen, deren Harmony-Abonnement abgelaufen ist, bietet die Berechtigung Admin Lesezugriff auf die Anwendungen und Seiten in der nachstehenden Tabelle.
-
User Manager: Mit dieser Berechtigung kann ein Benutzer Nicht-Admin-Benutzer und Rollen verwalten. Er kann Nicht-Admin-Benutzer hinzufügen, bearbeiten oder löschen, aber keinen Benutzer von Nicht-Admin zu Admin ändern. Er kann auch externe Benutzer verwalten. Benutzer mit nur dieser Berechtigung sehen nur die Seite User Management in der Navigation der Management Console. Rollen mit nur der Berechtigung User Manager haben alle Zugriffsebenen für Umgebungen auf der Registerkarte Environment Role Access deaktiviert. Eine Ausnahme ist der Flow External Users: Benutzer mit nur dieser Berechtigung haben Zugriff auf alle Umgebungen in der Schublade API Portal zum Zweck des Zuweisung und Entfernung von APIs für externe Benutzer. Dieser Zugriff stellt keinen Umgebungsrollenzugriff dar und gewährt keinen Zugriff auf andere Harmony-Anwendungen oder Seiten, die Umgebungszugriff erfordern.
-
Agent Install: Diese Berechtigung ermöglicht dem Benutzer in Verbindung mit Zugriffsebenen auf Umgebungsebene, Agents in einer Umgebung zu installieren. Ohne Zugriffsebenen auf Umgebungsebene ermöglicht diese Berechtigung nur den Zugriff auf die Harmony-Portallandingpage und deren Links.
-
API Consumer: Diese Berechtigung ermöglicht dem Benutzer in Verbindung mit Zugriffsebenen auf Umgebungsebene, OpenAPI-Dokumentation in einer Umgebung anzuzeigen. Ohne Zugriffsebenen auf Umgebungsebene ermöglicht diese Berechtigung den Zugriff auf die Seite API Portal des API Manager. Benutzer mit dieser Berechtigung können auch die Harmony-Portallandingpage und deren Links in der Organisation, auf die zugegriffen wird, aufrufen, wenn sie über Rollen in anderen Organisationen verfügen. (Eine Alternative zur Verwendung dieser Berechtigung ist das Hinzufügen von externen Benutzern.)
-
App Developer: Diese Berechtigung ist veraltet und wird nicht mehr verwendet.
-
EDI User: Diese Berechtigung ermöglicht es einem EDI-Benutzer, EDI-Partner, Transaktionen und Einstellungen zu erstellen und zu aktualisieren.
-
EDI Viewer: Diese Berechtigung ermöglicht es einem EDI-Benutzer, EDI-Partner, Transaktionen und Einstellungen anzuzeigen.
-
MCP User: Diese Berechtigung ermöglicht es, dass die Anmeldedaten eines Benutzers ein Jitterbit Operation-Tool in Jitterbit MCP authentifizieren. Die Organisation des Benutzers darf die Zwei-Faktor-Authentifizierung (TFA) nicht aktiviert haben.
-
Read: Diese Berechtigung gibt dem Benutzer minimalen Lesezugriff auf die Anwendungen und Seiten in der folgenden Tabelle.
Berechtigungen ermöglichen den folgenden Zugriff auf Jitterbit Harmony-Anwendungen und -Seiten:
Harmony-Anwendung |
Harmony-Anwendungsseite |
Admin |
Benutzer Manager |
Agent Installation |
API Consumer |
EDI User |
EDI Viewer |
Lesen |
|---|---|---|---|---|---|---|---|---|
| Harmony-Portal | Startseite und Links | c | ||||||
| Downloads | ||||||||
| Studio | Bereitstellungseinstellungen auf Projektebene | a | ||||||
| API Manager | APIs | d | a | |||||
| Portal Manager | ||||||||
| API-Portal | a | |||||||
| API-Protokolle | a | |||||||
| Analyse | a | |||||||
| Sicherheitsprofile | ||||||||
| Vertrauenswürdige IP-Gruppen | ||||||||
| API-Gruppen | ||||||||
| Marketplace | ||||||||
| Management Console | Dashboard | |||||||
| Zugriffstoken | ||||||||
| Agents | ||||||||
| Benachrichtigungen | ||||||||
| Audit Logging | ||||||||
| Cloud Datastore | e | |||||||
| Endpoints-Nutzung | e | |||||||
| Umgebungen | ||||||||
| Message Queues | e | |||||||
| Organisationen | ||||||||
| Projekte | ||||||||
| Laufzeit | ||||||||
| Benutzerverwaltung | ||||||||
| KI-Assistent | ||||||||
| Anpassungen > Plug-ins | ||||||||
| Anpassungen > Client-Zertifikate | ||||||||
| Anpassungen > App-Registrierungen | ||||||||
| MCP | Server | a | ||||||
| Analyse | ||||||||
| MCP-Service-Token | ||||||||
| Protokolle | ||||||||
| EDI | Transaktionen | b | b | |||||
| Admin | b | b | ||||||
| Archiv | b | b | ||||||
| Messaging | b | b | ||||||
| Analyse | b | b | ||||||
| App Builder | Admin | |||||||
| Privates API Gateway installieren | ||||||||
| Privaten Agent installieren | b |
Hinweise
- Die Rollenzugriff der Umgebung muss auch die Lesen-Zugriffsstufe aktiviert haben.
- Die Rollenzugriff der Umgebung muss auch die Schreiben-Zugriffsstufe aktiviert haben.
- Der Zugriff auf diese Seite in der Organisationen, auf die zugegriffen wird, ist nur möglich, wenn ein Benutzer Rollen in anderen Organisationen hat.
- Benutzer mit Admin-Berechtigung haben zusätzliche Funktionen bei der Arbeit mit APIs, die im API Manager erstellt wurden. Weitere Informationen finden Sie unter Registerkarte „Benutzerrollen" in APIs anzeigen und verwalten.
- Obwohl ohne Umgebungszugriff zugänglich, können Benutzer den Inhalt dieser Seiten nicht anzeigen.
Tabelleneinstellungen
Tabelleneinstellungen können wie folgt geändert werden:
-
Um Spalten zu vergrößern oder zu verkleinern, ziehen Sie die Größe ändern-Leiste einer Spalte, um sie zu vergrößern oder zu verkleinern.
-
Um Spalten neu anzuordnen, klicken Sie auf Spalten filtern. Die Schublade Spalten wird mit den folgenden Steuerelementen geöffnet:
-
Alle anzeigen: Machen Sie alle Spalten sichtbar.
-
Verschieben: Ziehen Sie per Drag & Drop, um die Position der Spalte relativ zu anderen zu ändern.
-
Ausblenden: Die Spalte ist sichtbar. Klicken Sie, um sie auszublenden.
-
Anzeigen: Die Spalte ist ausgeblendet. Klicken Sie, um sie anzuzeigen.
-
Speichern: Speichern Sie die Spalten.
-
Abbrechen: Schließen Sie die Spaltenschublade, ohne Änderungen zu speichern.
-
-
(Nur Registerkarten Harmony-Benutzer und Rollen.) Um eine Tabelle in aufsteigender Reihenfolge zu sortieren, klicken Sie auf eine Spaltenüberschrift. Klicken Sie erneut, um die Sortierreihenfolge umzukehren.
Fehlerbehebung
Verwenden Sie für die entsprechende Fehlerbehebung folgende Ressourcen im Harmony-Leitfaden zur Fehlerbehebung: