Redis v2-Connector in Jitterbit Studio
Zusammenfassung
Der Redis v2-Connector stellt Zugriff auf Redis her.
Der Redis v2-Connector bietet eine Schnittstelle zum Erstellen einer Redis v2-Verbindung, die Grundlage für die Generierung von Instanzen von Redis v2-Aktivitäten. Diese Aktivitäten interagieren nach der Konfiguration mit Redis über die Verbindung.
Der Redis v2-Connector wird über die Registerkarte Projektendpunkte und Connectors der Palette der Designkomponenten aufgerufen (siehe Palette der Designkomponenten).
Connector-Übersicht
Dieser Connector wird zunächst zum Konfigurieren einer Redis v2-Verbindung verwendet. Die mit dieser Verbindung verknüpften Aktivitätstypen werden dann zum Erstellen von Aktivitätsinstanzen verwendet, die als Quellen (zum Bereitstellen von Daten in einem Vorgang) oder Ziele (zum Verarbeiten von Daten in einem Vorgang) dienen sollen.
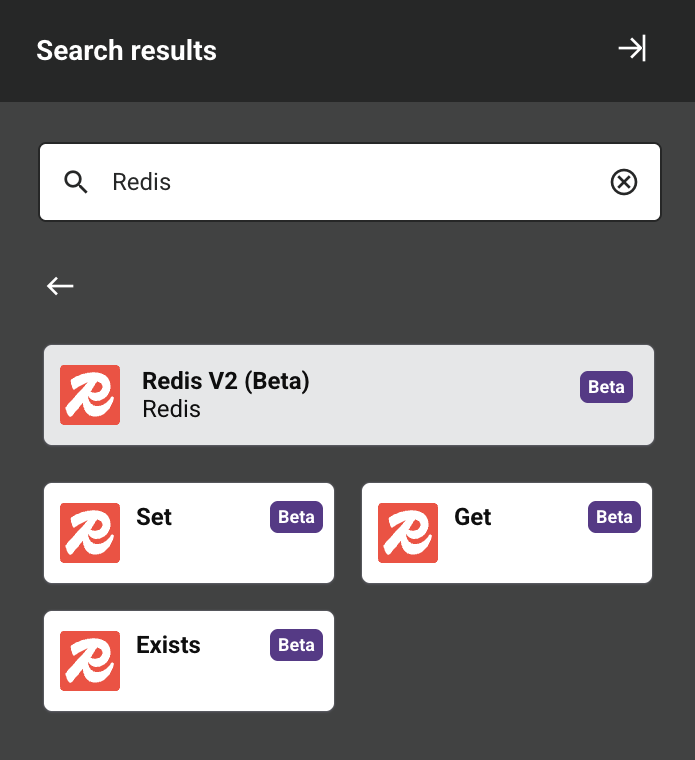
Zusammen werden eine bestimmte Redis v2-Verbindung und ihre Aktivitäten als Redis v2-Endpunkt bezeichnet:
-
Set: Legt Schlüssel in Redis fest und ist als Ziel in einem Vorgang vorgesehen.
-
Get: Ruft Schlüssel aus Redis ab und ist als Quelle in einem Vorgang vorgesehen.
-
Exists: Prüft, ob Schlüssel in Redis vorhanden sind, und ist als Ziel in einem Vorgang vorgesehen.
-
Delete: Löscht Schlüssel aus Redis und ist als Ziel in einem Vorgang vorgesehen.
-
Get TTL: Ruft die TTL-Werte (Time to Live) von Schlüsseln aus Redis ab und ist als Quelle in einem Vorgang vorgesehen.
Mit diesem Connector erstellte Endpunkte sind in der Endpunkt-Nutzungsberichterstellung enthalten und werden auf die Lizenz angerechnet.
Voraussetzungen und unterstützte API-Versionen
Dieser Connector kann mit Cloud-Agenten und privaten Agenten verwendet werden.
Agenten laden automatisch die neueste Version dieses Connectors herunter, wenn erforderlich. Bei privaten Agenten können diese Updates mit der Organisationsrichtlinie Automatische Connector-Aktualisierung deaktivieren organization policy ausgesetzt werden.
Der Redis v2-Connector verwendet die Redis-Client-API. Informationen zu den Schemaknoten und Feldern finden Sie in der API-Dokumentation.
Die Redis v2-Verbindung erfordert eine gültige Verbindungszeichenfolge oder Verbindungsanmeldedaten für den Zugriff auf die Redis-Instanz. Bei Verwendung von Amazon ElastiCache oder Azure Cache for Redis müssen zusätzliche Anforderungen erfüllt werden.
Amazon ElastiCache
Bei Verwendung von Amazon ElastiCache:
- Konfigurieren Sie die Instanz als Amazon ElastiCache for Redis OSS.
- Richten Sie eine Amazon Virtual Private Cloud (VPC) ein.
- Verwenden Sie für externen Zugriff AWS Direct Connect, ein VPN oder einen Bastion-Host.
- Legen Sie SSL unter Enable Client Configuration in der Redis v2-Verbindung auf „true" fest.
Hinweis
Serverlose Amazon ElastiCache-Instanzen können nicht mit deaktiviertem Clustering verwendet werden.
Azure Cache for Redis
Bei Verwendung von Azure Cache for Redis:
- Konfigurieren Sie die Instanz mit aktivierter Access Key Authentication und deaktiviertem Clustering.
- Bei Verwendung eines privaten Azure-Endpunkts erstellen Sie ein Azure Virtual Network (VNet), bevor Sie den Azure Cache bereitstellen.
- Für nahtlose Konnektivität hosten Sie Ihre Agents im selben VNet wie den Azure Cache. Falls Ihr Anwendungsfall dies nicht zulässt, fügen Sie vertrauenswürdige externe IPs in Ihrer VNet Netzwerksicherheitsgruppe (NSG) zur Allowlist hinzu.
- Setzen Sie SSL auf „true" unter Enable Client Configuration in der Redis v2-Verbindung.
Fehlerbehebung
Falls Sie Probleme mit dem Redis v2-Connector haben, werden diese Schritte zur Fehlerbehebung empfohlen:
-
Klicken Sie auf die Schaltfläche Test in der Verbindungskonfiguration, um sicherzustellen, dass die Verbindung erfolgreich ist und die neueste Version des Connectors auf den Agent heruntergeladen wird (sofern nicht die Organisationsrichtlinie Disable Auto Connector Update verwendet wird).
-
Überprüfen Sie die Operationsprotokolle auf Informationen, die während der Ausführung der Operation geschrieben wurden.
-
Aktivieren Sie das Debug-Logging für Operationen (für Cloud-Agents oder für private Agents), um zusätzliche Protokolldateien und Daten zu generieren.
-
Bei Verwendung von privaten Agents können Sie das ausführliche Connector-Logging für diesen Connector aktivieren, indem Sie diesen Logger-Konfigurationseintrag in die
logback.xml-Datei Ihres privaten Agents einfügen:<logger name="org.jitterbit.connector.redis" level="DEBUG"/>Weitere Informationen zum ausführlichen Connector-Logging finden Sie unter Ausführliches Logging für Connectors mit privaten Jitterbit-Agents.
-
Bei Verwendung von privaten Agents können Sie die Agent-Protokolle auf weitere Informationen überprüfen.
-
Weitere Überlegungen zur Fehlerbehebung finden Sie unter Fehlerbehebung bei Operationen.