Microsoft Azure Key Vault-Connector in Jitterbit Studio
Zusammenfassung
Der Microsoft Azure Key Vault-Connector stellt den Zugriff auf Microsoft Azure Key Vault her.
Der Microsoft Azure Key Vault-Connector bietet eine Schnittstelle zum Erstellen einer Microsoft Azure Key Vault-Verbindung, die Grundlage für die Generierung von Instanzen von Microsoft Azure Key Vault-Aktivitäten. Diese Aktivitäten interagieren nach der Konfiguration mit Microsoft Azure Key Vault über die Verbindung.
Der Microsoft Azure Key Vault-Connector wird über die Registerkarte Projektendpunkte und Connectors der Palette der Designkomponenten aufgerufen (siehe Palette der Designkomponenten).
Connector-Übersicht
Dieser Connector wird zunächst zum Konfigurieren einer Microsoft Azure Key Vault-Verbindung verwendet. Die mit dieser Verbindung verknüpften Aktivitätstypen werden dann zum Erstellen von Aktivitätsinstanzen verwendet, die als Quellen (zum Bereitstellen von Daten in einem Vorgang) oder Ziele (zum Verarbeiten von Daten in einem Vorgang) dienen sollen.
Zusammen werden eine bestimmte Microsoft Azure Key Vault-Verbindung und ihre Aktivitäten als Microsoft Azure Key Vault-Endpunkt bezeichnet:
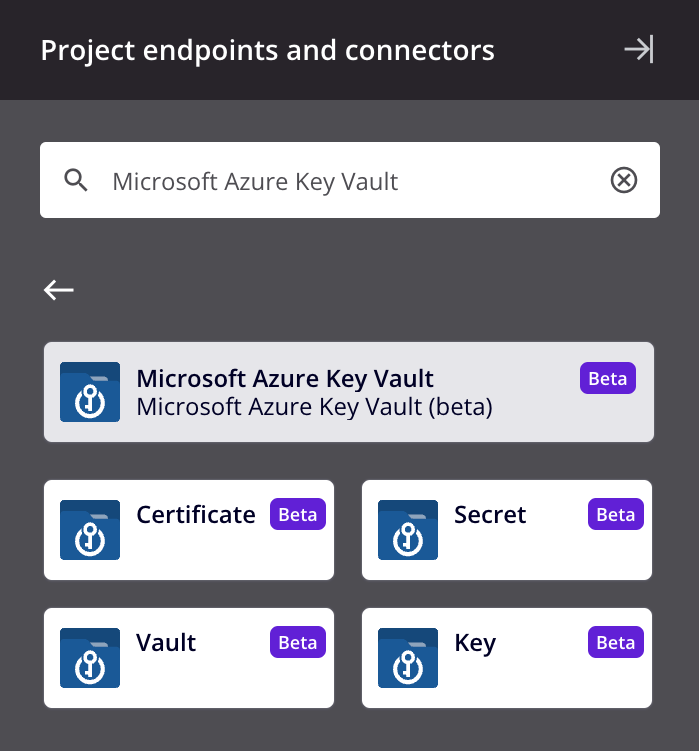
-
Vault aktualisieren: Aktualisiert einen Vault in Microsoft Azure Key Vault und soll als Ziel zum Verarbeiten von Daten in einem Vorgang verwendet werden.
-
Vault-Objekte erstellen: Erstellt ein Zertifikat, einen Schlüssel oder ein Geheimnis in Microsoft Azure Key Vault und soll als Ziel zum Verarbeiten von Daten in einem Vorgang verwendet werden.
-
Vault abfragen: Ruft einen Vault aus Microsoft Azure Key Vault ab und soll als Quelle zum Bereitstellen von Daten in einem Vorgang verwendet werden.
-
Vault-Objekte löschen: Löscht ein Zertifikat, einen Schlüssel oder ein Geheimnis aus Microsoft Azure Key Vault und soll als Ziel zum Verarbeiten von Daten in einem Vorgang verwendet werden.
-
Vault erstellen: Erstellt einen Vault in Microsoft Azure Key Vault und soll als Ziel zum Verarbeiten von Daten in einem Vorgang verwendet werden.
-
Vault-Objekte abfragen: Ruft ein Zertifikat, einen Schlüssel oder ein Geheimnis aus Microsoft Azure Key Vault ab und soll als Quelle zum Bereitstellen von Daten in einem Vorgang verwendet werden.
-
Vault löschen: Löscht einen Vault in Microsoft Azure Key Vault und soll als Ziel zum Verarbeiten von Daten in einem Vorgang verwendet werden.
-
Vault-Objekte aktualisieren: Aktualisiert ein Zertifikat, einen Schlüssel oder ein Geheimnis in Microsoft Azure Key Vault und soll als Ziel zum Verarbeiten von Daten in einem Vorgang verwendet werden.
Mit diesem Connector erstellte Endpunkte sind in der Endpunkt-Nutzungsberichterstellung enthalten und werden auf Ihre Lizenz angerechnet.
Voraussetzungen und unterstützte API-Versionen
Dieser Connector kann mit Cloud-Agenten und privaten Agenten verwendet werden.
Agenten laden automatisch die neueste Version dieses Connectors herunter, wenn erforderlich. Bei privaten Agenten können Sie diese Updates mit der Organisationsrichtlinie Automatische Connector-Aktualisierung deaktivieren organization policy aussetzen.
Der Microsoft Azure Key Vault Connector nutzt die Microsoft Azure Key Vault REST API. Weitere Informationen zu den Schema-Knoten und Feldern finden Sie in der API-Dokumentation.
Diese Microsoft Azure Ressourcen sind für eine erfolgreiche Verbindung erforderlich:
- Ein aktiver Microsoft Entra ID Mandant, der dem Tresor zugeordnet ist.
- Eine App-Registrierung, die dem Mandanten und dem Tresor zugeordnet ist.
Fehlerbehebung
Bei Problemen mit dem Microsoft Azure Key Vault Connector werden diese Schritte zur Fehlerbehebung empfohlen:
-
Klicken Sie auf die Schaltfläche Test in der Verbindungskonfiguration, um sicherzustellen, dass die Verbindung erfolgreich ist und die neueste Version des Connectors auf den Agent heruntergeladen wird (sofern nicht die Organisationsrichtlinie Automatische Connector-Aktualisierung deaktivieren verwendet wird).
-
Stellen Sie sicher, dass alle Microsoft Entra ID App-Registrierungen, die der Verbindung zugeordnet sind, nicht die veraltete Azure AD Graph verwenden.
-
Überprüfen Sie die Operationsprotokolle auf Informationen, die während der Ausführung der Operation geschrieben wurden.
-
Aktivieren Sie das Debug-Logging für Operationen (für Cloud-Agenten oder für private Agenten), um zusätzliche Protokolldateien und Daten zu generieren.
-
Bei Verwendung von privaten Agenten können Sie das ausführliche Connector-Logging für diesen Connector aktivieren, indem Sie diesen Logger-Konfigurationseintrag in die
logback.xmlDatei Ihres privaten Agenten einfügen:<logger name="org.jitterbit.connector.microsoft.azurekeyvault" level="DEBUG"/>Weitere Informationen zum ausführlichen Connector-Logging finden Sie unter Ausführliches Logging für Connectors mit privaten Jitterbit-Agenten.
-
Bei Verwendung von privaten Agenten können Sie die Agent-Protokolle auf weitere Informationen überprüfen.
-
Weitere Überlegungen zur Fehlerbehebung finden Sie unter Fehlerbehebung bei Operationen.