Berechtigungen und Genehmigungen in Jitterbit App Builder
Übersicht
Das Autorisierungsmodell von App Builder basiert auf zwei verwandten, aber unterschiedlichen Konzepten. Eine Berechtigung bestimmt, ob eine Gruppe überhaupt auf eine Anwendung oder Datenquelle zugreifen kann, während eine Genehmigung festlegt, was die Mitglieder dieser Gruppe mit den Daten tatsächlich tun können, sobald sie sich darin befinden. Der Zugriff jedes Benutzers ist letztlich nur die Summe der Berechtigungen und Genehmigungen, die den Gruppen gewährt werden, denen er angehört.
Diese Seite erläutert beide Hälften dieses Modells der Reihe nach:
- Berechtigungen: Erfahren Sie, wie Administratoren einer Gruppe Zugriff auf eine Anwendung oder Datenquelle gewähren, und wie dieser Zugriff zwischen den beiden zusammenhängt.
- Genehmigungen: Erfahren Sie, wie Rollen bestimmte Aktionen auf Daten gewähren, und wie dies wiederum bestimmt, welche Seiten, Menülinks und Seitensteuerelemente ein Benutzer sehen kann.
Berechtigungen
Eine Berechtigung ist eine Ja-oder-Nein-Gewährung, die steuert, ob eine Gruppe überhaupt Zugriff auf eine bestimmte Anwendung oder Datenquelle hat. Administratoren gewähren Berechtigungen direkt an Gruppen, niemals an einzelne Benutzer, daher teilen alle Mitglieder einer Gruppe die Berechtigungen, die die Gruppe hat. In diesem Abschnitt wird erläutert, wie Berechtigungen für Gruppen im Allgemeinen funktionieren, und die spezifische Beziehung zwischen der Berechtigung einer Anwendung und den Berechtigungen der Datenquellen, die sie verwendet.
Gruppen und Berechtigungen
Gruppen organisieren Benutzer, damit Administratoren ihren Zugriff kollektiv verwalten können, anstatt einen Benutzer nach dem anderen. Um einer Gruppe Zugriff auf einen Teil von App Builder zu gewähren, erteilt ein Sicherheitsadministrator ihr eine Berechtigung für eine bestimmte Anwendung oder Datenquelle, indem er die Schritte in Einer Gruppe Zugriff auf eine Anwendung oder Datenquelle gewähren befolgt.
Das Gewähren einer Gruppenberechtigung für eine Anwendung erstreckt diese Berechtigung normalerweise auf die Datenquellen, die die Anwendung verwendet. Diese Erweiterung verläuft nur in eine Richtung. Siehe Anwendungsautorisierung für die Ausnahmen von dieser Regel.
Anwendungsautorisierung
Eine Anwendung verwendet normalerweise eine oder mehrere Datenquellen zum Speichern und Abrufen ihrer Datensätze. Wenn ein Sicherheitsadministrator einer Gruppe eine Berechtigung für eine Anwendung erteilt, erweitert App Builder diese Berechtigung automatisch auf jede Datenquelle, auf die die Anwendung verweist, sodass die Gruppe keine zweite, separate Gewährung benötigt, um die Anwendung normal zu verwenden.
Hinweis
Einige Funktionen sind eine Ausnahme von dieser Erweiterung und erfordern, dass eine Gruppe eine explizite Berechtigung für eine Datenquelle hat, obwohl sie bereits eine Berechtigung für eine Anwendung hat, die diese verwendet. Beispielsweise erfordert Conversational AI eine explizite Berechtigung für die Datenquelle eines registrierten Agenten, bevor die Mitglieder einer Gruppe mit diesem Agenten chatten können.
Das Gegenteil ist jedoch nicht der Fall: Das Gewähren einer Gruppenberechtigung für eine Datenquelle gewährt keine Berechtigung für eine Anwendung, die diese Datenquelle zufällig verwendet. Eine Berechtigung für eine Datenquelle ermöglicht einer Gruppe nur, direkt mit dieser Datenquelle zu arbeiten, beispielsweise über einen Bericht oder eine Integration, nicht über eine bestimmte Anwendung.
Angenommen, eine customer-Datenquelle wird von zwei verschiedenen Anwendungen verwendet: Customer Reports und Customer Lookup. Eine Gruppe mit Berechtigung für Customer Reports kann die customer-Datenquelle über diese Anwendung verwenden, aber dieselbe Gruppe kann Customer Lookup nicht öffnen, es sei denn, ihr wird die Berechtigung für diese Anwendung separat erteilt, obwohl beide Anwendungen auf dieselben Daten angewiesen sind.
Hinweis
Eine Berechtigung für eine Datenquelle ist notwendig, um sie zu verwenden, aber nicht immer ausreichend. Wenn die Datenquelle Rollen definiert, muss die Gruppe auch Mitglied einer oder mehrerer dieser Rollen sein; siehe Datenquellenautorisierung für Details.
Berechtigungen
Sobald eine Gruppe Zugriff auf eine Datenquelle hat, bestimmen Berechtigungen genau, was ihre Mitglieder mit den Datenobjekten darin tun können, z. B. Abfragen, Einfügungen, Aktualisierungen oder Löschungen von Datensätzen. Berechtigungen werden über Rollen gewährt, und App Builder nutzt sie auch, um zu entscheiden, welche Seiten, Menülinks und Seitensteuerelemente ein Benutzer tatsächlich sehen kann. In diesem Abschnitt wird erläutert, wie Rollen und Berechtigungen funktionieren und wie sie die Erfahrung eines Benutzers mit den Seiten einer Anwendung prägen.
Datenquellenautorisierung
Nicht jede Datenquelle benötigt die gleiche Granularität. Eine Datenquelle wird mit einem von zwei Autorisierungsmodellen gesichert, je nachdem, ob sie Rollen definiert:
| Modell | Beschreibung |
|---|---|
| Datenquellenautorisierung | Wenn eine Datenquelle keine Rollen definiert, ist der Zugriff allein ausreichend: Jede Gruppe mit Zugriff auf die Datenquelle hat vollständige Berechtigung für alle ihre Datenobjekte. |
| Rollenbasierte Autorisierung | Wenn eine Datenquelle eine oder mehrere Rollen definiert, ist der Zugriff auf die Datenquelle allein nicht ausreichend. Ein Sicherheitsadministrator muss die Gruppe auch zu einer oder mehreren Rollen der Datenquelle hinzufügen, wie in Rollen und Berechtigungen beschrieben, um genau zu bestimmen, welche Aktionen ihre Mitglieder ausführen können. |
Rollen und Berechtigungen
Eine Rolle ist eine Kombination von Berechtigungen, die auf einer Datenquelle definiert sind, z. B. Contributor oder Viewer. Bei Datenquellen, die rollenbasierte Autorisierung verwenden, ist eine Rolle die Art und Weise, wie Berechtigungen tatsächlich gewährt werden: Ein Sicherheitsadministrator fügt eine Gruppe zu einer oder mehreren Rollen hinzu, und jedes Mitglied dieser Gruppe erhält alle Berechtigungen, die diese Rollen enthalten.
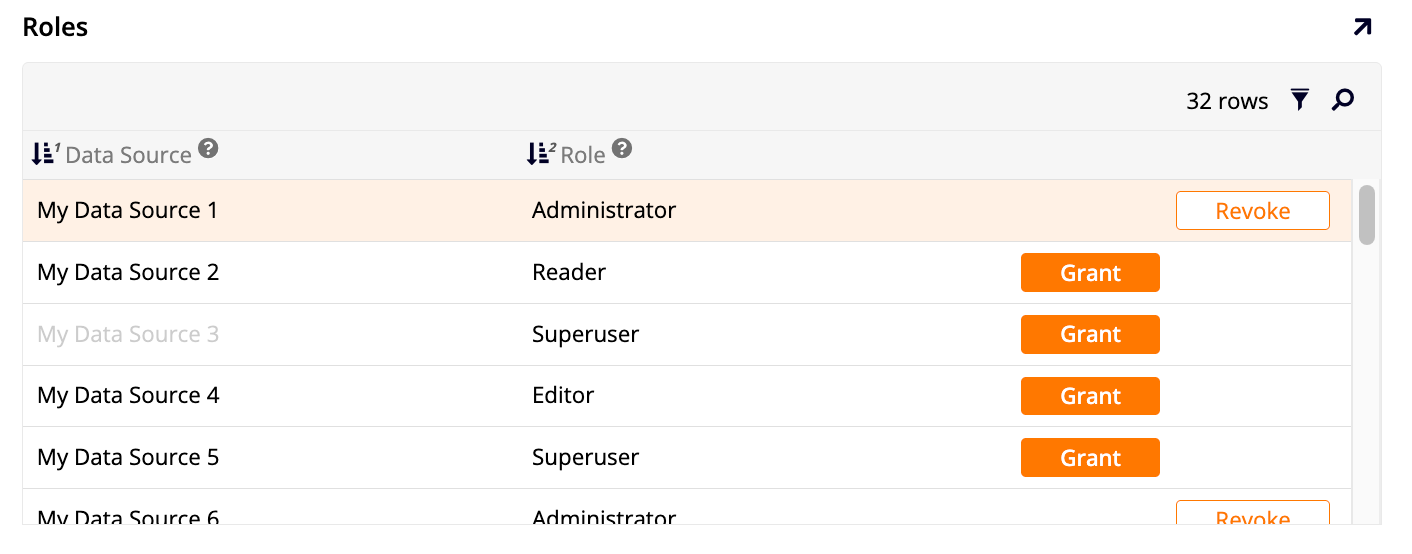
Berechtigungen selbst sind die spezifischste Einheit der Zugriffskontrolle in App Builder. Jede gewährt eine einzelne Art von Aktion auf einem Datenobjekt:
| Berechtigung | Beschreibung |
|---|---|
| Lesen | Ermöglicht Benutzern, das Datenobjekt abzufragen. |
| Einfügen | Ermöglicht Benutzern, Datensätze in das Datenobjekt einzufügen. |
| Aktualisieren | Ermöglicht Benutzern, Datensätze im Datenobjekt zu aktualisieren und benutzerdefinierte Ereignisse auszuführen. |
| Löschen | Ermöglicht Benutzern, Datensätze aus dem Datenobjekt zu löschen. |
Eine einzelne Rolle kann mehrere dieser Berechtigungen kombinieren, um der Arbeitsweise einer Benutzergruppe mit den Daten zu entsprechen. Beispielsweise könnte eine Contributor-Rolle Einfügen- und Aktualisieren-Berechtigungen gewähren, damit ihre Mitglieder Datensätze hinzufügen und bearbeiten können, während eine Viewer-Rolle möglicherweise nur Lesen-Berechtigung gewährt, damit ihre Mitglieder schauen, aber nicht anfassen können.
Hinweis
Wenn Rollenänderungen nicht auf Benutzer angewendet werden, versuchen Sie, den Cache aus den Systemwartungs-Optionen zu leeren:
- Gehen Sie zu IDE > Zusätzliche Einstellungen.
- Wählen Sie Systemwartung im Bereich Verwalten aus.
- Klicken Sie auf Cache leeren.
Seitenautorisierung
Benutzer sind berechtigt, bestimmte Seiten basierend auf ihrem Zugriff auf Datenobjekte zu sehen und mit ihnen zu interagieren. Dies liegt daran, dass App Builder Seiten nicht direkt sichert; stattdessen sichert es die Datenobjekte, auf denen eine Seite aufgebaut ist, und leitet den Zugriff des Benutzers auf die Seite selbst von seinen Berechtigungen für diese Objekte ab. Es gibt Arten von Panels (z. B. Grid, Form und Chart) und Steuerelemente (z. B. List), die an Datenobjekte gebunden sind und daher dieser zugrunde liegenden Berechtigungsprüfung unterliegen.
Ein Benutzer hat Berechtigung für eine Seite, wenn und nur wenn er Lesezugriff auf jedes Datenobjekt hat, das die Seite verwendet. Diese Regel gilt auch für eine Seite, die direkt auf einer Datenquelle aufgebaut ist, z. B. eine Datei-Upload-Seite, die auf einem lokalen Dateisystem aufgebaut ist: Die Gruppe des Benutzers benötigt expliziten Zugriff auf diese Datenquelle, getrennt von jedem Zugriff, den sie durch eine Anwendung hat, bevor die Seite zugänglich wird.
Wenn ein Benutzer eine Seite anfordert, für die er keine Berechtigung hat, erhält er eine Fehlermeldung "Zugriff verweigert". In der Praxis kommt dies selten vor, da App Builder Links und Menüeinträge zu Seiten, auf die ein Benutzer nicht zugreifen kann, von vornherein ausblendet oder deaktiviert. Dies geschieht hauptsächlich, wenn die Sicherheit falsch konfiguriert ist oder wenn ein Benutzer direkt zur URL einer Seite navigiert, beispielsweise durch Klicken auf einen veralteten Link in einer E-Mail.
App Builder passt Menülinks, Seitenlinks und Seitensteuerelemente basierend auf den Berechtigungen eines Benutzers an.
Menülinks
Beim Erstellen von Menülinks prüft App Builder, ob der Benutzer Lesezugriff auf die Zielseite jedes Links hat. Falls ja, wird der Link im Menü angezeigt. Andernfalls blendet App Builder ihn aus, sodass Benutzer niemals Menüeinträge für Seiten sehen, die sie nicht öffnen können.
Seitenlinks
Ähnlich prüft App Builder beim Rendern einer Seite, ob der Benutzer Lesezugriff auf die Zielseite jedes eingebetteten Seitenlinks hat. Falls ja, wird die Seite wie vorgesehen gerendert. Andernfalls passt App Builder die Seite wie folgt an:
- Blendet das Linksymbol (Chevron oder Popup) des Grid-Panels aus und deaktiviert die Doppelklickaktion.
- Blendet Grid-Panel-Spalten aus, die durch Steuerelemente definiert sind, die nicht an Daten gebunden sind (z. B. Schaltflächen).
- Rendert datengebundene Steuerelemente in Grid- oder Form-Panels (z. B. Text- oder List-Steuerelemente) als nicht anklickbar.
Seitensteuerelemente
Über das einfache Ausblenden eines Links hinaus blendet App Builder auch die spezifischen Steuerelemente aus oder deaktiviert sie, die eine Seite bietet, basierend auf den Berechtigungen, die die Gruppe des Benutzers für das zugrunde liegende Datenobjekt hat:
| Zugriffsrecht | Auswirkungen |
|---|---|
| Insert | Blendet die Schaltfläche Hinzufügen des Grid-Panels aus. |
| Update |
|
| Delete |
|