Seite „Sicherheitsprofile" im Jitterbit API Manager
Einführung
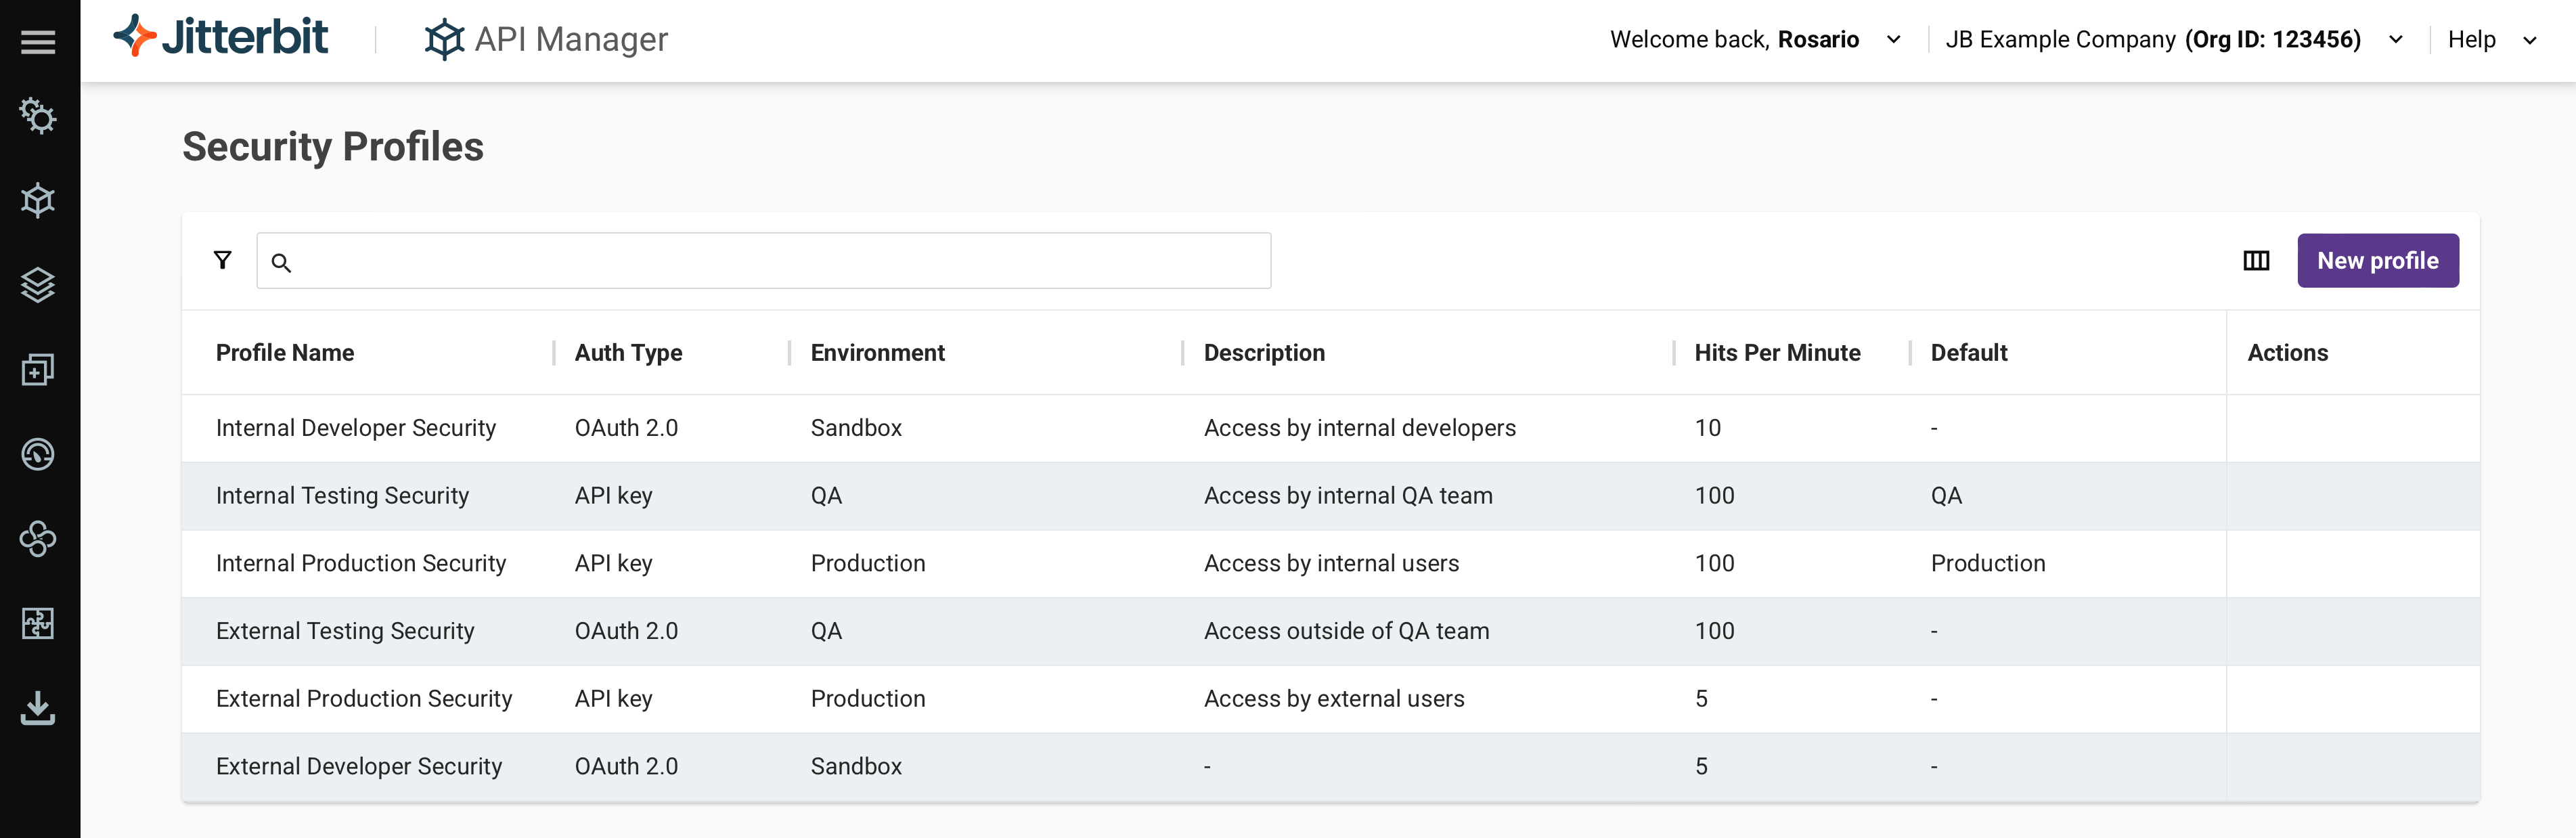
Verwenden Sie die Seite Sicherheitsprofile im API Manager, um Sicherheitsprofile zu konfigurieren und zu verwalten. Sicherheitsprofile steuern den Benutzerzugriff auf API Manager-APIs.
Alternativ können Sie Sicherheitsprofile auch mit dem APIM AI Assistant erstellen und verwalten.
Um Aktionen auszuführen oder Bearbeitungen auf der Seite Sicherheitsprofile vorzunehmen, ist eine Rolle mit Admin-Berechtigung erforderlich. Benutzer in Nicht-Admin-Rollen mit Lese- oder höherer Umgebungszugriff haben nur Lesezugriff.
Informationen zu Sicherheitsprofilen finden Sie unter Sicherheitsprofile in Schlüsselkonzepte.
Zugriff auf die Seite „Sicherheitsprofile"
Um auf die Seite Sicherheitsprofile zuzugreifen, verwenden Sie das Harmony-Portalmenü, um API Manager > Sicherheitsprofile auszuwählen.
Kopfzeile der Seite „Sicherheitsprofile"
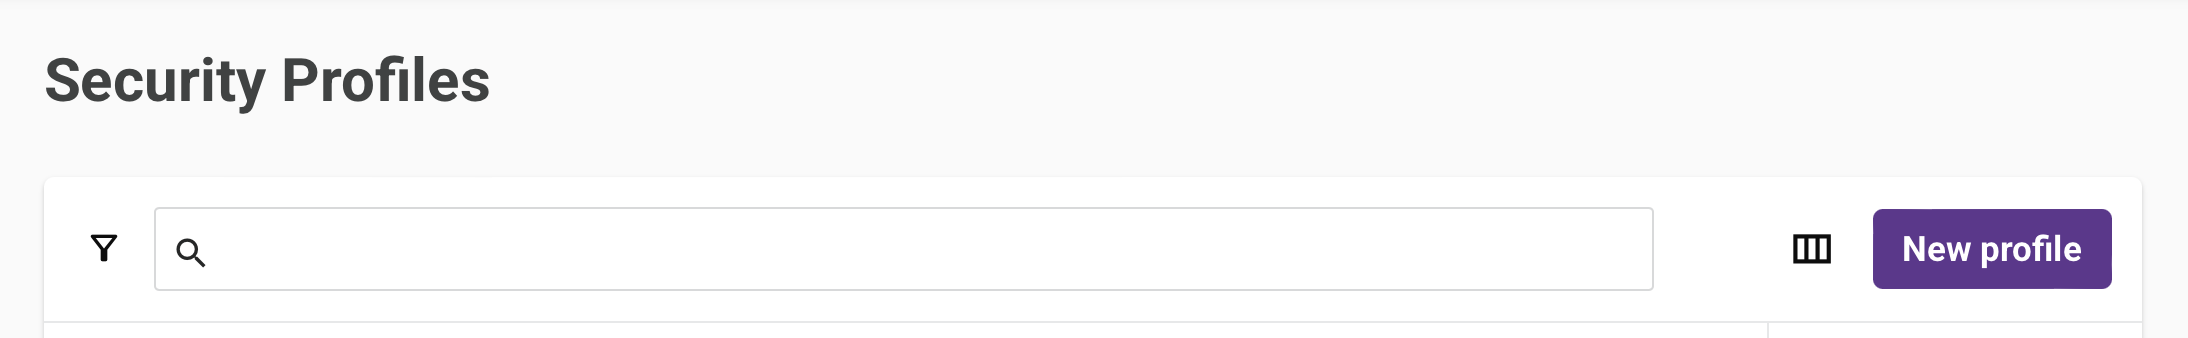
Die Kopfzeile oben auf der Seite Sicherheitsprofile enthält ein Suchfeld, Filter und eine Schaltfläche zum Erstellen eines neuen Sicherheitsprofils:
-
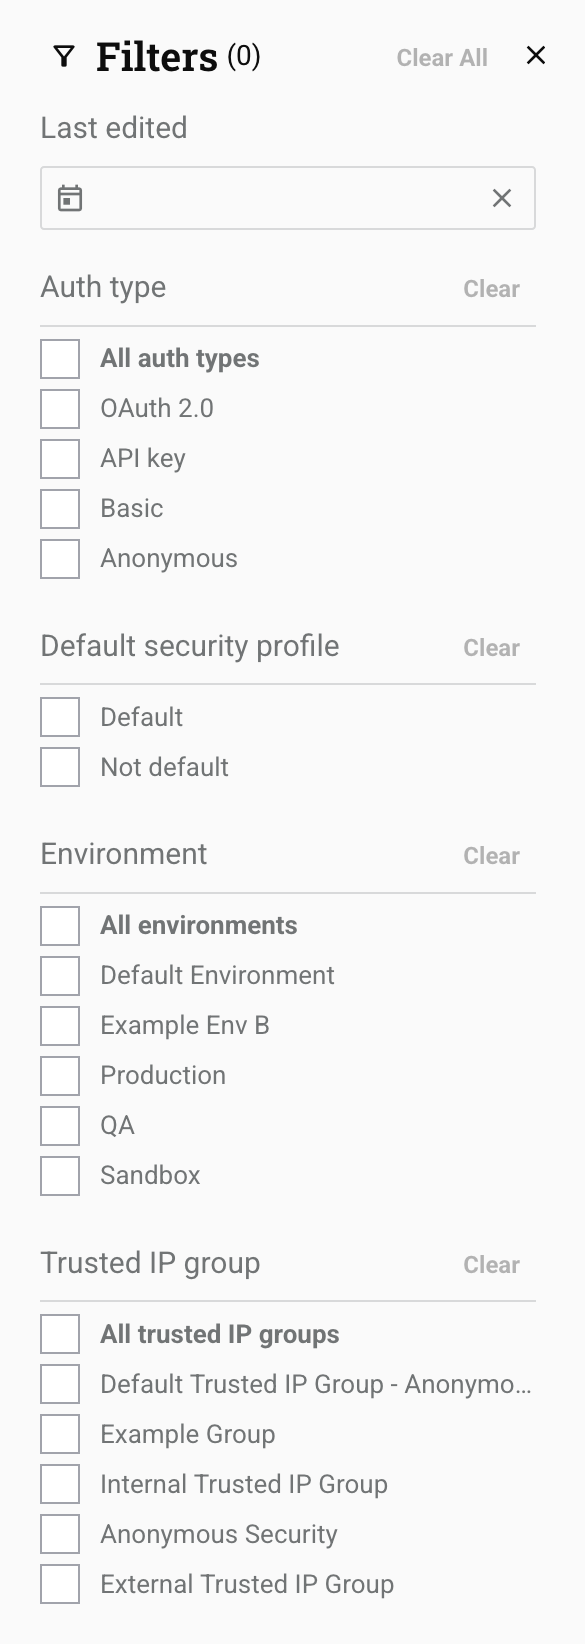
Filter: Sie können Sicherheitsprofile nach den folgenden Optionen filtern:
-
Authentifizierungstyp: Wählen Sie die Authentifizierungstypen für die Sicherheitsprofile. Die Optionen sind Anonym, API-Schlüssel, Basis, Benutzerdefiniert oder OAuth 2.0. Wenn alle Filter deaktiviert sind, werden Sicherheitsprofile mit beliebigem Authentifizierungstyp angezeigt.
-
Standardsicherheitsprofil: Wählen Sie, ob Standardprofile oder Nicht-Standardprofile angezeigt werden sollen.
-
Umgebung: Wählen Sie Umgebungen aus, in denen sich die Sicherheitsprofile befinden. Wenn alle Filter deaktiviert sind, werden Sicherheitsprofile für alle Umgebungen in Ihrer Organisation angezeigt (begrenzt auf Umgebungen, auf die Sie zugreifen können).
-
Ablaufstatus: Wählen Sie einen API-Schlüssel-Ablaufstatus (Aktiv, Läuft bald ab oder Abgelaufen), um Sicherheitsprofile zu filtern, die den API-Schlüssel-Authentifizierungstyp verwenden. Wenn kein Status ausgewählt ist, werden Sicherheitsprofile mit beliebigem Ablaufstatus angezeigt.
-
Vertrauenswürdige IP-Gruppe: Wählen Sie die in den Sicherheitsprofilen enthaltenen vertrauenswürdigen IP-Gruppen.
-
-
Suche: Geben Sie einen beliebigen Teil des Namens eines Sicherheitsprofils ein, um Sicherheitsprofile nach Namen zu filtern. Bei der Suche wird die Groß-/Kleinschreibung nicht beachtet.
-
Spalten filtern: Klicken Sie hier, um die Anordnung und Sichtbarkeit von Spalten zu ändern. Die Schublade Spalten wird geöffnet:
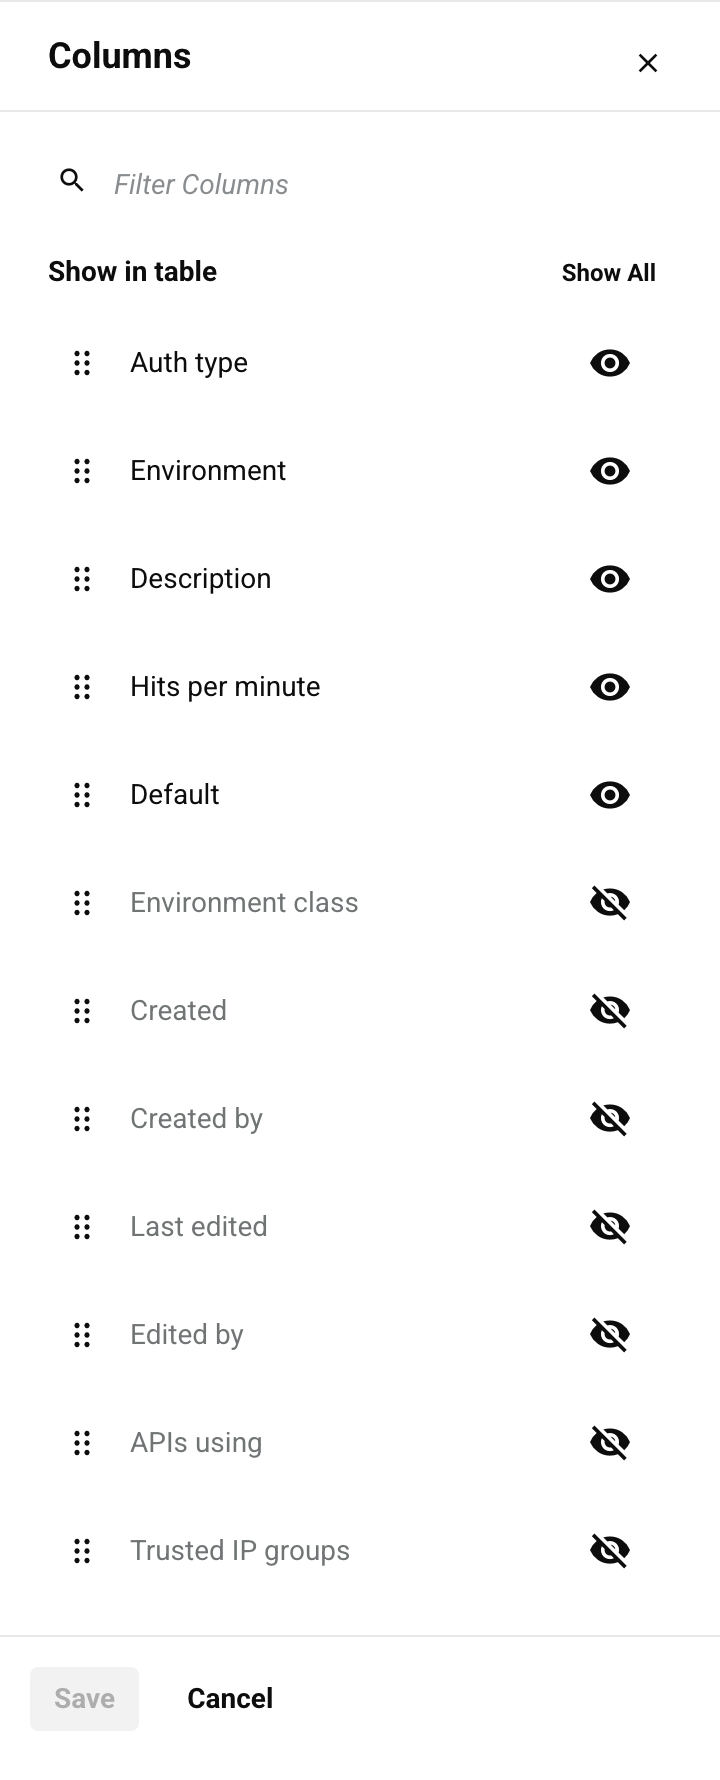
Die Schublade enthält diese Steuerelemente:
- Alle anzeigen: Machen Sie alle Spalten sichtbar.
- Verschieben: Ziehen Sie per Drag & Drop, um die Spaltenposition relativ zu anderen zu ändern.
- Ausblenden: Die Spalte ist sichtbar. Klicken Sie, um sie auszublenden.
- Anzeigen: Die Spalte ist ausgeblendet. Klicken Sie, um sie anzuzeigen.
- Speichern: Speichern Sie die Spaltenänderungen.
- Abbrechen: Schließen Sie die Spalten-Schublade, ohne Änderungen zu speichern.
-
Neu: Klicken Sie, um eine der folgenden Optionen auszuwählen:
-
Mit KI erstellen: Öffnet den APIM Assistant zum Erstellen eines Sicherheitsprofils mit Hilfe von natürlichsprachigen Eingabeaufforderungen. Weitere Informationen finden Sie unter Verwenden des AI Assistant.
Hinweis
Um den APIM AI Assistant zu verwenden, muss Ihre Harmony-Lizenz die APIM AI Assistant-Option enthalten. Wenden Sie sich an Ihren Customer Success Manager (CSM), um diese Option zu Ihrer Lizenz hinzuzufügen.
-
Sicherheitsprofil: Öffnet die Konfigurationsschublade für Sicherheitsprofile, um manuell ein neues Sicherheitsprofil zu erstellen.
-
Sicherheitsprofil konfigurieren
Die Konfigurationsschublade für Sicherheitsprofile ist in einklappbare Abschnitte Profil, Authentifizierung, Protokollierung und Vertrauenswürdige IP-Adresse unterteilt. Konfigurieren Sie die Felder in den einzelnen Abschnitten wie unten beschrieben, klicken Sie dann auf Speichern, um die Konfiguration zu speichern und zu schließen, oder auf Abbrechen, um sie ohne Speichern zu schließen.
Profil
-
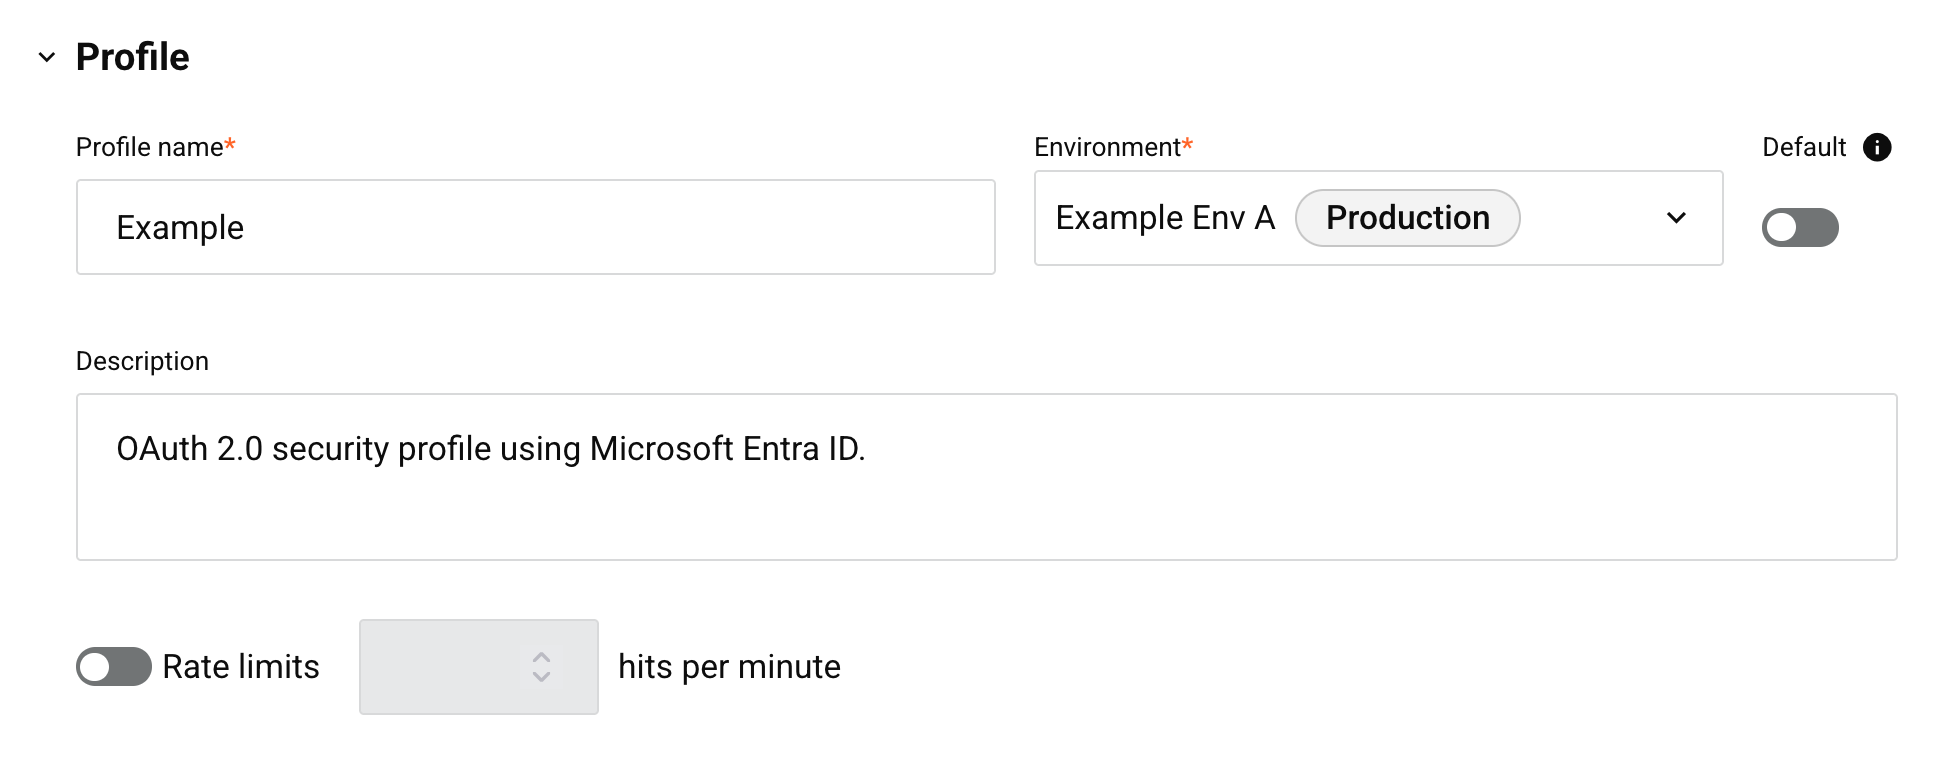
Profilname: Geben Sie einen Namen ein, um das Sicherheitsprofil zu identifizieren. Der Name darf nicht mit einem Leerzeichen beginnen oder enden. Es sind maximal 50 Zeichen zulässig.
Vorsicht
Wenn Sie das Sicherheitsprofil mit OAuth 2.0 konfigurieren und Microsoft Entra ID oder Google als OAuth 2.0-Identitätsanbieter verwenden (siehe unten konfiguriert), darf der Profilname keine Leerzeichen enthalten. Falls der Profilname Leerzeichen enthält, erhalten Sie einen Fehler, wenn Sie versuchen, auf eine API zuzugreifen, der das Sicherheitsprofil zugewiesen ist.
-
Umgebung: Nutzen Sie das Dropdown-Menü, um eine vorhandene Umgebung auszuwählen, der das Sicherheitsprofil zugewiesen werden kann. Sie können einen beliebigen Teil des Umgebungsnamens ins Menü eingeben, um die Liste der Umgebungen zu filtern. Die Menüergebnisse werden mit jedem Tastendruck in Echtzeit gefiltert. Weitere Informationen zur Beziehung zwischen Umgebungen und Sicherheitsprofilen finden Sie unter Mehrere Sicherheitsprofile in Wichtige Konzepte.
-
Standard: Wählen Sie diese Option, um dieses Sicherheitsprofil zum Standard für die ausgewählte Umgebung zu machen. Das Standard-Sicherheitsprofil wird vorausgewählt, wenn eine neue API erstellt wird. Pro Umgebung kann nur ein Standard-Sicherheitsprofil ausgewählt werden. Nach Festlegung eines Standard-Sicherheitsprofils für eine Umgebung werden durch Auswahl eines anderen Sicherheitsprofils als Standard die vorhandene Standard-Sicherheitsprofilauswahl ersetzt. Die Auswahl oder Änderung des Standard-Sicherheitsprofils wirkt sich nicht auf das Sicherheitsprofil aus, das vorhandenen APIs zugewiesen ist.
-
Beschreibung: Geben Sie eine optionale Beschreibung des Sicherheitsprofils ein.
-
Ratenlimits und Zugriffe pro Minute: Aktivieren Sie Ratenlimits, um eine gemeinsame maximale Anzahl von API-Zugriffen pro Minute zu erzwingen, die für alle APIs gelten können, denen dieses Sicherheitsprofil zugewiesen ist. Wenn Sie diese Option auswählen, müssen Sie eine maximale Anzahl von Zugriffen pro Minute eingeben.
Bei Aktivierung werden Aufrufe über das gesetzte Maximum abgelehnt. Folglich können Aufrufe zu APIs, denen dieses Sicherheitsprofil zugewiesen ist, eine erhöhte Anzahl von Ablehnungen erfahren. Weitere Informationen finden Sie unter Ratenlimits in Wichtige Konzepte.
Authentifizierung
Nutzen Sie das Menü Authentifizierungstyp, um einen Authentifizierungstyp für das Sicherheitsprofil auszuwählen. Nach Auswahl des Typs werden zusätzliche Felder verfügbar, um diese zu konfigurieren. In diesem Abschnitt werden die Felder für jeden Typ beschrieben:
Anonym
Wählen Sie den Authentifizierungstyp Anonym, wenn keine Authentifizierung erforderlich ist.
Hinweis
Wenn Sie einer API kein Sicherheitsprofil zuweisen, wird auch eine anonyme Authentifizierung verwendet. Es kann jedoch sinnvoll sein, ein anonymes Sicherheitsprofil zu verwenden (anstatt kein Sicherheitsprofil), um zusätzliche Sicherheitsoptionen für Protokollierung, Vertrauenswürdige IP-Bereiche oder Ratenlimits festzulegen, wie in Sicherheitsprofil konfigurieren beschrieben.
API-Schlüssel
Wählen Sie den Authentifizierungstyp API-Schlüssel, um ein Schlüssel-Wert-Paar zu verwenden, um auf eine API mit diesem zugewiesenen Sicherheitsprofil zuzugreifen. Wenn dieser Typ ausgewählt ist, werden diese Felder verwendet, um die erforderlichen Anmeldedaten zu erstellen:
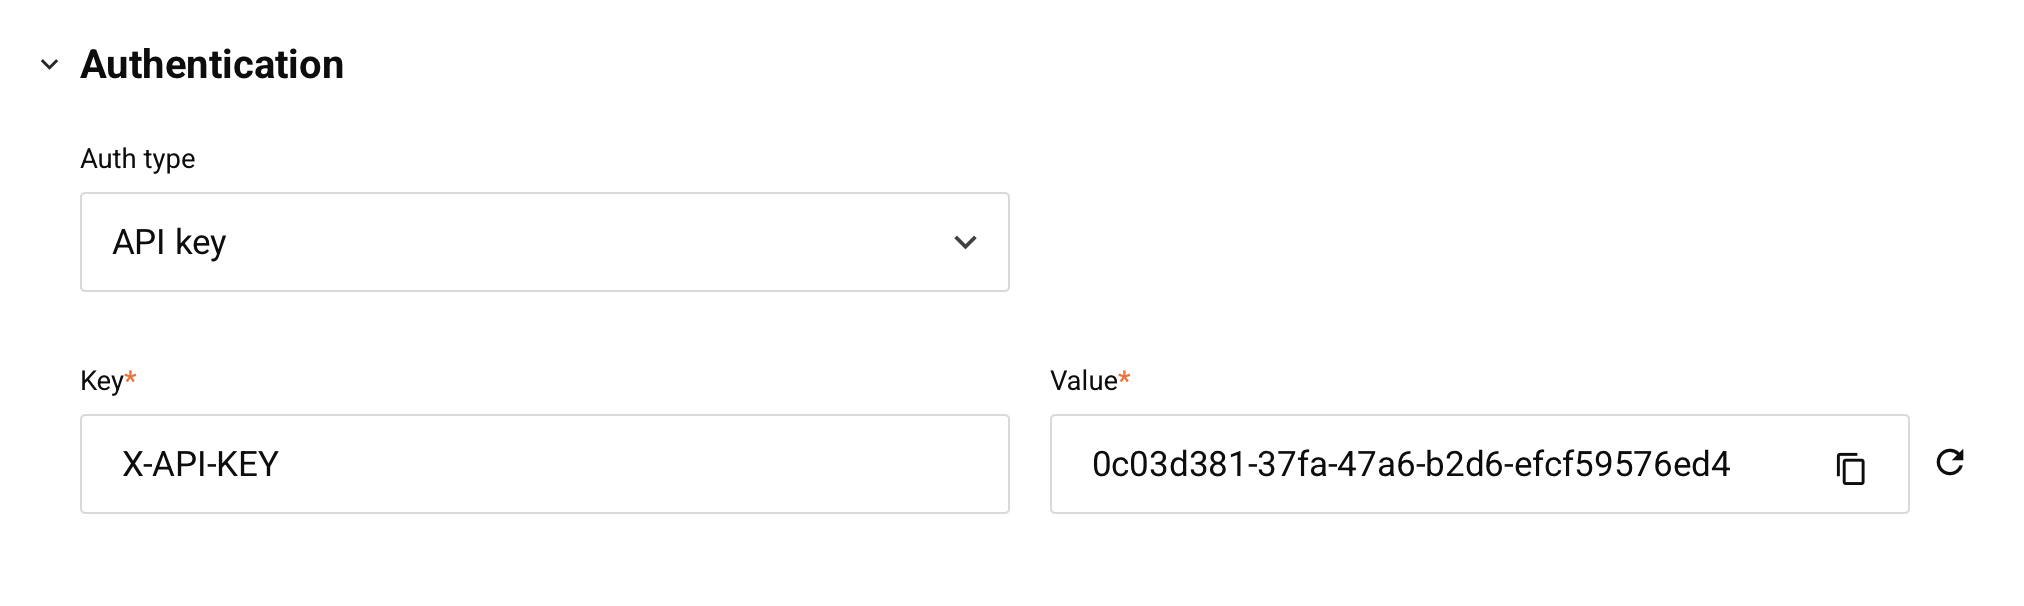
- Schlüssel: Geben Sie den Headernamen ein, den Sie verwenden möchten, z. B. Authorization oder X-API-KEY. Es sind maximal 256 Zeichen zulässig.
- Wert: Ein Wert wird automatisch für die Verwendung mit dem Schlüssel-Headernamen generiert. Sie können den Wert bearbeiten oder das Symbol zum Aktualisieren verwenden, um einen neuen Wert zu generieren. Es sind maximal 256 Zeichen zulässig.
- Kopieren: Kopiert den Wert in Ihre Zwischenablage.
- API-Schlüssel-Ablauf und Ablaufdauer (Tage): Dieser Schalter ist standardmäßig deaktiviert. In diesem Fall läuft der API-Schlüsselwert nie ab. Aktivieren Sie API-Schlüssel-Ablauf, um stattdessen einen Ablaufzeitraum für den API-Schlüsselwert festzulegen. Bei Aktivierung geben Sie im Feld Ablaufdauer (Tage) die Anzahl der Tage ein, nach denen der API-Schlüssel abläuft. Der Standardwert ist 180.
Vor Ablauf eines API-Schlüssels sendet Jitterbit eine Erinnerungse-Mail an die Administratoren deiner Organisation. Nach Ablauf eines API-Schlüssels werden API-Anfragen mit diesem Schlüssel mit einem HTTP-Fehler 401 Unauthorized abgelehnt.
Warnung
Bei privaten API-Gateways wird der Ablauf von API-Schlüsseln nur erzwungen, wenn auf die API über Gateway-Version 12.9 oder später zugegriffen wird. Frühere Gateway-Versionen akzeptieren abgelaufene Schlüssel. Das Cloud-API-Gateway erzwingt den Ablauf von API-Schlüsseln immer.
Hinweis
Das eingegebene Schlüssel-Wert-Paar wird sowohl als Header als auch als Query-Parameter akzeptiert. Zum Beispiel wird ein Schlüssel X-API-KEY mit einem Wert abc123 als Header X-API-KEY:abc123 und als Query-Parameter ?X-API-KEY=abc123 übergeben.
Basic
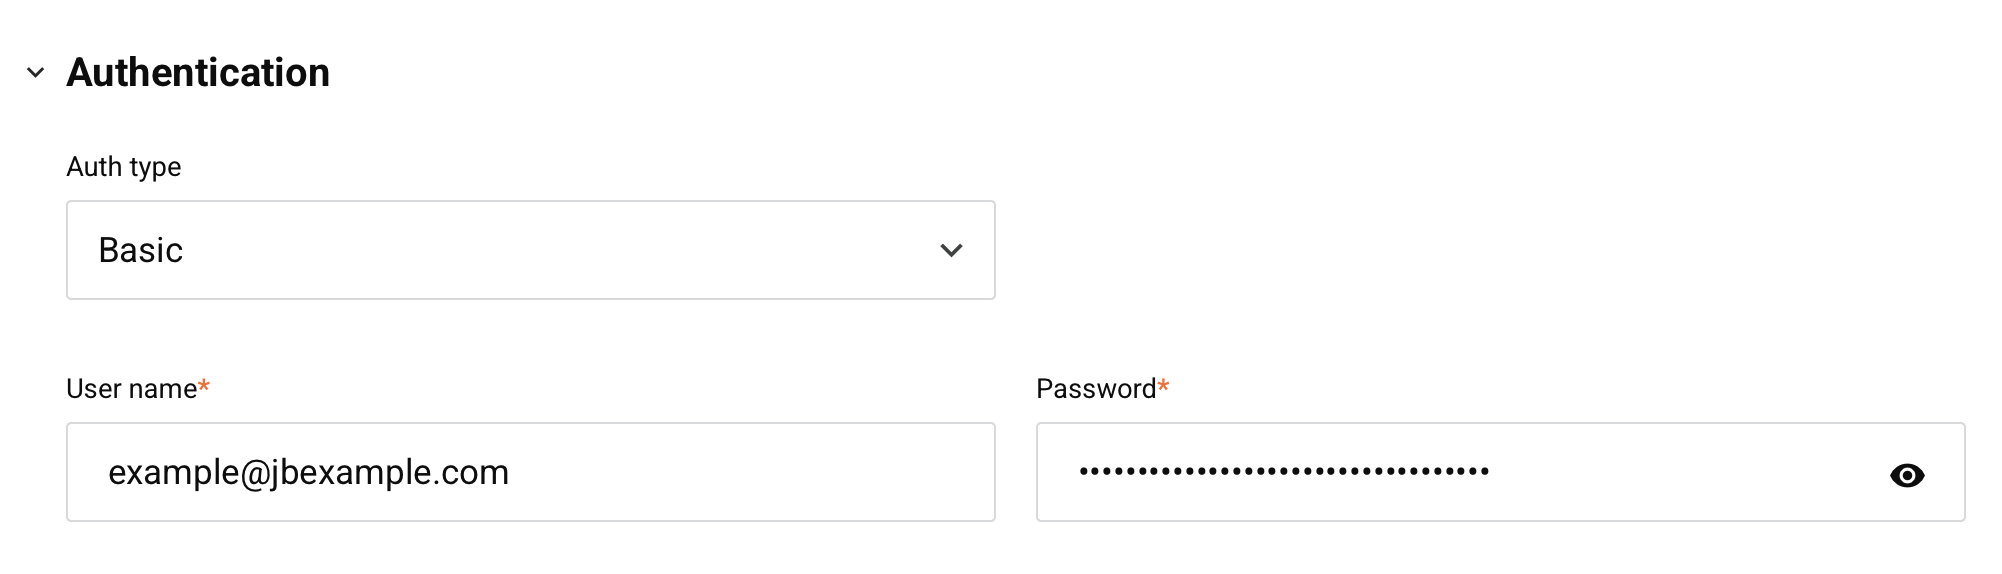
Wähle den Authentifizierungstyp Basic, um Basic-HTTP-Authentifizierung für den Zugriff auf eine API mit diesem Sicherheitsprofil zu verwenden. Wenn dieser Typ ausgewählt ist, werden diese Felder verwendet, um die erforderlichen Anmeldedaten zu erstellen:
-
Benutzername: Gib den Benutzernamen ein, den API-Konsumenten angeben, um auf eine API mit diesem Sicherheitsprofil zuzugreifen. Der Benutzername ist case-sensitiv und darf keine Zeichen oder Sequenzen enthalten wie
<,>,',",;,\,%, Backtick (`),(,),{,},--, einen/* */-Kommentar oder eine Zeilenumbruchssequenz (CRLF). Falls der Benutzername eines dieser Zeichen oder Sequenzen enthält, erscheint ein Validierungsfehler und du musst sie entfernen, bevor du das Sicherheitsprofil speichern kannst. Wenn du die Anmeldedaten in einem HTTP-Header beim Aufrufen der API verwenden möchtest, sollte der Benutzername auch keinen Doppelpunkt (:) enthalten. -
Passwort: Gib das Passwort ein, das API-Konsumenten zusammen mit dem Benutzernamen angeben.
Warnung
Ein Sicherheitsprofil, das vor dem Release von Harmony 12.12 gespeichert wurde, kann einen Benutzernamen mit Zeichen oder Sequenzen enthalten, die nicht mehr zulässig sind (siehe Beschreibung des Felds Benutzername). Wenn die Einstellung Logging dieses Sicherheitsprofils den Standard-Identifier verwendet, schlägt eine API-Anfrage mit dem Sicherheitsprofil mit einem INVALID_TRIGGER_USER-Fehler fehl. Um dies zu beheben, bearbeite den Benutzernamen, um diese zu entfernen, und aktualisiere dann die Anmeldedaten in allen aufrufenden Anwendungen, die auf den vorherigen Benutzernamen verweisen.
Das Feld Benutzername akzeptiert mehr als 256 Zeichen. Wenn die Einstellung Logging dieses Sicherheitsprofils jedoch den Standard-Identifier verwendet, schlägt eine API-Anfrage mit dem Sicherheitsprofil mit einem TRIGGER_USER_TOO_LONG-Fehler fehl, wenn der Benutzername 256 Zeichen überschreitet.
Tipp
Um die Anmeldedaten in einem HTTP-Header beim Aufrufen einer API mit diesem Sicherheitsprofil zu verwenden, gib einen Base64-codierten String aus Benutzername und Passwort an, kombiniert mit einem einzelnen Doppelpunkt. Zum Beispiel mit der Jitterbit-Funktion Base64Encode:
Base64Encode("exampleuser"+":"+"examplepassword")
Custom
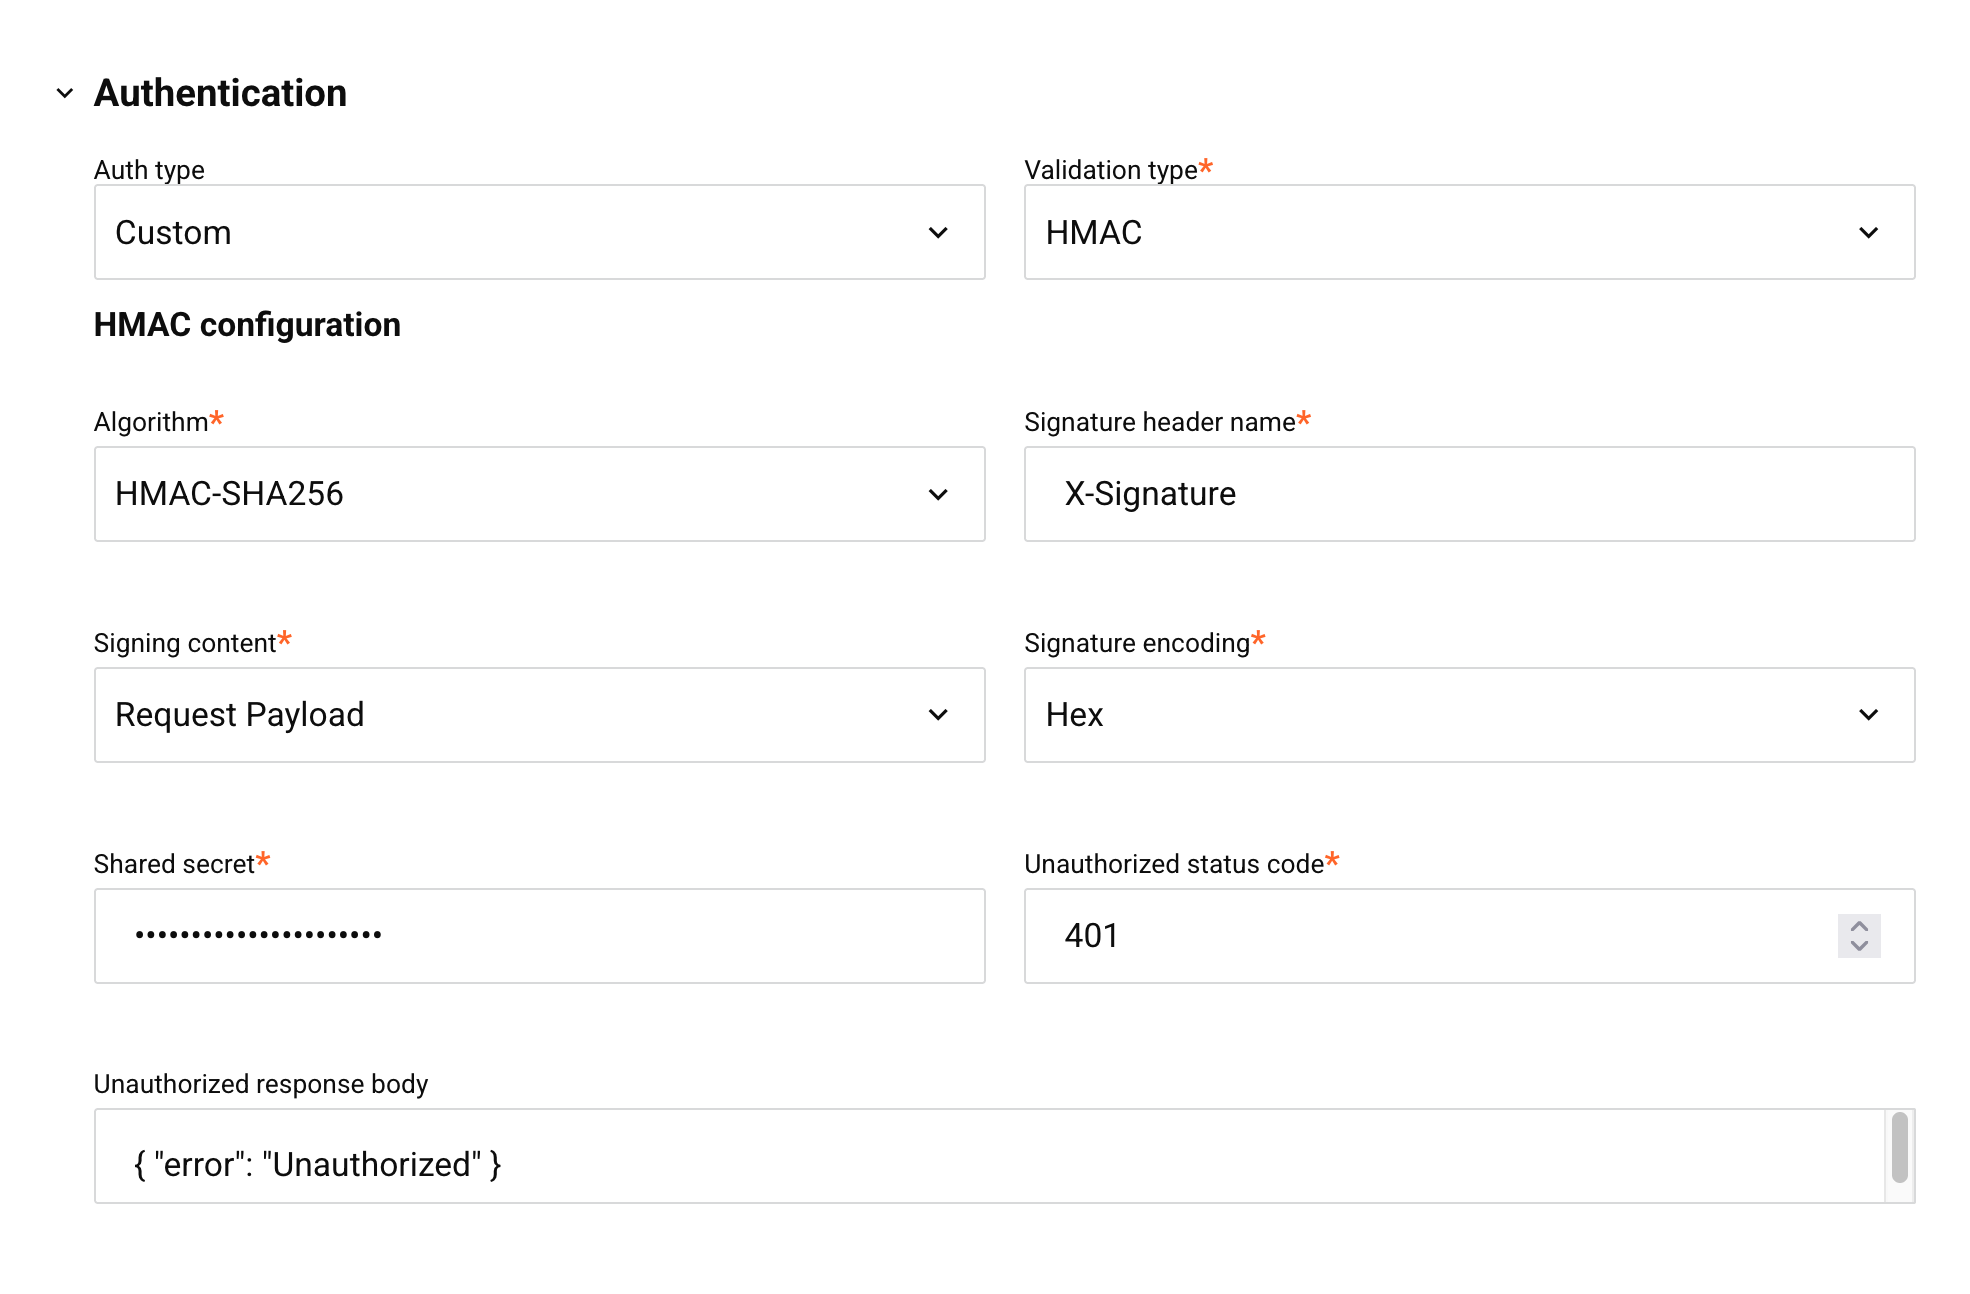
Wähle den Authentifizierungstyp Custom, um eine Signatur zu validieren, die die aufrufende Anwendung bei jeder Anfrage an eine API mit diesem Sicherheitsprofil einbezieht. Wenn dieser Typ ausgewählt ist, werden diese Felder verwendet, um die erforderlichen Anmeldedaten zu erstellen:
-
Validierungstyp: Verwende das Dropdown-Menü, um das zu validierende Signaturschema auszuwählen. Die einzige unterstützte Option ist HMAC. Wenn HMAC ausgewählt ist, werden die folgenden Felder der HMAC-Konfiguration verfügbar.
-
Algorithmus: Verwende das Dropdown-Menü, um den Hashalgorithmus auszuwählen, der zur Generierung der Signatur verwendet wird. Wähle HMAC-SHA256 oder HMAC-SHA512.
-
Signatur-Header-Name: Gib den Namen des HTTP-Headers ein, in dem die aufrufende Anwendung die Signatur einfügt, z. B. X-Signature. Dieses Feld ist erforderlich und darf keine Leerzeichen, Tabulatoren oder Zeilenumbrüche enthalten.
-
Signaturinhalte: Verwende das Dropdown-Menü, um den Inhalt auszuwählen, der zur Generierung der Signatur verwendet wird. Die einzige unterstützte Option ist Request Payload, was bedeutet, dass der vollständige unbearbeitete Request-Body signiert wird.
-
Signaturcodierung: Verwende das Dropdown-Menü, um die Codierung des Signaturwerts auszuwählen. Die einzige unterstützte Option ist Hex.
-
Gemeinsamer Secret: Geben Sie den Secret Key ein, den die aufrufende Anwendung zum Generieren der Signatur verwendet. Dieses Feld ist erforderlich.
Warnung
Nach dem Speichern des Sicherheitsprofils kann der Wert des gemeinsamen Secrets nicht mehr angezeigt werden. Um ihn zu ändern, geben Sie einen neuen Wert ein. Um den vorhandenen Secret beim Bearbeiten des Sicherheitsprofils unverändert zu lassen, lassen Sie dieses Feld leer.
-
Status-Code für nicht autorisiert: Geben Sie den HTTP-Status-Code ein, der an die aufrufende Anwendung zurückgegeben wird, wenn die Signaturvalidierung fehlschlägt. Der Standardwert ist
401. -
Antwortkörper für nicht autorisiert: Geben Sie optional einen Antwortkörper ein, der an die aufrufende Anwendung zurückgegeben wird, wenn die Signaturvalidierung fehlschlägt. Der Standardwert ist
{"error": "Unauthorized"}. Wenn Sie dieses Feld leer lassen, wird der Standardwert verwendet.
Wenn HMAC-SHA256 für Algorithmus ausgewählt ist, siehe HMAC-SHA256-Signatur in Jitterbit Studio generieren für Schritte, die die aufrufende Anwendung zum Generieren einer entsprechenden Signatur verwenden kann.
OAuth 2.0
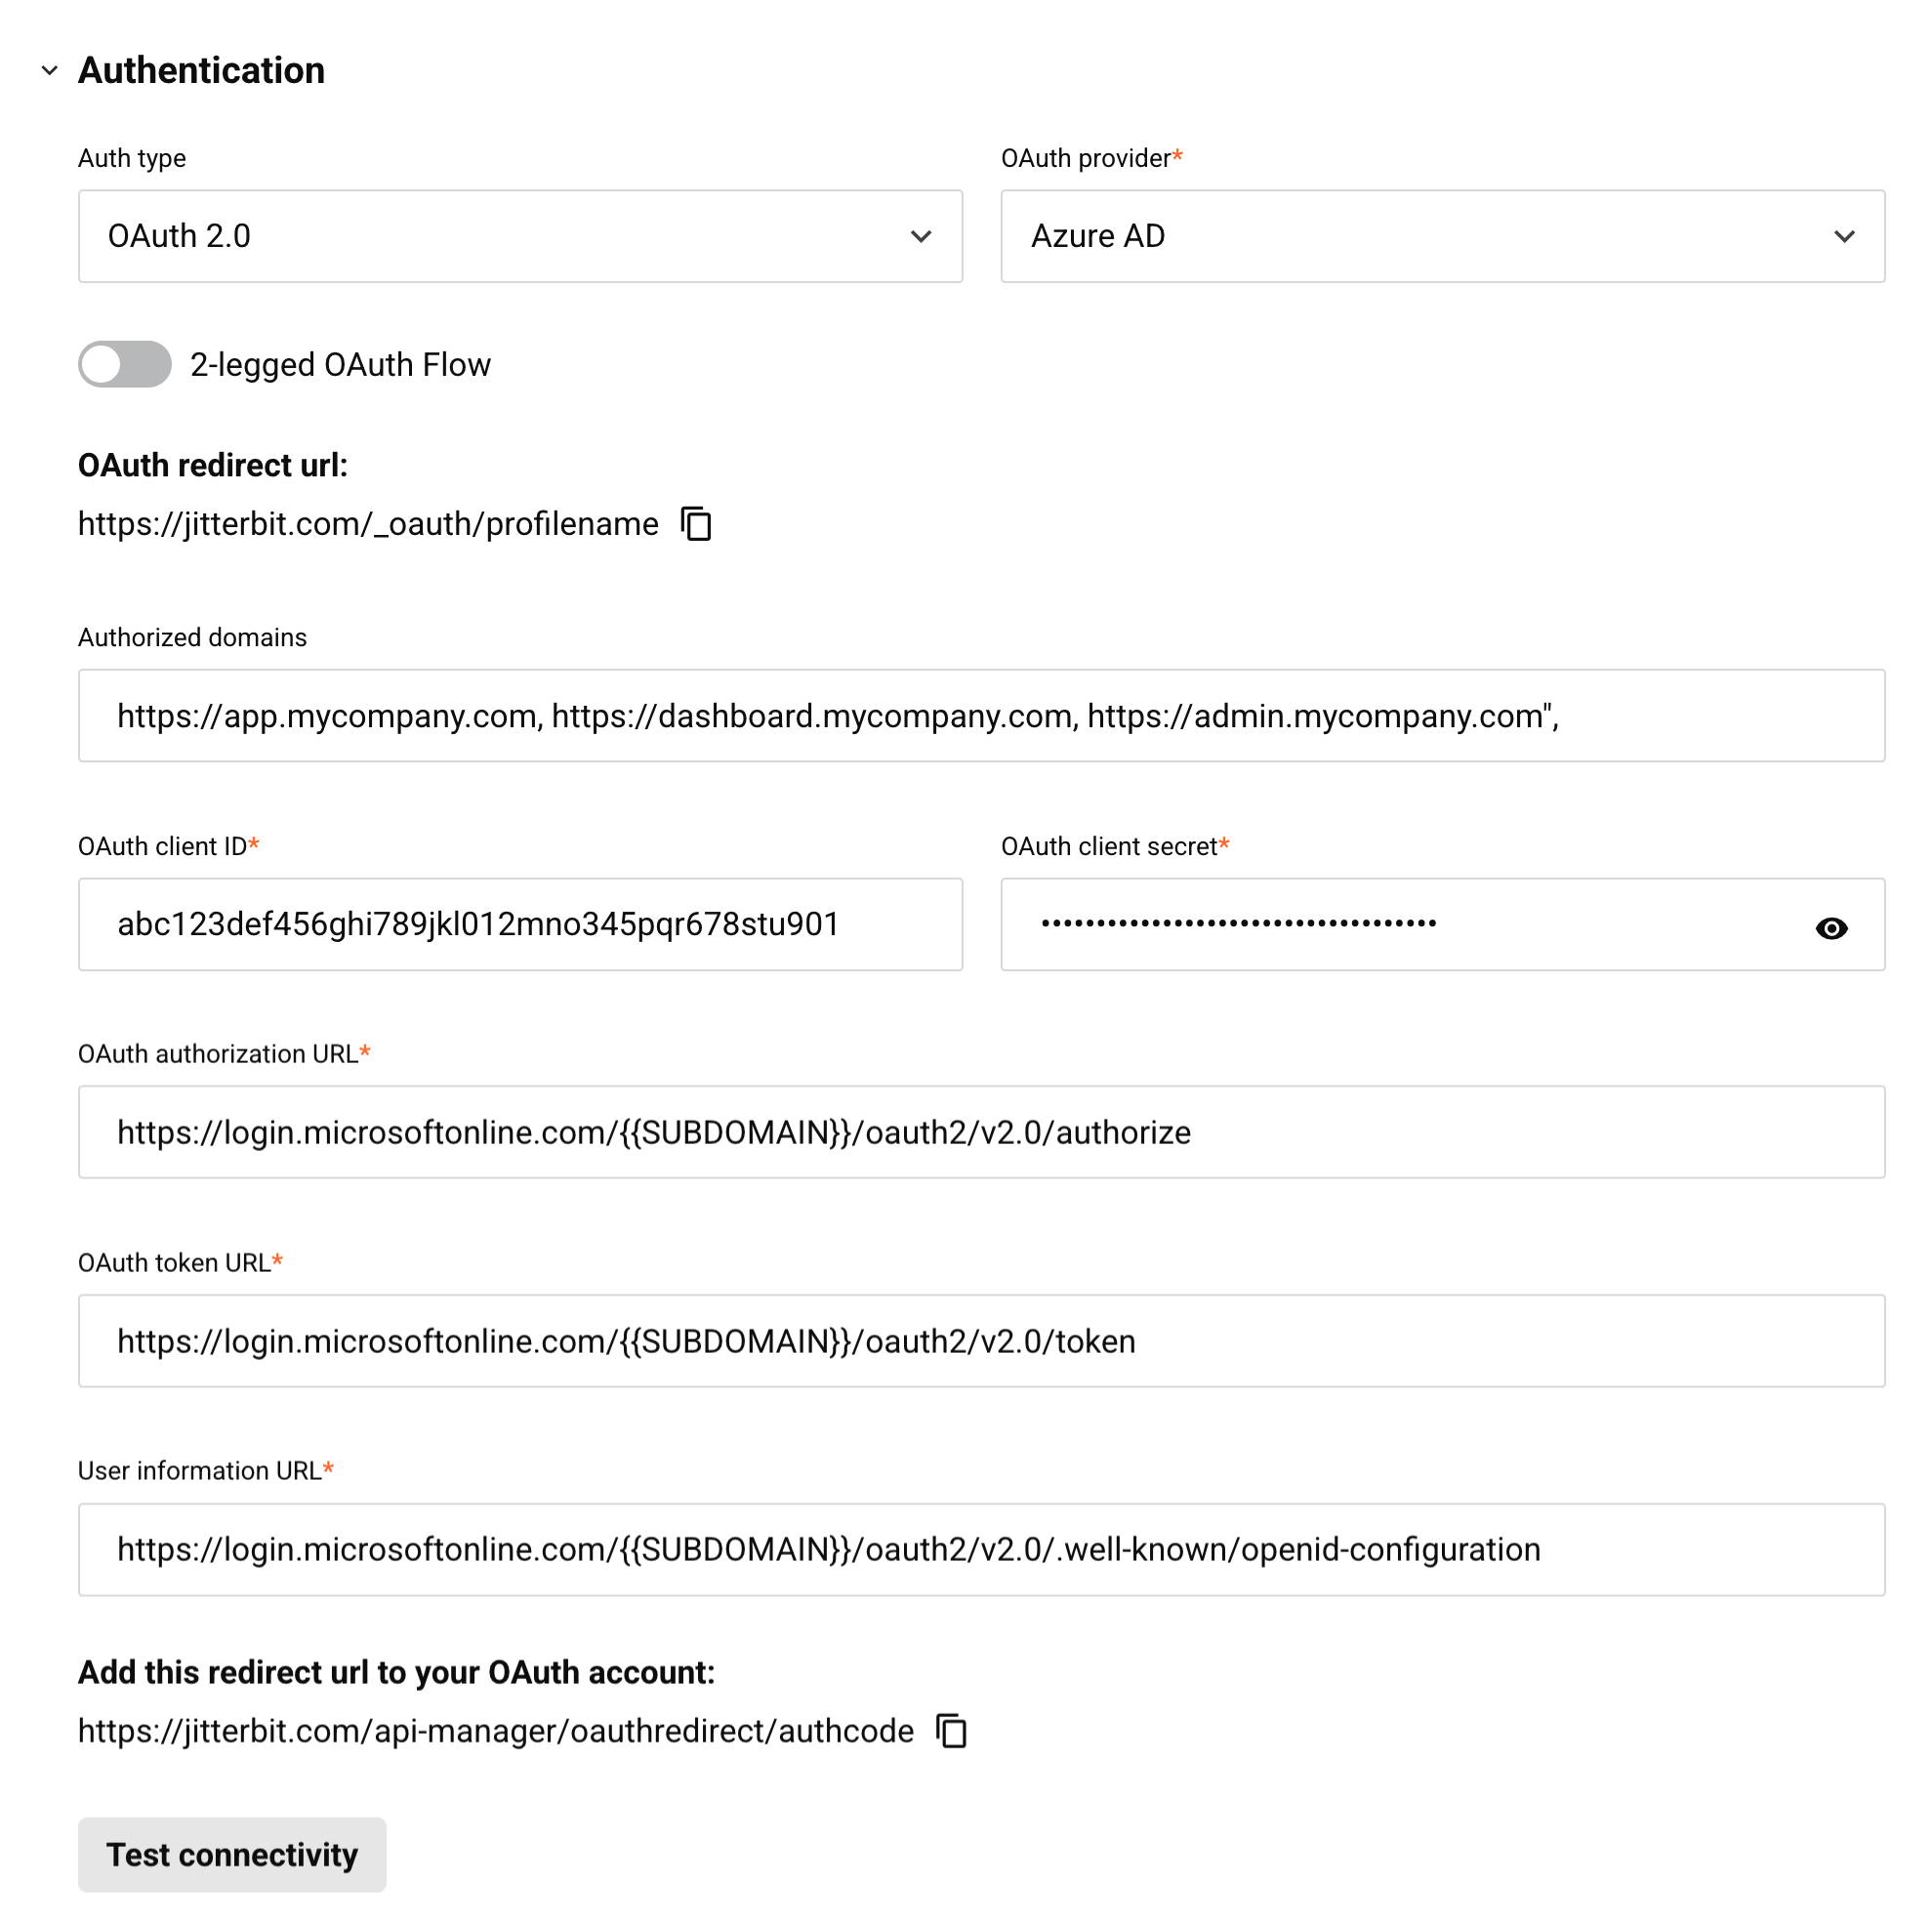
Wählen Sie den Authentifizierungstyp OAuth 2.0 aus, um ein OAuth 2.0-Autorisierungstoken für den Zugriff auf eine API zu verwenden, der dieses Sicherheitsprofil zugewiesen ist. OAuth 2.0 ist ein offener Standard für die Zugriffsdelegation. Wenn dieser Typ ausgewählt ist, werden diese Felder verwendet, um die erforderlichen Anmeldedaten zu erstellen:
-
OAuth-Anbieter: Verwenden Sie das Dropdown-Menü, um einen unterstützten Identitätsanbieter auszuwählen. Wählen Sie einen der folgenden aus: Azure AD (Microsoft Entra ID), Google, Okta oder Salesforce.
-
2-beiniger OAuth-Fluss: Standardmäßig wird 3-beiniger OAuth für alle Identitätsanbieter verwendet. Dieser Prozess erfordert manuelle Interaktion für die Authentifizierung beim Zugriff auf eine API, der dieses Sicherheitsprofil zugewiesen ist. Die Option 2-beiniger OAuth-Fluss ist nur für Microsoft Entra ID (Microsoft Entra ID) und Okta verfügbar. Mit dieser Option können Sie einen Bereich und eine Zielgruppe konfigurieren, um den manuellen Schritt zu entfernen.
Hinweis
Wenn Sie ein privates API-Gateway verwenden, müssen Sie Gateway-Version 10.48 oder später für diese Option verwenden. Wenn das Gateway nicht Version 10.48 oder später ist, wird 3-beiniger OAuth verwendet, auch wenn 2-beiniger OAuth konfiguriert ist. Wenn Sie kein privates API-Gateway verwenden, hat diese Option keine Versionsanforderungen.
-
Autorisierte Domänen: Geben Sie Domänennamen durch Kommas getrennt ein, um den Zugriff auf zulässige Domänen zu beschränken. Lassen Sie das Feld leer für unbeschränkten Zugriff.
-
Client-Anmeldedaten: Fügen Sie Client-Anmeldedatenpaare (eine Client-ID und ein Client-Secret) für das Sicherheitsprofil hinzu, damit Verbraucher sich bei der API authentifizieren können. Wenn 2-beiniger OAuth-Fluss aktiviert ist, können Sie mehrere Client-Anmeldedaten hinzufügen, sodass unterschiedliche Verbraucher sich bei derselben API mit eindeutigen Anmeldedaten authentifizieren können. Wenn 2-beiniger OAuth-Fluss deaktiviert ist (3-beinig), können Sie eine einzelne Client-Anmeldedaten hinzufügen. Die folgenden Steuerelemente sind verfügbar:
-
Suche: Geben Sie einen beliebigen Teil eines Verbrauchernamens ein, um die Liste der Client-Anmeldedaten zu filtern.
-
Client-Anmeldedaten hinzufügen: Klicken Sie, um eine bearbeitbare Zeile zur Tabelle hinzuzufügen. Füllen Sie diese Felder aus (alle sind erforderlich), und klicken Sie dann auf das Häkchen in der Spalte Aktionen, um die Anmeldedaten zu speichern, oder auf das Schließsymbol, um sie zu verwerfen:
-
Verbrauchername: Geben Sie einen Namen ein, um den Verbraucher zu identifizieren, der dieses Anmeldedatenpaar verwendet.
-
Client-ID: Geben Sie die Client-ID ein, die Sie vom Identitätsanbieter erhalten haben.
-
Client-Secret: Geben Sie das Client-Secret ein, das Sie vom Identitätsanbieter erhalten haben. Verwenden Sie das -Symbol zum Anzeigen, um den Wert anzuzeigen.
-
Status: Legen Sie die Anmeldedaten auf Aktiv oder Inaktiv fest. Nur aktive Anmeldedaten können zur Authentifizierung bei der API verwendet werden.
-
Jede gespeicherte Client-Anmeldedaten wird als Zeile in der Tabelle angezeigt und zeigt ihren Verbrauchernamen, die Client-ID, das Client-Secret und den Status. Bewegen Sie den Mauszeiger über eine Zeile, um diese Aktionen in der Spalte Aktionen anzuzeigen:
-
-
Bearbeiten: Klicken Sie, um die Client-Berechtigung in einer bearbeitbaren Zeile zu bearbeiten.
-
Löschen: Klicken Sie, um die Client-Berechtigung zu löschen.
Anweisungen zum Abrufen der Client-ID und des Client-Geheimnisses finden Sie unter Microsoft Entra ID, Google, Okta oder Salesforce.
-
Die restlichen OAuth 2.0-Felder (OAuth-Umleitungs-URL, OAuth-Bereich, OpenID-Erkennungs-URL, Audience, OAuth-Autorisierungs-URL, OAuth-Token-URL, Benutzerinformations-URL und Diese Umleitungs-URL zu Ihrem OAuth-Konto hinzufügen) sind mit Standardwerten vorausgefüllt und enthalten Einstellungen, die spezifisch für Ihren Identitätsanbieter sind. Einige dieser Felder werden nur angezeigt, wenn 2-Legged OAuth Flow aktiviert ist. Konfigurieren Sie diese nach den Anweisungen für Ihren Identitätsanbieter: Microsoft Entra ID (2-legged, 3-legged), Google, Okta (2-legged, 3-legged) oder Salesforce.
-
Konnektivität testen: Klicken Sie, um die Konnektivität mit dem Identitätsanbieter unter Verwendung der bereitgestellten Konfiguration zu überprüfen. Das resultierende Verhalten hängt davon ab, ob die Option 2-Legged OAuth Flow verwendet wird:
-
2-Legged OAuth: Bei Microsoft Entra ID und Okta, wenn 2-Legged OAuth Flow verwendet wird, erhält das API-Gateway das Zugriffstoken und die Authentifizierung erfolgt automatisch. Sie werden dann zum API Manager mit einer Meldung weitergeleitet, die die Testergebnisse anzeigt.
-
3-Legged OAuth: Bei Google und Salesforce sowie bei Microsoft Entra ID und Okta, wenn 2-Legged OAuth Flow nicht verwendet wird, wird eine neue Browser-Registerkarte mit der nativen Anmeldeschnittstelle für den Identitätsanbieter angezeigt. Nach der Eingabe Ihrer Anmeldedaten für den Identitätsanbieter werden Sie zum API Manager mit einer Meldung weitergeleitet, die die Testergebnisse anzeigt.
-
Protokollierung
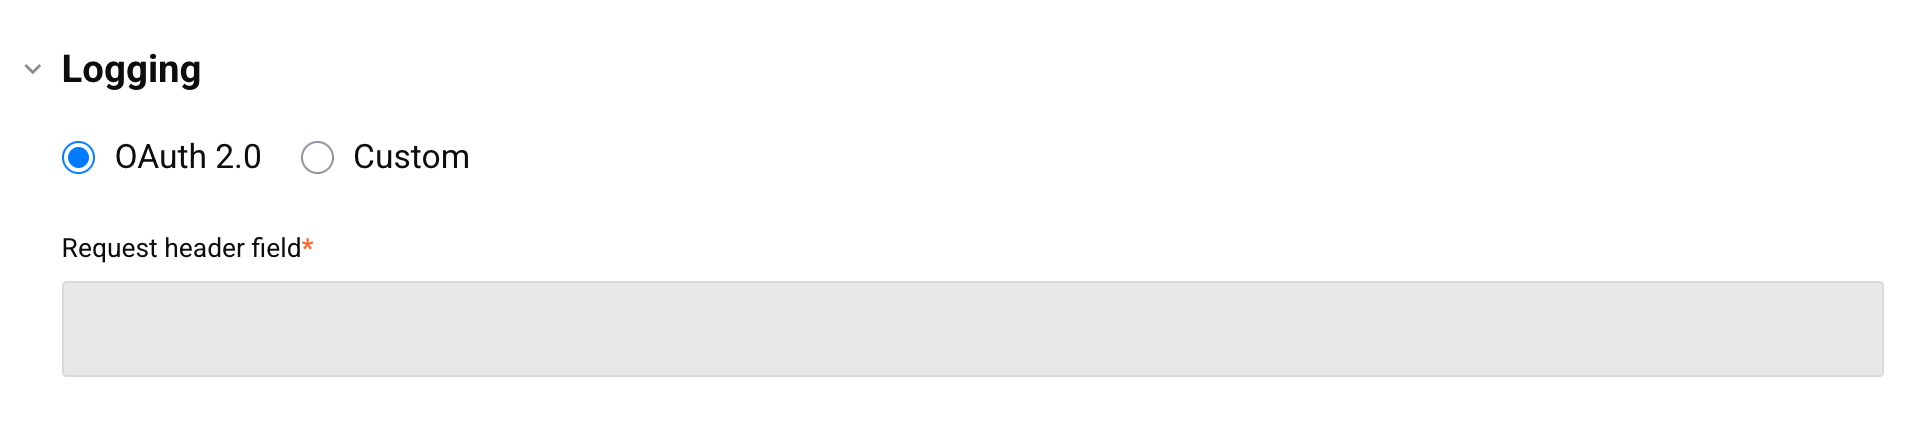
Wählen Sie die Kennung aus, die in API-Anforderungsheader aufgenommen wird, um nachzuverfolgnen, welche Autorisierungsmethode für den Zugriff auf dieses Sicherheitsprofil verwendet wurde. Dieser Wert wird im API Manager-Protokoll für jede API-Anforderung im Feld Benutzer festgelegt auf angezeigt, sodass Sie verschiedene Zugriffsmethoden überwachen und überprüfen können.
Das Label der ersten Schaltfläche entspricht dem für das Sicherheitsprofil konfigurierten Authentifizierungs-Typ:
-
Anonym: Sendet den Wert Anonymous.
-
Basis: Sendet den Wert des Felds Benutzername (wie in Basisauthentifizierung definiert).
-
OAuth: Sendet den Wert OAuth2.0.
-
API-Schlüssel: Sendet den Wert APIKEY.
Wenn das Sicherheitsprofil die benutzerdefinierte Authentifizierung (HMAC-SHA256 oder HMAC-SHA512) verwendet, ist diese Schaltfläche mit Anonym gekennzeichnet und sendet den Wert Anonymous.
Wenn Benutzerdefiniert für Protokollierung ausgewählt ist, wird dieses Feld verfügbar:
- Anforderungsheader-Feld: Sendet den Wert, der im Textfeld eingegeben wurde, z. B.
X-API-Key.
Vorsicht
Der Wert, den die aufrufende Anwendung in diesem Header sendet, darf nicht enthalten: <, >, ', ", ;, \, %, ein Backtick (`), (, ), {, }, eine -- Sequenz, einen /* */ Kommentar oder eine Wagenrücklauf-/Zeilenvorschub-Sequenz (CRLF). Eine API-Anforderung schlägt mit einem INVALID_TRIGGER_USER Fehler fehl, wenn der Wert dieses Headers eines dieser Zeichen enthält. Dieser Wert ist auch auf 256 Zeichen begrenzt; eine API-Anforderung schlägt mit einem TRIGGER_USER_TOO_LONG Fehler fehl, wenn er diese Länge überschreitet.
Vertrauenswürdige IP-Adresse
Du kannst wählen, ob du den Zugriff auf die APIs innerhalb des Sicherheitsprofils auf Consumer von einer einzelnen IP-Adresse oder einem IP-Adressbereich beschränkst:
-
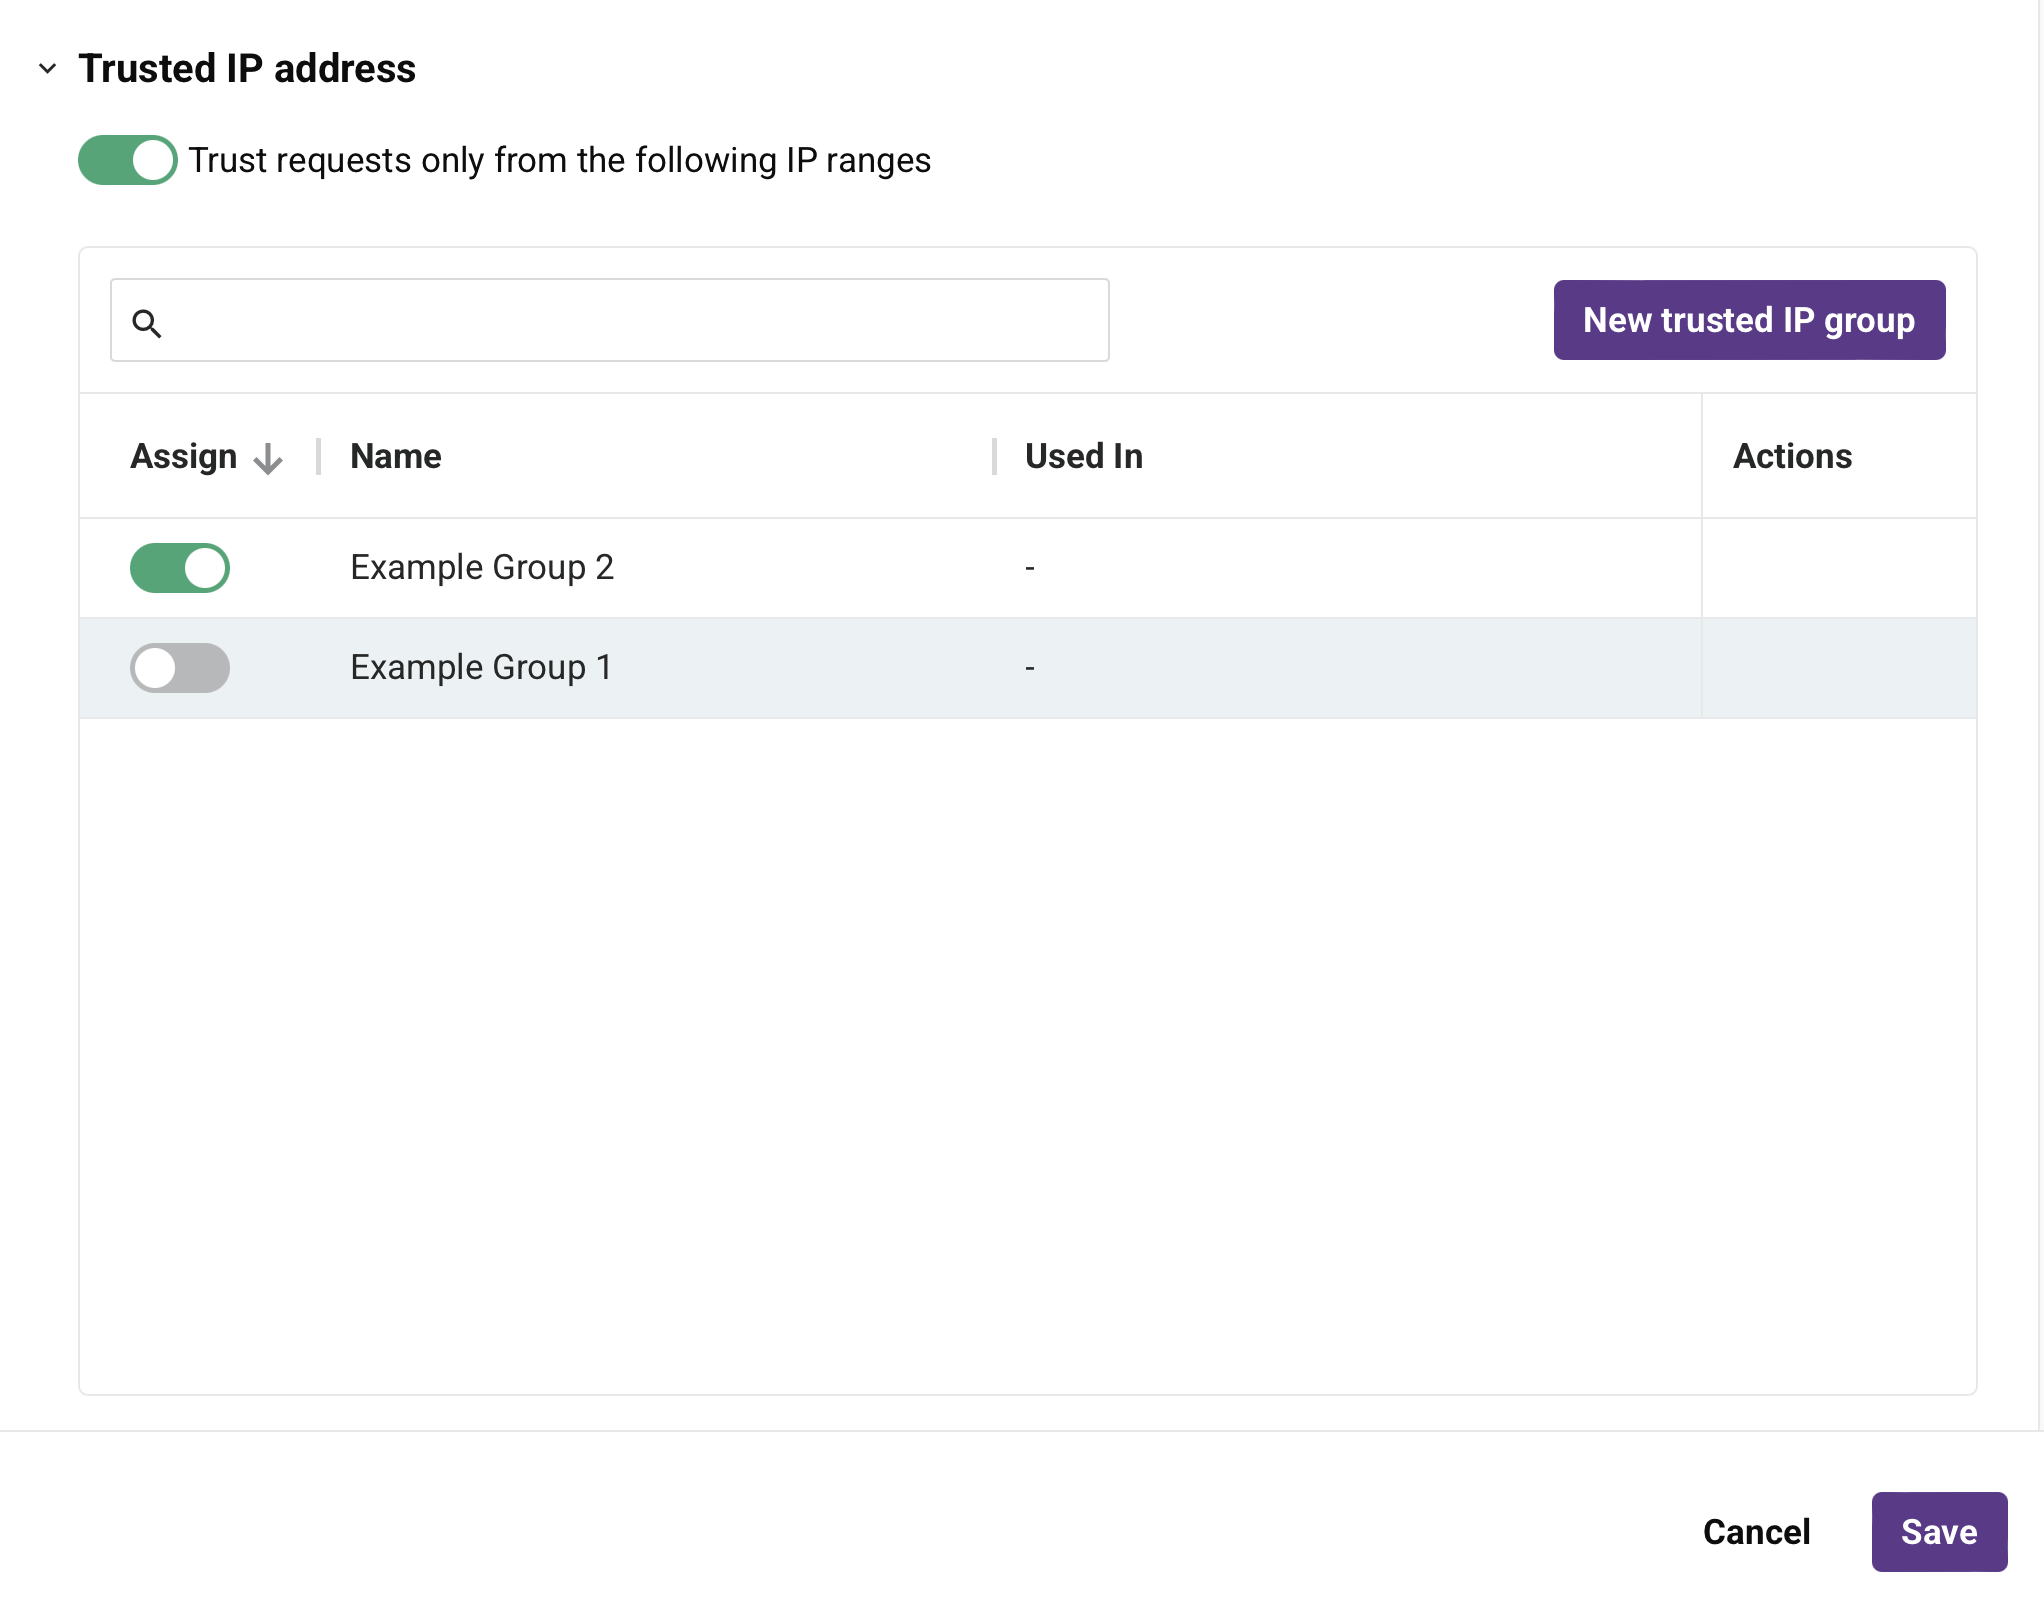
Anfragen nur aus den folgenden IP-Bereichen vertrauen: Aktiviere diese Option, um den Zugriff auf die APIs innerhalb eines Sicherheitsprofils auf Consumer von bestimmten IP-Adressen zu beschränken. Nur IP-Adressen, die in den angegebenen Bereichen enthalten sind, können auf die APIs mit diesem Sicherheitsprofil zugreifen. Wenn diese Option aktiviert ist, wird eine Tabelle mit vorhandenen vertrauenswürdigen IP-Gruppen angezeigt:
-
Suche: Gib den Namen einer vorhandenen vertrauenswürdigen IP-Gruppe ein. Wenn du auf das Suchfeld klickst, wird eine Liste mit vorhandenen vertrauenswürdigen IP-Gruppen angezeigt. Die Liste wird in Echtzeit mit jedem Tastendruck im Suchfeld gefiltert. Klicke auf den Namen der vertrauenswürdigen IP-Gruppe, um diese zum Sicherheitsprofil hinzuzufügen.
-
Zuweisen: Aktiviere diese Option, um die vertrauenswürdige IP-Gruppe dem Sicherheitsprofil zuzuweisen.
-
Name: Der Name der vertrauenswürdigen IP-Gruppe.
-
Verwendet in: Die Namen der Sicherheitsprofile, in denen die vertrauenswürdige IP-Gruppe derzeit verwendet wird.
-
Aktionen: Fahre mit der Maus über eine Zeile der vertrauenswürdigen IP-Gruppe, um eine zusätzliche Aktion anzuzeigen:
- Bearbeiten: Klicke hier, um die IP-Bereiche für die Zeile der vertrauenswürdigen IP-Gruppe zu bearbeiten.
-
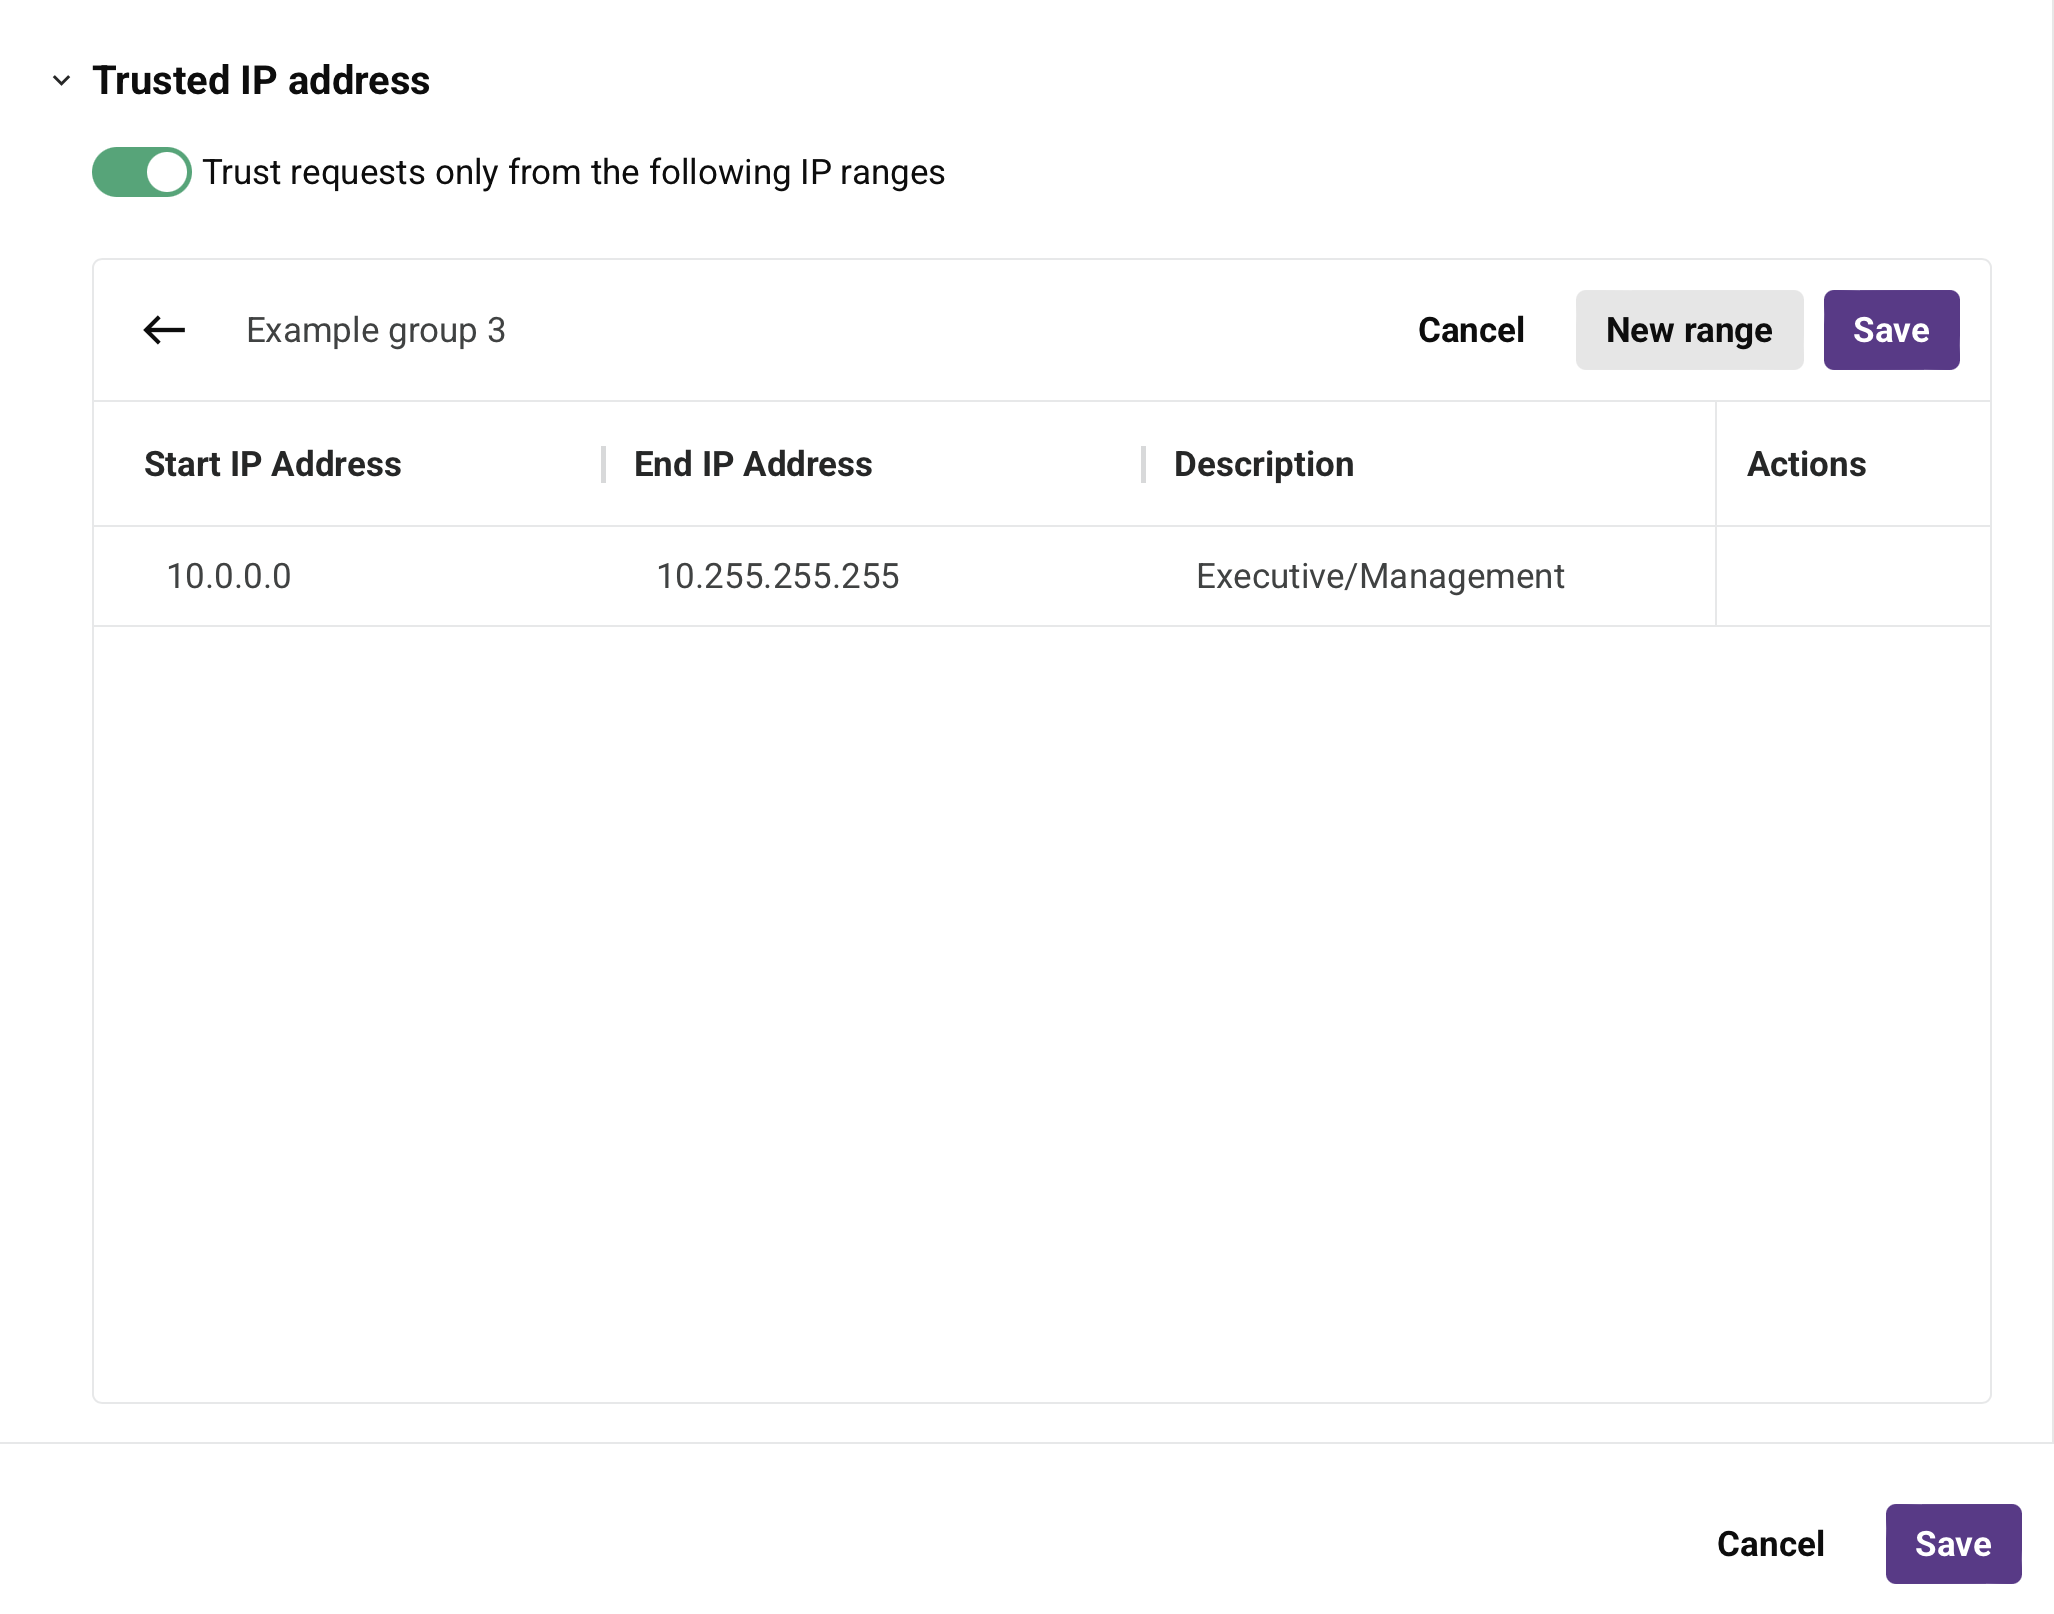
Neue vertrauenswürdige IP-Gruppe: Klicke hier, um eine neue vertrauenswürdige IP-Gruppe hinzuzufügen. Nach dem Klicken wird dieser Konfigurationsbildschirm angezeigt:
-
Name: Gib einen Namen ein, um die vertrauenswürdige IP-Gruppe zu identifizieren. Bei vorhandenen vertrauenswürdigen IP-Gruppen klickst du auf den Namen einer vertrauenswürdigen IP-Gruppe, um sie umzubenennen.
-
Neuer Bereich: Klicke hier, um einen IP-Adressbereich hinzuzufügen.
-
Start-IP-Adresse: Gib die erste IP-Adresse ein, die in den Bereich aufgenommen werden soll. Es werden nur IP-Adressen im IPv4-Format unterstützt.
-
End-IP-Adresse: Gib die letzte IP-Adresse ein, die in den Bereich aufgenommen werden soll. Es werden nur IP-Adressen im IPv4-Format unterstützt.
-
Beschreibung: Gib eine Beschreibung des IP-Adressbereichs ein (optional).
-
Aktionen: Fahre mit der Maus über einen IP-Adressbereich, um eine zusätzliche Aktion anzuzeigen:
- Löschen: Löscht die Zeile des IP-Adressbereichs aus dem Sicherheitsprofil.
-
Abbrechen: Klicke hier, um die vertrauenswürdige IP-Gruppe zu verwerfen und zur Sicherheitsprofilkonfiguration zurückzukehren.
-
Speichern: Klicke hier, um die vertrauenswürdige IP-Gruppe zu speichern. Nach dem Speichern des Sicherheitsprofils ist diese vertrauenswürdige IP-Gruppe zur Verwendung in anderen Sicherheitsprofilen nach Bedarf verfügbar.
-
-
Vorhandene Sicherheitsprofile anzeigen
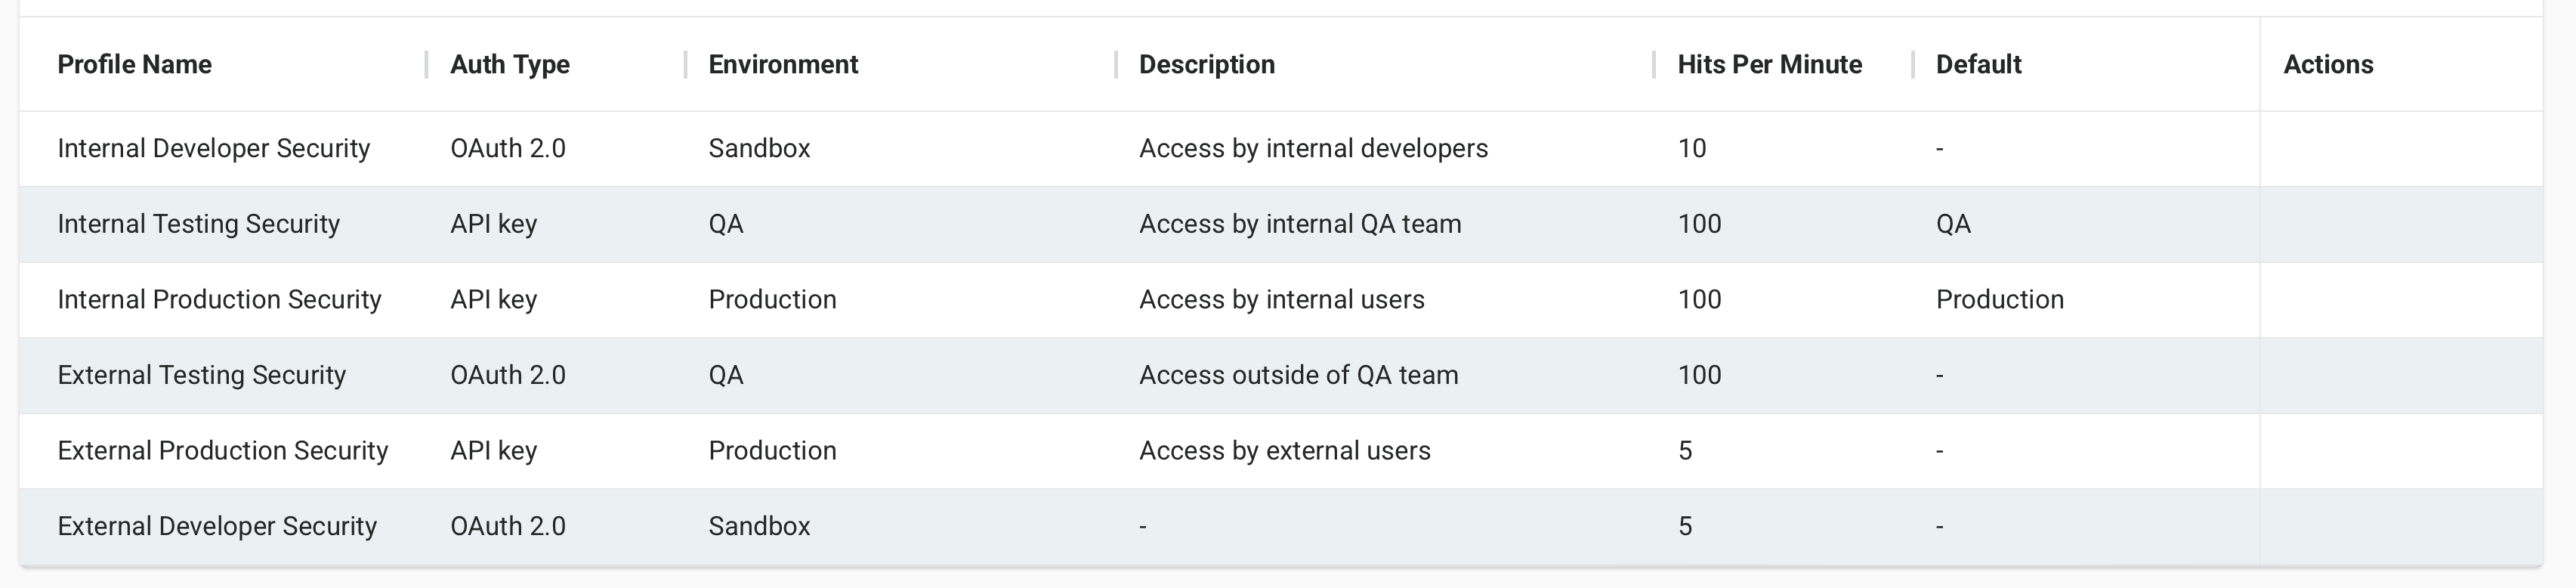
Die Seite Sicherheitsprofile zeigt alle vorhandenen Sicherheitsprofile in der ausgewählten Harmony-Organisation an, gruppiert nach Umgebung. Jede Tabellenspalte wird nachfolgend beschrieben:
-
Profilname: Der Name des Sicherheitsprofils. Um die Sortierreihenfolge jeder Tabelle zwischen absteigender und aufsteigender alphabetischer Reihenfolge umzuschalten, klicke auf den Pfeil nach oben oder Pfeil nach unten.
-
Ablauf: Bei Sicherheitsprofilen, die den Authentifizierungstyp API-Schlüssel mit API-Schlüsselablauf aktiviert verwenden, das Datum, an dem der API-Schlüssel abläuft, zusammen mit einem Status-Pill, das Läuft bald ab anzeigt, wenn sich der Schlüssel 7 Tage vor seinem Ablaufdatum befindet. Diese Spalte ist leer für Sicherheitsprofile, bei denen der API-Schlüsselablauf nicht aktiviert ist.
-
Auth-Typ: Der Authentifizierungstyp, der für die Authentifizierung und den Zugriff auf die APIs verwendet wird, die diesem Sicherheitsprofil zugewiesen sind.
-
Beschreibung: Eine Beschreibung des Sicherheitsprofils, falls vorhanden.
-
APIs verwendet: Die APIs, denen das Sicherheitsprofil zugewiesen ist.
-
Hits pro Minute: Die maximale Anzahl von API-Anforderungen pro Minute, die mit diesem Profil zulässig sind, falls konfiguriert.
-
Umgebung: Die Umgebung, in der das Sicherheitsprofil gilt.
-
Umgebungsklasse: Die Klasse der Umgebung. Diese Informationen werden nur zu Berichtszwecken verwendet.
-
Standard: Der Name der Standardumgebung des Sicherheitsprofils, falls konfiguriert.
-
Erstellt: Datum und lokale Browserzeit, zu der das Sicherheitsprofil erstellt wurde.
-
Erstellt von: E-Mail-Adresse des Benutzers, der das Sicherheitsprofil erstellt hat.
-
Zuletzt bearbeitet: Datum und lokale Browserzeit, zu der das Sicherheitsprofil zuletzt geändert wurde.
-
Bearbeitet von: E-Mail-Adresse des Benutzers, der das Sicherheitsprofil zuletzt bearbeitet hat.
-
Vertrauenswürdige IP-Gruppen: Alle dem Sicherheitsprofil zugewiesenen vertrauenswürdigen IP-Gruppen. Weitere Informationen finden Sie unter Vertrauenswürdige IP-Adressen.
-
Aktionen: Fahren Sie mit der Maus über ein Sicherheitsprofil, um diese Aktionssymbole anzuzeigen:
-
Bearbeiten: Klicken Sie auf das Konfigurationsbildschirm des Sicherheitsprofils.
-
Löschen: Klicken Sie, um das Sicherheitsprofil dauerhaft zu löschen. Eine Nachricht bittet Sie, den Löschvorgang zu bestätigen. Wenn das Sicherheitsprofil einer beliebigen API zugewiesen ist, muss man es zuerst deaktivieren oder ersetzen, bevor man es löscht.
Wichtig
Nachdem man ein Sicherheitsprofil von einer API deaktiviert, muss man die API speichern und veröffentlichen, damit die Änderung wirksam wird. Bis die API veröffentlicht wird, gilt das Sicherheitsprofil immer noch als „in Verwendung" und kann nicht gelöscht werden, bis alle APIs, die es zuvor verwendet haben, mit der aktualisierten Konfiguration veröffentlicht wurden. Dies gilt auch, wenn sich die API im Entwurfsstatus mit dem deaktivierten Profil befindet.
-
OAuth-Anzeigeschnitt-URL: Wenn ein 2-Bein-OAuth-Sicherheitsprofil konfiguriert ist, klicken Sie, um die URL zu kopieren, die zum Generieren eines OAuth-Tokens erforderlich ist. Anweisungen finden Sie unter 2-Bein-Microsoft Entra ID oder 2-Bein-Okta.
-
Nächste Schritte
Weitere Informationen zum Zuweisen von Sicherheitsprofilen zu einer API finden Sie in diesen Ressourcen:
Troubleshooting
Informationen zur Behebung von Problemen finden Sie in den folgenden Artikeln im API Manager-Troubleshooting-Handbuch:
-
Microsoft Entra ID OAuth: Der Name des Sicherheitsprofils darf keine Leerzeichen enthalten
-
Microsoft Entra ID 2-Bein-OAuth:
OAUTH_INVALID_TOKEN_CODE-Fehler -
Google- oder Salesforce-Identitätsanbieter: 2-Bein-OAuth wird nicht unterstützt
-
Microsoft Copilot Studio: Standardauthentifizierung wird nicht unterstützt
-
CORS aktiviert:
OPTIONS-Anforderungen werden ohne Authentifizierung ausgeführt -
Änderungen am Sicherheitsprofil dauern mehrere Minuten, bis sie wirksam werden